Il cloud non elimina la necessità di progettare il recupero. Una copia locale non è automaticamente insicura e una copia remota non è automaticamente indipendente. Il punto è assegnare a ciascuna copia un ruolo: recuperare velocemente un errore quotidiano, mantenere versioni precedenti o sopravvivere a un problema che coinvolge la sede. Un’architettura ibrida nasce da queste differenze.
Separare i rischi, non soltanto gli indirizzi
Due copie su apparati diversi possono condividere alimentazione, credenziali o amministrazione. Se un unico evento può renderle entrambe inutilizzabili, la separazione fisica non racconta tutta la storia. Durante il progetto conviene elencare i domini di rischio: sede, rete, identità, storage, fornitore e persone autorizzate a modificare la protezione.
La regola 3-2-1 è un riferimento diffuso per distribuire copie e supporti, con almeno una copia fuori sede. Le evoluzioni del modello richiamano anche isolamento, immutabilità e verifica. È una traccia progettuale utile, non una certificazione automatica: occorre verificare cosa significano davvero “copia diversa” e “fuori sede” nell’ambiente specifico.
Parti da una matrice di scenari e copie disponibili
Per ogni scenario scrivi quali componenti restano utilizzabili. Se viene cancellata una cartella, il server e la rete potrebbero essere ancora disponibili. Se si guasta lo storage primario, può rimanere il repository locale. Se la sede è inaccessibile, anche un repository perfettamente funzionante al suo interno potrebbe non essere raggiungibile. Se viene compromessa un’identità amministrativa comune, la distanza geografica delle copie può non bastare.
Associa quindi ogni copia agli scenari che può realmente sostenere. Il risultato non è un semplice elenco di destinazioni, ma una matrice di recuperabilità. Per ciascuna cella positiva annota condizioni e dipendenze: credenziali separate, chiavi disponibili, rete necessaria, software compatibile e destinazione di ripristino. Una risposta “sì, abbiamo il cloud” è incompleta se mancano gli elementi per leggere e utilizzare i dati.
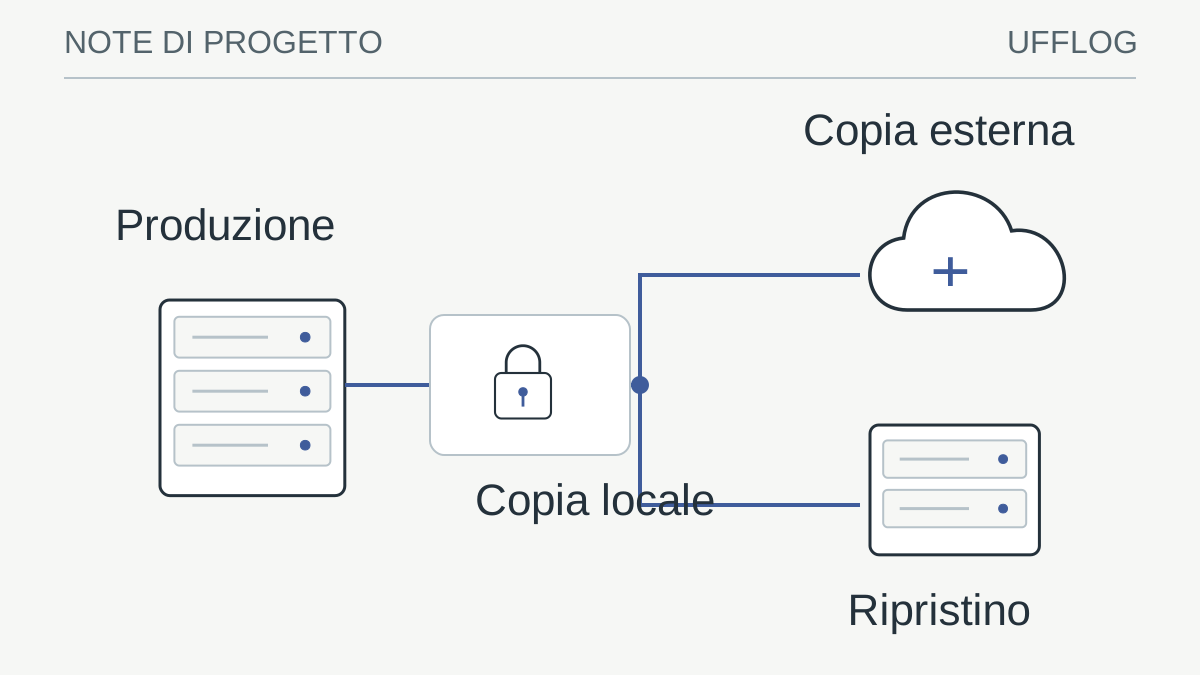
Questo lavoro permette anche di evitare duplicazioni poco utili. Due servizi remoti amministrati dalla stessa identità e raggiungibili soltanto attraverso la sede possono aggiungere capacità senza risolvere lo scenario prioritario. Al contrario, una copia locale protetta e una copia esterna con accessi e procedure separati possono coprire rischi differenti. La regola di distribuzione delle copie richiamata da Veeam è un punto di partenza; il valore nasce dalla verifica dei domini di guasto concreti. [1]
La copia vicina ha un lavoro da fare
Il repository locale può sostenere recuperi frequenti e trasferimenti consistenti senza dipendere dalla connettività esterna. Per esempio, ripristinare una macchina virtuale grande può essere più pratico se i dati sono già disponibili in sede. Questo vantaggio va misurato sul percorso effettivo, includendo prestazioni del repository e destinazione del ripristino.
Il repository non dovrebbe diventare semplicemente un’altra cartella accessibile a tutti. Accessi amministrativi, protocolli, aggiornamenti e monitoraggio devono essere coerenti con il ruolo di protezione. Se lo storage di produzione e quello di backup condividono una dipendenza critica, questa va documentata e gestita: non basta cambiare il nome del dispositivo per creare isolamento.
Considera una cartella con file correnti e uno storico di versioni protette. Una replica che mantiene allineato il contenuto corrente può essere utile per disponibilità e prestazioni; non prova da sola che resti accessibile una versione precedente a una cancellazione o a un’alterazione. Occorre conoscere come si propagano le modifiche e quali punti storici rimangono recuperabili. Anche la parola “snapshot” descrive una tecnica, non un insieme universale di garanzie indipendente dal prodotto e dalla configurazione.
Nel diagramma assegna perciò nomi comprensibili ai diversi elementi: dati operativi, replica corrente, punti di backup e archivio storico. Scrivi quale evento prova ciascuno di essi. Questo permette alla direzione di capire perché due capacità identiche possono avere funzioni diverse e perché eliminare una copia apparentemente ridondante può togliere un percorso di recupero.
Per una prova ordinaria scegli, per esempio, un documento sintetico modificato in due momenti e verifica quale versione viene restituita da ciascun percorso. Conserva contenuto atteso, orari e risultato osservato. La prova chiarisce il comportamento di quel percorso nelle condizioni testate; non dimostra la resistenza dell’intero ambiente a un attacco. Per questa seconda domanda servono anche analisi di accessi, controllo della conservazione e simulazioni circoscritte delle dipendenze amministrative.
Dimensiona il flusso quotidiano e quello di emergenza
Il dimensionamento deve considerare almeno tre trasferimenti: prima copia, modifiche quotidiane e recupero. Il fatto che le variazioni giornaliere raggiungano il cloud durante la notte non dimostra che tutto il patrimonio dati possa tornare nel tempo richiesto. La direzione, la banda utile e il numero di operazioni possono essere diversi. Anche il carico sul repository e sulla destinazione cambia tra scrittura del backup e ricostruzione dei sistemi.
Usa grandezze coerenti. In un esempio puramente teorico, un terabyte decimale contiene otto terabit; dividendoli per cento megabit al secondo si ottengono ottantamila secondi, circa 22,2 ore. Questo è un limite ideale di trasferimento a velocità costante, non il tempo di ripartenza. Non include inizializzazione, letture lente, contesa, ricostruzione dei file, verifiche o avvio delle applicazioni. Un tebibyte è una quantità diversa e non va sostituito silenziosamente nel calcolo.
Il calcolatore di backup ibrido aiuta a rendere leggibili le ipotesi iniziali. Per un progetto operativo misura un campione rappresentativo sul percorso previsto, documentando dimensione, numero di oggetti, banda osservata e condizioni della prova. Un archivio di pochi file grandi può comportarsi diversamente da milioni di file piccoli. Prima di promettere un tempo, verifica che il test rappresenti il lavoro che dovrà essere svolto durante l’emergenza.
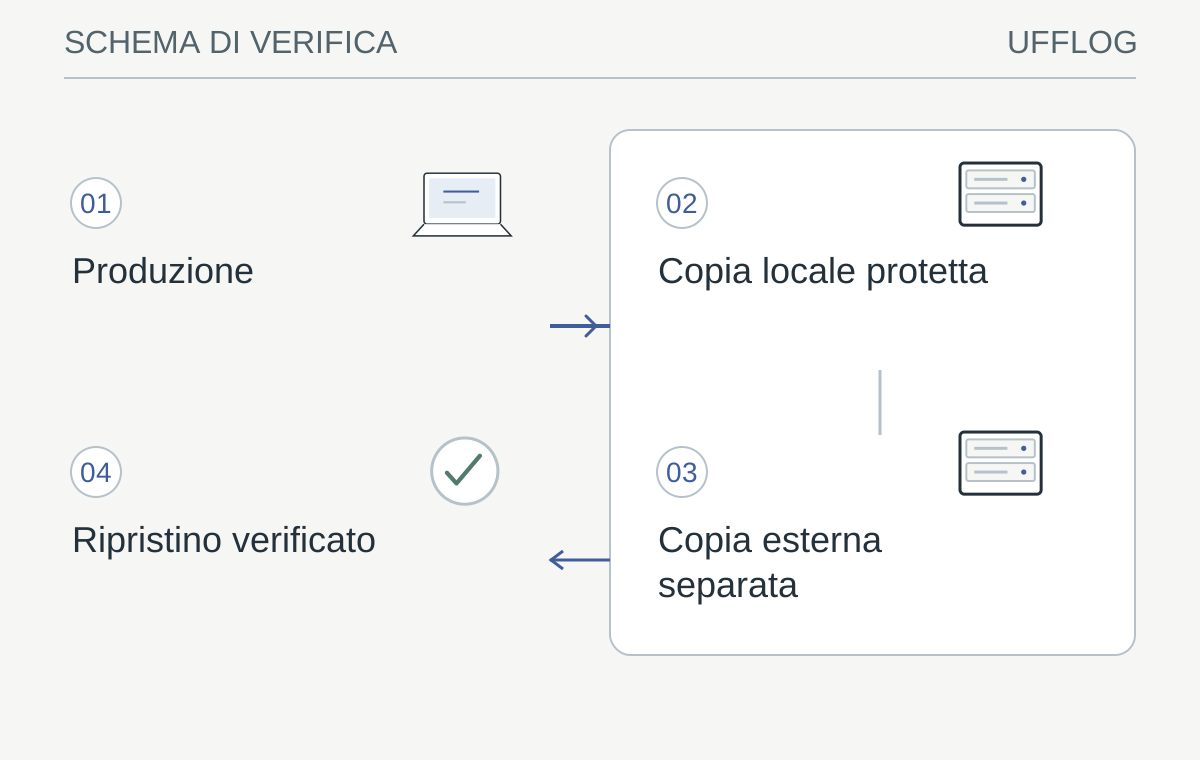
La distanza non basta: il recupero dipende da accessi, chiavi, rete e destinazione operativa.
Leggi lo schema
- ProduzioneDati, applicazioni e dipendenze inventariati
- Copia locale protettaRecuperi frequenti e trasferimenti consistenti
- Copia esterna separataScenario di sede o infrastruttura indisponibile
- Ripristino verificatoDati, identità e applicazioni provati insieme
La verifica: Quale copia resta utilizzabile nello scenario che stai progettando?
Una destinazione remota non è un piano di ripartenza se mancano chiavi o ambiente operativo.
Conservazione e costi vanno letti insieme
Una copia giornaliera e una politica pluriennale hanno esigenze differenti. La quantità di dati modificati, la deduplicazione effettiva e la durata della protezione incidono sulla capacità. Le ipotesi devono essere esplicite, soprattutto quando si usano dati iniziali molto piccoli per stimare anni di crescita. L’archivio storico non si dimensiona soltanto sullo spazio occupato oggi.
Nel cloud vanno esaminati eventuali costi di operazioni, recupero, uscita dei dati e periodi minimi previsti dal servizio. Le condizioni cambiano fra fornitori e offerte: il confronto deve usare il preventivo e la documentazione pertinenti. Un costo mensile di conservazione basso può essere una buona scelta, ma non basta per descrivere il costo di uno scenario di emergenza.
Proteggi anche configurazioni, cataloghi e chiavi
Le copie dei dati non sono l’unico materiale necessario. Il software di backup può richiedere configurazione, cataloghi, credenziali, certificati o chiavi di cifratura per ricostruire un ambiente di recupero. Raccogli questi elementi in un inventario controllato e verifica come vengono custoditi. Non conservare l’unica chiave necessaria per leggere il backup dentro lo stesso backup cifrato.
Documenta inoltre chi può creare, leggere, cancellare e modificare la conservazione delle copie. Sono privilegi distinti che non dovrebbero essere assegnati indiscriminatamente a un’unica identità operativa. La separazione deve essere verificata nella piattaforma realmente utilizzata: cambiare nomi degli account senza modificare autorizzazioni e percorsi amministrativi non crea un confine efficace.
Le caratteristiche di immutabilità dipendono dalla tecnologia, dalla modalità configurata e dalle condizioni applicabili. La guida a identità e retention immutabile approfondisce questa relazione. Nel progetto ibrido occorre sapere anche come recuperare quando il server che gestiva il backup non esiste più. Una prova su un ambiente separato, usando soltanto documentazione e materiali di recupero previsti, rende visibili dipendenze che l’uso quotidiano tende a nascondere.
Progetta una ripartenza ridotta ma utile
Non tutti i servizi devono ripartire contemporaneamente e non tutte le funzioni richiedono le stesse risorse. Per una PMI può essere prioritario consultare ordini e contatti prima di ripristinare elaborazioni pesanti o archivi storici. Definisci la modalità minima di lavoro con i responsabili del processo: quali operazioni sono possibili, per quanti utenti e per quanto tempo è accettabile lavorare così.
La destinazione di emergenza deve comprendere identità, rete, nomi, applicazioni e accesso degli utenti, non soltanto CPU e spazio disco. Un server acceso in un ambiente isolato è un risultato tecnico; un processo che il personale può utilizzare è un risultato operativo. La guida ai tempi reali di ripartenza distingue queste fasi e aiuta a evitare che il cronometro venga fermato troppo presto.
Prevedi anche il ritorno alla modalità ordinaria. Se durante l’emergenza vengono creati nuovi dati, occorre stabilire come saranno riconciliati con l’ambiente ripristinato e quale sistema sarà considerato autorevole. Senza questa decisione, una ripartenza provvisoria può creare versioni divergenti di ordini, documenti o registrazioni. Il piano deve includere chi autorizza il passaggio e come viene verificata la coerenza, evitando cambi simultanei e non coordinati su due ambienti.
Rendi osservabili le copie senza confondere i segnali
Un job completato, un oggetto presente nella destinazione e un ripristino applicativo riuscito sono evidenze diverse. Osserva ciascun livello e collega le anomalie a un responsabile. La mancata ricezione di un allarme non dimostra che tutto funzioni: anche il canale di notifica e il sistema di monitoraggio possono interrompersi. Prevedi un controllo sul mancato arrivo degli esiti attesi.
Le prove periodiche dovrebbero cambiare scenario, oggetto e punto di recupero secondo il rischio. Ripristinare sempre lo stesso piccolo file verifica una parte limitata del sistema. Un piano può alternare recupero di un documento, macchina virtuale isolata, applicazione con dipendenze e ricostruzione senza il server di gestione originale. Ogni prova deve avere un criterio di accettazione e lasciare una traccia utile, senza interferire con la produzione.
Quando una prova fallisce, registra quale ipotesi è stata smentita: tempo insufficiente, chiave non disponibile, permesso errato, copia mancante o procedura incompleta. Correggi quella dipendenza e ripeti il caso pertinente. Il progetto ibrido rimane affidabile quando le decisioni vengono aggiornate in base a queste evidenze, anziché continuare a considerare valido per anni uno schema disegnato prima dell’ultima migrazione o della crescita dei dati.
Dalla guida a una verifica concreta.
Disegna due destinazioni e annota per entrambe identità, connettività, chiavi e percorso di recupero. Cancella idealmente la sede principale dal disegno: ciò che resta deve consentire di trovare e usare una copia.
Risorse utili e progetti ufficiali
- restic
Progetto open source. Software di backup da valutare in laboratorio; hosting, gestione e capacità restano costi da progettare.
- Amazon S3 — Object Lock
Documentazione pubblica. Modalità e scadenze di protezione delle versioni. La documentazione è aperta; il servizio è a pagamento.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Veeam — The 3-2-1 backup rule ↗veeam.com
- Veeam — Infrastructure overview ↗bp.veeam.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.