La dicitura “immutabile” descrive un controllo, non l’intera qualità del backup. Per verificarla bisogna identificare dati, operazioni impedite, ruoli e condizioni della protezione, poi dimostrare che un punto possa essere recuperato. Questa guida usa S3 Object Lock come esempio documentato. Repository differenti richiedono verifiche equivalenti secondo le proprie specifiche: le proprietà di un prodotto non si trasferiscono automaticamente a un altro.
1. Definisci l’affermazione che vuoi verificare
Scrivi una frase controllabile: quale insieme di copie deve essere protetto, contro quale operazione, con quali identità e per quali condizioni temporali. “Il backup è sicuro” è troppo ampio per guidare una prova. “Il ruolo ordinario non può eliminare la versione protetta durante il periodo previsto” è un’affermazione più precisa, da verificare con configurazione e metodo appropriati.
Indica software, versione, repository e politica. Se il punto di recupero è distribuito su blocchi o oggetti, usa gli strumenti supportati dal prodotto per capire il perimetro. Non trattare un singolo oggetto scelto a caso come rappresentante automatico dell’intera catena. Il campionamento deve essere motivato e dichiarato.
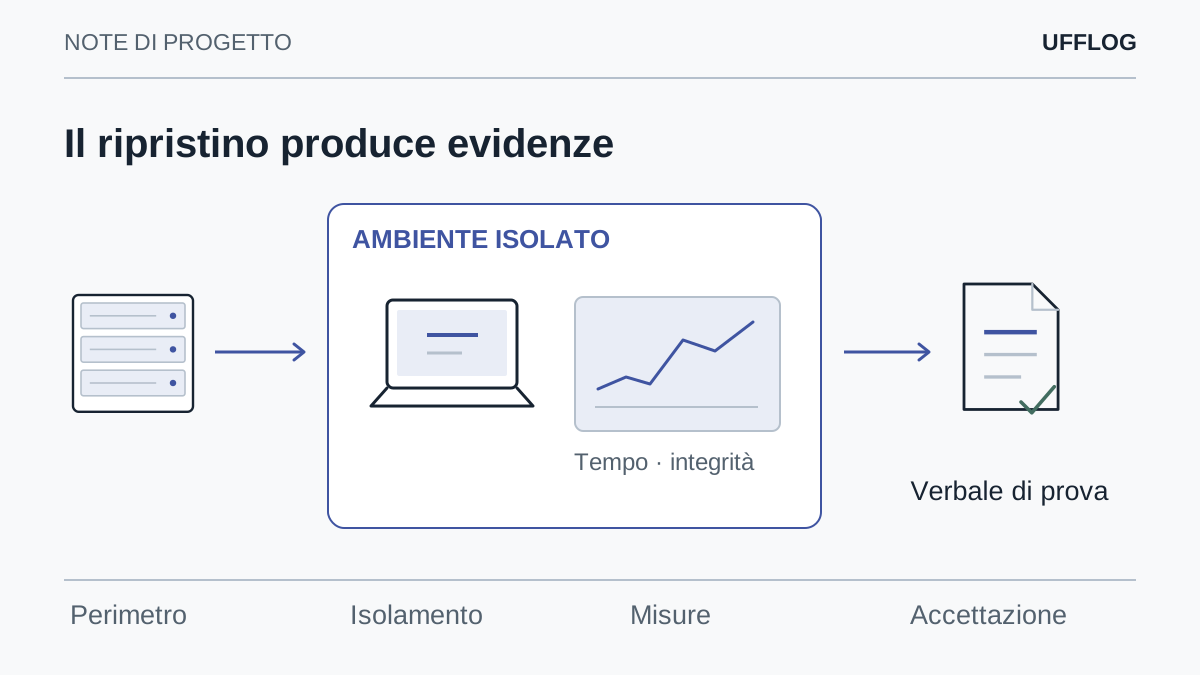
Separa tre risultati: configurazione letta sulle copie reali, comportamento osservato su dati sintetici e recupero di un punto. Ciascuno risponde a una domanda diversa. Il rapporto finale li collegherà, senza usare la riuscita di uno come sostituto degli altri.
Concorda chi autorizza la verifica, chi legge le evidenze e chi può modificare il laboratorio. Le attività iniziali sulle copie operative devono essere di sola lettura. Una prova non richiede di mettere a rischio il patrimonio protetto né di disattivare un controllo per vedere se può essere riattivato.
2. Identifica la versione e lo stato effettivi
In S3 Object Lock la protezione si applica alle versioni degli oggetti. La creazione di una nuova versione o di un delete marker non dimostra l’eliminazione della versione protetta. [1] [3] Registra quindi identificativo, modalità e stato pertinenti, invece di fermarti al nome visibile nella console.
Confronta le informazioni con la politica attesa del software di backup. Un’impostazione predefinita del contenitore non prova da sola che ogni punto storico abbia la protezione prevista. Potrebbero esistere versioni create in condizioni diverse o gestite con impostazioni specifiche. La verifica deve seguire i dati che sostengono il punto scelto.
Raccogli le evidenze con strumenti e permessi di lettura appropriati. La documentazione AWS distingue le autorizzazioni necessarie a consultare i diversi elementi della protezione. [2] Se un operatore non può vedere un attributo, registra il limite invece di interpretare l’assenza di informazione come assenza del controllo.
Mantieni separati stato osservato e configurazione desiderata. Se non coincidono, non correggere subito le copie reali durante la raccolta: prima chiarisci causa, perimetro e conseguenze. L’audit deve preservare una lettura attendibile della situazione e preparare una modifica autorizzata, non trasformarsi in un intervento improvvisato che rende impossibile capire lo stato iniziale.
3. Ricostruisci i privilegi che incidono sulla protezione
Elenca identità ordinarie, servizi di backup, amministratori ed emergenza. Per ciascuna annota operazioni e percorsi: console, API, sistema operativo o storage, secondo il prodotto. Il nome del ruolo non dimostra i privilegi effettivi. Un account chiamato “lettura” deve essere verificato sulla configurazione reale.
Governance e Compliance di S3 Object Lock hanno condizioni diverse. La prima prevede possibilità di bypass con autorizzazioni e richiesta appropriate; la seconda applica vincoli più rigidi alla versione protetta. [1] [2] La verifica deve quindi conoscere la modalità e il ruolo, senza fornire o utilizzare procedure di aggiramento sulle copie operative.
Controlla anche capacità che non eliminano direttamente il punto: cambiare protezioni future, fermare nuovi backup, leggere dati o usare chiavi. L’immutabilità non impedisce di per sé accessi illeciti al contenuto e non sostituisce la protezione delle identità. La conclusione deve evitare di estendere un controllo di cancellazione a proprietà di riservatezza non provate.
La guida agli accessi separati del repository aiuta a costruire questa matrice. Usa riferimenti al vault senza copiare segreti. Se esiste un’identità condivisa tra produzione e copie, descrivila come dipendenza da valutare: non è da sola una prova che i dati siano già compromessi.
4. Prepara un laboratorio che non tocchi le copie reali
Crea un perimetro di test separato e autorizzato, con dati sintetici riconoscibili. Definisci durata, costo e criteri di chiusura prima di attivare vincoli. Alcune configurazioni di protezione non possono essere semplicemente annullate; la prova deve tenere conto delle condizioni del servizio invece di imporre una retention lunga per ottenere un effetto dimostrativo.
Scegli ruoli di laboratorio che rappresentino quelli da verificare senza riutilizzare inutilmente privilegi operativi. Prepara oggetti e versioni di controllo con esiti attesi distinti. Il metodo deve consentire di capire se un diniego dipende dalla protezione o da un’altra causa, mantenendo tutte le attività dentro il perimetro sintetico.
Usa la procedura ufficiale del prodotto e della versione. Non modificare attributi o permessi dei file per imitare manualmente un repository hardened e non applicare istruzioni di un’altra architettura. Se il comportamento non è chiaro, consulta il supporto prima della prova attiva.
Documenta ciò che il laboratorio rappresenta e ciò che non rappresenta. Può verificare il comportamento di una modalità e di un ruolo, ma non dimostra automaticamente che ogni oggetto operativo abbia quella configurazione. È per questo che la lettura delle copie reali e la prova sintetica devono restare due evidenze separate e complementari.
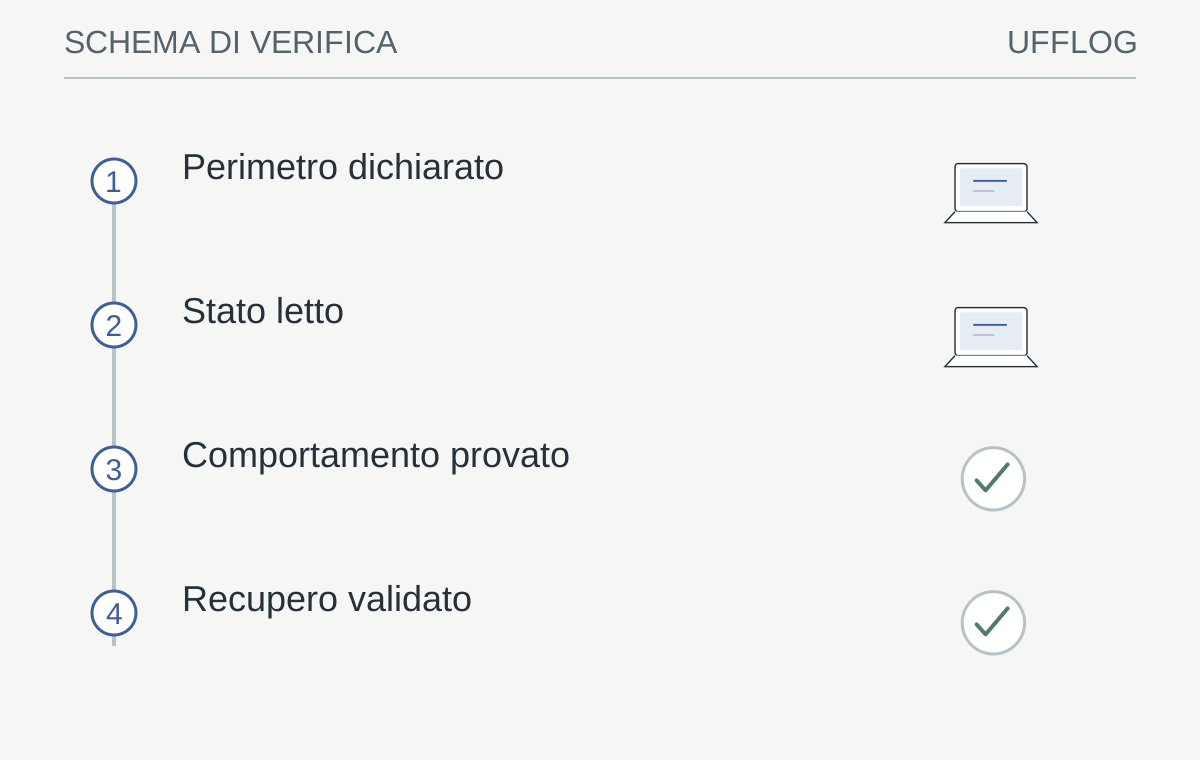
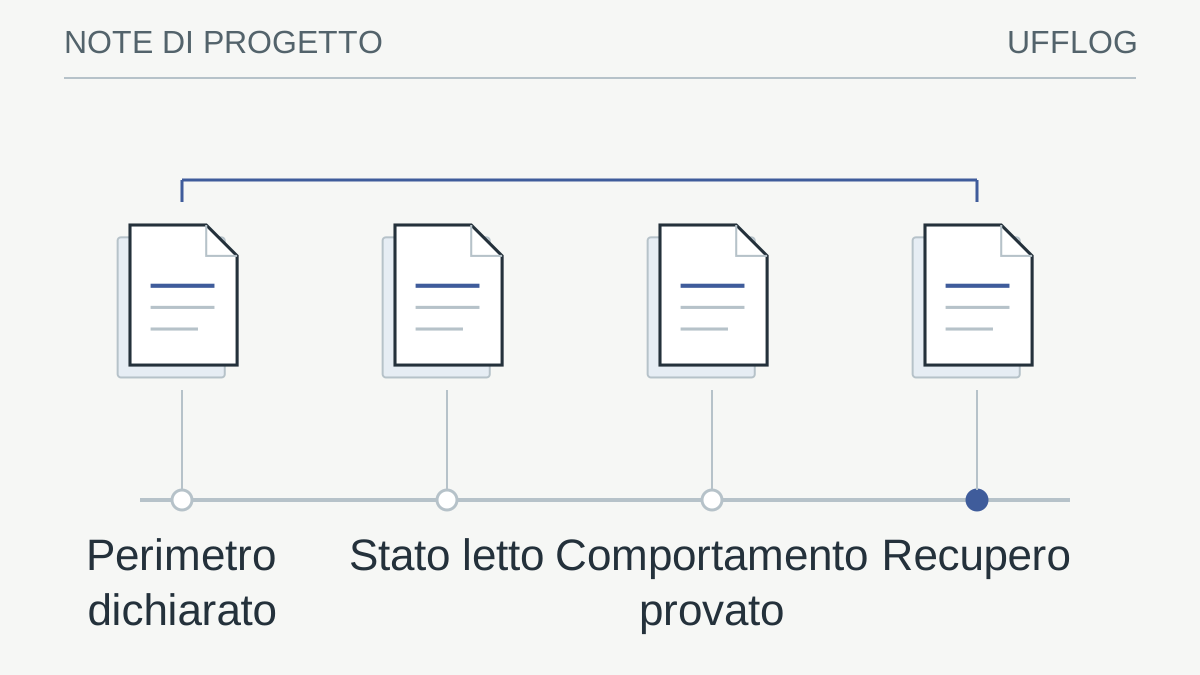
Lettura della configurazione e prova sintetica devono collegarsi a un punto realmente recuperato.
Leggi lo schema
- Perimetro dichiaratoCopie, operazioni, identità e condizioni definite
- Stato lettoVersioni e protezioni reali osservate in sola lettura
- Comportamento provatoControlli consentiti e negati su dati sintetici
- Recupero validatoSoftware, chiavi e contenuto verificati in isolamento
La verifica: Il diniego osservato dipende davvero dal controllo che si intende verificare?
Un errore generico o un singolo oggetto non dimostrano la protezione dell’intera catena.
5. Osserva operazioni consentite e negate con un controllo
Esegui soltanto le operazioni previste dal piano sul set sintetico, con identità note e risultati attesi. Conserva riferimento dell’oggetto, versione, ruolo e risposta del servizio. Non cambiare i privilegi durante il test per ottenere il risultato desiderato: una variazione richiede una nuova configurazione identificata e un confronto separato.
Prevedi anche un’operazione consentita pertinente. Se ogni richiesta fallisce perché la rete non raggiunge il servizio, non hai dimostrato l’efficacia dell’immutabilità. Il controllo positivo aiuta a distinguere un confine di autorizzazione da un problema generale di disponibilità. Anche i messaggi di errore devono essere interpretati nel contesto, non usati come etichette autoesplicative.
Se la prova produce un risultato inatteso, fermati e conserva lo stato necessario all’analisi. Non estendere il tentativo alle copie reali per capire se il laboratorio fosse diverso. Verifica configurazione, ruolo e procedura, poi ripeti il caso sintetico quando la causa è stata chiarita.
La prova va descritta con precisione: questo ruolo, su questo oggetto e con queste condizioni, ha ottenuto questo esito. Non ne deriva una garanzia universale contro ogni amministratore, attacco o guasto. La qualità del risultato sta nella ripetibilità e nel legame con la configurazione che si intende adottare o verificare.
6. Verifica un punto di recupero attraverso il software
Seleziona un punto coerente con lo scenario e ripristinalo in un’area isolata. Usa il software che governa la catena, non soltanto un download manuale di un oggetto. Il controllo deve verificare che i componenti necessari siano disponibili e utilizzabili insieme, secondo il formato e le dipendenze del prodotto.
Controlla accesso, chiavi, compatibilità e contenuto. La protezione contro la cancellazione non garantisce che il materiale di decifratura sia disponibile. Se il recupero usa automaticamente la console originale, dichiaralo e valuta se lo scenario richiede una prova indipendente da quella console.
Per un’applicazione, coinvolgi il referente e verifica un’operazione concordata. Mantieni separate copia leggibile, dati corretti e servizio utilizzabile. La guida al test di ripristino documentato aiuta a raccogliere le evidenze necessarie senza sovrascrivere ambienti operativi.
Misura le fasi osservate e annota esclusioni. Se manca una dipendenza, il risultato può essere parziale pur con un trasferimento riuscito. Non correggere la conclusione per renderla più favorevole: l’obiettivo è individuare ciò che serve al recupero. Il vincolo di immutabilità trova il proprio valore quando conserva un punto che può poi sostenere un risultato operativo verificabile.
7. Confronta periodo, capacità e punti realmente coperti
Verifica che la protezione osservata sostenga la storia richiesta. Una durata troppo breve può lasciare soltanto punti successivi a un problema scoperto in ritardo; una durata più lunga richiede capacità e gestione coerenti. La guida al piano di backup ibrido collega questi parametri ai diversi scenari di recupero.
Controlla il rapporto tra retention del software, protezione delle copie e politiche esterne. Non assumere che tutte le scadenze coincidano o che un punto diventi eliminato esattamente quando termina un vincolo. Il comportamento deve essere letto nella documentazione e verificato sullo stato effettivo, senza inferenze basate soltanto sull’età degli oggetti.
Raccogli consumo, crescita e margine. Il calcolatore di backup ibrido può aiutare a confrontare ipotesi, ma non legge le policy né garantisce che una catena rimanga integra. Se la capacità si avvicina al limite, prepara un intervento autorizzato invece di cercare scorciatoie per rimuovere dati protetti.
Mantieni visibile il campionamento. Aver letto dieci oggetti non prova automaticamente la copertura di milioni di versioni; una verifica più ampia può richiedere inventari e riconciliazioni supportate. Il rapporto deve indicare quanto è stato osservato e quali controlli permettono di estendere ragionevolmente la conclusione al perimetro dichiarato.
8. Consegna una conclusione circoscritta e azioni verificabili
Organizza il verbale in tre parti: configurazione delle copie reali, comportamento del laboratorio e risultato del recupero. Aggiungi versioni, identità referenziate, punti, tempi e limiti. Le evidenze devono poter essere rilette da un altro tecnico senza accedere a segreti o ricostruire decisioni rimaste soltanto nella conversazione.
Classifica le lacune per effetto: protezione diversa dal progetto, privilegi troppo ampi, chiave indisponibile, punto incompleto o dipendenza applicativa mancante. Assegna responsabile e prova di chiusura. Una frase generica come “migliorare la sicurezza” non permette di verificare se il lavoro successivo ha risolto il problema osservato.
Riesamina la conclusione dopo modifiche a policy, prodotto, provider, ruoli o metodo di backup. Una prova valida riguarda una configurazione definita; non si trasferisce automaticamente a un ambiente cambiato. Per scenari di incidente, la guida alle prime azioni ransomware aiuta a mantenere distinto contenimento e recupero.
Il risultato serio non è “copie invulnerabili”. È una dichiarazione documentata di quali controlli sono attivi, quale comportamento è stato osservato e quale recupero è riuscito. Questa precisione rende l’audit utile per intervenire e impedisce che un singolo attributo della destinazione venga confuso con l’intera continuità aziendale.
Dalla guida a una verifica concreta.
Controlla una versione specifica, non soltanto l’etichetta del bucket. Confronta scadenza effettiva, policy e ruolo amministrativo; documenta eventuali eccezioni prima di considerare la copia resistente a una cancellazione accidentale o ostile.
Risorse utili e progetti ufficiali
- Amazon S3 — Object Lock
Documentazione pubblica. Modalità e scadenze di protezione delle versioni. La documentazione è aperta; il servizio è a pagamento.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- AWS — Object Lock per Amazon S3 ↗docs.aws.amazon.com
- AWS — Gestire Object Lock ↗docs.aws.amazon.com
- AWS — Versioning in Amazon S3 ↗docs.aws.amazon.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.