Un’infrastruttura può avere copie ben protette e strumenti aggiornati, ma dipendere da un unico account amministrativo. Se quell’accesso viene perso o usato impropriamente, molte attività diventano difficili nello stesso momento. Proteggere le identità significa ridurre questa concentrazione di rischio senza rendere impossibile l’intervento quando qualcosa non funziona.
Leggi l’identità come una catena di condizioni
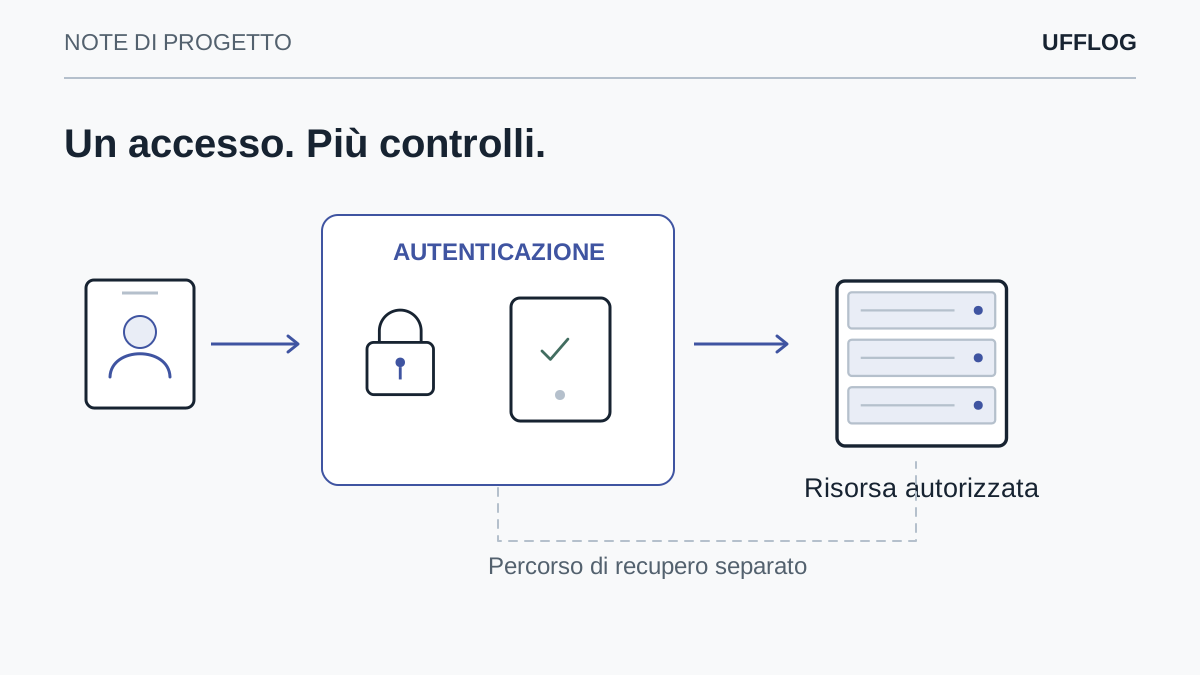
Un accesso dipende da più elementi: identità, metodo di autenticazione, dispositivo, applicazione, autorizzazioni e sessione. MFA rafforza una parte della catena, ma non modifica automaticamente tutti gli altri elementi. Un utente autenticato può avere privilegi eccessivi; un dispositivo compromesso può rendere rischiosa una sessione valida; un’applicazione può mantenere un accesso secondo regole proprie. La valutazione deve tenere insieme questi aspetti senza attribuire a un unico controllo una protezione assoluta.
Costruisci una mappa delle identità importanti, distinguendo utenti ordinari, amministratori, servizi e integrazioni. Per ciascuna indica dove nasce, quali sistemi la riconoscono e come viene revocata. Gli account locali o esterni al sistema centrale meritano attenzione perché possono non seguire le stesse politiche. Il perimetro reale si ricostruisce dal lavoro svolto, non soltanto dalla console del provider principale.
La mappa dovrebbe includere anche chi può creare nuovi accessi o autorizzare applicazioni. Un’organizzazione può avere MFA diffusa e lasciare poco governata la concessione di privilegi o deleghe. Il risultato da cercare è una relazione chiara fra persona, necessità, autorizzazione e sistema. Se un accesso non ha un proprietario o uno scopo riconoscibile, la prima azione è chiarirlo, non aggiungere un altro fattore senza comprendere il problema.
Separa il lavoro quotidiano dal privilegio amministrativo
Individua quali attività richiedono realmente un privilegio elevato: assegnare ruoli, modificare rete e backup, distribuire software oppure leggere informazioni di recupero. L’identità usata per posta e navigazione ordinaria non dovrebbe ricevere automaticamente questi poteri. La separazione fra accesso quotidiano e accesso amministrativo rende più chiaro quando si entra in un contesto sensibile e quale responsabilità si sta esercitando.
Per ciascun compito scegli il ruolo supportato più coerente con il perimetro necessario, verificandone le autorizzazioni effettive. Un nome come “operatore” non garantisce da solo che il ruolo sia limitato. Se la piattaforma permette assegnazioni temporanee o attivazioni controllate, valuta se aiutano il processo reale e se il team sa gestirle. Non introdurre una dipendenza da approvazioni che nessuno è disponibile a rilasciare quando serve intervenire.
Documenta anche da dove si amministra. Una separazione nominale perde parte del suo significato se il percorso privilegiato viene usato indiscriminatamente su dispositivi non gestiti o attraverso sessioni condivise. Il progetto deve collegare identità, postazione autorizzata, autenticazione e attività consentite. Per un fornitore esterno registra il referente interno, lo scopo dell’accesso e la condizione che ne determina la chiusura.
Un primo controllo pratico consiste nel prendere una modifica recente e ricostruire chi l’ha autorizzata, quale identità l’ha eseguita e quali sistemi erano raggiungibili. Se non è possibile distinguere le persone perché condividono un unico account, la revisione deve affrontare questa dipendenza. Il risultato utile è una mappa di privilegi motivati e attribuibili, non un elenco crescente di amministratori generici.
Confronta i metodi senza trasformarli in una classifica assoluta
I metodi di autenticazione differiscono per resistenza agli attacchi, esperienza d’uso e dipendenze operative. La scelta deve considerare le funzioni supportate e i profili degli utenti. Metodi resistenti al phishing possono ridurre rischi specifici del flusso di autenticazione, ma richiedono una distribuzione e un recupero coerenti. La documentazione Microsoft offre un quadro dei metodi e delle capacità, da verificare rispetto al tenant e ai dispositivi utilizzati. [1]
Per un amministratore, la priorità può essere limitare l’esposizione a richieste ingannevoli e mantenere una custodia rigorosa dei fattori. Per una postazione condivisa, contano anche disponibilità del dispositivo e separazione delle sessioni. Per un lavoratore in mobilità, la sostituzione del telefono o l’assenza di connettività possono influire sul percorso. Non scegliere un metodo soltanto perché risulta comodo nella dimostrazione iniziale.
Un pilota di passkey permette di osservare questi aspetti prima dell’estensione. I criteri di successo dovrebbero includere accesso ordinario, secondo percorso rappresentativo, recupero e supporto. Se una parte non è coperta, mantieni l’eccezione esplicita e gestita. Dichiarare che l’intera organizzazione è protetta da un metodo quando alcune applicazioni non lo usano crea un’aspettativa sbagliata proprio nei momenti critici.
Progetta il recupero ordinario prima della perdita del dispositivo
Il recupero di un utente che ha perso il telefono è diverso dall’accesso di emergenza dell’amministratore. Nel primo caso il servizio di identità può funzionare regolarmente, ma occorre ristabilire un metodo per la persona corretta. Definisci chi riceve la richiesta, come verifica l’identità e quale ruolo può autorizzare una nuova registrazione. Il nome visualizzato in una chat o la conoscenza di dettagli aziendali non devono essere l’unica prova.
Prepara un canale noto e una sequenza di verifica coerente con il rischio dell’account. Non richiedere password, PIN o codici temporanei da inoltrare all’operatore. Se è previsto un passaggio amministrativo, eseguilo negli strumenti ufficiali e registra il motivo senza conservare segreti nel ticket. L’urgenza dovrebbe accelerare il coinvolgimento del responsabile appropriato, non eliminare i controlli di identità.
Distingui sostituzione programmata e perdita sospetta. Quando il dispositivo precedente è ancora disponibile, può essere possibile preparare il nuovo percorso prima del cambio; in caso di furto o uso improprio servono valutazioni ulteriori su sessioni, fattori registrati e dispositivi gestiti. Non presumere che aggiungere un metodo nuovo neutralizzi automaticamente quello vecchio o gli accessi già stabiliti.
La prova di supporto dovrebbe terminare con un accesso verificato, i vecchi metodi trattati secondo la decisione autorizzata e un utente che sa riconoscere la procedura corretta. Annota gli ostacoli incontrati: contatto non aggiornato, responsabile assente o istruzioni incomprensibili. Correggere queste lacune riduce la probabilità che la prossima persona bloccata chieda a un collega di prestarle l’account, creando un problema aggiuntivo di tracciabilità.
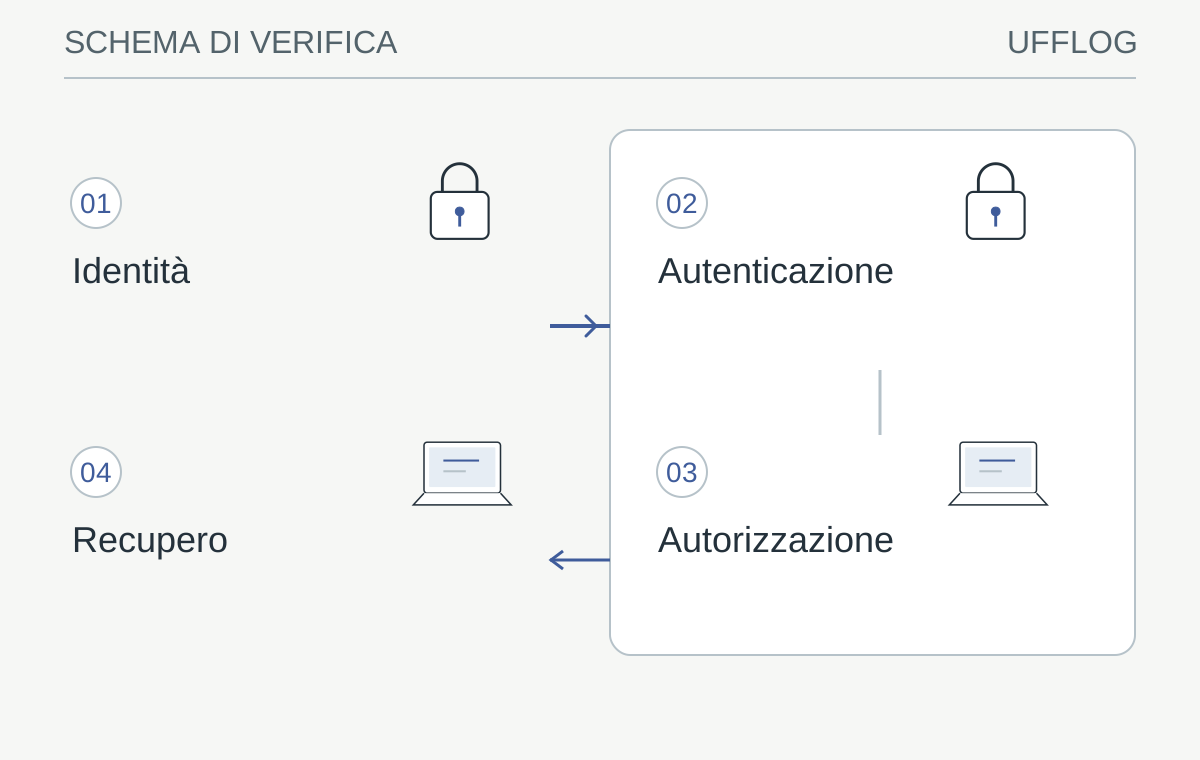
Schema concettuale di gestione delle identità; non rappresenta una configurazione già applicata.
Leggi lo schema
- IdentitàPersona o servizio con proprietario
- AutenticazioneMetodo adatto al ruolo e al dispositivo
- AutorizzazionePrivilegi e sessioni nel perimetro
- RecuperoAlternativa provata e uso rilevabile
La verifica: Ogni anello ha responsabilità e verifica proprie?
Se no, una protezione forte in un punto non copre le dipendenze mancanti.
Verifica l’emergenza senza creare una scorciatoia permanente
Un percorso di emergenza deve essere abbastanza indipendente da superare il blocco previsto e abbastanza controllato da non diventare il punto debole del sistema. Definisci scenari, custodi, autorizzazione all’uso e monitoraggio. Se l’accesso alternativo richiede lo stesso provider o dispositivo indisponibile, la progettazione non ha risolto la dipendenza. Se invece elimina protezioni senza un criterio, può introdurre un rischio maggiore di quello che cerca di ridurre.
La prova può verificare recupero del materiale e accesso a una funzione amministrativa innocua, con una finestra concordata. Non serve provocare il blocco degli account ordinari. L’uso deve essere visibile a chi controlla gli eventi, e il verbale deve mostrare che l’avviso è stato ricevuto e interpretato. Un account di emergenza di cui nessuno nota l’impiego non soddisfa completamente il disegno previsto.
La guida dedicata agli account di emergenza distingue queste fasi e i limiti della prova. Il punto centrale è il collegamento fra capacità tecnica e responsabilità: chi può usarlo, per quale ragione e con quale esito. Le raccomandazioni Microsoft per Entra [2] devono essere ricontrollate quando cambiano requisiti di autenticazione o funzionalità del servizio, evitando che una vecchia eccezione rimanga attiva per inerzia.
Considera la sessione dopo l’autenticazione
Il lavoro non termina quando l’utente supera MFA. Le applicazioni possono mantenere sessioni, token e autorizzazioni secondo meccanismi differenti. Una richiesta di revoca o un cambio di ruolo deve essere valutato rispetto a questi comportamenti, soprattutto quando è necessario interrompere un accesso in tempi brevi. Non presumere che modificare una sola credenziale risolva immediatamente ogni sessione già stabilita.
Per le applicazioni importanti, documenta quali strumenti amministrativi consentono di vedere e revocare accessi, chi è autorizzato a usarli e come verificare l’effetto. Non inserire token reali in strumenti pubblici per capire il problema. Un ispettore JWT locale può aiutare a leggere una struttura di laboratorio, ma la decodifica dei campi non verifica firma, revoca o autorizzazione effettiva. La fonte della decisione resta il sistema destinatario.
Questa distinzione è utile anche nell’offboarding. La chiusura degli accessi deve considerare applicazioni non federate, dispositivi, deleghe e proprietà, oltre all’account centrale. Un inventario ben mantenuto permette di rispondere con precisione quando una persona cambia ruolo o lascia l’azienda. Senza inventario, una politica MFA avanzata può convivere con accessi dimenticati che nessuno sa più attribuire.
Censisci le identità tecniche e le dipendenze di rotazione
Backup, scansioni delle multifunzione, integrazioni cloud e processi automatici possono accedere ai sistemi senza una persona davanti alla schermata. La loro protezione non si risolve applicando a ogni accesso la stessa richiesta interattiva usata dagli utenti. Per ciascun servizio identifica il meccanismo supportato, il proprietario tecnico, il sistema che custodisce il segreto e le risorse effettivamente necessarie al compito.
Un esempio ipotetico è una multifunzione che deposita scansioni in una cartella condivisa. Occorre sapere quale identità usa, quali cartelle può raggiungere e quali altri dispositivi dipendono da quella credenziale. Un’automazione di backup può avere esigenze differenti, che devono essere progettate secondo la piattaforma. Evita account personali del tecnico come soluzione permanente: l’uscita della persona non dovrebbe interrompere silenziosamente un processo aziendale.
Prima della rotazione costruisci una lista dei componenti da aggiornare e una prova del risultato. Un cambio corretto sul sistema centrale può produrre errori su client rimasti con il vecchio valore. Pianifica quindi finestra, autorizzazione, verifica del primo ciclo e gestione del fallimento. Non copiare il nuovo segreto nel piano di lavoro: descrivi dove viene custodito e quali ruoli lo distribuiscono attraverso i canali approvati.
Il controllo successivo deve osservare l’attività del servizio, non soltanto la conferma di salvataggio nella console. Un job che parte ma non deposita il dato nel repository previsto non è una rotazione completata. Mantieni nell’inventario scopo, dipendenze, responsabile e condizioni di revisione. Questa disciplina collega sicurezza dell’identità e continuità operativa, rendendo meno probabile che una modifica necessaria produca un’interruzione difficile da attribuire.
Porta le verifiche nella gestione ordinaria
Scegli controlli che producano decisioni concrete: account senza proprietario, ruoli elevati non più necessari, metodi di recupero non aggiornati, accessi di emergenza non provati e applicazioni escluse dalla politica. Non accumulare indicatori se nessuno è incaricato di interpretarli. Per ogni anomalia definisci il responsabile e il criterio che permette di chiuderla, mantenendo la verifica proporzionata al rischio del servizio.
La formazione dovrebbe concentrarsi sulle azioni: riconoscere una richiesta iniziata dall’utente, non approvare notifiche inattese, usare il canale di recupero previsto e segnalare subito una perdita di dispositivo. Le persone non devono diventare esperte di protocolli, ma devono conoscere il confine fra autenticazione e autorizzazione. Un processo chiaro riduce la pressione a condividere codici o usare account di altri per superare un blocco.
Rivedi il modello quando cambiano organizzazione, fornitori o applicazioni. L’identità è un’infrastruttura del lavoro: collega cloud, rete, backup e assistenza. La qualità si vede nella possibilità di spiegare chi può fare cosa e nel recuperare l’accesso senza perdere controllo. Questo risultato richiede prove e manutenzione, non una sola attivazione iniziale o un’etichetta di conformità assegnata alla console.
Dalla guida a una verifica concreta.
Simula sulla carta la perdita del telefono e del normale amministratore. Individua un percorso separato di accesso, chi lo custodisce e come viene registrato l’uso; non inserire credenziali o codici di recupero nella checklist condivisa.
Risorse utili e progetti ufficiali
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
- FIDO Alliance — Passkeys
Documentazione pubblica. Riferimento per comprendere passkey e requisiti dei servizi che le supportano.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft — Authentication overview ↗learn.microsoft.com
- Microsoft — Manage emergency access accounts ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.