Un nome di file non identifica il contenuto: due archivi possono chiamarsi allo stesso modo e contenere byte diversi. L’hash consente un confronto preciso, ma il risultato vale quanto il riferimento utilizzato. Prima di calcolare l’impronta, chiarisci quindi quale pacchetto vuoi verificare, quale algoritmo serve e da dove arriva il valore atteso. La corrispondenza non è una scansione antivirus e non autorizza da sola l’installazione.
Individuare pacchetto, versione e fonte del riferimento
Apri il canale ufficiale del produttore attraverso un percorso conosciuto. Verifica nome, versione, piattaforma e variante del pacchetto. Un programma può avere distribuzioni differenti per architettura o lingua; l’hash di una variante non si confronta con quello di un’altra, anche se il nome commerciale coincide.
Individua l’impronta pubblicata per il download esatto e il relativo algoritmo. Non copiare soltanto una sequenza trovata accanto a un file simile. Registra il collegamento alla fonte e la versione, in modo da poter ricostruire il controllo. Se il riferimento viene aggiornato, il contesto permette di capire se hai scaricato un pacchetto diverso o se serve un approfondimento.
File e impronta distribuiti dalla stessa pagina sconosciuta possono essere entrambi alterati. La loro corrispondenza non rende affidabile la pagina. Se il produttore offre un manifest firmato o una firma digitale, valuta anche quel percorso di verifica attraverso gli strumenti appropriati. [2]
Non eseguire il programma per scoprire quale versione sia. Usa informazioni del download, nome del pacchetto e documentazione ufficiale. Quando il riferimento non è disponibile o è ambiguo, il risultato del solo calcolo resta un’impronta locale, utile per confronti successivi ma priva di una conferma della provenienza.
Scegliere l’algoritmo e comprendere cosa viene confrontato
L’algoritmo deve coincidere con quello del riferimento. SHA-256, SHA-384 e SHA-512 producono rappresentazioni differenti; non basta che le stringhe sembrino casuali. Il verificatore deve indicare chiaramente quale metodo ha usato, evitando un confronto fra valori incompatibili.
L’hash riguarda i byte del file selezionato. Rinominare il file senza modificarne il contenuto non cambia l’impronta, mentre una modifica dei byte produce normalmente un risultato diverso. La documentazione Microsoft descrive Get-FileHash come strumento per calcolare questa impronta e confrontare il contenuto. [1] Non estendere il risultato a permessi, percorso o autore del file.
Per i documenti, una nuova esportazione può cambiare metadata o struttura interna pur mantenendo un aspetto simile. Due PDF visivamente uguali possono quindi avere hash diversi. Questo non prova automaticamente una manomissione del testo. Occorre distinguere identità dei byte ed equivalenza del contenuto mostrato.
Non usare soltanto i primi o gli ultimi caratteri per il confronto. Copia il valore completo, facendo attenzione a spazi aggiunti e algoritmo. Un’interfaccia che evidenzia la corrispondenza aiuta a evitare errori manuali, ma deve comunque conservare il riferimento e il file esatto a cui si riferisce.
Preparare il file senza modificarlo durante la verifica
Attendi il completamento del download e identifica la copia effettivamente salvata. I browser possono aggiungere suffissi quando esistono file con lo stesso nome; una verifica sul pacchetto precedente non dice nulla sul nuovo. Controlla percorso e dimensione come elementi di contesto, senza usarli al posto dell’hash.
Evita che un’applicazione risalvi il file durante il controllo. Per una prova aziendale puoi lavorare su una copia locale destinata alla verifica, mantenendo l’originale del download. Non aprire un eseguibile o un archivio con procedure che ne eseguano il contenuto. Il calcolo deve leggere i byte, non avviare il programma.
Se il file è su una condivisione in uso, chiarisci se può cambiare mentre viene letto. Una migrazione o un confronto fra copie richiede un punto coerente e un perimetro definito. Non confrontare una copia ferma con un documento che un utente sta modificando senza registrare questa condizione.
La guida alla migrazione di file e permessi aiuta a collocare l’impronta in un controllo più ampio. L’hash può contribuire alla verifica del contenuto, ma la riuscita della migrazione richiede anche accessi, completezza e disponibilità per gli utenti previsti.
Calcolare localmente con uno strumento adatto alla dimensione
Lo strumento di verifica hash elabora un file alla volta sul dispositivo e confronta l’impronta attesa. Supporta SHA-256, SHA-384 e SHA-512 entro il limite indicato nell’interfaccia, pari a 64 MiB nella configurazione descritta. Non invia il file per calcolare il risultato.
Per file più grandi usa un programma locale appropriato. Non dividere il file in parti per aggirare il limite del tool: otterresti impronte di contenuti diversi, non quella del pacchetto intero. Il supporto del browser e la memoria del dispositivo possono influire sulla praticità del calcolo, senza cambiare il criterio di confronto.
Un esempio PowerShell di sola lettura, riferito a un file di laboratorio già presente, è:
Get-FileHash -LiteralPath 'C:\Laboratorio\pacchetto-di-prova.zip' -Algorithm SHA256Il comando legge il file indicato e mostra algoritmo, impronta e percorso; non scarica, installa o esegue il contenuto. Il percorso è illustrativo e deve riferirsi a un file che sei autorizzato a esaminare. Non serve elevare indiscriminatamente i privilegi se il file è già leggibile. [1]
Conserva il risultato insieme al riferimento atteso. Se cambi file o algoritmo, ripeti il calcolo invece di riutilizzare un esito precedente.
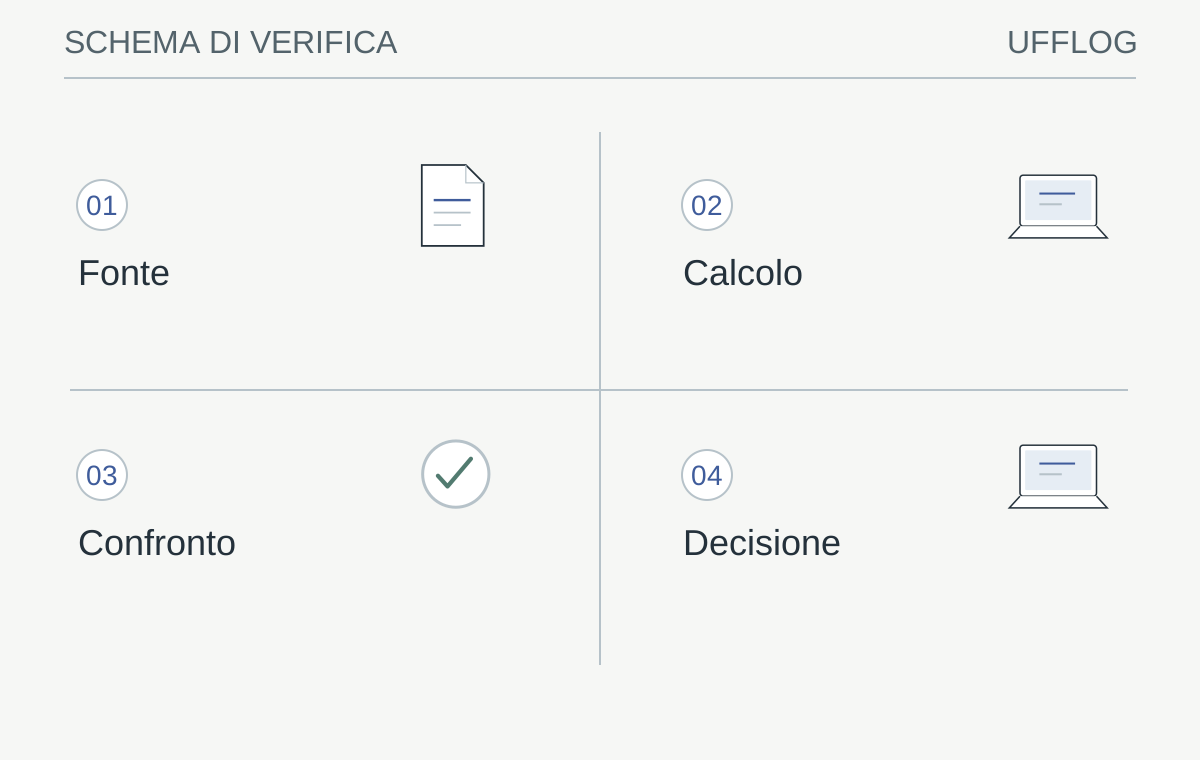
L'impronta è interpretata soltanto dopo aver verificato provenienza, variante e algoritmo.
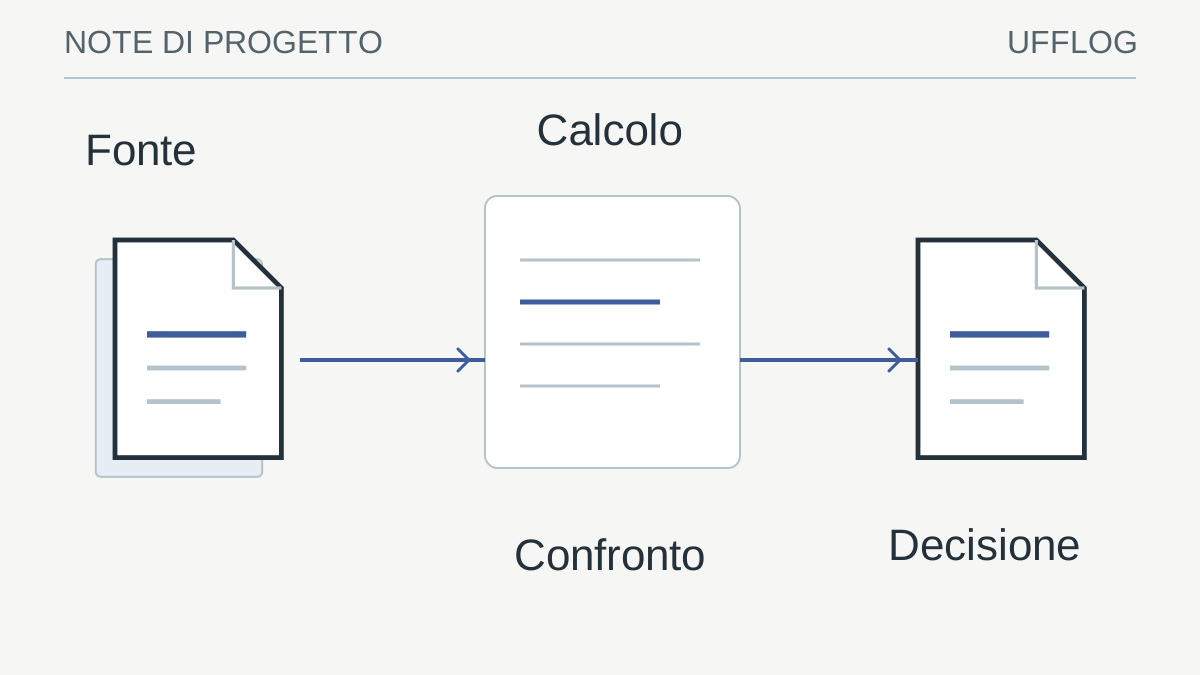
Leggi lo schema
- FontePacchetto esatto e impronta attendibile
- CalcoloFile completo e algoritmo corrispondente
- ConfrontoIntero valore, senza abbreviazioni
- DecisioneEsito collegato alla procedura di utilizzo
La verifica: File, variante e algoritmo corrispondono al riferimento verificato?
Una differenza blocca la conferma: controlla il contesto prima di usare il pacchetto.
Interpretare una corrispondenza senza attribuirle troppo valore
Una corrispondenza con un riferimento attendibile sostiene che il contenuto verificato coincida con quello identificato dall’impronta, nel modello di sicurezza dell’algoritmo. Non dimostra però che il software sia privo di vulnerabilità, adatto all’ambiente o autorizzato dall’organizzazione.
La firma digitale affronta un problema ulteriore: identità del firmatario e validità della firma secondo le regole del verificatore. Microsoft descrive strumenti e criteri per questa verifica. [2] Hash e firma non sono sostituti automatici l’uno dell’altra; devono essere interpretati nel percorso di distribuzione del produttore.
Non trasformare una spunta verde in un’autorizzazione a eseguire il file. Per un’installazione aziendale restano necessari provenienza, compatibilità, valutazione del cambiamento e procedura approvata. Una copia identica di un pacchetto non desiderato resta il pacchetto sbagliato.
Per archivi e backup, il confronto può dimostrare identità dei byte ma non la capacità dell’applicazione di utilizzare i dati. La guida al ripristino dei file collega contenuto, autorizzazioni e apertura effettiva. Il risultato dell’hash deve quindi essere una delle evidenze, con uno scopo dichiarato e limiti leggibili.
Trattare una differenza come un punto da spiegare
Se i valori differiscono, non modificare l’impronta attesa per ottenere la corrispondenza. Controlla prima algoritmo, variante e completezza del download. Verifica che la fonte non si riferisca a un rilascio diverso e che il file selezionato sia davvero quello previsto.
Una differenza non identifica la causa. Può derivare da un trasferimento incompleto, un pacchetto aggiornato o un’alterazione. Il passaggio successivo dipende dal contesto: per un download, ripeti il trasferimento dal canale ufficiale e conserva il riferimento; per una copia aziendale, verifica se il file sorgente sia cambiato durante l’operazione.
Non eseguire un pacchetto non corrispondente soltanto perché il nome sembra giusto. Coinvolgi il referente quando il riferimento ufficiale resta incoerente, fornendo versione, algoritmo, impronte e fonte. Non è necessario condividere credenziali o documenti sensibili per descrivere la differenza.
Se il confronto riguarda file prodotti da applicazioni diverse, valuta se fosse attesa identità dei byte o soltanto equivalenza funzionale. Questa domanda evita falsi allarmi e conclusioni premature. Un report dovrebbe dichiarare «impronta differente» prima di affermare una causa non ancora dimostrata.
Conservare evidenze utili senza accumulare copie inutili
La scheda di verifica può contenere nome del pacchetto, versione, algoritmo, impronta attesa, impronta calcolata e fonte. Aggiungi quale file è stato controllato e l’esito. Non serve duplicare il contenuto dentro il rapporto; il riferimento deve permettere a una persona autorizzata di ritrovare la copia pertinente.
Per un rilascio interno associa l’evidenza alla procedura di distribuzione. Se il pacchetto viene ricompresso o modificato dopo il controllo, l’impronta precedente non descrive più il contenuto distribuito. Definisci quindi il punto del processo in cui la copia diventa quella approvata.
Un manifest strutturato può aiutare quando i file sono molti, ma deve essere protetto e riferito a una base coerente. Un elenco di hash modificabile dallo stesso soggetto che può alterare tutti i file non offre da solo una provenienza indipendente. La guida alla validazione JSON può aiutare a controllare la struttura di un manifest, senza verificarne automaticamente autenticità o significato.
Mantieni la conservazione proporzionata al processo. Una verifica occasionale e una distribuzione aziendale hanno esigenze differenti. L’obiettivo è rendere ricostruibile la decisione, non produrre un archivio di impronte privo di contesto.
Ripetere il controllo quando cambia il contenuto o lo scopo
Un esito vale per il file e il riferimento verificati. Se cambia il contenuto, la versione o la fonte, ripeti il controllo. Non copiare la dicitura «verificato» da una release precedente soltanto perché il prodotto ha lo stesso nome. La tracciabilità deve seguire la copia effettiva.
Quando il controllo viene inserito in un flusso automatico, definisci cosa accade in caso di errore o riferimento mancante. Il processo non dovrebbe proseguire silenziosamente come se la verifica fosse riuscita. La gestione dell’eccezione deve mostrare algoritmo, file e motivo, con un responsabile che possa decidere.
Prova il percorso con un file sintetico e una copia intenzionalmente diversa, senza usare materiale operativo. Questo dimostra che il sistema distingue i casi e che l’avviso raggiunge la persona corretta. Non è necessario eseguire o alterare software reale per collaudare il confronto.
Il valore pratico dell’hash è la precisione della domanda: questi byte corrispondono al riferimento atteso? La risposta diventa utile quando il riferimento è attendibile, il file è quello giusto e il risultato viene collegato al processo che deve autorizzare l’uso.
Dalla guida a una verifica concreta.
Confronta l’impronta del file con quella pubblicata su un canale ufficiale indipendente dal file stesso. Un risultato uguale rileva integrità rispetto a quel riferimento; non sostituisce la verifica della provenienza o una valutazione del software.
Controllo facoltativo in sola lettura
Windows · PowerShell 5.1 o successivo
Get-FileHash -LiteralPath '.\sample.bin' -Algorithm SHA256 | Select-Object Algorithm, HashUsa un file campione già presente, adattando il percorso. Legge il file senza eseguirlo e mostra solo algoritmo e impronta; file molto grandi richiedono tempo e I/O.
Opera su sistemi autorizzati e dati dimostrativi. I controlli mostrati non cambiano configurazioni; non sostituiscono una prova di recupero o una valutazione completa.
Risorse utili e progetti ufficiali
- Microsoft — Get-FileHash
Documentazione pubblica. Calcolo locale di un’impronta; l’impronta non prova da sola l’affidabilità del file.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft — Calcolare e confrontare impronte di file ↗learn.microsoft.com
- Microsoft — Verificare la firma digitale di un file ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.