Un password manager aziendale funziona quando rende più semplice usare credenziali distinte e revocabili. Copiare tutte le password in una cartella condivisa sostituisce il luogo del problema, senza risolvere proprietà, accessi e recupero. Il risultato da cercare è un piccolo insieme di credenziali gestite con responsabilità verificabili.
Disegna le responsabilità prima delle cartelle
Il password manager non dovrebbe riprodurre in forma cifrata il vecchio foglio condiviso con tutte le credenziali. Prima dell’importazione identifica quali accessi sono personali, quali appartengono a un servizio e quali sono condivisi per necessità. Per ciascuno chiarisci chi ne è proprietario, chi può usarlo e chi può modificarlo. La separazione riduce il rischio che una persona ottenga molti più accessi di quelli necessari al proprio lavoro.
Ruoli amministrativi e gruppi di condivisione non sono la stessa cosa. La documentazione Keeper distingue ruoli, team e relative responsabilità; il disegno deve adattarsi alle funzioni realmente disponibili nel piano adottato. [1] Un amministratore del servizio non dovrebbe essere scelto soltanto perché è la persona più pratica con il computer. Deve avere un mandato chiaro, un sostituto e una procedura per gestire richieste e cambiamenti.
Prepara una matrice essenziale: reparto o funzione, categorie di record, possibilità di visualizzare, usare, modificare e condividere. Non assegnare tutto a tutti per semplificare il primo giorno. Se la matrice è troppo complessa da mantenere, riduci il numero di eccezioni e ragiona per responsabilità. La struttura deve essere comprensibile a chi la gestirà anche quando l’azienda aggiungerà persone, fornitori o nuovi servizi.
Proteggi l’accesso al gestore e il suo recupero
Il password manager concentra informazioni importanti e deve essere protetto con un metodo di accesso adeguato. Valuta autenticazione, dispositivi autorizzati, sessioni, fattori aggiuntivi e procedure di recupero secondo il prodotto. Evita una dipendenza circolare in cui l’unico materiale necessario a recuperare il vault si trova dentro il vault stesso. La disponibilità del servizio di identità e dei fattori deve essere parte del piano.
Prova il recupero in un contesto controllato, senza causare una perdita reale di accesso. Chi conduce la prova deve sapere quali passaggi può eseguire e quali richiedono un amministratore. Non chiedere agli utenti di comunicare password principali o codici temporanei al team. Il supporto deve guidare attraverso procedure ufficiali, preservando la separazione fra assistenza e conoscenza dei segreti personali o aziendali.
Per gli accessi più critici prepara un percorso di emergenza coerente con le dipendenze. Il recupero del vault non è automaticamente il recupero del tenant, del firewall o delle chiavi di cifratura. Una mappa dei sistemi aiuta a capire quale elemento serve ad aprire quale altro elemento. Se una catena dipende da una sola persona o da un unico dispositivo, il problema va reso visibile prima di un’assenza o di un incidente.
Distribuisci client ufficiali e un primo lotto controllato
Prepara i dispositivi prima di trasferire le credenziali. Usa client ed estensioni provenienti dai canali ufficiali del produttore, verificando compatibilità con browser, sistemi operativi e gestione aziendale. Definisci chi distribuisce gli aggiornamenti e come si riconosce un’installazione autorizzata. Un’estensione con un nome simile non è una prova di autenticità; gli utenti devono poter trovare il collegamento corretto senza cercarlo in annunci o messaggi ricevuti.
Il primo lotto dovrebbe comprendere pochi servizi rappresentativi e non soltanto accessi facili. Scegli un portale nominativo, un record condiviso giustificato e un servizio con un proprietario disponibile a verificare il risultato. Per ciascuno annota dominio atteso, persone abilitate e operazione da collaudare. Mantieni separati il contenuto del record e il verbale: il documento di progetto descrive la prova, non diventa un secondo archivio di password.
La preparazione deve considerare anche il browser abituale. Se sono già attivi altri sistemi di salvataggio o compilazione, decidi come gestire il passaggio per evitare richieste duplicate e record divergenti. Non cancellare indiscriminatamente dati degli utenti: prima verifica il trasferimento autorizzato e il modello di custodia. Il referente deve sapere dove rimane la copia valida e chi può modificarla.
Definisci un criterio semplice per terminare il lotto: accessi necessari verificati, condivisioni corrette, utenti in grado di segnalare anomalie e assistenza pronta. Se un cambio password coinvolge applicazioni o processi automatici, pianificalo con il proprietario del servizio. Il vault non aggiorna automaticamente ogni dipendenza esterna solo perché un campo è stato modificato. Il controllo finale deve avvenire nel servizio destinatario e nel suo processo di lavoro.
Ripulisci le credenziali prima di importarle
Un’importazione massiva può portare nel vault password obsolete, duplicati, account personali e record senza proprietario. Prima di trasferire contenuti, definisci il perimetro autorizzato e una modalità sicura per gestire gli eventuali file di esportazione. Molti formati di scambio sono leggibili: il fatto che provengano da un password manager non li rende automaticamente cifrati. Non inviarli in chat o conservarli in una cartella condivisa generica.
Classifica i record senza esporre i valori. Per un servizio può bastare sapere che esistono tre accessi duplicati e che il proprietario deve scegliere quale sia quello valido. Non provare sistematicamente password su sistemi reali senza un piano, perché potresti generare blocchi o allarmi. Le verifiche vanno effettuate attraverso persone e procedure autorizzate, soprattutto per account amministrativi, portali finanziari o sistemi di produzione.
Se una credenziale è stata ampiamente condivisa in passato, l’importazione nel vault non annulla le copie precedenti. Valuta una sostituzione pianificata e le dipendenze che potrebbero usare il vecchio segreto. Il generatore locale prepara un valore nuovo, ma non lo aggiorna nel servizio e non lo conserva. La chiusura del passaggio richiede aggiornamento del sistema, salvataggio corretto e verifica dell’accesso con il nuovo valore.
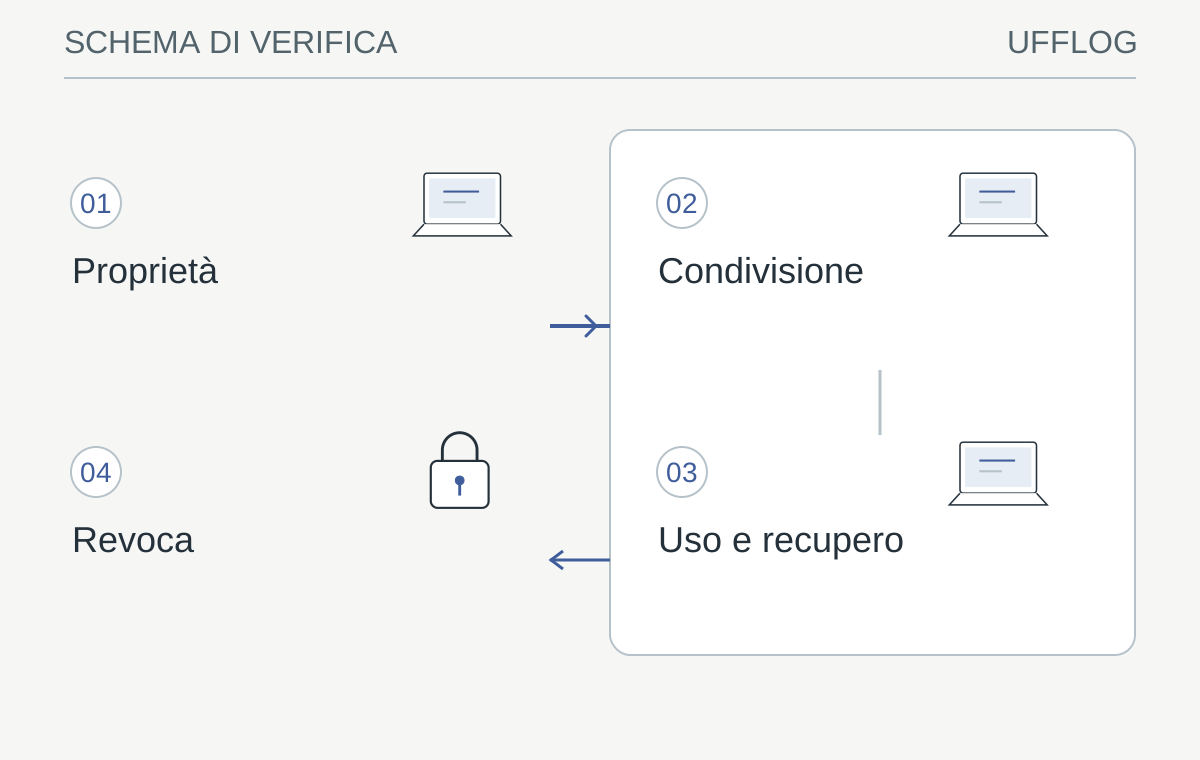
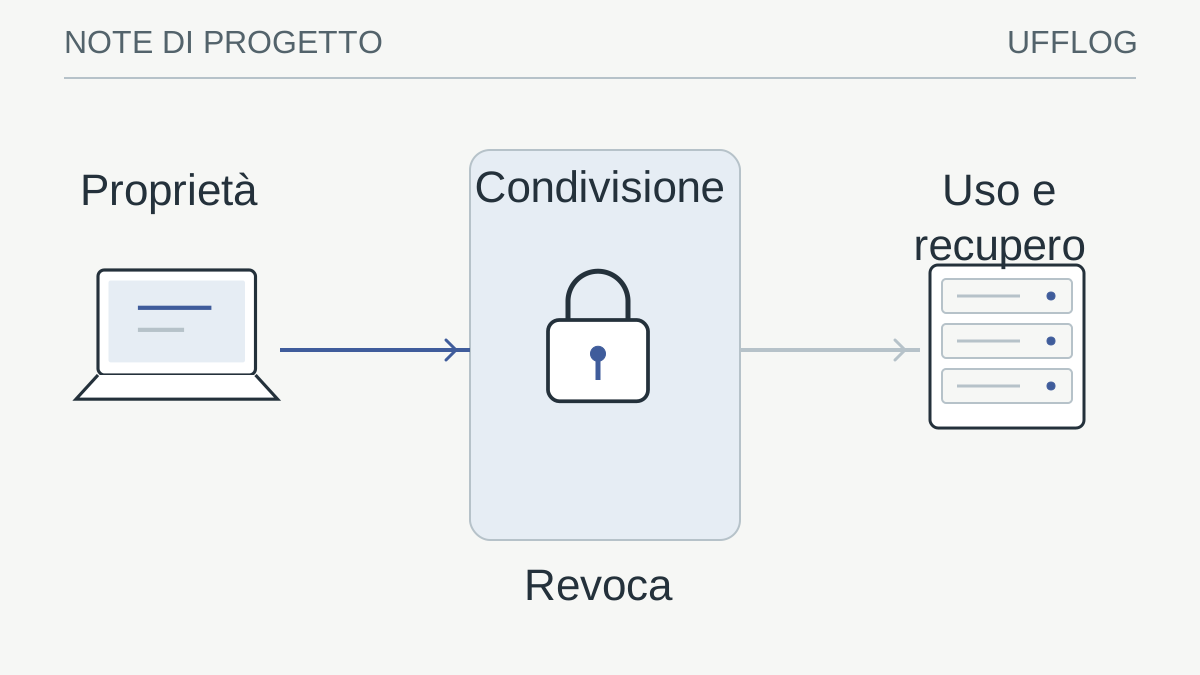
Schema concettuale di gestione delle identità; non rappresenta una configurazione già applicata.
Leggi lo schema
- ProprietàChi usa e chi governa il segreto
- CondivisioneGruppi e permessi minimi necessari
- Uso e recuperoAccesso affidabile e supporto verificato
- RevocaRimozione record e rotazione se necessaria
La verifica: Il ciclo ingresso–uso–uscita funziona senza credenziali condivise fuori controllo?
Se no, correggi proprietà e procedure prima di importare tutto il patrimonio.
Prova il ciclo completo di condivisione
Un test utile comprende creazione di un record dimostrativo, condivisione con un gruppo autorizzato, modifica e rimozione dell’accesso. Usa un servizio di laboratorio o dati fittizi. Verifica non soltanto che la persona invitata veda il record, ma anche che una persona esterna al gruppo non lo veda. Il test negativo è importante quanto quello positivo: dimostra che il confine desiderato è stato realmente applicato.
Controlla il significato delle opzioni del prodotto. Impedire la modifica, impedire una nuova condivisione o nascondere un campo possono avere effetti diversi. Non descrivere una limitazione dell’interfaccia come impossibilità assoluta di copiare un segreto se la persona può comunque utilizzarlo in un contesto che lo espone. La scelta dei permessi deve considerare la minaccia e il comportamento effettivo del servizio, non soltanto il nome della casella selezionata.
Rimuovere la condivisione interrompe l’accesso al record secondo le funzioni del prodotto, ma non cambia necessariamente la password sul sistema destinatario. Se il segreto era noto alla persona, il piano può richiedere una rotazione. Questo punto deve essere chiaro nelle procedure di cambio ruolo e offboarding. Il vault gestisce la distribuzione delle credenziali; l’autorizzazione effettiva continua a dipendere anche dal servizio a cui quelle credenziali danno accesso.
Insegna il comportamento nel momento d’uso
Una breve formazione pratica dovrebbe mostrare come riconoscere il sito corretto, usare il record pertinente, salvare un cambiamento e segnalare un accesso sospetto. Non basta distribuire l’estensione e spiegare il pulsante di copia. Le persone devono capire perché una password non va riutilizzata e perché la richiesta di un codice MFA da parte di un interlocutore non diventa legittima solo se sembra urgente.
L’autocompilazione può ridurre alcuni errori di digitazione e di riconoscimento del dominio, ma non deve diventare un motivo per ignorare il contesto. Se il prodotto non propone il record atteso, fermarsi può essere più utile che copiarlo manualmente in una pagina sconosciuta. Per un’eccezione legittima, il referente verifica dominio e configurazione. La procedura sicura deve essere facile da seguire quando l’utente è sotto pressione.
Definisci inoltre cosa non inserire nei record generici: informazioni personali non necessarie, codici di recupero senza un perimetro di custodia o allegati aziendali per cui esiste un archivio più appropriato. Un vault può supportare molti tipi di dati, ma ogni contenuto deve avere un proprietario e un uso giustificato. Le funzioni del vault documentate dal produttore [2] vanno affiancate a regole interne comprensibili, evitando che il password manager diventi un deposito indistinto.
Prepara l’uscita dal prodotto senza esportazioni incontrollate
La scelta di un gestore deve comprendere un percorso di uscita: cambio fornitore, riorganizzazione o cessazione di un progetto. Prima di acquistare o estendere il piano verifica quali funzioni di esportazione, gestione organizzativa e registro attività sono disponibili nella licenza prevista. Le capacità vanno provate con record fittizi, senza esportare l’intero vault aziendale solo per vedere come funziona il formato.
Controlla che i dati esportabili mantengano ciò che serve al futuro trasferimento: campi, domini, note pertinenti e riferimenti ai proprietari. Non presumere che gruppi, autorizzazioni, allegati e relazioni organizzative siano ricostruiti automaticamente da qualsiasi importazione. Una migrazione riuscita deve riprodurre il modello di accesso deciso dall’azienda, non soltanto rendere leggibili alcune righe in un nuovo programma.
Se l’operazione reale richiede un file leggibile, trattalo come materiale sensibile temporaneo. Stabilisci chi può crearlo, dove viene custodito, come viene trasferito e quando viene rimosso. Evita cartelle sincronizzate o backup non previsti per questo scopo. La rimozione di un file non consente di promettere la cancellazione sicura di ogni copia o residuo: occorre limitare preventivamente la diffusione e applicare le procedure aziendali disponibili.
Mantieni il vecchio servizio nel perimetro controllato finché il nuovo percorso non è stato verificato, poi chiudi accessi e integrazioni secondo il piano. Il verbale deve distinguere migrazione completata, vecchie copie ancora soggette a conservazione ed eventuali credenziali da ruotare. Questa preparazione riduce la dipendenza da una sola interfaccia e rende la scelta del prodotto reversibile senza improvvisare durante un’emergenza o una scadenza commerciale.
Misura adozione e manutenzione senza leggere i segreti
La verifica dell’adozione può usare indicatori amministrativi e osservazioni di processo: persone abilitate, gruppi assegnati, record senza proprietario, richieste di assistenza e chiusura degli accessi. Non serve raccogliere le password per dimostrare che il progetto funziona. Eventuali report di sicurezza vanno interpretati secondo le capacità e i limiti del prodotto, mantenendo i dati accessibili soltanto ai ruoli autorizzati.
Prevedi una revisione delle condivisioni quando cambiano ruoli e servizi. Una cartella creata per un progetto temporaneo può restare disponibile molto oltre il suo scopo se nessuno ne controlla il ciclo di vita. La richiesta di una nuova condivisione dovrebbe indicare motivazione e responsabile; la chiusura dovrebbe comprendere eventuali credenziali da sostituire. La semplicità della struttura iniziale rende questa manutenzione più sostenibile.
Il risultato concreto è un sistema in cui le persone trovano gli accessi necessari, usano identità appropriate e possono lasciare il team senza lasciare copie incontrollate come unica fonte di conoscenza. La tecnologia abilita questo modello, ma non assegna da sola responsabilità e criteri di revoca. Un collaudo con scenari di ingresso, cambio ruolo e uscita dimostra molto più di un elenco di utenti a cui è stata inviata un’invitazione.
Dalla guida a una verifica concreta.
Disegna chi può vedere, condividere e revocare un segreto e cosa accade quando una persona lascia il gruppo. Confronta queste esigenze con le capacità del prodotto; un archivio condiviso non equivale automaticamente a una gestione per ruoli.
Risorse utili e progetti ufficiali
- KeePassXC
Progetto open source. Gestore di credenziali locale. Non equivale da solo a una piattaforma aziendale con ruoli e revoca centralizzati.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Keeper: ruoli e permessi ↗docs.keeper.io
- Keeper: cartelle condivise e vault ↗docs.keeper.io
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.