Un server che sembra inutilizzato può ancora sostenere una stampa periodica, un archivio, una licenza o un accesso remoto. Dismettere significa chiudere queste dipendenze insieme a dati, identità e responsabilità. Lo spegnimento è soltanto una fase. Il progetto deve arrivare a una condizione documentata in cui il servizio non dipende più dalla macchina, i dati hanno una destinazione approvata e i supporti possono essere trattati correttamente.
Assegnare un proprietario al servizio, non soltanto al ferro
Identifica chi può confermare la funzione aziendale del server. La persona che conosce la password può essere un amministratore, ma non necessariamente il responsabile dei dati o del processo. Chiedi quali attività vengono svolte, chi le usa e quali periodi dell’anno le rendono importanti. Una macchina senza accessi quotidiani può essere necessaria per chiusure contabili, consultazioni o adempimenti periodici.
Prepara una scheda con nome, ruolo, sistema operativo, applicazioni, rete, storage e collegamenti noti. Aggiungi il motivo della dismissione: sostituzione, fine del servizio, migrazione o consolidamento. Motivi differenti producono verifiche differenti. Quando il servizio scompare, serve decidere che cosa conservare; quando si sposta, serve dimostrare che la destinazione copra le funzioni richieste.
La gestione controllata delle configurazioni, descritta da NIST, offre un riferimento per documentare cambiamenti e responsabilità. [1] Nella pratica, il responsabile deve approvare perimetro e condizioni di chiusura. Senza questa decisione il tecnico rischia di scegliere autonomamente quali dati o attività non siano più necessari, assumendo un ruolo che non gli compete.
Ricostruire le dipendenze meno visibili
Esamina servizi, attività pianificate, condivisioni, code di stampa, certificati, account di servizio e connessioni note. Coinvolgi utenti e fornitori applicativi per identificare funzioni che non emergono dall’inventario iniziale. Un server può ospitare un relay, un componente di licenza o una destinazione di scansione usata da una multifunzione; la sua importanza non coincide con il numero di persone che vi accedono direttamente.
Osserva un periodo coerente con i cicli del lavoro. L’assenza di traffico in una giornata non dimostra inutilità. Se non puoi attendere un ciclo mensile o annuale, ricostruisci la procedura con il referente e prepara una prova specifica. Riporta nel piano ciò che è stato osservato e ciò che è stato confermato soltanto documentalmente.
Un esempio ipotetico: il vecchio server non ospita più cartelle, ma un programma vi legge ancora un file di configurazione durante l’esportazione di fine mese. La migrazione apparirebbe completa fino a quel momento. Individuare il percorso e aggiornarlo prima della sospensione evita di dover riaccendere una macchina già destinata alla dismissione per un dettaglio non censito.
Decidere la destinazione dei dati prima della sospensione
Per ogni insieme di dati scegli tra trasferimento al servizio attivo, conservazione in archivio autorizzato o eliminazione secondo il processo applicabile. La decisione deve indicare proprietario, accessi e durata prevista. Non tutto ciò che si trova sul server è necessariamente un documento da conservare, ma non spetta al tecnico dedurlo soltanto dal nome della cartella.
L’archivio deve essere utilizzabile. File esportati senza software, chiavi o documentazione possono risultare poco utili quando qualcuno deve consultarli. Verifica formati, leggibilità e dipendenze del recupero. Se è necessario conservare un ambiente applicativo, definisci come mantenerlo separato e gestibile, senza lasciare un server non supportato collegato indefinitamente alla rete operativa.
Distingui archivio e backup di ritorno. L’archivio soddisfa una necessità di consultazione o conservazione; il backup temporaneo permette di recuperare durante il progetto. Possono avere tempi, accessi e controlli diversi. La guida al test di ripristino aiuta a verificare che il materiale necessario sia davvero recuperabile prima di perdere la sorgente.
Collaudare la destinazione con chi usa il processo
La nuova piattaforma deve essere provata sulle funzioni che sostituisce. Per un file server controlla dati, permessi e percorsi; per un’applicazione verifica autenticazione, operazioni aziendali e integrazioni. La presenza degli stessi file non dimostra che gli utenti possano lavorare nello stesso modo. Coinvolgi un referente per ogni reparto interessato e raccogli un esito esplicito.
Se cambia il nome del servizio, cerca collegamenti, script, configurazioni e dispositivi che lo utilizzano. Se il nome viene mantenuto, verifica le implicazioni su rete, identità e certificati secondo la procedura della piattaforma. Non accendere contemporaneamente due sistemi con identità in conflitto. Il piano deve rendere chiaro quale macchina sia autorevole in ogni fase.
Prepara anche la protezione della destinazione: backup, monitoraggio, aggiornamenti e responsabilità devono essere operativi prima del passaggio. Una migrazione che trasferisce il lavoro ma dimentica il nuovo job di backup sposta il rischio invece di risolverlo. Il verbale di collaudo deve collegare il servizio alla sua gestione futura, non soltanto al trasferimento iniziale.
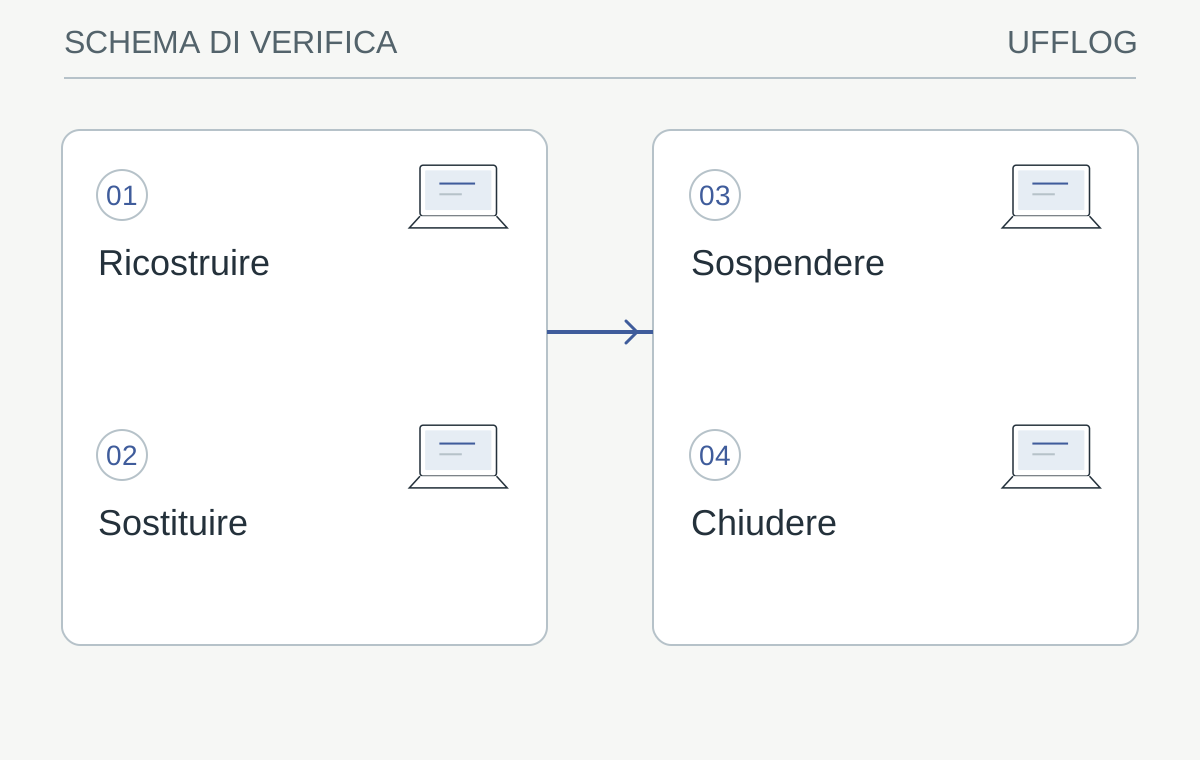
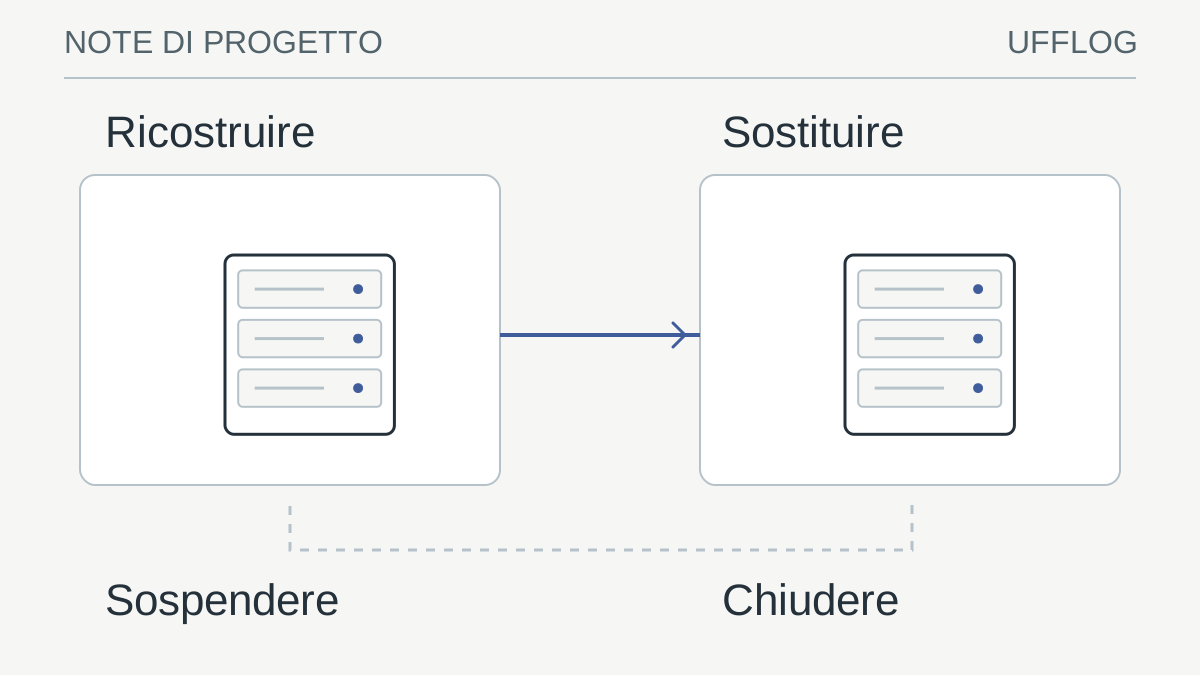
Schema operativo illustrativo: decisioni e verifiche precedono la chiusura della sorgente.
Leggi lo schema
- RicostruireServizi, dati e riferimenti indiretti
- SostituireDestinazione e recupero collaudati
- SospendereOsservazione e ritorno concordato
- ChiudereAccessi, supporti e documentazione
La verifica: Tutte le dipendenze hanno una destinazione approvata?
Se no, mantenere il progetto aperto e risolvere l’eccezione.
Pianificare una sospensione reversibile e osservabile
Definisci finestra, comunicazioni agli utenti, operatori disponibili e criterio di ritorno. La sospensione deve essere eseguita nel modo supportato dal sistema e osservata attraverso registri, monitoraggio e riscontro applicativo. Conserva una possibilità di riattivazione per il periodo concordato, senza mantenerla aperta indefinitamente per mancanza di una decisione finale.
Il ritorno può diventare complesso quando la destinazione ha già ricevuto nuove scritture. Riaccendere semplicemente la sorgente rischia di creare due versioni del lavoro. Il piano deve stabilire chi blocca le modifiche, come si riconciliano i dati e quale sistema torna autorevole. Questa condizione va definita prima della finestra, quando c’è tempo per coinvolgere il proprietario del processo.
Non cancellare dischi o configurazioni durante la prima sospensione. La fase serve a dimostrare che le dipendenze siano state chiuse. Se compaiono errori, registra quale componente li ha prodotti e correggi il percorso. Un riavvio temporaneo può essere previsto dal piano, ma non deve nascondere la dipendenza: il progetto resta aperto finché il motivo del ritorno non è risolto.
Chiudere accessi e identità senza colpire altri servizi
Dopo l’accettazione rivedi account dedicati, chiavi API, certificati e strumenti remoti associati al server. Verifica prima se sono condivisi con altri sistemi. La revoca indiscriminata di un account riutilizzato può interrompere una funzione rimasta attiva altrove; la conservazione indiscriminata lascia invece privilegi senza scopo. La mappa delle dipendenze deve guidare la scelta.
Aggiorna gruppi, regole di rete, autorizzazioni alle condivisioni e destinazioni dei job. Il nome della macchina può comparire in più console, non soltanto nell’inventario principale. Le attività di backup e monitoraggio vanno chiuse con una motivazione, mantenendo le copie richieste secondo il piano. Non lasciare allarmi disabilitati per sempre come modo informale di dichiarare la dismissione.
Collega questa fase alla revisione firewall e agli accessi dei fornitori. Un’apertura verso un indirizzo non più usato può diventare rilevante se l’indirizzo viene assegnato a un altro dispositivo. La chiusura tecnica deve comprendere riferimenti e permessi, non soltanto il consumo elettrico del server spento.
Trattare i supporti secondo dati e tecnologia
La sanitizzazione riguarda la possibilità di accedere ai dati residui sui supporti. NIST SP 800-88 Rev. 2 descrive un programma basato su sensibilità delle informazioni, tecniche appropriate e controlli del risultato. [2] Non esiste una formattazione generica da presentare come risposta universale per qualsiasi disco, SSD, supporto guasto o dispositivo cifrato.
Affida la scelta del metodo a personale autorizzato, considerando tipo di supporto, funzionalità del produttore, destinazione finale e requisiti dell’organizzazione. Un riuso interno, una restituzione in garanzia e uno smaltimento richiedono valutazioni specifiche. La sola etichetta “cifrato” non dimostra che tutti i presupposti per una cancellazione crittografica siano soddisfatti.
Mantieni la tracciabilità dei supporti: identificativo, responsabile, metodo autorizzato, esito e destinazione. Se un’unità non risponde e non consente la procedura prevista, trattala come eccezione da gestire, non come automaticamente vuota. Le evidenze devono essere conservate nell’archivio aziendale appropriato. Questa guida non propone comandi di cancellazione perché un errore di selezione può distruggere dati ancora necessari.
Aggiornare costi, licenze e documentazione operativa
La dismissione può liberare licenze, abbonamenti, manutenzioni e risorse, ma i termini devono essere verificati per ogni prodotto. Non presumere che spegnere una VM interrompa automaticamente un contratto o un costo cloud. Identifica proprietario amministrativo e azione necessaria, evitando duplicazioni dopo la migrazione.
Aggiorna diagrammi, inventario, procedure di emergenza e riferimenti dell’assistenza. Un runbook che continua a indicare il vecchio server può far perdere tempo durante un incidente futuro. Segnala chiaramente quale servizio lo sostituisce e dove si trovano gli archivi conservati. Il dettaglio tecnico può restare in un allegato, mentre la procedura usata dagli operatori deve essere semplice da seguire.
Confronta infine le console interessate: virtualizzazione, backup, monitoraggio, gestione endpoint e rete. La macchina può essere rimossa da un elenco ma restare in altri come oggetto inattivo. Distingui ciò che viene conservato per storico da ciò che continua a generare azioni. Un inventario pulito rende più affidabili anche i successivi controlli di copertura e capacità.
Formalizzare la chiusura con eccezioni visibili
Il verbale conclusivo deve indicare quali funzioni sono state trasferite o terminate, dove sono i dati conservati, quali accessi sono stati revocati e come sono stati trattati i supporti. Ogni eccezione deve avere un responsabile e un passo successivo. Se un archivio richiede ancora una verifica, la macchina può essere spenta ma il progetto non va descritto come completamente chiuso.
Prepara una verifica differita sul primo ciclo significativo del nuovo servizio. Una funzione periodica può non essere stata osservabile nella finestra iniziale. Il referente deve sapere che cosa provare e dove segnalare il problema. Questo controllo completa l’accettazione senza lasciare il vecchio server acceso “per sicurezza” per un periodo indefinito.
Il risultato è una riduzione reale delle dipendenze: meno sistemi da proteggere, meno accessi senza scopo e documentazione più chiara. La dismissione ben eseguita migliora la gestione dell’infrastruttura perché elimina una fonte di ambiguità, mantenendo disponibili soltanto i dati e le funzioni che l’azienda ha scelto consapevolmente di conservare.
Dalla guida a una verifica concreta.
Collega ogni supporto a un responsabile, a una destinazione e all’evidenza di trattamento prevista. Prima di cancellare, verifica obblighi di conservazione e recuperabilità delle copie; la dismissione non deve interrompere una dipendenza ancora attiva.
Risorse utili e progetti ufficiali
- NIST SP 800-88 Rev. 2
Documentazione pubblica. Criteri per una dismissione verificabile dei supporti. Il metodo dipende da supporto e rischio.
- NetBox Community
Progetto open source. Inventario e modello delle dipendenze di rete. Il repository Community è distinto dai servizi commerciali.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- NIST — Gestione delle configurazioni ↗csrc.nist.gov
- NIST — Sanitizzazione dei supporti, SP 800-88 Rev. 2 ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.