Un fornitore invia un documento atteso e il messaggio finisce in quarantena. La pressione è semplice: “fatelo passare”. La decisione tecnica richiede però due verifiche distinte: il contenuto è davvero legittimo e quale controllo lo ha fermato? Un account conosciuto può essere compromesso; una comunicazione attesa può contenere un collegamento diverso dal previsto. Il rapporto commerciale aiuta a ricostruire il contesto, ma non sostituisce l’analisi.
Un falso positivo è un contenuto legittimo classificato erroneamente come indesiderato o pericoloso. Correggerlo significa recuperare il flusso di lavoro e migliorare la decisione futura senza rimuovere protezioni inutilmente. Questa guida propone un metodo per amministratori autorizzati e responsabili IT. Non richiede di aprire allegati sospetti, creare bypass generali o condividere credenziali. Se il problema è soltanto “la posta non arriva”, parti dalla diagnosi della consegna Microsoft 365.
1. Raccogli un caso verificabile
Identifica mittente, destinatario, orario, Message-ID e ragione operativa per cui la comunicazione era attesa. Chiedi al destinatario che cosa deve poter fare: leggere un testo, recuperare un documento o accedere a un portale. Talvolta il bisogno può essere soddisfatto attraverso un canale già concordato mentre la verifica continua, senza rilasciare immediatamente il messaggio trattenuto.
Evita la richiesta generica “sblocca questo dominio”. Un dominio può inviare posta personale, campagne e notifiche attraverso piattaforme diverse. Seleziona uno o pochi esempi rappresentativi e conserva la relazione fra ciascun messaggio e il problema segnalato. Un campione utile include il caso bloccato e, quando disponibile, un invio simile correttamente ricevuto. Non serve esportare l’intera casella del dipendente per verificare un singolo flusso.
CASO DI FALSO POSITIVO
Messaggio: identificativo e destinatario
Esigenza: documento o attività attesa
Verdetto: da leggere nel portale
Policy: nome e ambito effettivi
Verifica esterna: referente già conosciuto
Decisione: rilascio / approfondimento / correzione
Riesame: responsabile e condizione di chiusura
2. Verifica quali protezioni sono realmente disponibili
Le protezioni integrate delle caselle Exchange Online, spesso richiamate come EOP, non coincidono con tutte le funzionalità di Defender for Office 365. I piani Defender aggiungono capacità specifiche; Plan 1 e Plan 2 hanno ambiti differenti. Safe Links, Safe Attachments e strumenti avanzati di indagine non vanno presunti disponibili solo perché il tenant usa Microsoft 365. La descrizione ufficiale del servizio è il riferimento per la mappa delle funzionalità.
Prima di scrivere una procedura interna, controlla licenze assegnate, servizio interessato e ruolo dell’operatore. La presenza di una voce nel portale non dimostra che tutti gli utenti siano coperti da ogni funzione. Registra il perimetro applicabile al destinatario del caso e usa il minimo privilegio utile. Un operatore incaricato di leggere evidenze non dovrebbe ricevere un ruolo globale soltanto per accelerare una verifica.
3. Separa spam, phishing, malware e blocchi organizzativi
Leggi la classificazione che ha determinato l’azione, non soltanto il fatto che il messaggio sia in quarantena. Spam commerciale, phishing, impersonazione, malware e blocco esplicito del tenant richiedono approfondimenti diversi. Un messaggio può apparire legittimo nell’oggetto e avere un allegato o un URL problematico. La correzione deve riguardare l’elemento che ha prodotto il verdetto.
La procedura Microsoft sui falsi positivi distingue l’errore di filtraggio dalle configurazioni dell’organizzazione. Questa distinzione è utile anche nel fascicolo: annota se stai contestando una classificazione del servizio oppure una regola applicata intenzionalmente dal tenant. Nel secondo caso, consentire il mittente altrove potrebbe creare conflitti senza correggere la causa originale.
4. Individua la policy effettivamente applicata
Più policy possono convivere, ma non tutte vengono combinate nel modo intuitivo. Policy predefinite, preset e configurazioni personalizzate hanno regole di precedenza specifiche. Controlla l’ambito del destinatario e l’effettiva policy responsabile prima di intervenire. Non modificare una policy con un nome rassicurante se il caso è stato gestito da un’altra. La documentazione sulla precedenza delle protezioni aiuta a leggere queste interazioni.
Ricostruisci anche eventuali regole del flusso di posta, gateway esterni e precedenti eccezioni. Una migrazione può lasciare istruzioni create per un’infrastruttura che non esiste più. Per ogni impostazione rilevante registra proprietario, motivazione e destinatari coinvolti. Se una regola non ha più un responsabile riconoscibile, non rimuoverla per intuizione: delimita l’impatto e prepara una modifica controllata con possibilità di ritorno.
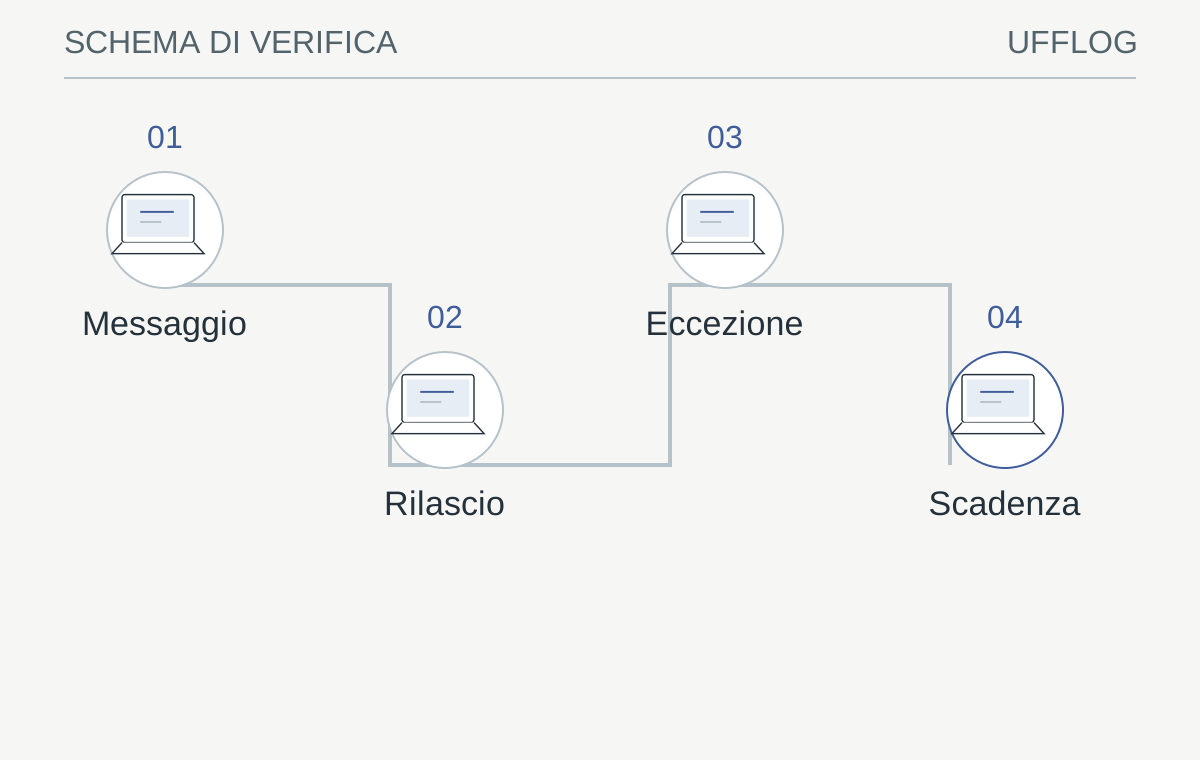
Il perimetro di una correzione cambia quando passa dal singolo messaggio al flusso futuro.
Leggi lo schema
- MessaggioValutazione del singolo caso
- RilascioAzione sul contenuto trattenuto
- EccezioneEffetto su messaggi futuri
- ScadenzaResponsabile e riesame
La verifica: Documentare separatamente il recupero operativo e la modifica della policy.
Un’eccezione dimenticata sopravvive al problema che doveva risolvere.
5. Verifica la legittimità su un canale indipendente
Conferma con il referente noto che il messaggio sia stato inviato e che documento, portale o richiesta corrispondano al lavoro previsto. Usa un recapito già verificato, non un numero contenuto soltanto nel messaggio contestato. Una firma grafica, un tono familiare o il nome del direttore possono essere imitati; un account reale può essere usato da una persona diversa dal titolare.
Leggi gli indicatori disponibili nel portale senza aprire il contenuto in un ambiente di lavoro ordinario. Quando la competenza interna non basta, mantieni il messaggio isolato e passa le evidenze a chi gestisce la sicurezza. La guida alle richieste insolite e al phishing spiega come separare urgenza e autorizzazione. L’uso di AI nella generazione del testo non cambia la regola operativa: una richiesta plausibile deve comunque essere verificata nel processo aziendale.
6. Leggi l’autenticazione senza trasformarla in un bollino
SPF, DKIM e DMARC descrivono controlli sull’origine e sull’allineamento dei domini, non la bontà commerciale del messaggio. Un risultato positivo non rende innocuo un allegato; un fallimento può derivare da un inoltro o da un sistema di invio configurato male. Confronta il dominio visibile con quello effettivamente usato dai servizi di invio e con i risultati registrati dal sistema ricevente.
La guida operativa Microsoft sull’autenticazione aiuta a collocare la responsabilità fra mittente e destinatario. Se il fornitore usa una piattaforma esterna non correttamente autorizzata, chiedigli una correzione del proprio flusso. Un’eccezione nel tenant ricevente può ridurre il sintomo per una sola azienda e lasciare il problema agli altri destinatari. Il controllo WHOIS / RDAP offre contesto sul dominio, ma non verifica questi meccanismi di autenticazione.
7. Rilasciare e consentire sono due decisioni separate
Il rilascio agisce sul messaggio già trattenuto. Una regola di autorizzazione può influenzare messaggi futuri e un insieme molto più ampio di destinatari. Prima di confermare un’azione, rileggi opzioni e ambito nel portale: non assumere che un pulsante risolva soltanto il singolo caso. La documentazione della quarantena descrive permessi e operazioni disponibili.
Per una comunicazione legittima urgente, registra chi ha valutato il contenuto e quali destinatari devono riceverlo. Conserva separata la decisione sulla correzione futura. Se il messaggio viene rilasciato, verifica che arrivi e che il destinatario riesca a svolgere l’attività prevista. Non concludere “risolto per sempre” dopo un singolo rilascio: il prossimo invio potrebbe incontrare la stessa regola o contenere elementi diversi.
8. Usa la submission per contestare il verdetto
Quando la classificazione del servizio risulta errata, un amministratore autorizzato può usare la pagina delle segnalazioni nel portale Defender per sottoporre il messaggio a Microsoft. La procedura distingue posta legittima bloccata e contenuti pericolosi lasciati passare. La documentazione delle submission chiarisce quali elementi possono essere inviati e quali analisi sono disponibili.
La segnalazione è una trasmissione di contenuti al fornitore: va eseguita nel rispetto delle procedure e delle autorizzazioni aziendali. Non caricare lo stesso messaggio su molti servizi pubblici per ottenere un’opinione più favorevole. Registra l’identificativo della submission e il relativo esito; evita nuove segnalazioni identiche mentre la prima è in corso. Se il risultato non chiarisce il caso, raccogli l’evidenza mancante invece di trasformare il disaccordo in una lunga allowlist.
9. Se serve un’eccezione, limita ambito e durata
La Tenant Allow/Block List e le liste delle policy antispam non sono intercambiabili. Le voci possono avere effetti diversi su mittenti, domini, URL, file e comunicazioni in uscita. Microsoft documenta che alcune voci di blocco possono prevalere sulle autorizzazioni; un dominio bloccato può influire anche sull’invio verso quel dominio. Consulta la documentazione specifica prima di cambiare una voce.
Una proposta di eccezione dovrebbe specificare ciò che viene consentito, chi ne beneficia, perché è necessario e come verrà riesaminata. Preferisci il perimetro minimo consentito dal meccanismo appropriato, una scadenza e un responsabile. Non aggiungere interi provider di posta alle liste fidate e non creare regole che ignorino ogni filtro solo perché il campo From contiene un nome conosciuto. Il criterio di uscita deve essere verificabile: correzione del mittente, aggiornamento della classificazione o cessazione del flusso.
Per esempio, una piattaforma di prenotazione invia messaggi per conto di tre reparti. Se il problema riguarda soltanto il nuovo dominio usato nei collegamenti, autorizzare l’intero mittente potrebbe ampliare il perimetro senza affrontare l’elemento contestato. Il fascicolo dovrebbe collegare il messaggio alla piattaforma, identificare il cambiamento e assegnare al fornitore la verifica. Una soluzione temporanea, se approvata, resta distinta dalla correzione definitiva: deve avere una scadenza registrata e una prova prevista prima della rimozione. Questo rende comprensibile la scelta anche a chi prenderà in carico il servizio in seguito.
10. Misura l’esito e mantieni il processo utilizzabile
Dopo la correzione, concorda uno o più invii controllati rappresentativi e confronta verdetto, policy e consegna. Un messaggio di solo testo non valida necessariamente il percorso usato da una fattura con allegato e link. Mantieni un piccolo campione coerente, senza usare documenti sensibili quando bastano dati sintetici. Verifica anche che la modifica non abbia esteso autorizzazioni ad altri flussi non previsti.
Per una gestione continuativa, conta casi confermati, cause ricorrenti, tempo di valutazione ed eccezioni scadute. Il numero assoluto di messaggi in quarantena non misura da solo la qualità del filtro. Una procedura chiara per gli utenti riduce le richieste incomplete: devono sapere dove segnalare, quali riferimenti fornire e chi decide il rilascio. Per condividere un estratto diagnostico usa Data Shield con revisione umana; per una revisione del tenant prepara un perimetro di consulenza basato su flussi e responsabilità, senza trasferire password in un modulo pubblico.
Dalla guida a una verifica concreta.
Individua il motivo del blocco prima di proporre un’eccezione. Confronta autenticazione, policy e risultato della verifica; una allowlist ampia può risolvere il singolo caso aprendo un problema più esteso.
Risorse utili e progetti ufficiali
- Microsoft — Submissions
Documentazione pubblica. Percorso ufficiale per segnalare falsi positivi; l’invio trasmette il contenuto a Microsoft.
- Microsoft — DMARC
Documentazione pubblica. Allineamento del dominio mittente e policy; non sostituisce la verifica delle richieste di pagamento.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft — Anti-spam protection ↗learn.microsoft.com
- Microsoft — Defender for Office 365 service description ↗learn.microsoft.com
- Microsoft — Order and precedence of email protection ↗learn.microsoft.com
- Microsoft — Resolve false positives ↗learn.microsoft.com
- Microsoft — Submit messages for analysis ↗learn.microsoft.com
- Microsoft — Tenant Allow/Block List ↗learn.microsoft.com
- Microsoft — Email authentication operations ↗learn.microsoft.com
- Microsoft — Manage quarantined messages ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.