Per chiedere aiuto a un servizio AI spesso basta un esempio ridotto, senza inviare l’intero documento aziendale. Prima di mascherare nomi e recapiti conviene chiedersi quali informazioni servono davvero. Un testo senza nomi può comunque rivelare un cliente attraverso importi, date, località o dettagli del caso. Riduzione dei dati e anonimizzazione non sono sinonimi.
Definire la domanda prima di scegliere i dati da inviare
La riduzione efficace comincia dall’attività. Se vuoi classificare il tipo di errore in un log, potrebbero bastare messaggio, componente e sequenza degli eventi; nomi di persone, indirizzi interni e token non sono automaticamente necessari. Se vuoi migliorare la forma di una comunicazione, puoi spesso sostituire riferimenti concreti con segnaposto. La domanda da porre è quali informazioni cambino davvero la risposta richiesta.
Scrivi un elenco minimo degli elementi indispensabili e confrontalo con il documento originale. Tutto ciò che non serve dovrebbe restare fuori dalla richiesta, invece di essere mascherato e trasmesso comunque. Un allegato di cento pagine può contenere una sola sezione rilevante: estrarre quella sezione riduce sia esposizione sia rumore. La selezione deve però conservare le condizioni che danno significato al passaggio, altrimenti il modello può rispondere su un contesto alterato.
Distingui il compito informativo da quello decisionale. Chiedere una spiegazione generale di un errore richiede meno dati che ricostruire un incidente reale. Se il caso necessita di materiale riservato completo, il percorso corretto può essere un ambiente e un accordo specifici, non un ulteriore tentativo di mascherare tutto dentro un tool pubblico.
Cercare identificatori diretti, indiretti e segreti tecnici
Nomi, email e numeri di telefono sono segnali riconoscibili, ma non esauriscono il contenuto sensibile. Un numero di pratica, una combinazione rara di ruolo e sede o una descrizione molto dettagliata possono rendere identificabile una persona anche dopo aver rimosso il nome. Il NIST tratta la de-identificazione come gestione di un rischio residuo, non come una trasformazione capace di garantire sempre anonimato. [2]
Nei materiali IT considera chiavi API, cookie di sessione, token, stringhe di connessione, intestazioni di autorizzazione e URL firmati. Anche nomi di host, percorsi e indirizzi di rete possono rivelare struttura dell’ambiente. Non ogni indirizzo interno ha la stessa sensibilità, ma la scelta di conservarlo deve essere legata alla necessità del compito. Non inviare un segreto per chiedere al modello se sia un segreto.
Prepara una lista di controllo specifica per la fonte: log, ticket, PDF, foglio di calcolo o email. Per un ticket verifica testo, firma e cronologia citata; per una tabella controlla anche colonne nascoste o non necessarie; per un’immagine osserva sfondo, nomi e numeri visibili. Una ricerca automatica può aiutare, ma la revisione finale richiede attenzione al significato e alle combinazioni.
Sostituire in modo coerente senza perdere le relazioni utili
La sostituzione deve essere coerente all’interno dell’esempio. Se lo stesso utente appare in tre eventi, usa lo stesso segnaposto; se due utenti sono distinti, non ridurli entrambi a un’etichetta che li rende indistinguibili. Il modello potrebbe altrimenti dedurre una sequenza impossibile o perdere il rapporto fra richiesta e risposta. La mappa fra valori originali e segnaposto, quando necessaria, resta separata e non viene inviata insieme al testo ridotto.
Esempio sintetico, non ricavato da un cliente:
{
  "sistema": "SERVER_A",
  "identita": "UTENTE_1",
  "evento": "accesso_rifiutato",
  "sequenza": 3,
  "messaggio": "permesso insufficiente sulla risorsa CARTELLA_B"
}
Questo oggetto conserva il tipo di evento e le relazioni minime, senza riportare credenziali o nomi reali. Non è una configurazione da applicare né la prova che ogni informazione sia stata eliminata. Se ordine e intervallo temporale sono rilevanti, puoi rappresentarli con tempi relativi, dichiarando la trasformazione. Se un codice specifico è indispensabile alla diagnosi, valuta se sia pubblico e compatibile con il perimetro autorizzato prima di conservarlo.
Verificare ciò che il rilevatore automatico non trova
I rilevatori basati su pattern o modelli riconoscono determinate classi di dati. Possono non individuare una chiave proprietaria, un nome scritto in modo insolito o un riferimento distribuito fra più righe. Possono anche segnalare come sensibile un valore innocuo. Microsoft documenta funzionalità di riconoscimento delle informazioni personali; la copertura concreta dipende da lingua, categoria e modalità del servizio. [1]
Non interpretare «nessuna corrispondenza» come certificato di assenza di dati riservati. Controlla il risultato confrontandolo con la lista preparata per il tuo compito. Cerca segreti tecnici che non assomigliano a dati personali e riferimenti che acquistano significato soltanto insieme. Nei log, una riga apparentemente neutra può contenere un URL con un token dopo il punto interrogativo.
Data Shield aiuta a individuare e mascherare segnali con regole locali. È un supporto alla preparazione, non una certificazione di anonimizzazione. Il suo vantaggio operativo è permettere una prima revisione sul dispositivo; la responsabilità di scegliere cosa trasferire richiede comunque un contesto autorizzato. Se il risultato non è verificabile con sufficiente chiarezza, riduci ulteriormente il campione o usa un esempio interamente sintetico.
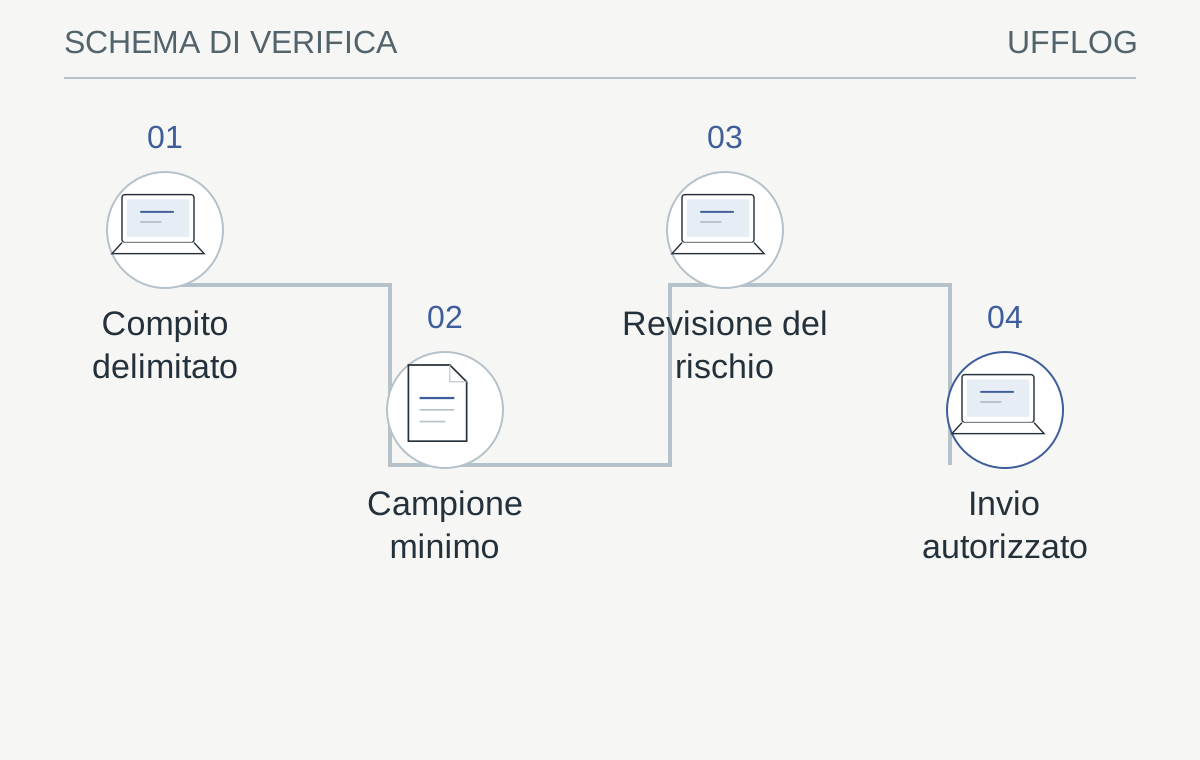
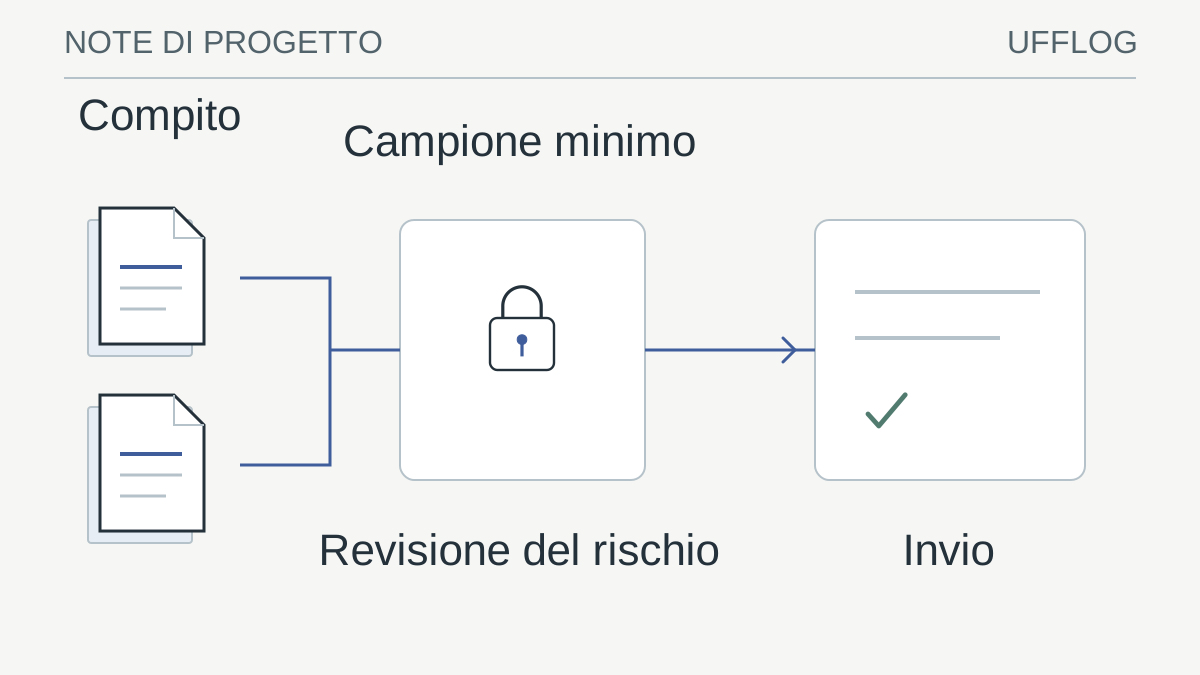
La preparazione parte dalla domanda, seleziona il minimo contenuto e verifica il risultato prima dell’invio al servizio autorizzato.
Leggi lo schema
- Compito delimitatoQuali dati cambiano davvero la risposta?
- Campione minimoEsclusi contenuti e allegati superflui
- Revisione del rischioIdentità, segreti e relazioni residue
- Invio autorizzatoDestinatario e condizioni verificati
La verifica: Il campione mantiene il significato senza informazioni non necessarie?
Se no, riduci ancora o prepara un esempio sintetico; non inviare per tentativi.
Controllare contenitore, allegati e metadati
La vista del documento non mostra sempre tutto ciò che il file contiene. Commenti, revisioni, fogli aggiuntivi, proprietà e allegati possono portare informazioni oltre il testo che intendevi condividere. Anche un’immagine ripulita graficamente può mantenere dati visibili in aree trascurate. Non basta cambiare il nome del file o coprire un campo nella sola anteprima.
Quando il compito riguarda poche righe, la scelta più semplice può essere creare un nuovo testo minimo da contenuti già verificati, invece di inviare il contenitore originale. Se occorre lavorare sul file completo, usa un processo di sanitizzazione adatto al formato e controlla il risultato con strumenti autorizzati. Una conversione generica non dimostra che commenti, livelli o informazioni nascoste siano stati rimossi in ogni caso.
Per immagini e PDF, distingui contenuto visibile e metadati. Il ridimensionamento locale delle immagini ricodifica i pixel ma non elimina nomi, volti o documenti fotografati. La rimozione di metadati non rende anonima la scena. Verifica sempre ciò che una persona può leggere nel risultato, comprese anteprime e miniature, prima di considerare il file adatto al trasferimento previsto.
Verificare che la copia ridotta permetta ancora la domanda
Una riduzione può proteggere meglio i dati e rendere inutile l’analisi se elimina una relazione decisiva. Prima dell’invio, confronta il campione con l’elenco degli elementi indispensabili. Verifica che le etichette mantengano soggetti distinti, che la sequenza degli eventi resti leggibile e che le condizioni tecniche necessarie siano presenti. Non reinserire automaticamente dettagli reali quando il modello non risponde bene: cerca prima quale informazione strutturale manca.
In un esempio sintetico di accesso negato, possono essere importanti ruolo richiesto, risorsa e ordine delle operazioni. Il nome reale della persona potrebbe non aggiungere nulla. Se sostituisci tutte le risorse con la stessa etichetta, però, il campione può far sembrare che richiesta e rifiuto riguardino lo stesso oggetto quando non è così. Il problema si risolve con segnaposto coerenti, non condividendo l’intero log originale.
Valuta anche ciò che una persona con conoscenze parziali potrebbe dedurre dai dettagli rimasti. Un caso raro, un importo preciso e una località possono essere sufficienti a riconoscere il soggetto pur in assenza del nome. La decisione deve considerare il contesto di condivisione e il destinatario, senza trasformare un mascheramento visibile in una dichiarazione di anonimato. Se utilità e riduzione non possono essere conciliate nel perimetro previsto, scegli un ambiente autorizzato diverso o un confronto diretto.
Il controllo finale deve riguardare la copia effettivamente destinata all’invio. Un documento revisionato può essere accompagnato per errore dall’originale o da una cronologia citata. Rileggi domanda e allegati insieme, verificando che non venga trasmessa anche la mappa dei segnaposto. La procedura è riuscita quando il campione conserva il ragionamento necessario senza includere informazioni estranee al compito o al canale approvato.
Conoscere il servizio che riceve il contenuto
La riduzione dei dati non sostituisce la scelta del destinatario. Occorre sapere quale servizio riceve la richiesta, per quale finalità, con quali impostazioni di conservazione e quali soggetti possono accedere ai risultati. Le condizioni possono differire fra un’interfaccia consumer, un account aziendale e un’API. Non trasferire automaticamente le caratteristiche di un piano a un altro perché il nome del modello è lo stesso.
Verifica inoltre se il flusso conserva conversazioni, allegati, tracce di errore o output in componenti intermedi. Un’applicazione può dichiarare di non usare i dati per addestramento e mantenere comunque informazioni operative per altre finalità descritte nelle proprie condizioni. La valutazione deve considerare il percorso effettivo: sito, gateway, provider, sistemi di monitoraggio e destinazione finale della risposta.
Per un progetto aziendale, concorda il perimetro con chi gestisce dati e contratti. Questa guida prepara una verifica tecnica e organizzativa; non sostituisce la lettura delle condizioni applicabili al caso. La progettazione di un assistente documentale richiede controlli simili anche quando i documenti vengono recuperati automaticamente invece di essere incollati dall’utente.
Conservare il metodo e rivedere le eccezioni
Documenta quali categorie sono state rimosse, quali relazioni sono state conservate e quali limiti restano. Non è necessario registrare i valori originali per dimostrare che il processo è stato seguito. Una breve scheda di preparazione può indicare fonte, scopo, trasformazioni e revisore, evitando di trasformarsi a sua volta in un archivio di segreti.
Prepara esempi di prova per il metodo: email, codici, URL firmati sintetici, riferimenti indiretti e contenuti fuori dai pattern previsti. Controlla sia ciò che viene mascherato sia ciò che viene alterato impropriamente. Un buon risultato riduce l’esposizione e mantiene sufficiente significato per il compito; non massimizza semplicemente il numero di caratteri sostituiti.
Se dopo l’invio scopri che è stato trasmesso un segreto, la pulizia della chat non equivale alla revoca della credenziale. Occorre seguire il processo aziendale per valutazione, revoca o rotazione autorizzata e gestione dell’evento. Non affidare la risposta a un ulteriore invio dello stesso materiale. Il miglioramento del flusso consiste nel capire come il dato abbia superato la preparazione e aggiornare il controllo specifico che è mancato.
Dalla guida a una verifica concreta.
Crea un esempio fittizio e individua dati identificativi, segreti tecnici e informazioni commerciali. Decidi cosa non deve uscire dall’ambiente prima di scegliere il modello; una rimozione automatica dei nomi non garantisce anonimizzazione completa.
Risorse utili e progetti ufficiali
- OWASP — Excessive Agency
Documentazione pubblica. Rischi delle azioni delegate agli agenti AI e criteri per limitarne poteri e ambito.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft — Individuazione e mascheramento dei dati personali ↗learn.microsoft.com
- NIST — De-identificazione e rischio residuo, SP 800-188 ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.