Gli accessi remoti si accumulano: VPN, agenti di assistenza, console cloud e vecchi portali dei fornitori. Metterli in ordine significa sapere chi può raggiungere cosa, attraverso quale dispositivo e con quale possibilità di revoca. Aggiungere MFA a un ingresso non corregge gli altri rimasti dimenticati.
Separare il canale di collegamento dall’autorizzazione
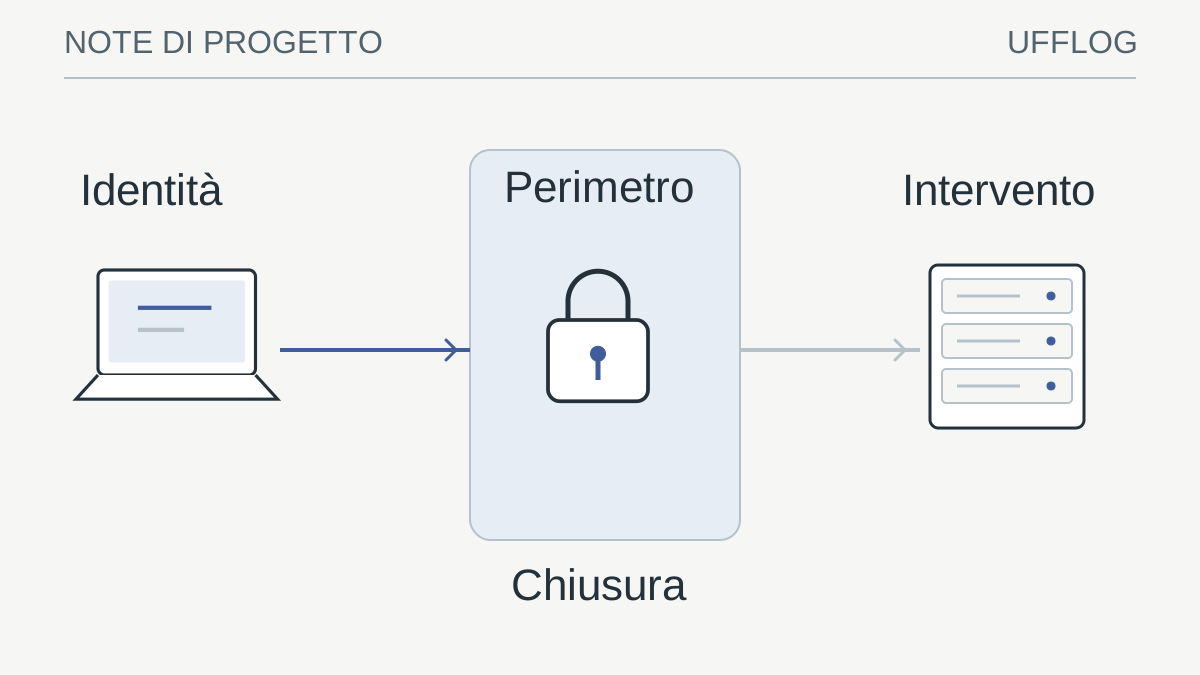
Una VPN, un portale di accesso e un software di assistenza risolvono problemi differenti. Il canale può proteggere il traffico o rendere raggiungibile un servizio, ma non stabilisce da solo quali risorse l’utente debba poter utilizzare. La progettazione deve indicare identità, dispositivo di origine, servizio di destinazione e azioni ammesse. Un accesso autenticato che apre tutta la rete resta più ampio di quanto molte attività richiedano.
La MFA aggiunge un controllo all’autenticazione, ma non sostituisce aggiornamenti, permessi minimi e verifica delle sessioni. È importante capire dove viene applicata: al portale iniziale, all’account del software remoto, all’amministrazione della piattaforma o a più passaggi. Se esiste un ingresso alternativo che evita il controllo, la protezione dichiarata può non coprire il percorso effettivo.
NIST invita a considerare l’intero insieme di componenti dell’accesso remoto, compresi i dispositivi client e le policy. [2] Per una PMI questo si traduce in una domanda concreta: da quale macchina una persona autorizzata può entrare, dove arriva e come si chiude l’accesso quando non serve più? La risposta deve essere verificata con un account di prova, non soltanto descritta nel contratto del prodotto.
Mappare gli ingressi che non compaiono nel progetto
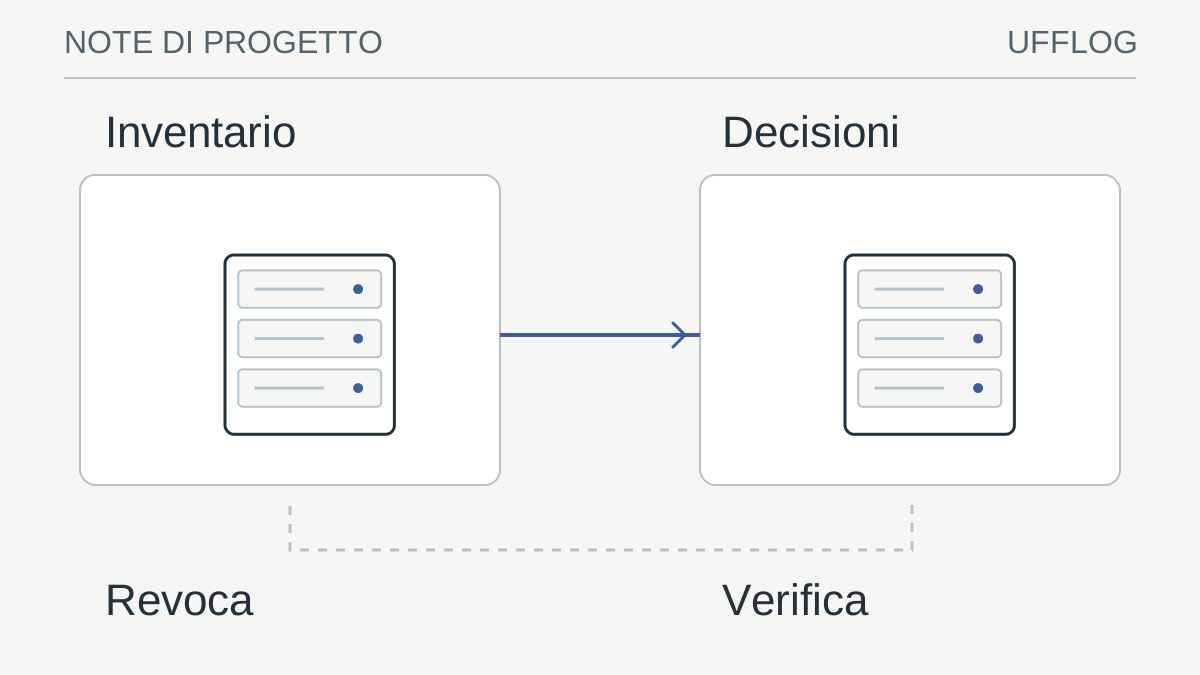
Oltre agli strumenti principali possono esistere agenti installati da fornitori, portali di amministrazione delle multifunzione, vecchi accessi per manutenzione e connessioni conservate dopo una migrazione. Chiedi ai responsabili dei servizi quali canali usano e confronta le risposte con l’inventario autorizzato. Non rimuovere software sconosciuto senza capire se sostiene un’attività, ma assegna subito un referente e una verifica.
Per ogni ingresso registra proprietario, scopo, utenti ammessi, modalità di autenticazione, privilegi e durata. Un accesso del fornitore del gestionale dovrebbe essere collegato a un servizio specifico, non a un generico bisogno di “supporto”. Chiarisci se è permanente o attivato su richiesta e chi può approvare l’intervento. Un canale di emergenza va progettato e protetto, non lasciato come eccezione invisibile.
Un esempio ipotetico: la VPN aziendale richiede MFA, ma un vecchio agente remoto usa un account condiviso rimasto dopo il cambio di fornitore. Valutare soltanto la VPN darebbe un quadro incompleto. La correzione deve riguardare quel secondo percorso e le eventuali sessioni già attive. La guida alla revisione degli accessi in uscita dal rapporto aiuta a collegare inventario tecnico e responsabilità contrattuali.
Autorizzare il fornitore per un incarico concreto
Un accesso di assistenza dovrebbe essere collegato a una richiesta, a un servizio e a persone riconoscibili. Definisci chi lo approva, quando può essere usato e quali sistemi sono inclusi. Se il contratto prevede manutenzione continuativa, il perimetro può essere stabile, ma deve restare riesaminabile quando cambiano tecnici, applicazioni o responsabilità. “È il nostro fornitore” non descrive da solo un’autorizzazione tecnica.
Per un intervento occasionale prepara attivazione, identificazione dell’operatore e chiusura. Il referente aziendale deve sapere se è necessaria la presenza dell’utente o se esiste un accesso non presidiato autorizzato. Queste modalità hanno implicazioni operative differenti e devono essere presentate chiaramente, senza indurre il personale a concedere controllo remoto a una chiamata inattesa.
Se l’assistenza richiede un passaggio a un secondo tecnico, conserva la tracciabilità. Un account condiviso può rendere difficile attribuire le azioni; valuta identità individuali e ruoli supportati dalla piattaforma. I privilegi devono corrispondere all’incarico, mentre eventuali elevazioni richiedono un processo distinto e registrabile.
Al termine verifica lo stato dell’accesso e il rapporto dell’intervento. Le sessioni, gli account temporanei e i file trasferiti devono essere gestiti secondo il piano. Questo controllo non serve a rendere difficile il lavoro del fornitore, ma a lasciare un confine comprensibile tra assistenza autorizzata e disponibilità permanente di un ingresso non più necessario.
Scegliere controlli coerenti con il dispositivo di origine
Una postazione aziendale gestita e un computer personale non offrono necessariamente le stesse condizioni. Valuta aggiornamenti, protezione dell’endpoint, cifratura e possibilità di assistenza. Se il servizio consente criteri sullo stato del dispositivo, verifica come vengono applicati e che cosa succede quando il controllo non è disponibile. Non dichiarare una protezione basata sul dispositivo se è soltanto una funzione non configurata del prodotto.
Per attività amministrative privilegiate può essere opportuno un percorso distinto rispetto all’uso ordinario. Il principio è limitare l’esposizione delle credenziali e delle funzioni più sensibili. La soluzione concreta dipende dalle dimensioni dell’ambiente e dai sistemi coinvolti; non richiede automaticamente un’architettura complessa, ma deve evitare che lo stesso accesso quotidiano dia controllo illimitato sui backup o sull’infrastruttura.
Anche la rete di origine può influire sull’esperienza, senza modificare l’autorizzazione. Una connessione instabile può causare sessioni interrotte o operazioni ripetute. Definisci come il software gestisce tali condizioni e come l’utente deve chiedere aiuto. Non risolvere un problema di prestazioni aggirando i controlli o pubblicando direttamente il servizio: prima occorre capire il collo di bottiglia e il percorso supportato.
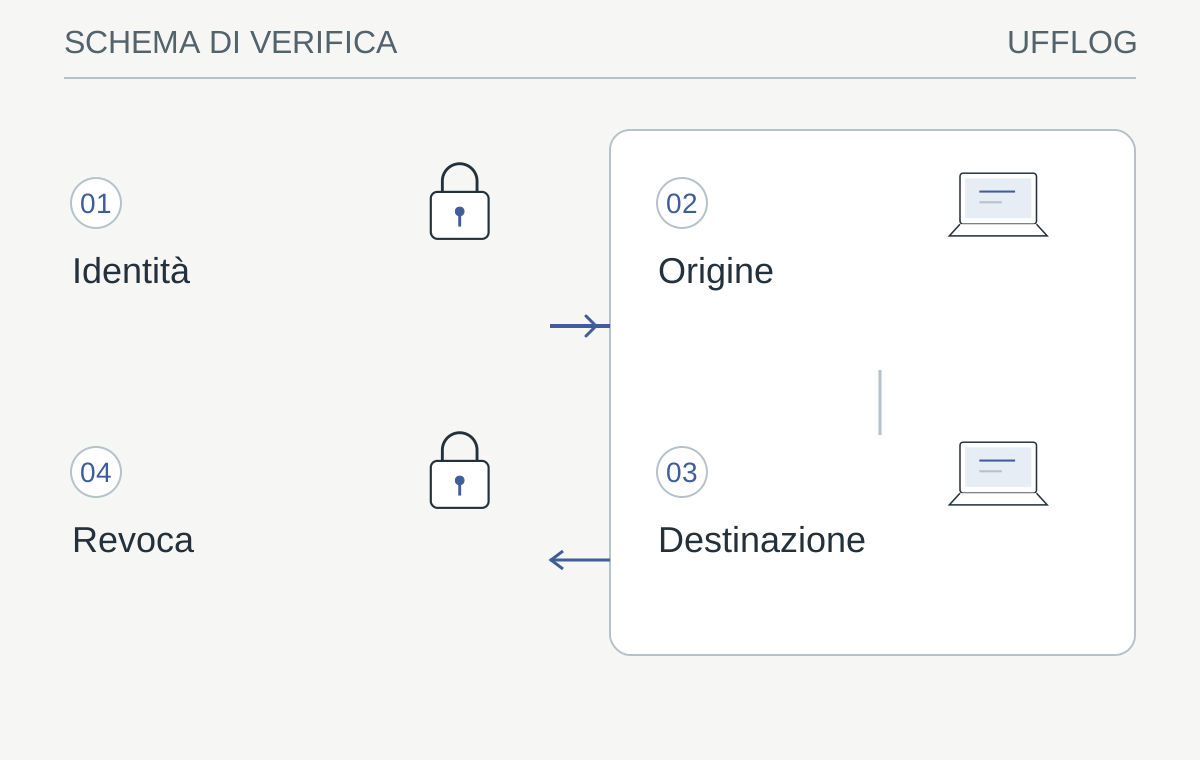
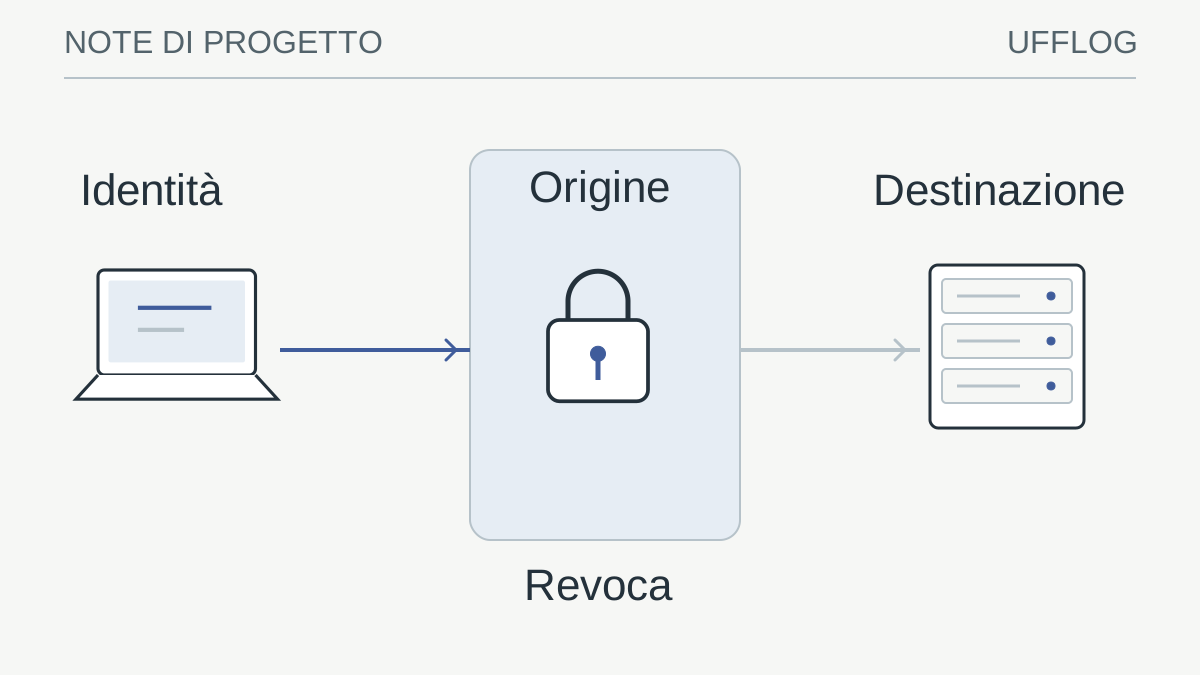
Schema concettuale: il percorso evidenzia le condizioni da verificare, non un ambiente reale.
Leggi lo schema
- IdentitàPersona e autenticazione verificate
- OrigineDispositivo e canale autorizzati
- DestinazioneSolo servizi necessari al ruolo
- RevocaSessioni e permessi terminano come previsto
La verifica: Un percorso alternativo permette di evitare i controlli?
Se sì, correggere l’ingresso prima di dichiarare il perimetro protetto.
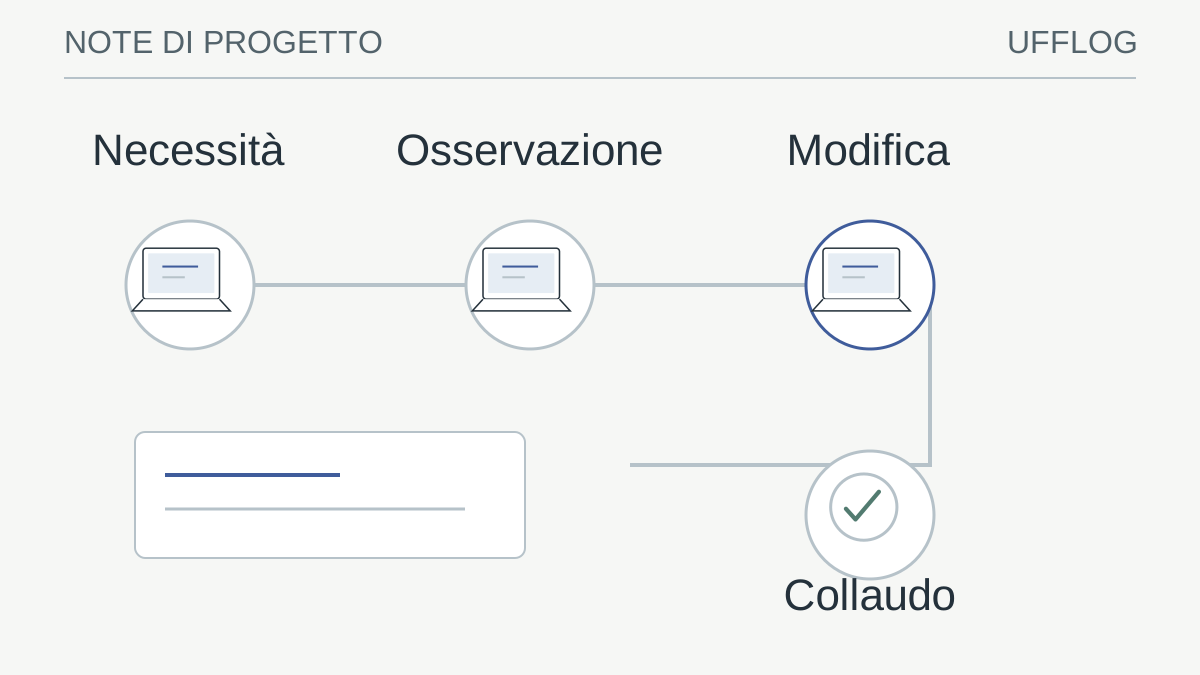
Preparare il cambiamento senza perdere il percorso di rientro
Prima di introdurre MFA o restringere le destinazioni, conserva la configurazione e il metodo supportato per recuperare l’accesso amministrativo. Identifica chi può intervenire in sede o attraverso un percorso alternativo autorizzato. Non creare una porta più debole sempre aperta come scorciatoia: l’alternativa deve essere governata con la stessa attenzione del canale principale.
Prova il cambiamento su un gruppo limitato con utenti e dispositivi rappresentativi. Comunica il comportamento atteso e il canale per segnalare un problema. La fase deve verificare sia l’accesso normale sia il recupero quando un fattore non è disponibile, evitando che la prima prova di perdita del telefono avvenga durante una vera emergenza.
Definisci un criterio di arresto e un punto decisionale. Se una funzione essenziale non è raggiungibile, raccogli il percorso che manca e correggi il perimetro specifico. Non ripristinare automaticamente un accesso universale soltanto per far funzionare ogni applicazione. Il rapporto deve spiegare quale esigenza legittima ha richiesto la modifica e come viene mantenuto il limite.
Dopo l’accettazione aggiorna le istruzioni dell’assistenza e rimuovi le eccezioni di prova. Il percorso definitivo deve essere utilizzabile da chi gestirà il servizio ordinario, non dipendere da impostazioni memorizzate soltanto nella sessione del tecnico che ha eseguito il cambiamento.
Provare accessi consentiti e accessi negati
Un collaudo completo deve dimostrare sia che il lavoro autorizzato riesce sia che una risorsa fuori perimetro resta inaccessibile. Prepara account e dati di prova, un elenco di destinazioni previste e alcune destinazioni che non devono essere raggiunte. Le prove devono essere concordate con chi gestisce rete e applicazioni, senza esplorare sistemi di terzi o introdurre scansioni non autorizzate.
Controlla la richiesta MFA, il comportamento in caso di metodo non disponibile e il percorso di recupero. Un recupero troppo facile può indebolire l’intero processo; uno impossibile può lasciare il personale senza accesso durante un’emergenza. Verifica l’identità del richiedente con una procedura adeguata e conserva separati gli accessi amministrativi di emergenza. La guida agli account di emergenza approfondisce questa dipendenza.
Prova anche revoca e scadenza. Disabilitare un account può non chiudere immediatamente ogni sessione o token già emesso, a seconda del prodotto. Il team deve conoscere il comportamento documentato e verificare le azioni necessarie. Registra l’esito dal punto di vista dell’utente remoto: non basta che la console mostri una modifica se la sessione continua a operare oltre quanto previsto.
Rendere leggibili le attività di assistenza
L’operatore remoto deve essere identificabile e il suo intervento collegato a una richiesta o a un’attività autorizzata. Quando il prodotto supporta registri, verifica quali eventi vengono raccolti, dove sono conservati e chi può consultarli. L’accesso ai log va limitato perché può rivelare utenti, indirizzi e attività. Una registrazione completa di sessione, se prevista, richiede una valutazione specifica del contesto e delle regole applicabili.
Per il controllo operativo possono bastare informazioni essenziali: chi è entrato, quando, su quale macchina, per quale richiesta e con quale esito. Se emerge un comportamento anomalo, il referente deve sapere dove cercare i dettagli. Una casella piena di notifiche non lette non costituisce un processo di monitoraggio; definisci quali eventi richiedono una risposta e da parte di chi.
Confronta periodicamente gli accessi effettivi con l’elenco autorizzato. Un fornitore che non interviene più da mesi può avere ancora privilegi estesi; un tecnico sostituito può restare nel gruppo amministrativo. La revisione deve coinvolgere il proprietario del servizio, perché la sola analisi tecnica non conosce la validità del rapporto. Le eccezioni temporanee vanno chiuse o rinnovate con motivazione, evitando proroghe implicite.
Mantenere il percorso remoto utilizzabile e aggiornato
I componenti esposti e i client devono rientrare nel piano di aggiornamento. Segui gli avvisi dei produttori e stabilisci una finestra proporzionata al rischio, con un accesso di rientro autorizzato se il cambiamento interrompe la gestione. Un sistema remoto che nessuno aggiorna perché “serve per entrare” crea una dipendenza difficile da correggere. La manutenzione deve essere parte del servizio fin dall’inizio.
Prepara inoltre una modalità alternativa per le attività essenziali quando il canale ordinario non è disponibile. L’alternativa non deve essere un ingresso più debole lasciato sempre aperto. Può richiedere un’attivazione controllata, una persona autorizzata in sede o un percorso specifico documentato. L’importante è averne valutato limiti e tempi prima del guasto.
Il rapporto finale della revisione dovrebbe mostrare pochi elementi chiari: ingressi ammessi, responsabili, controlli verificati, eccezioni e prossime azioni. Collega le modifiche alla revisione delle regole firewall quando cambiano le destinazioni raggiungibili. Un accesso remoto serio non si misura dalla quantità di funzioni della piattaforma, ma dalla capacità di dare a ciascuno il percorso necessario e di interromperlo quando il motivo viene meno.
Il collaudo può essere raccolto in una scheda per ogni ruolo: dipendente, amministratore e fornitore. Annota un’operazione consentita, una destinazione esclusa e il comportamento atteso alla scadenza. In questo modo la revisione resta concreta anche quando il prodotto offre molte impostazioni. Se un ruolo non ha una destinazione definita, la richiesta va chiarita prima di concedere l’accesso.
Controlla infine come viene autorizzata una nuova installazione di software remoto. Se ogni utente può introdurre un canale senza registrarlo, l’inventario diventa rapidamente incompleto. Il processo di richiesta dovrebbe essere abbastanza semplice da essere usato e abbastanza preciso da identificare scopo, referente e durata. La prevenzione degli ingressi dimenticati dipende anche da questa disciplina quotidiana.
Dalla guida a una verifica concreta.
Traccia il percorso dal dispositivo remoto al servizio, includendo approvazione, MFA e revoca. Verifica se esistono accessi alternativi che aggirano il percorso previsto; proteggere un solo ingresso lascia aperta la questione degli altri.
Risorse utili e progetti ufficiali
- FIDO Alliance — Passkeys
Documentazione pubblica. Riferimento per comprendere passkey e requisiti dei servizi che le supportano.
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- CISA, NSA e MS-ISAC: proteggere il software di accesso remoto ↗media.defense.gov
- NIST SP 800-46r2: sicurezza del lavoro e accesso remoto ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.