Salta al contenuto
Ufficio Lo.Gi.Co.Ufficio Lo.Gi.Co. Assistenza
← Tutte le soluzioni

Cloud e cybersecurity

Proteggere il lavoro.Preparare la risposta.
Illustrazione: appliance di rete e cablaggio ordinato, con un secondo rack in un ambiente separato.
Scena illustrativa di un ambiente protetto a più livelli. I controlli sono progettati sul perimetro.

Identità, dispositivi e servizi ibridi appartengono allo stesso ambiente. Colleghiamo controlli di accesso, protezione degli endpoint e procedure di risposta, con responsabilità e limiti espliciti.

Inizia con una stima o una valutazione guidata. Il passo successivo è una proposta con un perimetro concordato.

Accessi da comprendere
Account, privilegi e servizi esposti vengono ricondotti al loro utilizzo.
Controlli da collegare
MFA, segmentazione e rilevazione si valutano insieme alle eccezioni.
Una risposta organizzata
Si definiscono chi valuta, chi autorizza e come verificare il rientro.
IL PROGETTO / AL LAVORO

Proteggere gli accessi. Preparare la risposta.

Cloud, endpoint e identità formano un solo percorso di lavoro. La sicurezza deve chiarire dove passa quel percorso, chi lo controlla e cosa accade davanti a un segnale utile.

Esamina un link prima di aprirlo
  1. Identità
  2. Dispositivo
  3. Accesso
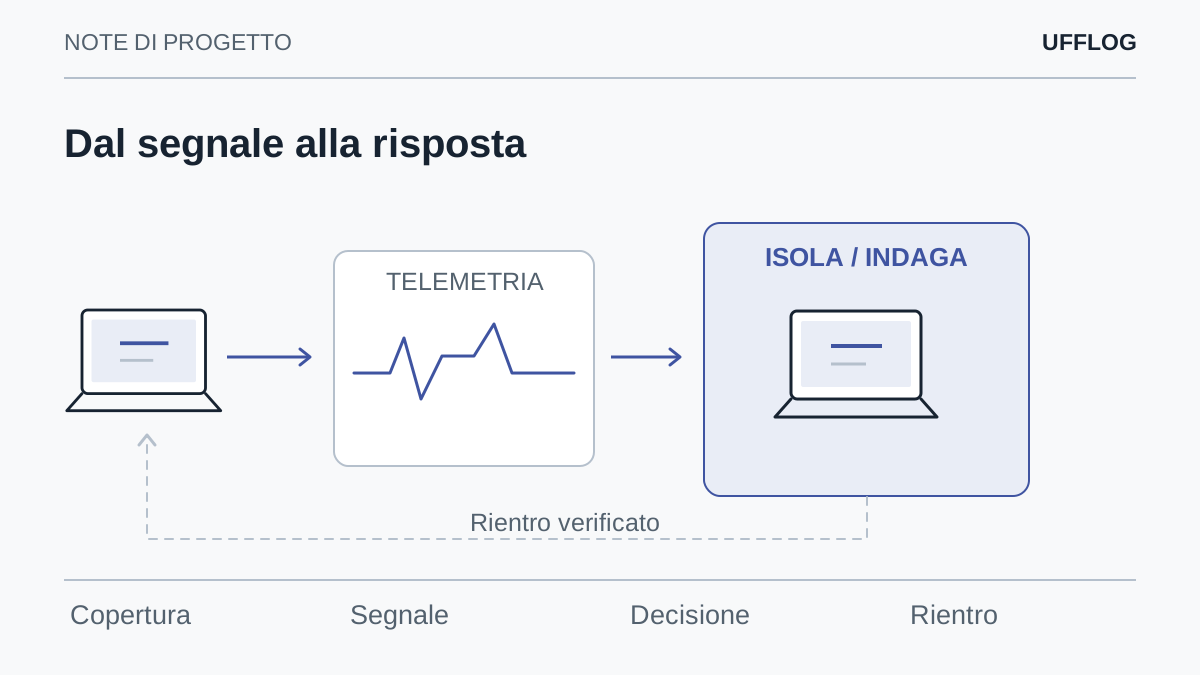
Segnali e risposta

Chi valuta. Chi interviene. Come si rientra.

Logica del progetto. Perimetro e verifiche si definiscono sul tuo ambiente.
Come prende forma il progetto
  1. Esplicitare il perimetro

    Account, dispositivi, servizi esposti e responsabilità del provider. Distinguiamo protezioni presenti e aspetti da verificare.

    Mappa degli accessi
  2. Collegare i controlli

    Autenticazione, filtraggio e rilevazione devono sostenere il lavoro. Le eccezioni vanno comprese e documentate.

    Controlli e responsabilità
  3. Esercitare la risposta

    Un segnale richiede una decisione: chi valuta, chi può isolare, come si verifica il rientro. Il backup resta un percorso distinto.

    Piano di risposta

IL PROGETTO / IN PRATICA

Dove fa la differenza.

SCENARIO 01

Un account compromesso

Una credenziale sottratta può aprire più servizi se privilegi e sessioni non sono governati. Ricostruiamo accessi, ruoli amministrativi, autenticazione multifattore e procedure di recupero dell’account. Concordiamo come segnalare un evento, chi può revocare una sessione e quali verifiche servono prima di ripristinare l’operatività. Gli accessi di emergenza devono restare disponibili anche quando il metodo abituale non funziona.

SCENARIO 02

Un dispositivo sospetto nella rete aziendale

Una segnalazione EDR richiede contesto: che cosa esegue la macchina, quali servizi dipendono da essa e chi autorizza il contenimento? Definiamo un percorso per raccogliere informazioni, valutare la segnalazione e isolare il dispositivo quando previsto. La successiva riapertura richiede controlli concordati. MFP, rete ospiti e apparati connessi vengono considerati nel disegno delle comunicazioni necessarie, evitando accessi estesi per comodità.

DALLA PROGETTAZIONE ALLA CONSEGNA

Consegne chiare. Perimetro concordato.

La proposta specifica perimetro, risultati consegnabili e responsabilità concordati.

  1. Una mappa degli accessi e delle superfici esposte nel perimetro autorizzato, con priorità e dipendenze operative.

  2. Un disegno di identità e rete: ruoli, MFA, segmenti, accessi remoti e percorsi amministrativi da proteggere.

  3. Un piano pilota per i controlli selezionati, con compatibilità, eccezioni, criteri di verifica e responsabilità di gestione.

  4. Una procedura di segnalazione e contenimento che distingue decisioni tecniche, autorizzazioni aziendali e ripristino dei servizi.

METODO / PERIMETRO / CONTINUITÀ

Dentro la progettazione

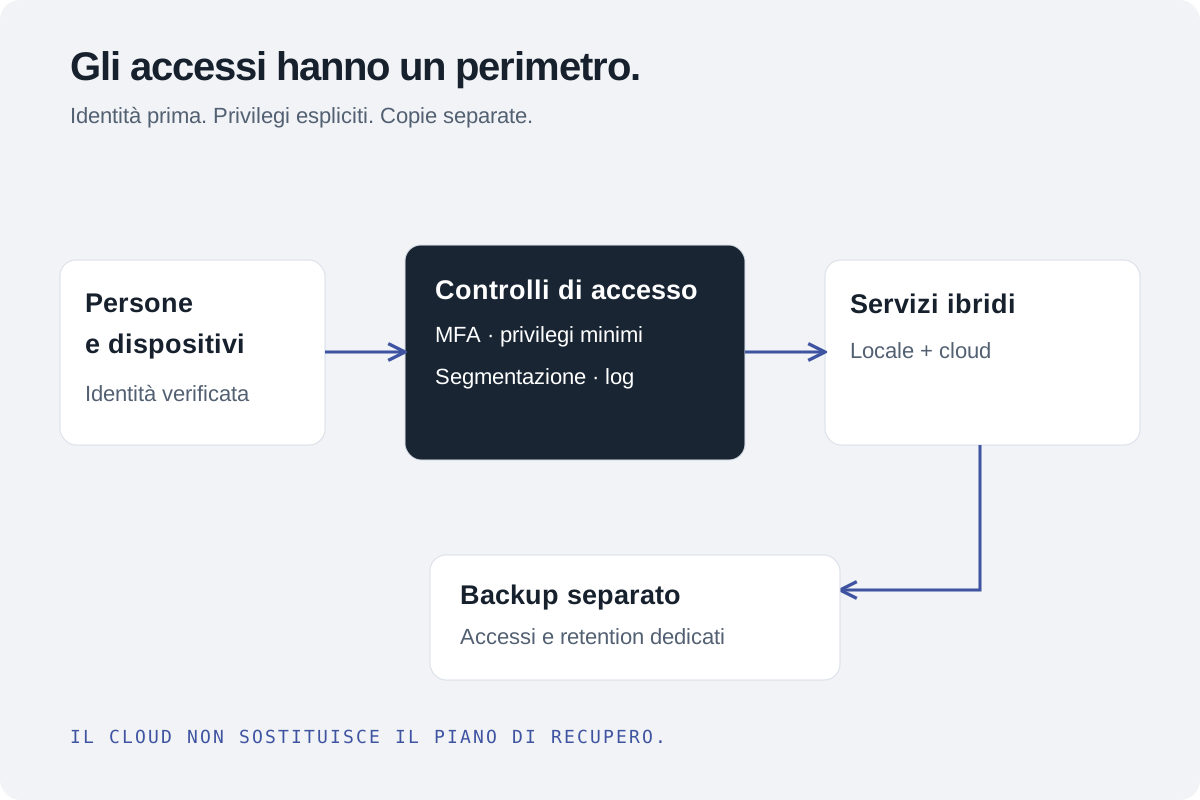
Schema con identità, controlli di accesso, servizi ibridi e percorso di backup separato.
Schema illustrativo del flusso. I dettagli dipendono dal perimetro concordato.
Controlli collegati al lavoro reale.

Un ambiente ibrido comprende persone, postazioni, applicazioni, servizi cloud e dispositivi di ufficio. La sicurezza richiede capire come questi elementi comunicano e chi può modificarli. Partiamo dagli accessi e dalle attività importanti, scegliamo controlli proporzionati e definiamo chi interviene quando arriva un segnale. Firewall, protezione degli endpoint e backup entrano nello stesso progetto, con ruoli distinti e un percorso di gestione leggibile.

Cosa ci serve per iniziare

Chiediamo servizi cloud utilizzati, sedi, utenti, lavoro remoto, applicativi essenziali e strumenti di protezione già presenti. Sono utili un elenco dei domini e una descrizione delle dipendenze, senza inviare password, token o caselle complete. Definiamo preventivamente gli asset autorizzati alle verifiche. Se esiste un incidente in corso, occorre un contatto diretto e un perimetro specifico: il questionario web non sostituisce la gestione dell’emergenza.

Come procediamo

Iniziamo dalle esposizioni e dalle identità più importanti, poi proviamo i controlli su un gruppo limitato. Verifichiamo che le persone possano continuare a lavorare e che gli eventi arrivino al destinatario corretto. Le eccezioni hanno un proprietario e una scadenza di riesame. Quando intervengono più fornitori, chiarire chi amministra il servizio e chi conserva i log evita che un problema passi da una console all’altra senza responsabilità.

Cosa confermare prima di procedere

Nessun prodotto elimina tutti gli attacchi. L’EDR non sostituisce backup, aggiornamenti o una decisione operativa; un firewall non rende automaticamente sicuro un account cloud. I compiti del cliente e del fornitore cambiano tra servizi SaaS, PaaS e IaaS. Analisi forense, penetration test e valutazioni di conformità hanno finalità e autorizzazioni specifiche: non sono implicite in una configurazione di sicurezza.

Dopo il primo progetto

La gestione ricorrente può includere revisione dei privilegi, stato degli endpoint, controllo delle eccezioni e adeguamento delle regole. Orari di presidio, canali e attività di risposta vengono concordati, senza presumere copertura continuativa. Ogni revisione collega una misura al rischio che intende ridurre e al servizio che deve restare utilizzabile. Le decisioni aperte restano visibili al referente aziendale.

COMPRENDI / PREPARA / AVVIA

Esplora. Poi porta il progetto nel tuo ufficio.

Definiamo le priorità di sicurezza

Il percorso guidato prepara una richiesta. Perimetro, servizio continuativo e attivazione richiedono una proposta confermata.

Prepara la richiesta
Riferimenti tecnici

Microsoft descrive la responsabilità condivisa nei diversi modelli cloud. WatchGuard documenta l’isolamento degli endpoint e le comunicazioni che rimangono consentite: una misura da inserire in una procedura autorizzata.

APPROFONDISCI IL PROGETTO

Le domande giuste.
Prima della scelta.

Tutte le guide ↗

Il prossimo passo

Raccontaci cosa deve funzionare meglio.

Un rinnovo delle multifunzione, un’infrastruttura da gestire o una verifica del backup. Partiamo dal contesto per definire il prossimo passo.

Richiedi una proposta

Prima definiamo il perimetro. Costi e condizioni nella proposta, senza impegno automatico.

Ufficio Lo.Gi.Co. · Pisa[email protected] 050 988180

Via Biagio Brugi 3
56121 Montacchiello · Pisa

Assistenza clienti

UFFLOG BOT / IL TUO PROSSIMO PASSO

Partiamo da ciò che ti serve.

Dove vuoi arrivare?

Per un progetto già definito, parliamone direttamente ↗