Un repository può trovarsi in un altro armadio o in un’altra sede e dipendere ancora dalle stesse credenziali della produzione. La verifica degli accessi deve seguire identità, ruoli e percorsi amministrativi. L’obiettivo è limitare chi può leggere, modificare o eliminare le copie, mantenendo un recupero utilizzabile dalle persone autorizzate. Un’identità condivisa è una dipendenza da approfondire: da sola non dimostra che i backup siano compromessi.
1. Definisci quali operazioni devono essere separate
Prima di creare account nuovi, elenca le operazioni: scrivere copie, leggere dati per il ripristino, modificare job, cambiare retention, amministrare il sistema operativo, gestire lo storage ed eliminare risorse. Sono capacità diverse. Un operatore che deve verificare l’esito dei backup non ha necessariamente bisogno di modificare tutte le politiche; un processo che scrive copie non dovrebbe ricevere privilegi ulteriori senza una necessità documentata.
Il principio del privilegio minimo si applica a persone e processi. [2] Traducilo in una matrice tra ruoli e operazioni, con esiti attesi consentito o negato. Non esiste una suddivisione identica per ogni prodotto: alcune funzioni possono essere accorpate dalla piattaforma, mentre altre consentono ruoli più precisi. Registra questi limiti invece di dichiarare una separazione che il sistema non implementa.
Indica anche quali operazioni richiedono una verifica aggiuntiva o un secondo responsabile. La decisione deve essere proporzionata all’effetto, soprattutto per modifiche che riducono la protezione. Non trasformare però ogni lettura di stato in un processo complesso: controlli troppo gravosi tendono a favorire l’uso informale di account condivisi.
La matrice iniziale diventa il riferimento per le prove successive. Senza di essa, un accesso riuscito può essere interpretato come comodità operativa da un tecnico e come errore di sicurezza da un altro, senza un criterio comune.
2. Inventaria identità umane, servizi e dipendenze
Raccogli amministratori nominali, account del software, integrazioni, accessi remoti e credenziali di emergenza. Per ogni identità annota proprietario, finalità, ambito, metodo di autenticazione e riferimento al sistema di custodia. Non copiare password o chiavi nell’inventario. Un documento distribuito per descrivere la sicurezza non deve diventare un nuovo deposito di segreti.
Distingui l’identità visibile nella console da quella usata dietro le quinte. Un utente può entrare con un account limitato mentre un servizio esegue operazioni con privilegi molto più ampi. Il controllo deve considerare entrambe le fasi. Verifica inoltre se credenziali dismesse, utenze di ex fornitori o accessi temporanei risultano ancora validi.
Rappresenta le dipendenze da directory, MFA, vault e dispositivi di amministrazione. Se tutti questi componenti sono nella stessa infrastruttura che il backup deve aiutare a recuperare, occorre un percorso alternativo governato. Non significa eliminare la gestione centralizzata, ma sapere quali parti devono restare raggiungibili nello scenario di emergenza.
La guida al password manager di team aiuta a organizzare custodia e responsabilità. Per i repository, il passaggio ulteriore è verificare che i privilegi contenuti nel vault corrispondano al compito e che il recupero del vault stesso non dipenda esclusivamente dai sistemi indisponibili.
3. Disegna tutti i percorsi verso le copie
Un repository può essere raggiunto attraverso console di backup, accesso al sistema operativo, interfaccia dello storage, hypervisor, API cloud o strumenti di gestione remota. Bloccare un percorso non protegge automaticamente gli altri. Disegna quindi i punti di ingresso e indica chi può utilizzarli, da quali reti e con quali controlli.
Considera anche lo storage sottostante e la piattaforma che ospita il repository. Un account senza permessi sui file potrebbe avere la possibilità di eliminare la macchina virtuale o il volume che li contiene. Questa capacità va valutata nel contesto delle protezioni disponibili, senza dedurre che il controllo applicativo copra ogni livello dell’infrastruttura.
Per ciascun percorso conserva una prova della configurazione: ruolo assegnato, policy, gruppo o impostazione pertinente. Le schermate possono essere utili, ma devono riportare l’ambito e la versione corretti. Un nome come “backup-admin-limitato” non dimostra che i privilegi siano realmente limitati.
Il diagramma dovrebbe mostrare anche i percorsi non necessari da rimuovere secondo una modifica autorizzata. La revisione non consiste nell’eseguire tentativi casuali di accesso: parte dall’inventario e verifica i confini progettati. La guida al backup ibrido collega questa separazione ai domini di guasto, perché una copia remota amministrata dallo stesso percorso può mantenere una dipendenza critica comune.
4. Confronta la configurazione con il prodotto supportato
Sicurezza e recuperabilità dipendono anche dalle modalità previste dal software. Veeam descrive per il repository hardened requisiti e meccanismi specifici, comprese modalità di autenticazione che variano secondo la configurazione. [1] Non applicare istruzioni di una versione diversa e non modificare manualmente attributi o permessi dei file per imitare una protezione prevista dal prodotto.
Registra versione, sistema operativo, tipo di repository e opzioni attive. Confronta la configurazione con la documentazione pertinente e identifica eventuali deviazioni. Se un controllo non è disponibile nell’edizione o nell’architettura utilizzata, dichiaralo e valuta una misura alternativa; non presentarlo come già attivo perché compare in una guida commerciale.
Verifica il rapporto tra aggiornamenti e accessi temporanei. Una manutenzione può richiedere privilegi aggiuntivi, ma dovrebbe avere un inizio, una fine e una verifica della loro rimozione. Evita account permanenti molto privilegiati creati soltanto per semplificare un’operazione occasionale.
Conserva infine un percorso di supporto quando la modifica riguarda componenti sensibili. La separazione dei ruoli non deve rendere impossibile il funzionamento del software o produrre errori silenziosi nei job. Il criterio di riuscita comprende sia il diniego delle operazioni non necessarie sia l’esecuzione corretta di backup e ripristino consentiti.
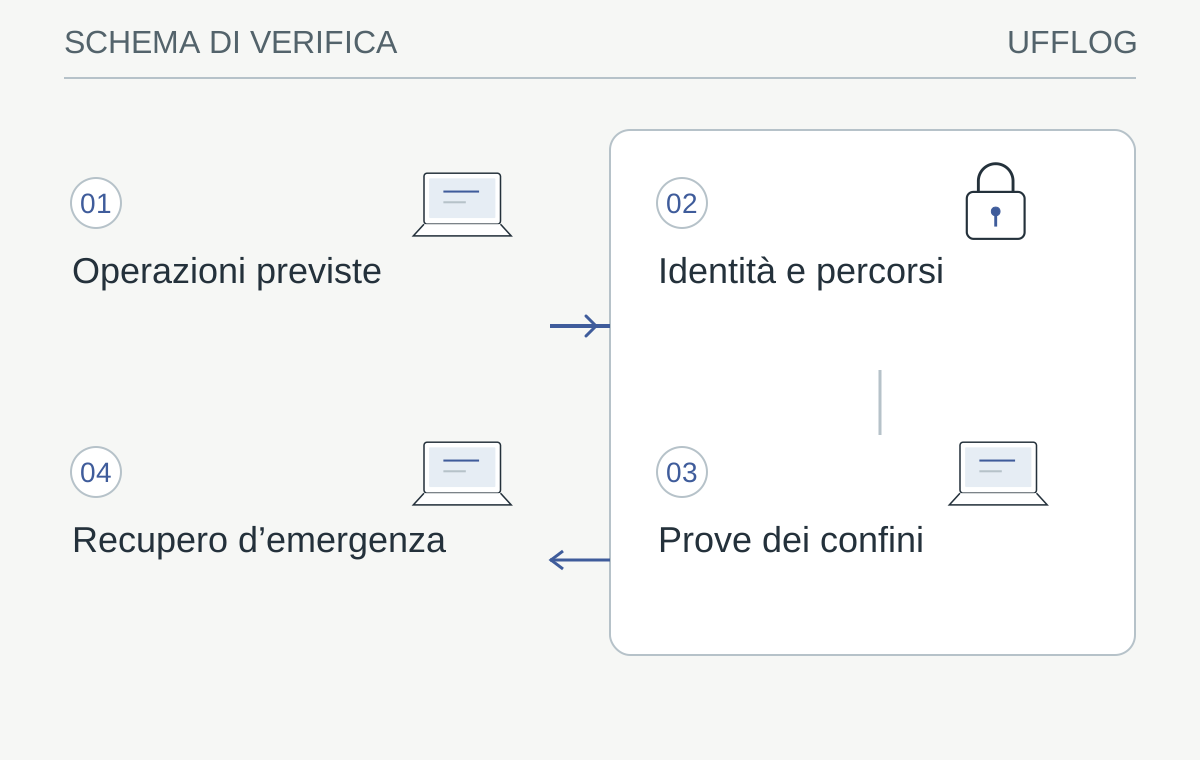
Il confine va provato su console, sistema operativo e storage, preservando il recupero autorizzato.
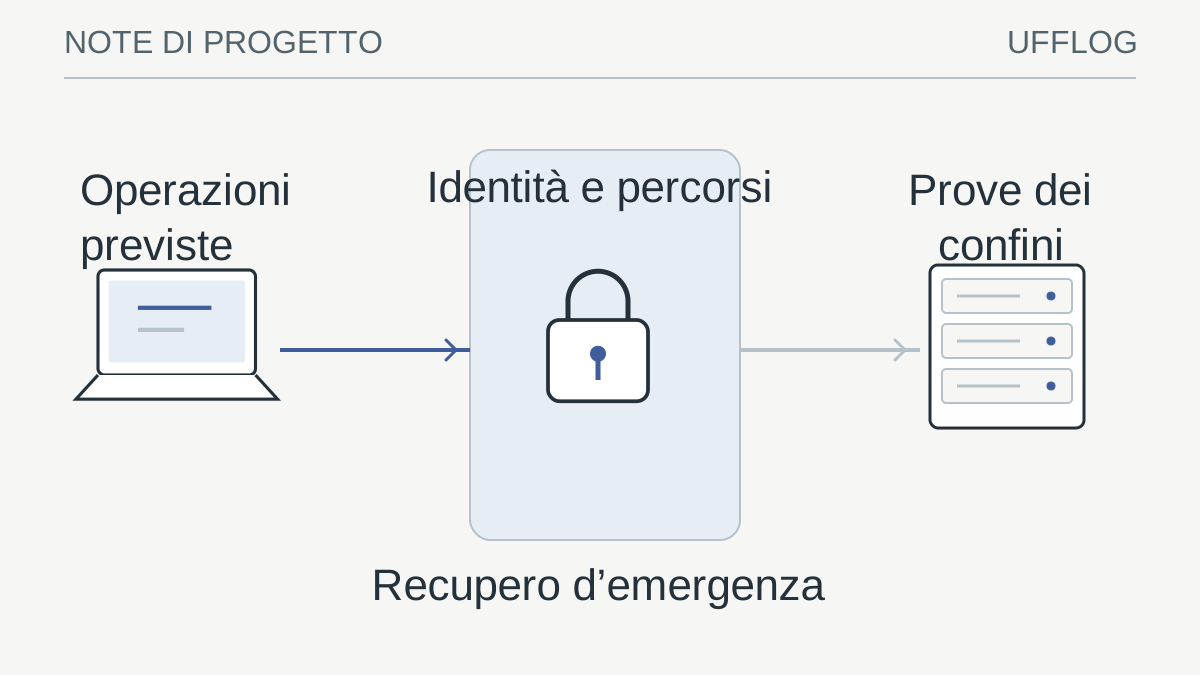
Leggi lo schema
- Operazioni previsteScrittura, lettura, gestione e cancellazione distinte
- Identità e percorsiPersone, servizi, console e storage inventariati
- Prove dei confiniAccessi consentiti e negati con motivo verificato
- Recupero d’emergenzaPercorso separato, custodito e collaudato
La verifica: Il diniego deriva dal permesso atteso o da un semplice errore di rete?
Un account limitato nella console può avere privilegi ulteriori sullo storage sottostante.
5. Esegui prove positive e negative riconoscibili
Prepara identità di test coerenti con la matrice e un perimetro autorizzato. Sulle copie reali privilegia verifiche di sola lettura; per operazioni che modificano dati usa un laboratorio sintetico e una procedura supportata. Non tentare cancellazioni di backup operativi per dimostrare che la protezione dovrebbe impedirle.
Una prova positiva verifica che il ruolo svolga il lavoro previsto. Per esempio, l’operatore può leggere gli esiti e avviare un recupero consentito verso una destinazione di test. Una prova negativa verifica che non ottenga un’operazione vietata, come cambiare una politica fuori dal proprio ruolo. Entrambe servono: un sistema totalmente inaccessibile non è una separazione operativa riuscita.
Registra identità, percorso, oggetto e motivo dell’esito. Un errore di rete non dimostra un diniego di autorizzazione. Se la connessione non raggiunge il servizio, la prova del permesso resta inconclusiva. Allo stesso modo, un pulsante nascosto nell’interfaccia non prova che l’operazione sia respinta dal backend.
Controlla log e stato finale senza raccogliere segreti. La prova deve lasciare evidenze sufficienti a distinguere controllo applicato, configurazione errata e problema di disponibilità. Se il risultato non corrisponde alla matrice, fermati sulla dipendenza interessata e correggi il progetto prima di ampliare il collaudo.
6. Collauda revoca e accessi temporanei
La sicurezza degli accessi cambia nel tempo. Verifica che una revoca impedisca nuove operazioni e considera sessioni già aperte, token e credenziali memorizzate secondo il comportamento del prodotto. Il semplice cambio di un gruppo non dimostra che ogni componente abbia già applicato la variazione. Misura il percorso pertinente e documenta eventuali tempi di propagazione.
Per un fornitore temporaneo definisci finalità, durata e attività consentite. Usa un’identità attribuibile e un processo di chiusura che comprenda sessioni, autorizzazioni e materiali eventualmente consegnati. Non confondere la disattivazione di un account con il recupero di copie di dati che l’operatore aveva già legittimamente esportato: sono problemi distinti da governare nel rapporto di servizio.
Ripeti il controllo dopo cambi di personale, migrazioni e passaggi di gestione. Un ambiente può avere ruoli corretti al momento dell’installazione e accumulare nel tempo eccezioni non più necessarie. L’inventario deve indicare chi approva tali eccezioni e quando vengono riesaminate.
Una verifica utile cerca anche l’accesso residuo tramite un percorso diverso. Se la console è stata revocata ma resta una chiave valida per lo storage, l’obiettivo non è raggiunto. Il valore della matrice iniziale è proprio mantenere la vista completa delle operazioni, anziché limitarsi all’elenco degli utenti di una singola interfaccia.
7. Mantieni un accesso d’emergenza realmente utilizzabile
Separare le identità non deve rendere il recupero dipendente da una sola persona o da un servizio non disponibile. Prepara un percorso di emergenza con custodia, responsabilità e verifiche definite. La guida agli account di emergenza aiuta a distinguere questa funzione da una credenziale condivisa usata ogni giorno.
Prova il percorso in condizioni controllate, simulando l’assenza della console o della directory nel laboratorio. Verifica che il responsabile trovi istruzioni e materiali necessari senza disattivare la protezione delle copie. Se servono chiavi di cifratura, la guida alla loro custodia completa il controllo: autorizzazione al repository e capacità di decifrare i dati non sono la stessa cosa.
Registra l’uso dell’accesso d’emergenza e prevedi una verifica successiva. Una procedura speciale non dovrebbe diventare il percorso ordinario perché è più comoda. Se viene usata frequentemente, potrebbe indicare che i ruoli normali non supportano il lavoro necessario o che il sistema di accesso principale è fragile.
Il test è riuscito quando una persona autorizzata può completare il recupero previsto con evidenze e limiti chiari. La sola presenza di una password in una busta o in un vault non dimostra che l’account, la rete e il software consentano effettivamente il percorso nel momento in cui serve.
8. Chiudi la revisione con dipendenze e priorità
Il rapporto finale dovrebbe indicare quali percorsi sono separati, quali rimangono condivisi e quali prove sono state eseguite. Evita giudizi assoluti come “backup inattaccabile”. Una dipendenza amministrativa può essere accettata temporaneamente con misure compensative e responsabilità esplicite, ma deve restare visibile insieme alla priorità di intervento.
Ordina le azioni in base agli effetti possibili e alla fattibilità: eliminare un accesso residuo, ridurre un ruolo, proteggere un percorso di gestione o ricostruire una dipendenza più ampia. Non cambiare tutto contemporaneamente senza un piano di verifica. Ogni modifica deve conservare la possibilità di eseguire i job e recuperare i dati nei modi supportati.
Il check-up online può raccogliere le informazioni iniziali e rendere evidenti domande ancora aperte. Non legge però i privilegi dell’ambiente e non dimostra da solo la separazione. La conclusione tecnica deriva dalla configurazione, dalle prove consentite e dal recupero osservato. Questo mantiene il giudizio proporzionato alle evidenze e utile per decidere il prossimo intervento.
Dalla guida a una verifica concreta.
Disegna chi può creare, leggere, modificare policy e cancellare copie. Cerca una credenziale che attraversi più ruoli; documentare questa dipendenza permette di progettare separazione e accesso di emergenza senza cambiare alla cieca le autorizzazioni.
Risorse utili e progetti ufficiali
- Amazon S3 — Object Lock
Documentazione pubblica. Modalità e scadenze di protezione delle versioni. La documentazione è aperta; il servizio è a pagamento.
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Veeam — Hardened Repository ↗helpcenter.veeam.com
- NIST — Principio del privilegio minimo ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.