“Mettiamolo dietro un proxy” non è ancora un progetto. Occorre chiarire chi viene rappresentato, quale traffico attraversa il servizio e quali informazioni il sistema successivo potrà considerare attendibili. Un intermediario può controllare l’uscita dei computer aziendali oppure ricevere le richieste dirette a un’applicazione. Può gestire certificati e bilanciamento, ma introduce anche dipendenze, punti di osservazione e nuove responsabilità.
Questa guida aiuta a disegnare il percorso prima di copiare una configurazione. Si rivolge a chi gestisce siti, portali clienti, strumenti web e accessi remoti. Gli esempi sono concettuali o di sola lettura: non aprono porte, non installano certificati e non modificano firewall. Un’architettura reale richiede la verifica dei prodotti, delle versioni e dei vincoli del servizio specifico.
1. Parti dal soggetto che il proxy rappresenta
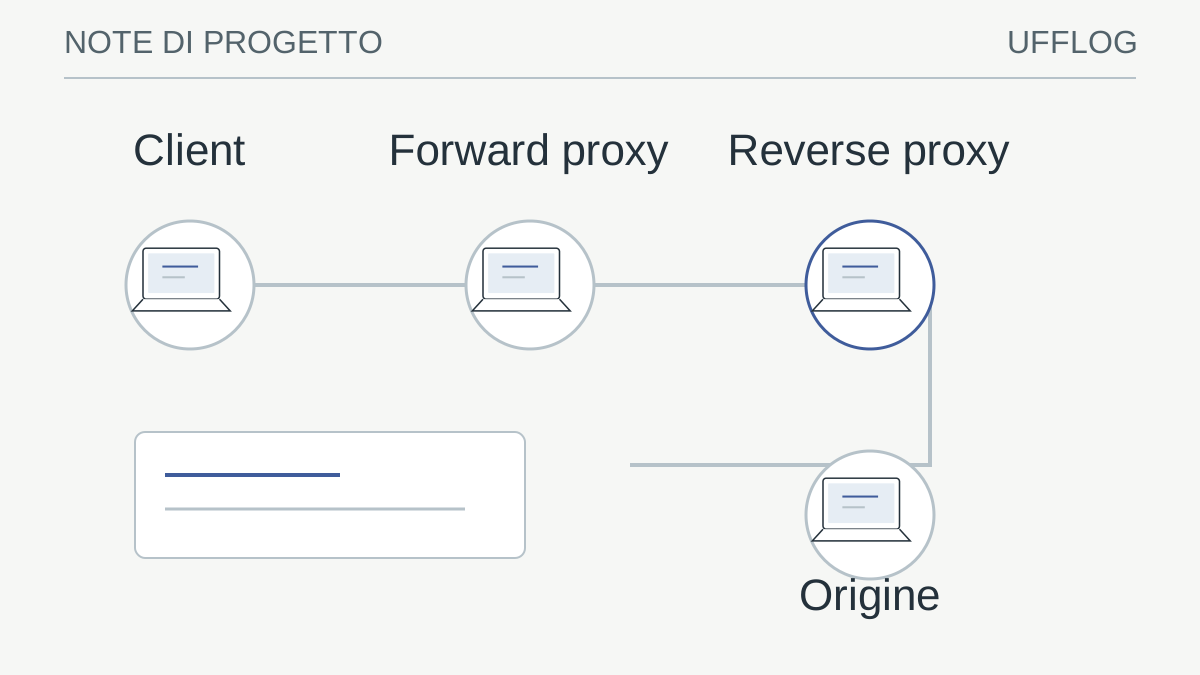
Un forward proxy agisce per conto del client: il computer o l’applicazione gli affida una richiesta verso una destinazione. Un reverse proxy si presenta invece davanti ai server: il visitatore contatta il servizio pubblicato e l’intermediario inoltra la richiesta all’origine. Le due funzioni possono esistere nello stesso percorso. La spiegazione di Cloudflare sui proxy descrive questa differenza di ruolo.
Chiedi quindi due cose concrete: chi configura l’uso del proxy e chi decide la destinazione finale? Nella navigazione aziendale può essere il dispositivo gestito; nel portale clienti è il gestore del dominio e dell’infrastruttura a definire l’ingresso. Chiamare tutto “gateway” nasconde queste differenze. Scrivi nel diagramma anche il traffico che resta fuori: aggiornamenti di un programma, chiamate di un servizio o protocolli non HTTP potrebbero seguire un’altra strada.
2. Distingui proxy applicativo e VPN
Una VPN crea un collegamento protetto e instrada il traffico previsto dalla configurazione. Non significa necessariamente che ogni pacchetto del dispositivo passi nel tunnel: le rotte e lo split tunneling contano. Un proxy applicativo gestisce invece richieste dei protocolli che supporta. Usare un proxy nel browser non dimostra che un gestionale, un client di posta o un agente di backup usino lo stesso percorso.
La panoramica sulla sicurezza delle VPN è un riferimento per il ruolo del tunnel; il progetto deve comunque definire autenticazione, risorse consentite e segmentazione. Una VPN non sostituisce l’autorizzazione nell’applicazione e un reverse proxy non rende automaticamente privato un servizio pubblico. Parti dall’attività: un tecnico deve raggiungere una console, un cliente scaricare un documento, un dispositivo inviare dati. Concedi il percorso necessario a quella funzione, evitando equivalenze fra prodotti con scopi diversi.
3. Disegna una richiesta completa, compreso il ritorno
Elenca browser, risoluzione DNS, eventuale uscita aziendale, CDN, proxy d’ingresso, bilanciatore e applicazione. Per ogni passaggio annota proprietario, porta, protocollo e punto in cui cambia la cifratura. Il disegno deve spiegare anche la risposta: una cache può rispondere senza raggiungere l’origine, mentre una chiamata autenticata può dover attraversare tutta la catena.
VISITATORE
  → ingresso pubblico e controllo accessi
  → collegamento verificato verso l’origine
  → applicazione autorizzata a leggere i dati
  ← risposta o risultato specifico della sessione
Usa un caso concreto, come l’apertura di una fattura nel portale clienti. Indica dove viene riconosciuto l’utente e dove viene verificato che possa vedere proprio quella fattura. Se il diagramma contiene solo frecce e nomi di server, manca la parte decisiva. La guida alle dipendenze dell’infrastruttura aiuta a trasformare il disegno in responsabilità verificabili.
Nel caso di un portale che funziona dalla sede ma non da una rete mobile, confronta il percorso invece di cambiare subito il firewall. La sede potrebbe risolvere un indirizzo interno, usare un proxy diverso o possedere una sessione ancora valida. Annota risoluzione, URL iniziale, risultato TLS e ultimo componente che registra la richiesta per entrambe le prove. Mantieni invariati account e risorsa quando il confronto lo consente. Se un test usa credenziali diverse, dichiaralo: altrimenti un problema di autorizzazione può essere scambiato per un problema di rete. Il confronto deve cambiare una sola variabile rilevante alla volta.
4. Verifica entrambi i tratti TLS
Il lucchetto del browser riguarda il collegamento che il browser sta verificando. Quando TLS termina al reverse proxy, il collegamento successivo verso l’origine è un tratto distinto. Deve avere una politica esplicita di cifratura e verifica dell’identità. Non confondere “traffico cifrato” con “certificato validato”: accettare qualsiasi certificato riduce ciò che il sistema può sapere della destinazione.
Per esempio, la modalità Full strict di Cloudflare richiede all’origine un certificato valido, non scaduto e coerente con il nome previsto, secondo le autorità ammesse. In altri prodotti i comandi cambiano, ma le domande restano: quale nome si verifica, chi rinnova il certificato e chi riceve l’allarme? Se il proxy termina e ristabilisce TLS, può elaborare il contenuto in chiaro al proprio interno: non descrivere questa architettura come cifratura invisibile a ogni intermediario.
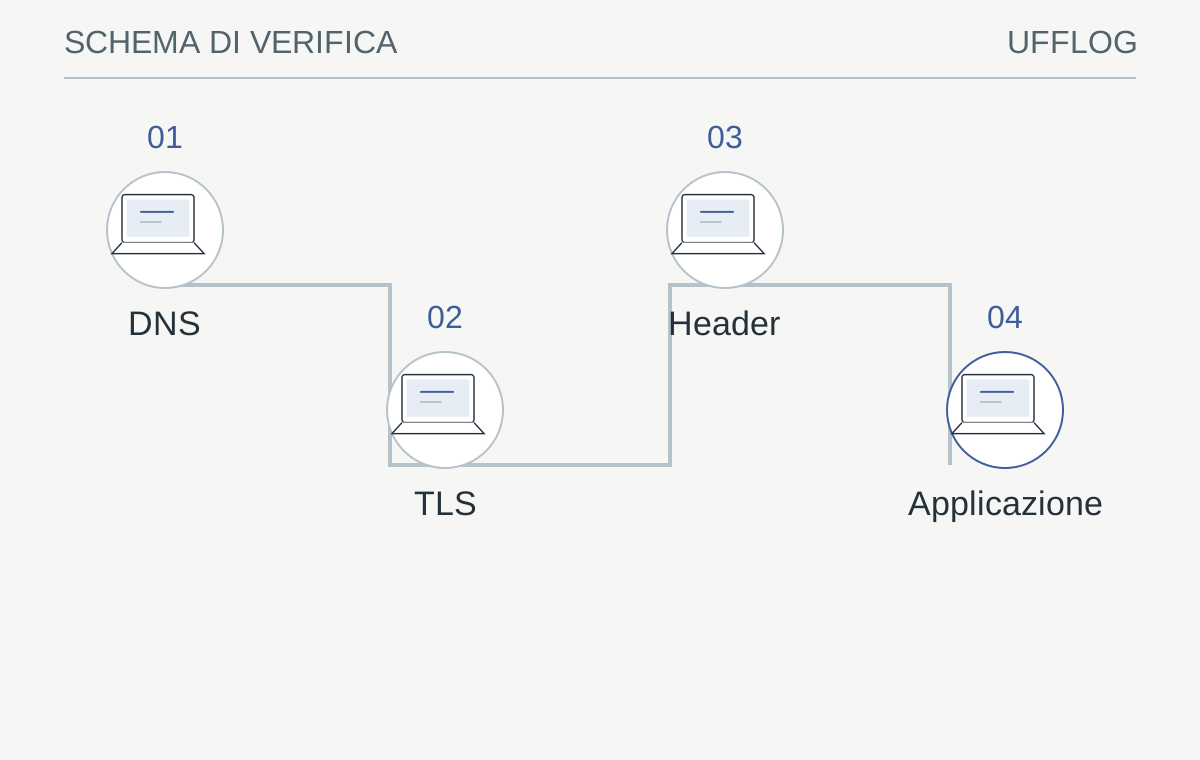
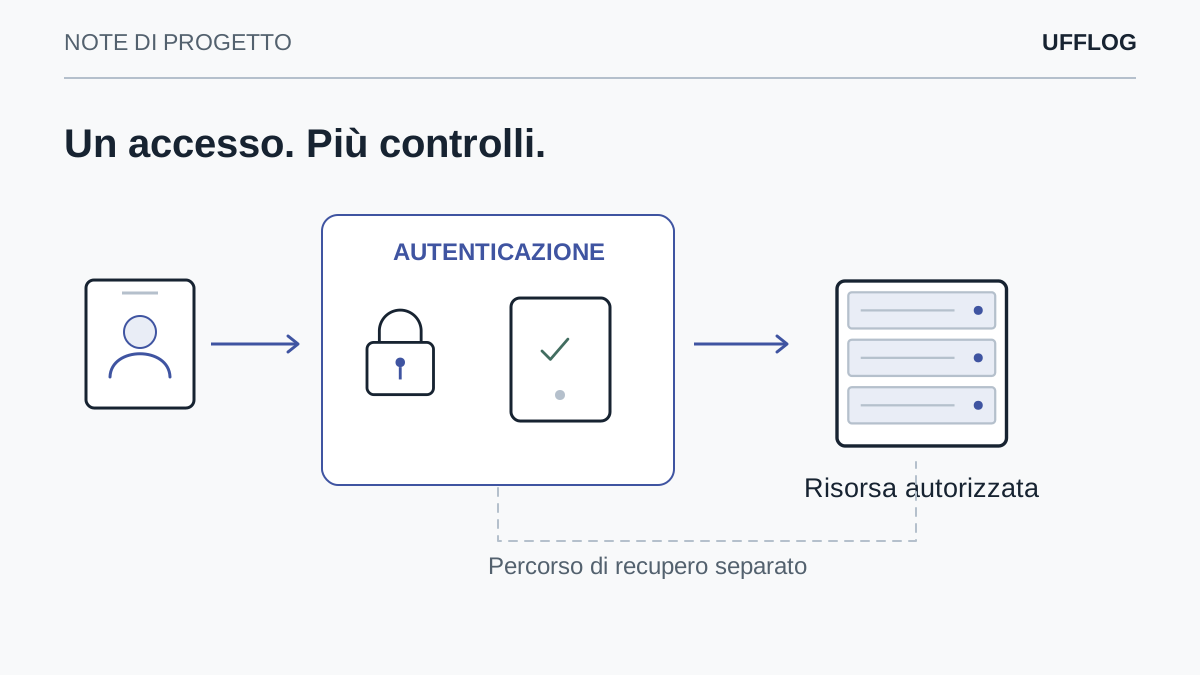
Controlli separati per rendere affidabile la catena fra utente, proxy e servizio.
Leggi lo schema
- DNSDestinazione prevista
- TLSCifratura e identità
- HeaderProvenienza attendibile
- ApplicazioneAutorizzazione e risposta
La verifica: Verificare ogni tratto e correlare gli eventi.
Il lucchetto del browser non verifica l’intero backend.
5. Tratta l’IP originale come un dato con una provenienza
Il server vede direttamente l’indirizzo della connessione che lo raggiunge. Dietro un proxy può essere l’IP dell’intermediario, non quello del visitatore. Header come X-Forwarded-For trasportano informazioni aggiuntive, ma possono contenere valori forniti dal client o da sistemi non affidabili. Non usare il primo valore disponibile per concedere accessi, applicare limiti o attribuire un evento a una persona.
La documentazione MDN spiega il rischio di fidarsi di parti non controllate della catena. L’applicazione deve sapere quali proxy sono autorizzati a sostituire il dato e come viene interpretata la sequenza. Nel modulo Real IP di NGINX, gli indirizzi fidati sono una configurazione esplicita. Non estendere la fiducia a tutta Internet per far comparire un IP “più bello” nel log: correggi il percorso e verifica anche il comportamento delle richieste dirette.
6. Proteggi l’origine e separa l’identità dall’indirizzo
Se un controllo esiste solo sul reverse proxy, l’accesso diretto all’origine potrebbe aggirarlo. Verifica quali percorsi raggiungono il backend e quali sono previsti per amministrazione, monitoraggio e pubblicazione. Il filtro di rete, l’autenticazione fra servizi e la configurazione dell’applicazione devono essere coerenti. Non basta nascondere l’IP dell’origine o modificare il nome DNS.
Un IP resta inoltre un indizio di connessione, non una credenziale personale. NAT, reti condivise e VPN possono far apparire molti utenti con lo stesso indirizzo. Il tool Il tuo IP pubblico mostra ciò che viene osservato da un punto della rete e spiega il limite dei tunnel. Per un servizio clienti, usa identità e autorizzazioni appropriate alla risorsa; consulta la guida su MFA e accessi d’emergenza. La fiducia nel proxy e la fiducia nell’utente sono decisioni separate.
7. Progetta cache e sessioni come parte della sicurezza
Una cache ben definita può ridurre tempi e carico, ma una chiave incompleta può confondere risposte destinate a utenti diversi. Distingui immagini e pagine pubbliche da aree personali, moduli, risultati di tool e API. Specifica quali richieste possono essere riutilizzate, per quanto tempo e con quali condizioni. Non estendere una regola “cache tutto” a un portale solo perché accelera la homepage.
Le direttive del server e le regole dell’intermediario devono essere valutate insieme; la documentazione sul controllo della cache mostra come possono interagire. Nella prova usa due account sintetici distinti e verifica che nessuna risposta personale passi dall’uno all’altro. Controlla anche logout, cambio permessi e errori. Un risultato apparentemente corretto con un solo utente non dimostra l’isolamento delle sessioni. Registra le esclusioni insieme alla configurazione, così un futuro intervento sulle prestazioni non le cancella accidentalmente.
8. Distingui timeout, retry e completamento dell’operazione
Browser, proxy e applicazione possono avere limiti di tempo differenti. Se il browser smette di attendere, il processo sul server potrebbe continuare. Ripetere un’operazione come un ordine, un pagamento o la generazione di un documento può creare duplicati se l’applicazione non gestisce l’idempotenza. Il proxy non può dedurre da solo che una richiesta sia priva di conseguenze.
La documentazione del modulo proxy NGINX distingue connessione, lettura e inoltro delle richieste; un valore non va applicato come ricetta universale. Per attività lunghe valuta un lavoro separato con identificativo e stato consultabile. Per una diagnosi annota chi ha interrotto l’attesa, dopo quanto tempo e se l’origine ha completato. Il messaggio “errore del gateway” è un punto di partenza, non la prova che il database sia guasto.
9. Esegui prove piccole e confrontabili
Comincia con una risorsa pubblica di prova e una richiesta semplice, senza cookie o token. Il comando seguente legge le intestazioni della risposta a un dominio dimostrativo e impone un tempo massimo; non cambia configurazioni e non disattiva la verifica del certificato. Per il tuo ambiente sostituisci il dominio solo con una destinazione autorizzata e priva di azioni collegate all’URL.
curl --head --max-time 10 https://example.com/Un HEAD può essere gestito diversamente da un GET e non prova che tutti gli elementi della pagina funzionino. Per leggere i passaggi HTTP usa il redirect checker, ricordando che non esegue JavaScript e osserva la rete dal proprio server. Il tool porte esposte riguarda invece poche connessioni TCP all’IP del visitatore: non certifica il percorso applicativo. Scegli una domanda per prova e registra il risultato atteso prima di eseguirla.
10. Rendi il percorso osservabile e recuperabile
Assegna un identificativo alle richieste dove l’architettura lo consente e correla gli eventi fra ingresso e origine. Conserva tempi, stato e componente responsabile senza registrare inutilmente password, token o contenuti personali. Il log deve permettere di ricostruire un problema concreto, non diventare una copia indiscriminata del traffico. Nella guida agli alert utili trovi il collegamento fra un segnale, una soglia e una persona incaricata di agire.
Prepara infine il recupero del proxy: configurazione, certificati, dipendenze DNS, accessi amministrativi e procedura di ripartenza. Se il proxy è l’unico ingresso, il suo fermo può rendere indisponibile un’applicazione sana. Prova una modifica in ambiente separato, definisci un controllo di salute e una strada di ritorno. Per una revisione architetturale, porta a un confronto tecnico il diagramma, i confini di fiducia e due esempi di richiesta. Sono evidenze più utili di una lista di prodotti acquistati.
Dalla guida a una verifica concreta.
Disegna richiesta e risposta indicando quale componente conosce l’indirizzo del client e quale termina TLS. Confronta header e confini di fiducia; non accettare automaticamente come attendibile un’intestazione ricevuta da Internet.
Risorse utili e progetti ufficiali
- NGINX — Reverse proxy
Documentazione pubblica. Flusso delle richieste e intestazioni tra proxy e applicazione; non è una configurazione pronta per ogni ambiente.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Cloudflare — Forward and reverse proxies ↗cloudflare.com
- RFC 9110 — HTTP semantics and intermediaries ↗rfc-editor.org
- MDN — X-Forwarded-For ↗developer.mozilla.org
- NGINX — Real IP module ↗nginx.org
- Cloudflare — Full strict TLS mode ↗developers.cloudflare.com
- Cloudflare — Origin Cache Control ↗developers.cloudflare.com
- NGINX — HTTP proxy module ↗nginx.org
- Cloudflare — VPN security ↗cloudflare.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.