Base64 e codifica URL rendono un contenuto rappresentabile in un contesto diverso. Non lo rendono riservato. Una stringa difficile da leggere può essere decodificata senza una chiave, mentre una codifica applicata nel punto sbagliato può rompere un indirizzo o un’integrazione. Per scegliere il passaggio corretto servono formato di origine, destinazione e una prova di ritorno su dati sintetici.
Identificare byte, testo e componente di destinazione
La prima domanda riguarda ciò che stai trasformando. Un testo UTF-8, un file binario e un parametro di URL non hanno lo stesso contratto. Base64 rappresenta byte attraverso un alfabeto testuale; per ottenere quei byte da una stringa serve una codifica del testo definita. Se il destinatario usa un’interpretazione diversa, accenti e simboli possono risultare errati.
Un URL contiene componenti con funzioni proprie, come percorso e parametri. Codificare il valore di un parametro non equivale a codificare l’intero indirizzo. I separatori necessari alla struttura devono essere trattati dal metodo appropriato, non sostituiti manualmente in modo casuale.
Prepara un campione innocuo che includa lettere accentate, spazio, più e percentuale. Un test composto soltanto da caratteri semplici può non rivelare un errore di conversione. Conserva la stringa originale in una copia di lavoro, senza usare token, credenziali o dati personali reali.
Il risultato di questa fase è una frase precisa: «devo rappresentare questo testo UTF-8 come Base64 standard» oppure «devo inserire questo valore in un parametro». Se la richiesta resta generica, chiedi la specifica del destinatario prima di scegliere un pulsante.
Distinguere Base64 standard e variante URL-safe
La RFC 4648 definisce alfabeti e regole delle rappresentazioni Base64, compresa la variante adatta a contesti URL. [1] Le differenze non sono cosmetiche: caratteri e padding devono corrispondere al protocollo che riceve il valore. Una stringa valida per una variante può non essere accettata come tale nell’altra.
Non convertire manualmente alcuni simboli senza conoscere l’intero requisito. Il destinatario può aspettarsi una forma specifica e gestire il padding secondo il proprio contratto. Anche l’assenza di padding non dimostra automaticamente che un valore sia incompleto: dipende dal formato previsto.
Il convertitore Base64 e URL offre una modalità URL-safe con alfabeto dedicato e senza padding in uscita. La scelta deve quindi essere intenzionale. Il tool tratta testo UTF-8, non un contenitore generico per qualsiasi file binario. Una decodifica può fallire quando i byte ottenuti non rappresentano testo valido nel formato atteso.
Registra la variante insieme al valore di prova. Non affidarti al fatto che «sembra Base64»: molti protocolli incorporano segmenti codificati con significati ulteriori. Decodificare un segmento può renderlo leggibile senza verificarne origine, integrità o autorizzazione all’uso.
Comprendere perché Base64 non protegge un segreto
La codifica è reversibile senza una chiave segreta. Chi possiede la stringa può normalmente ricostruire i byte rappresentati. Usarla per nascondere una password in un file di configurazione o in un URL non offre riservatezza. Il fatto che il valore non sia immediatamente leggibile non cambia questa proprietà.
La cifratura affronta un problema diverso e richiede gestione di chiavi, algoritmi e autenticità secondo il caso. Anche una connessione protetta e un controllo di accesso hanno ruoli distinti. Non sostituire queste misure con una conversione testuale perché è più semplice da integrare.
Un valore codificato inserito in un URL può comparire in cronologie, log o condivisioni. Evita segreti nei parametri quando il protocollo non li prevede e segui il metodo di autenticazione documentato. Non incollare credenziali reali nel convertitore per provare che una stringa si possa leggere.
La guida alla gestione dei dati riservati con AI ricorda che rendere un dato meno leggibile non equivale a rimuoverne la sensibilità. Lo stesso vale per Base64: il contenuto deve essere trattato secondo ciò che rappresenta, non secondo l’aspetto della sua codifica.
Codificare il valore giusto dentro un URL
Per un singolo componente usa il metodo appropriato alla sua funzione. encodeURIComponent, documentato da MDN, codifica un valore destinato a essere inserito come componente, non costruisce da solo un intero URL completo. [2] Una trasformazione indiscriminata dell’indirizzo può codificare anche separatori necessari.
Un esempio sintetico in JavaScript lavora soltanto su una stringa in memoria:
const valore = "Pisa centro + assistenza";
const componente = encodeURIComponent(valore);
const ritorno = decodeURIComponent(componente);
Il codice non apre indirizzi e non invia richieste. Mostra il rapporto fra valore, componente e ritorno. In un’applicazione reale, costruzione dell’URL e parametri devono seguire le API e le regole del contesto, evitando concatenazioni non controllate.
Il simbolo più richiede attenzione: la codifica di un componente e il formato usato da alcuni moduli non hanno sempre la stessa interpretazione dello spazio. Il tool non trasforma automaticamente un più in uno spazio. Prima di correggere un risultato apparentemente strano, verifica quale formato il destinatario si aspetti.
Non copiare il componente in un punto diverso senza riesaminare il contesto. Una rappresentazione corretta per un parametro può non essere la rappresentazione da usare per un percorso o per un frammento.
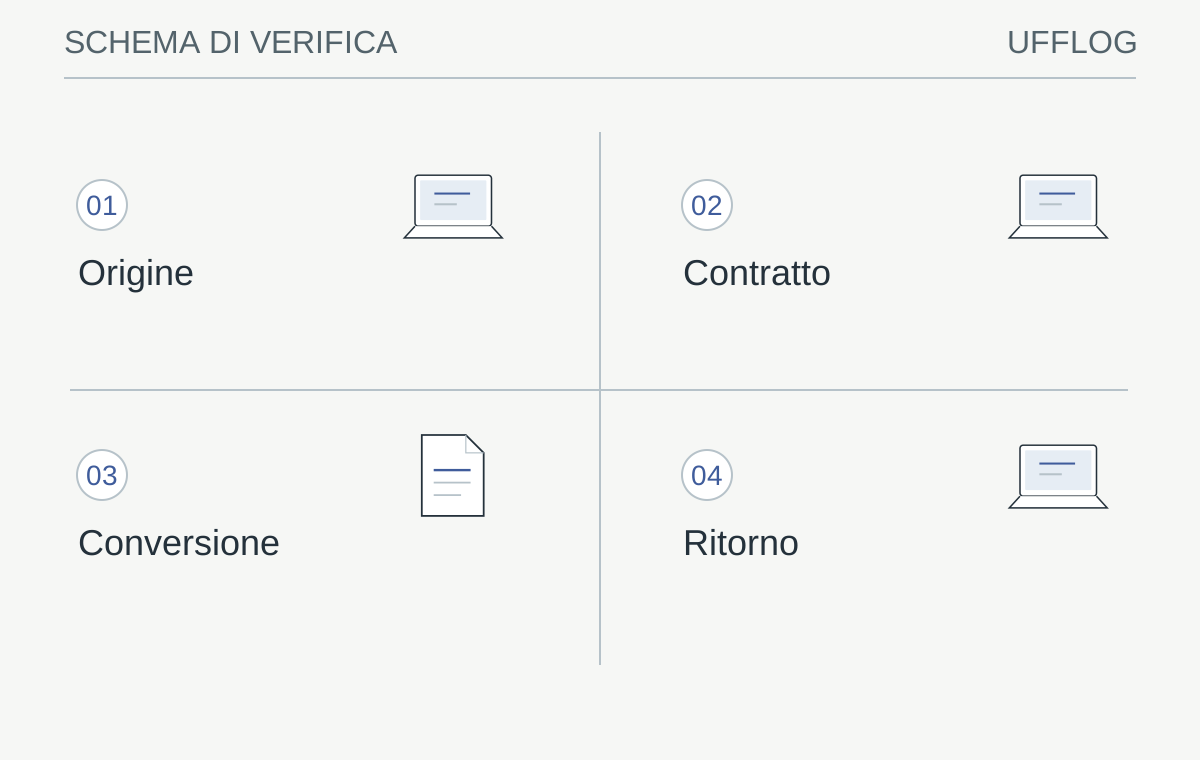
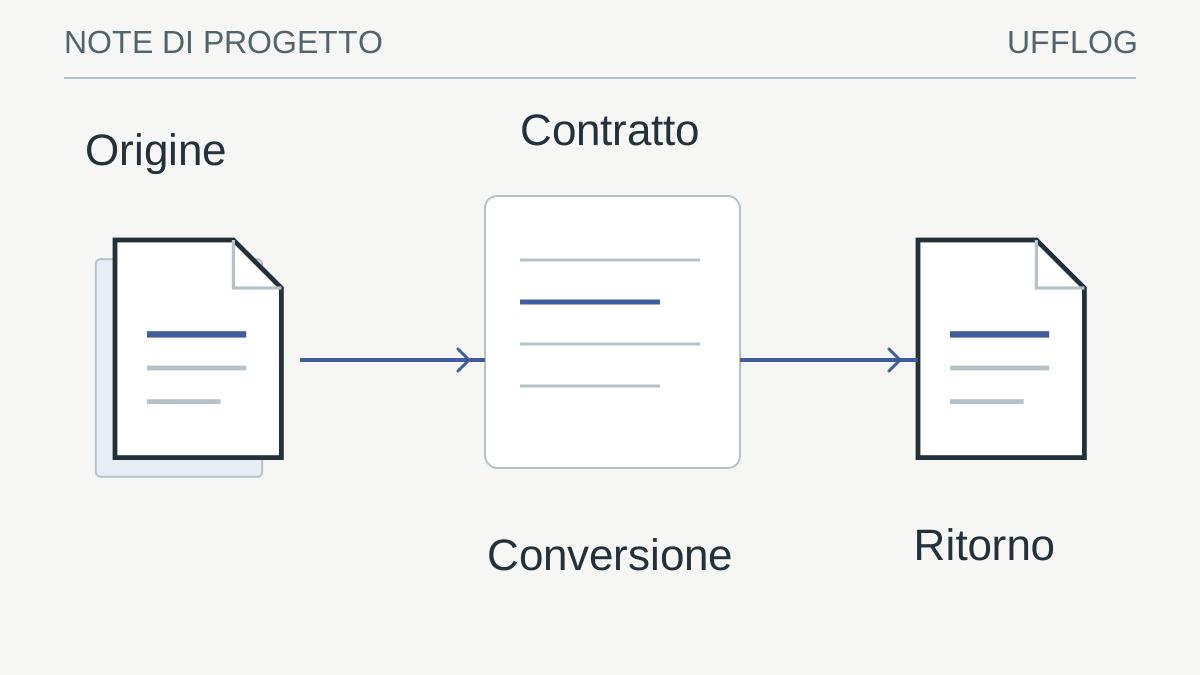
Il contenuto viene convertito secondo il contratto e verificato con il percorso inverso.
Leggi lo schema
- OrigineTesto UTF-8 e campione senza segreti
- ContrattoBase64 standard, URL-safe o componente URL
- ConversioneUn solo passaggio nel punto previsto
- RitornoConfronto completo con l'originale
La verifica: La modalità corrisponde al destinatario e il ritorno conserva l'intero testo?
La decodifica riuscita non dimostra riservatezza o attendibilità del contenuto.
Evitare doppie codifiche e decodifiche ripetute
Una doppia codifica può trasformare il carattere percentuale introdotto nel primo passaggio, producendo un valore diverso da quello previsto. Il problema si presenta spesso quando una libreria codifica automaticamente un parametro già preparato manualmente. La soluzione è conoscere dove avviene ogni trasformazione, non decodificare finché la stringa «sembra giusta».
Disegna una catena breve: testo originale, funzione applicata, valore trasmesso e interpretazione del destinatario. Indica quale componente è responsabile della codifica. Se due passaggi fanno lo stesso lavoro, elimina la duplicazione secondo l’architettura prevista, senza modificare il contenuto arbitrariamente.
La prova di ritorno deve applicare la trasformazione inversa una volta, con la modalità corrispondente. Se non recuperi l’originale, conserva entrambi i valori e verifica il contratto. Non rimuovere caratteri o aggiungere padding a tentativi per far sparire l’errore.
Un sistema che decodifica ripetutamente può interpretare diversamente separatori e contenuti. Non usare il tool per normalizzare indiscriminatamente input provenienti da fonti non attendibili. La validazione del contesto e le regole dell’applicazione restano necessarie dopo la decodifica, perché ottenere testo leggibile non significa renderlo sicuro.
Verificare UTF-8 e caratteri non semplici
Accenti, emoji e simboli possono usare più unità di rappresentazione rispetto a una lettera ASCII. Un flusso che tratta ogni carattere come un singolo byte può funzionare sui test più semplici e fallire sui nomi reali. Per questo il campione deve includere contenuti internazionali pertinenti, sempre sintetici.
Confronta l’intera stringa dopo il ritorno, non soltanto l’aspetto delle prime parole. Caratteri apparentemente simili possono avere rappresentazioni differenti. La guida alla normalizzazione del testo distingue pulizia degli spazi e normalizzazione Unicode, che sono operazioni ulteriori e non implicite nella codifica.
Non correggere automaticamente un carattere sostitutivo inserendo quello che immagini fosse presente. Potresti mascherare una perdita avvenuta prima della conversione. Recupera la sorgente e identifica il punto in cui l’interpretazione cambia. Il tool non ricostruisce byte mancanti o testo già danneggiato.
Per un’integrazione, prova il campione nell’ambiente autorizzato del destinatario. Il ritorno locale dimostra coerenza del convertitore sul campione, ma non verifica che un server o un’applicazione successiva usino la stessa codifica. La prova completa deve osservare il valore effettivamente ricevuto e interpretato.
Trattare output decodificati come dati non verificati
Un testo decodificato può contenere un URL, una configurazione o una sequenza che sembra un comando. Non eseguirlo e non aprire automaticamente i collegamenti soltanto perché la decodifica è riuscita. Il processo ha cambiato la rappresentazione, non ha verificato il contenuto.
Per gli indirizzi, la guida al controllo dei link aiuta a distinguere dominio, percorso e richiesta ricevuta. Non considerare la presenza di HTTPS una prova sufficiente della legittimità del destinatario. Il contesto deve essere verificato attraverso canali appropriati quando sono coinvolti accessi o dati.
Se il testo contiene segreti, evita di diffonderlo ulteriormente nei log o nel ticket. Descrivi il problema con un campione sintetico che conserva la struttura necessaria alla diagnosi. Un errore di codifica può essere riprodotto senza condividere un token operativo.
Il convertitore locale non apre gli indirizzi e non contatta il sistema di destinazione. Questa separazione permette una prima lettura controllata, ma non costituisce una verifica di reputazione o una scansione di sicurezza. L’utente deve decidere il passaggio successivo sulla base del contenuto e del processo autorizzato.
Collaudare il contratto dell’integrazione con esempi sintetici
Prepara casi ordinari e casi limite: stringa vuota se ammessa, accenti, simboli riservati, spazi e lunghezza rappresentativa. Non cercare di stressare un servizio pubblico; usa l’ambiente di test previsto e rispetta i suoi limiti. Il collaudo deve confermare il formato concordato, non esplorare endpoint estranei.
Per ciascun caso registra origine, trasformazione e risultato ricevuto. Se il valore entra in un JSON, la guida alla validazione JSON aiuta a separare escaping della stringa e struttura del documento. Una codifica corretta può ancora essere inserita in una struttura non valida.
Verifica anche il comportamento sugli errori. Un valore incompleto dovrebbe produrre un esito riconoscibile, non essere corretto silenziosamente in modo arbitrario. L’applicazione deve sapere se il contenuto non è decodificabile, se il testo non è valido o se il valore non rispetta la regola aziendale.
Conserva esempi che permettano di ripetere la prova dopo un aggiornamento. Non servono dati reali: un campione ben scelto descrive le proprietà importanti e riduce il rischio di condividere informazioni sensibili durante la manutenzione.
Documentare la trasformazione senza attribuirle funzioni ulteriori
La consegna dovrebbe indicare formato di origine, variante Base64 o componente URL, codifica del testo e punto in cui avviene la trasformazione. Aggiungi limiti e campione di ritorno verificato. Queste informazioni aiutano un altro tecnico a mantenere l’integrazione senza ripetere tentativi casuali.
Non chiamare «cifrato» un valore Base64 e non descrivere come «bonificato» un testo decodificato. Il lessico influenza le decisioni: un termine scorretto può portare qualcuno a condividere un segreto credendolo protetto. La precisione del nome è parte della sicurezza operativa.
Quando cambia il destinatario o il protocollo, riesamina il contratto. La stessa stringa può richiedere una rappresentazione diversa nel nuovo contesto. Non riutilizzare una funzione perché aveva funzionato in un’altra integrazione senza verificare i requisiti.
Il risultato utile è una trasformazione minima, ripetibile e verificata. Base64 e codifica URL sono strumenti semplici quando il contesto è chiaro; diventano fragili quando vengono usati per compensare specifiche mancanti o per simulare una protezione che non offrono.
Dalla guida a una verifica concreta.
Codifica una frase dimostrativa e confrontala con il testo decodificato, includendo spazi e caratteri accentati. Identifica il livello di codifica applicato; Base64 rende rappresentabile un contenuto, non lo rende segreto.
Risorse utili e progetti ufficiali
- CyberChef
Progetto open source. Trasformazioni di dati e codifiche; usare esempi sintetici e controllare le operazioni della ricetta.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- IETF — RFC 4648, Base64 e alfabeto URL safe ↗rfc-editor.org
- MDN — Codificare un componente di URL ↗developer.mozilla.org
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.