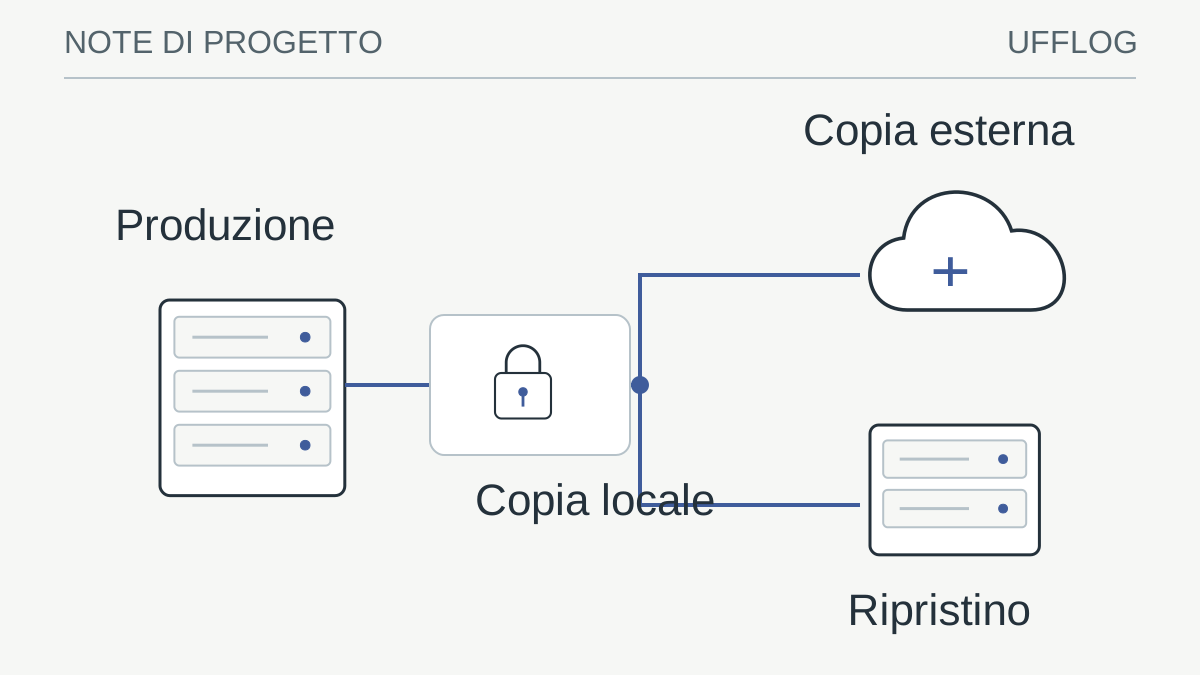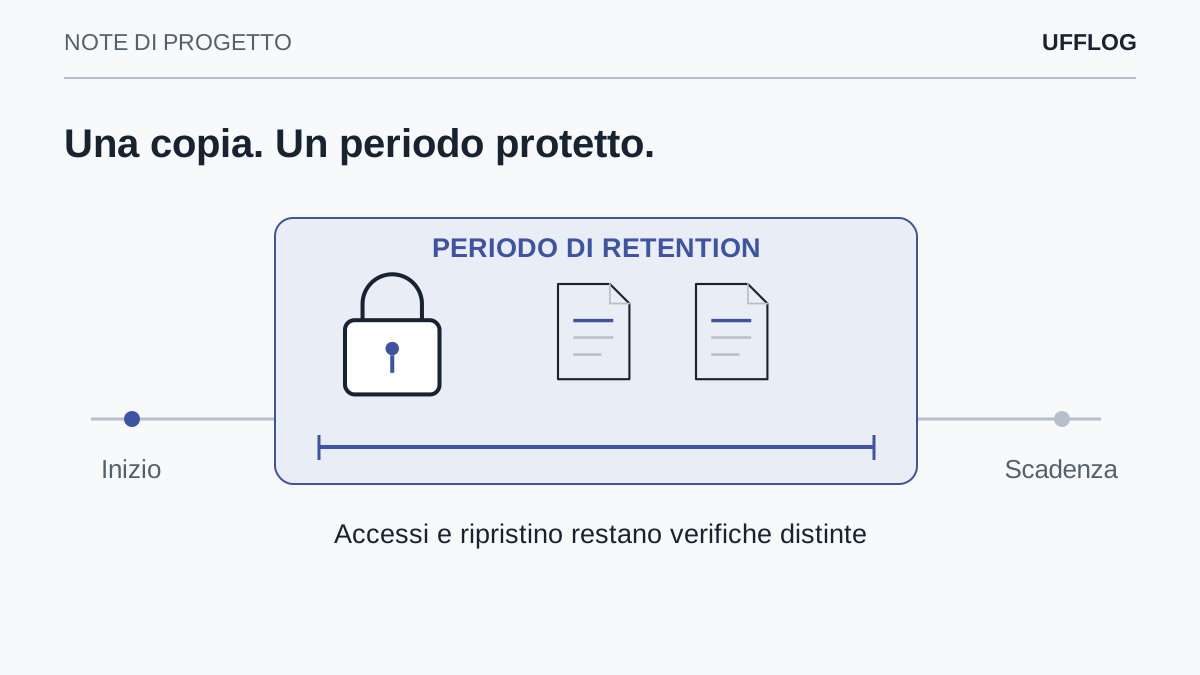
L’immutabilità protegge determinate copie da modifiche o cancellazioni secondo condizioni e periodi definiti. È un controllo prezioso, ma non dimostra che i dati siano completi, che il punto sia adatto all’incidente o che esistano ancora chiavi e risorse per recuperarli. Il progetto deve collegare protezione, durata, identità e prova applicativa. Questa guida chiarisce quelle relazioni, distinguendo la proprietà della copia dalla capacità dell’azienda di riprendere il lavoro.
Precisare l’oggetto e il confine della protezione
La parola “immutabile” può riferirsi a meccanismi diversi. Nel caso di Amazon S3 Object Lock la protezione riguarda versioni degli oggetti, con modalità e condizioni documentate. [1] Un nuovo contenuto con lo stesso nome non deve essere confuso con la versione protetta. Il controllo va letto sull’oggetto e sullo stato pertinenti, non soltanto sul nome del contenitore.
Il software di backup può applicare regole proprie a repository, blocchi e catene. Veeam documenta il funzionamento dell’immutabilità per le architetture supportate. [2] Non trasferire automaticamente le proprietà di un bucket a un repository locale o viceversa. Per ogni soluzione raccogli prodotto, versione, tipo di destinazione e modalità effettivamente configurata.
Chiedi quali operazioni vengono impedite e quali componenti rimangono modificabili. La protezione dei dati conservati può non impedire a un amministratore di fermare nuovi job, cambiare alcune impostazioni future o interrompere una dipendenza del servizio. Questi limiti non rendono inutile il controllo: definiscono il suo ruolo dentro un’architettura più ampia.
La descrizione utile è quindi precisa: questo insieme di dati è protetto contro queste operazioni, con questi vincoli. Un’etichetta commerciale senza perimetro non permette di valutare lo scenario. Lo stesso vale per una schermata che mostra una funzione abilitata senza collegarla ai punti di recupero che l’azienda deve conservare.
Scegliere modalità e privilegi in modo consapevole
In S3 Object Lock, Governance e Compliance hanno regole diverse. Governance prevede possibilità di bypass con autorizzazioni e condizioni specifiche; Compliance impone vincoli più rigidi sulla versione protetta e sulla riduzione del periodo. [1] Non sono semplicemente due nomi per la stessa impostazione e la scelta deve essere coerente con il bisogno di protezione e con le conseguenze operative.
Prima di adottare un vincolo difficile da modificare, valuta durata, capacità e responsabilità. Una protezione molto lunga può mantenere costi e dati anche quando un operatore vorrebbe rimuoverli. La decisione non dovrebbe nascere da una dimostrazione improvvisata: usa un laboratorio e una revisione del progetto, senza applicare retention estese alle copie reali per vedere che cosa succede.
Esamina i privilegi effettivi, non soltanto i nomi dei ruoli. Se un’identità ordinaria possiede la capacità di aggirare una modalità che il progetto considera protetta, il confine atteso non è quello reale. Al contrario, un diniego causato da un errore di rete non prova che la retention abbia impedito l’operazione.
Mantieni separati requisiti tecnici e valutazioni di conformità. La presenza di una modalità chiamata Compliance non certifica automaticamente l’intero servizio o il rispetto di ogni obbligo applicabile. Il progetto può utilizzare quelle caratteristiche come evidenze, ma la valutazione deve considerare configurazione, processo e contesto con i responsabili competenti.
Collegare durata e tempo di scoperta del problema
La finestra di protezione deve sostenere scenari realistici. Un errore può essere riconosciuto subito oppure dopo settimane, quando un utente apre un documento poco consultato. Se i punti precedenti sono già scaduti, l’immutabilità delle copie rimaste non ricrea la storia eliminata. La durata va discussa anche con chi conosce il processo e i tempi con cui vengono rilevate anomalie.
Distingui frequenza, conservazione e periodo di protezione. Sono parametri collegati ma non identici. La frequenza determina quando vengono creati punti; la conservazione stabilisce quale storia si intende mantenere; l’immutabilità limita determinate modifiche per le condizioni configurate. Il software può coordinarli con logiche proprie che devono essere comprese prima del dimensionamento.
La guida alla retention del backup aiuta a costruire casi di recupero e responsabilità. Evita numeri universali presentati come soluzione a ogni incidente. Una finestra più lunga può ampliare le possibilità, ma richiede risorse e non garantisce che il punto selezionato sia coerente o privo del problema che si vuole correggere.
Documenta anche cosa accade alla scadenza. La fine della protezione non deve essere interpretata automaticamente come cancellazione immediata: il comportamento dipende da politiche e prodotto. Il piano deve descrivere quando un punto diventa eliminabile e chi governa la sua effettiva rimozione, evitando supposizioni che alterano sia la capacità prevista sia la storia realmente disponibile.
Separare identità, amministrazione e disponibilità delle chiavi
L’immutabilità non rende secondaria la gestione delle identità. Un accesso molto privilegiato può produrre effetti su componenti diversi dalla copia protetta: nuove esecuzioni, configurazioni, sistemi di gestione o percorsi di recupero. La progettazione di sicurezza richiamata da Veeam considera più livelli di protezione. [3] Il controllo della cancellazione è una parte, non l’intero modello.
La guida agli accessi separati del repository propone una matrice tra identità e operazioni. Verifica console, sistema operativo, storage e servizi cloud pertinenti. Due destinazioni geograficamente distanti possono mantenere una dipendenza comune se vengono amministrate attraverso lo stesso percorso senza separazioni adeguate.
Aggiungi le chiavi di cifratura. Una copia non cancellabile ma indecifrabile non è utilizzabile. La guida alla custodia delle chiavi aiuta a preparare un accesso autorizzato che non dipenda esclusivamente dall’ambiente principale. Non conservare segreti nei rapporti o nelle schermate usate come evidenza.
Definisci inoltre chi può intervenire in emergenza e come viene tracciato l’uso di quel percorso. La separazione deve proteggere senza creare una dipendenza da una sola persona. Una procedura presente sulla carta richiede una prova controllata di accesso e recupero, così che il vincolo di sicurezza non diventi un ostacolo scoperto soltanto durante il fermo.
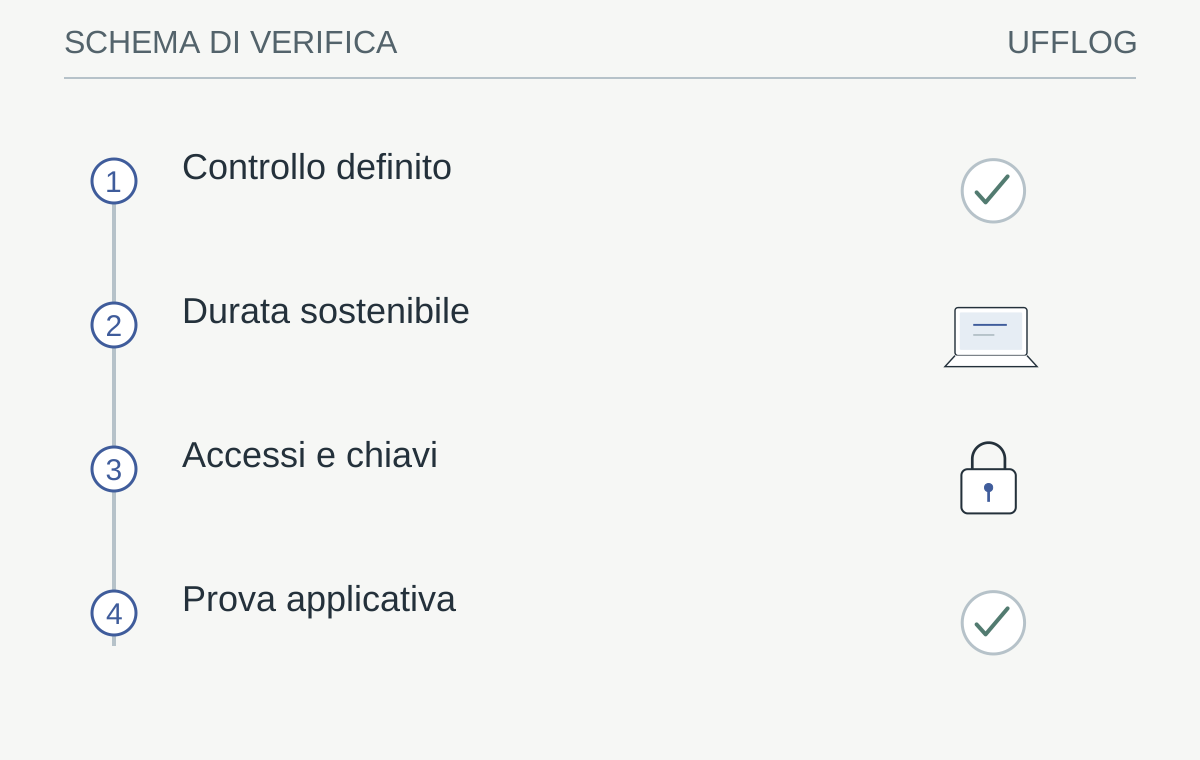
La copia protetta deve restare disponibile, decifrabile e utile all’applicazione.
Leggi lo schema
- Controllo definitoOggetto, modalità e operazioni impedite espliciti
- Durata sostenibileScenario, storia e capacità collegati
- Accessi e chiaviIdentità separate e recupero autorizzato disponibile
- Prova applicativaPunto protetto trasformato in servizio verificato
La verifica: La copia è soltanto protetta oppure anche recuperabile nello scenario previsto?
La protezione dalla cancellazione non risolve chiavi perse, dati incompleti o dipendenze assenti.
Dimensionare capacità e crescita prima del vincolo
Quando le copie non possono essere rimosse liberamente, il margine di capacità deve anticipare crescita e variazioni. Considera punti, catene, metadati, operazioni temporanee e comportamento del prodotto. Non attribuire in anticipo una deduplica ideale né confondere il volume logico delle sorgenti con lo spazio fisico del repository.
Osserva più cicli rappresentativi e confronta consumo previsto e reale. Un cambiamento del metodo di copia o un carico anomalo può aumentare la quantità conservata. Il progetto deve prevedere soglie con tempo sufficiente per intervenire: l’allarme quando rimane pochissimo spazio può essere troppo tardivo se l’ampliamento richiede acquisto o migrazione.
Valuta anche costi e tempi delle destinazioni remote. Il calcolatore di backup ibrido può supportare ipotesi iniziali, ma non interpreta automaticamente i vincoli dell’immutabilità o le catene del prodotto. Le stime vanno aggiornate con misure e condizioni effettive del servizio.
Quando lo spazio si riduce, non rispondere tentando di forzare la rimozione di copie protette o modificando casualmente attributi dei file. Il percorso corretto è una revisione autorizzata di capacità, configurazione e requisiti, con il supporto del prodotto quando necessario. Il margine operativo serve proprio a evitare che l’urgenza economica porti a interventi non compresi sul patrimonio di recupero.
Verificare la protezione senza mettere a rischio le copie
La prima verifica sulle copie reali deve essere di sola lettura: modalità, stato, scadenze pertinenti e privilegi. Collega le evidenze a punti di recupero rappresentativi usando gli strumenti supportati dal software. Un singolo oggetto campione può non rappresentare l’intera catena; il rapporto deve dichiarare il campionamento e i suoi limiti.
Per prove attive usa un ambiente separato con dati sintetici e condizioni concordate. La guida alla verifica del backup immutabile distingue lettura della configurazione e osservazione delle operazioni consentite o negate. Non tentare cancellazioni operative per ottenere una prova spettacolare del controllo.
Registra identità, oggetto, versione e motivo dell’esito quando questi elementi sono applicabili. Il risultato deve dimostrare il controllo previsto, non soltanto un generico errore. Se una verifica non è possibile senza alterare il perimetro, dichiarala inconclusiva e prepara un metodo diverso; non adattare i privilegi per forzare una conclusione positiva.
Il verbale deve separare configurazione conforme al progetto, comportamento osservato nel laboratorio e copertura dei punti reali. Queste evidenze si completano ma non sono identiche. La precisione permette di decidere cosa è stato dimostrato e quale approfondimento serve, evitando che un test limitato diventi una promessa di invulnerabilità.
Collegare la copia protetta a un recupero applicativo
Dopo aver verificato la protezione, seleziona un punto coerente con uno scenario e recuperalo in una destinazione autorizzata. Controlla accesso, decifratura, compatibilità e contenuto. Se l’obiettivo riguarda un’applicazione, includi dipendenze e un’operazione dell’utente. La non cancellabilità non dimostra da sola che la copia contenga tutto ciò che serve al processo.
Mantieni distinti punto recente e punto adatto all’evento. Una copia può essere integra come insieme di byte e rappresentare comunque uno stato già alterato o incompleto. La scelta richiede conoscenza del problema e, quando pertinente, coordinamento con chi gestisce l’incidente. Il backup è una fonte per il recupero, non una diagnosi automatica della salute del sistema.
Misura le fasi osservate e dichiara quelle escluse. Se il laboratorio ha già identità e risorse pronte, il risultato non include la loro ricostruzione. Registra anche anomalie applicative, accessi mancanti e passaggi manuali. Sono informazioni utili per migliorare il percorso, non dettagli da omettere perché il job principale è terminato.
La prova completa collega tre affermazioni: il punto è stato conservato nelle condizioni previste, è accessibile alle persone autorizzate e restituisce un risultato utile. Nessuna delle tre sostituisce le altre. Il valore dell’immutabilità aumenta quando viene inserita in questa catena di evidenze.
Mantenere il progetto leggibile nel tempo
Assegna responsabili a politiche, identità, capacità e prove. Riesamina il progetto dopo cambi di prodotto, provider, configurazione o volumi, e quando un incidente rivela tempi di scoperta diversi da quelli ipotizzati. Un’impostazione inizialmente adeguata può diventare insufficiente senza che la parola “immutabile” scompaia dalla console.
Mantieni una scheda sintetica con perimetro protetto, condizioni, punti verificati e limiti aperti. Evita punteggi assoluti di sicurezza basati sulla sola funzione. Se esiste una dipendenza condivisa, descrivi quale evento potrebbe coinvolgerla e quale intervento è previsto, senza dichiarare compromesse copie per cui non esiste tale evidenza.
Il progetto di backup ibrido completa la vista su copie e domini di rischio. Ufficio Lo.Gi.Co. può collegare configurazioni e prove a una valutazione del recupero; l’esito serio rimane circoscritto a ciò che è stato verificato. L’obiettivo è rendere la ripartenza più prevedibile attraverso controlli che si sostengono a vicenda, non attribuire a una singola caratteristica un risultato che dipende dall’intero sistema.
Dalla guida a una verifica concreta.
Per una versione campione, annota modalità di protezione, scadenza e ruoli autorizzati. Distingui chi carica, chi modifica le policy e chi può eliminare dopo la scadenza; non tentare cancellazioni su copie produttive.
Risorse utili e progetti ufficiali
- Amazon S3 — Object Lock
Documentazione pubblica. Modalità e scadenze di protezione delle versioni. La documentazione è aperta; il servizio è a pagamento.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- AWS — Using S3 Object Lock ↗docs.aws.amazon.com
- Veeam — How immutability works ↗helpcenter.veeam.com
- Veeam — Protect: security design ↗bp.veeam.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.