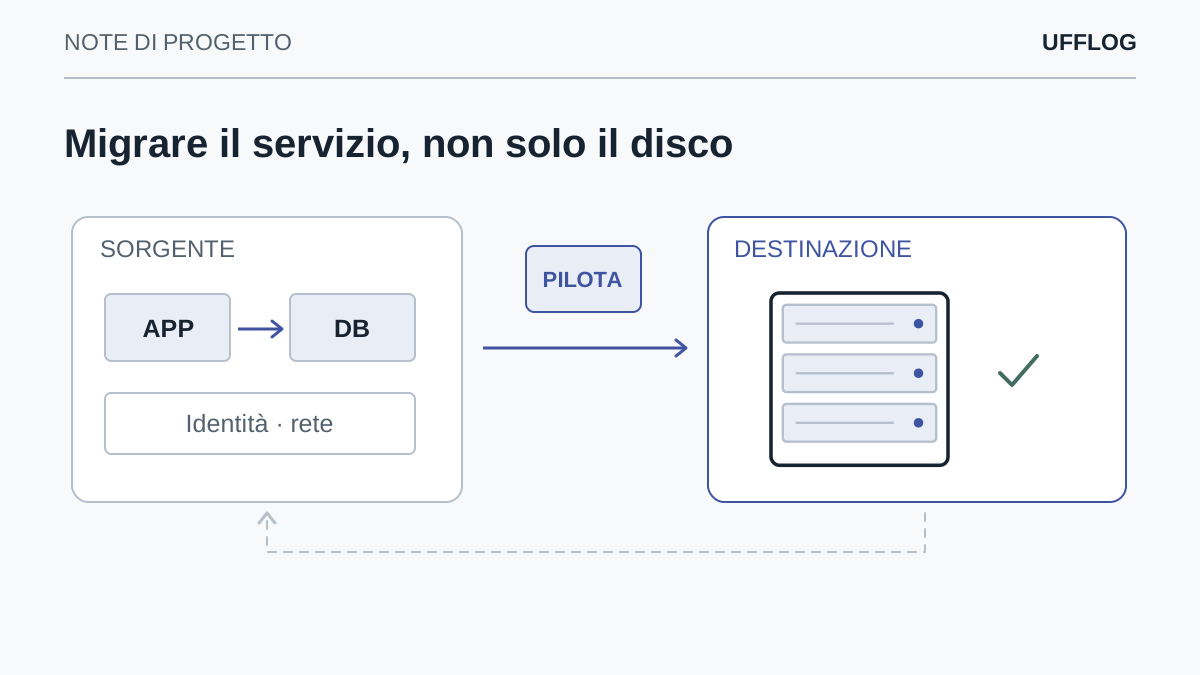
Una sandbox è un ambiente delimitato in cui osservare un comportamento senza attribuirgli automaticamente gli stessi accessi e gli stessi effetti della produzione. Nel ripristino serve a provare una copia, verificare dipendenze e misurare operazioni. Il valore non sta nell’etichetta “isolato”, ma nei confini effettivi e nella capacità di dimostrare che quei confini funzionano.
Isolamento non significa soltanto una VLAN
La separazione di rete è un elemento importante, ma non descrive ogni collegamento possibile. Un’applicazione può usare un servizio esterno, una credenziale memorizzata o un percorso amministrativo condiviso. Se questi elementi restano operativi senza controllo, la copia può interagire con sistemi reali anche quando la rete appare separata nel diagramma.
Prima del test conviene elencare ingressi, uscite e identità. Chi può accedere alla sandbox? Quali destinazioni può raggiungere? Quali credenziali sono presenti? Chi può modificare le regole? Queste domande rendono concreto il perimetro e aiutano a scegliere la soluzione tecnica, invece di presumere che uno strumento lo risolva automaticamente.
Una verifica pratica parte da una matrice dei flussi: laboratorio verso produzione, produzione verso laboratorio, amministrazione e Internet. Per ogni direzione indica ciò che deve essere consentito e ciò che deve essere negato. Il test delle regole va eseguito prima di avviare la copia applicativa, con strumenti e destinazioni autorizzati. La semplice presenza di una rete virtuale con un nome diverso non dimostra separazione.
Controlla anche gli strumenti di gestione dell’hypervisor. Un amministratore può collegare per errore la scheda virtuale alla rete operativa; per questo servono nomi chiari, permessi appropriati e una verifica prima dell’accensione. Il confine della sandbox comprende il piano di amministrazione, non soltanto il traffico degli utenti.
Copiare il minimo necessario
La prova deve usare dati adeguati allo scenario, limitando quelli che non servono. Dove possibile si utilizzano campioni, dati di test o informazioni opportunamente anonimizzate. Se è necessario ripristinare dati reali, vanno definite autorizzazioni, protezione e durata della loro permanenza. Un ambiente temporaneo non deve diventare un archivio parallelo dimenticato.
Il livello di fedeltà dipende dall’obiettivo. Per verificare la leggibilità di un file può bastare un recupero circoscritto. Per controllare un gestionale servono componenti applicativi coerenti. Per misurare prestazioni occorre considerare anche le differenze di risorse rispetto alla produzione. Una sandbox molto piccola può verificare una funzione senza fornire una misura attendibile del tempo operativo.
Definisci il campione in base alla domanda. Se vuoi verificare permessi e percorsi, includi cartelle con ruoli differenti e nomi rappresentativi. Se vuoi controllare la consistenza del database, coinvolgi il referente applicativo nella scelta del punto di recupero. Un campione casuale di file piccoli può essere leggibile ma non rappresentare la funzione che interessa all’azienda.
Annota quali dati reali sono indispensabili e chi ne autorizza l’uso. La minimizzazione deve avvenire prima della copia quando possibile. Un laboratorio con accessi meno controllati della produzione non è un luogo neutro: contiene comunque informazioni che richiedono protezione, anche se verranno eliminate al termine della prova.
Disattivare gli effetti verso il mondo reale
Una copia del gestionale può contenere code di invio, job pianificati, webhook o istruzioni per comunicare con servizi esterni. Se parte senza controllo potrebbe spedire documenti, aggiornare una piattaforma o duplicare un’operazione. Prima dell’avvio identifica queste uscite e usa destinazioni di test o blocchi coerenti con il piano. La separazione deve essere verificata anche quando il traffico passa attraverso servizi cloud.
Un esempio ipotetico è una procedura che genera fatture e le invia automaticamente. Nel laboratorio interessa verificare il calcolo e la produzione del documento, non inviarlo ai destinatari reali. Il referente applicativo deve sapere come sospendere o sostituire il canale in modo supportato. Se non è possibile distinguerlo, il test va riprogettato prima di accendere la copia.
Rendere esplicite le dipendenze
Autenticazione, DNS, orologio, certificati e licenze possono condizionare la prova. Non è sempre necessario replicare tutta l’azienda: bisogna però scegliere quali dipendenze riprodurre e quali rappresentare in modo controllato. Ogni semplificazione significativa va riportata nel risultato, così che il test non venga interpretato oltre il suo perimetro.
Le piattaforme di virtualizzazione e backup offrono modalità di verifica differenti. La documentazione Hyper-V, per esempio, descrive una VM di test inizialmente scollegata dalla rete; Veeam documenta funzioni di recovery verification. Queste capacità possono sostenere il laboratorio, ma disponibilità e configurazione vanno controllate per il prodotto utilizzato. [1] [2]
Una dipendenza può essere riprodotta, simulata o esclusa. Riporta la scelta accanto al risultato. Un servizio email simulato consente di verificare la generazione di un messaggio senza inviarlo a clienti reali, ma non dimostra la consegna sul sistema operativo. Un servizio di licenza assente può impedire il test applicativo anche quando la macchina si avvia correttamente.
Gli orari meritano attenzione: certificati, autenticazione e applicazioni possono interpretare diversamente un ambiente ricostruito da una copia. Non alterare indiscriminatamente l’orologio per superare un errore. Identifica il requisito del prodotto e documenta la configurazione di laboratorio, evitando conclusioni sui tempi o sulla validità dei certificati fuori dal contesto provato.
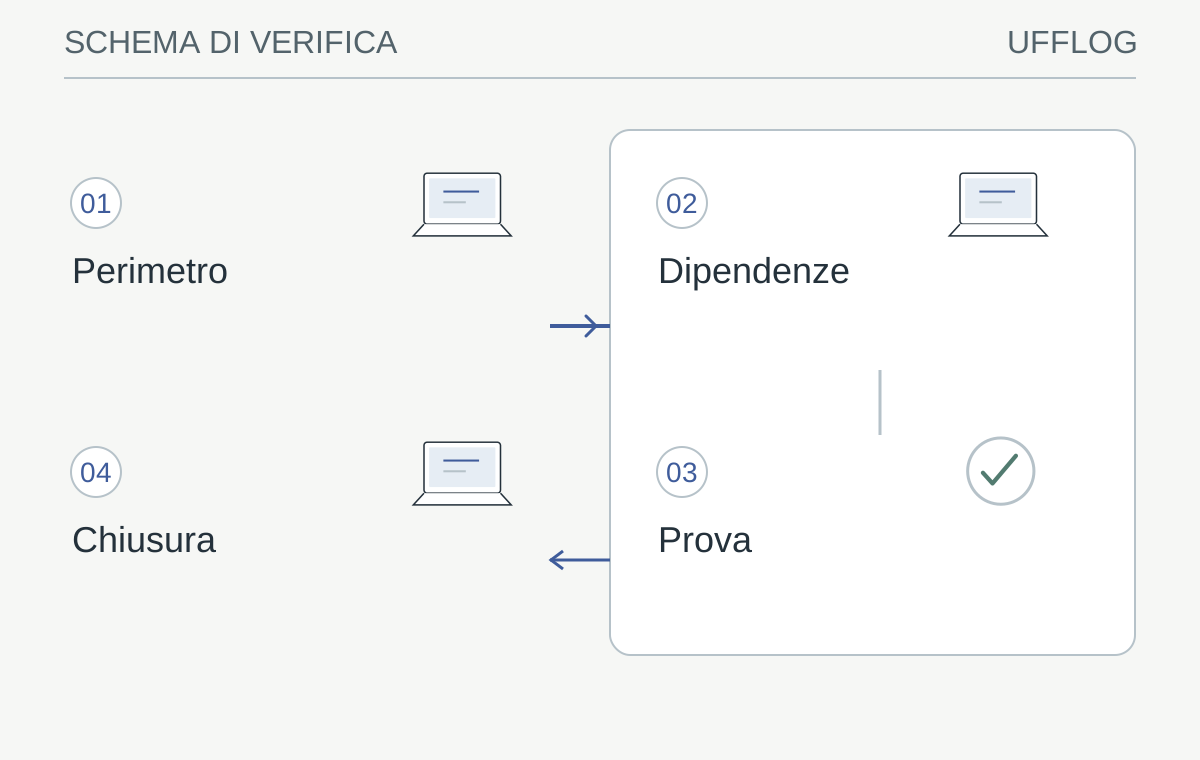
Percorso illustrativo di collaudo: i passaggi rappresentano verifiche, non telemetria reale.
Leggi lo schema
- PerimetroIngressi, uscite, identità e dati
- DipendenzeRiprodotte, simulate o escluse
- ProvaFunzione osservata con evidenze
- ChiusuraCopie e accessi temporanei gestiti
La verifica: La copia può produrre effetti su sistemi reali?
Se sì, correggere i confini prima di avviare il test.
Una procedura con un inizio e una fine
La preparazione comprende punto di ripristino, risorse, accessi e controlli da eseguire. Durante la prova si registrano tempi, messaggi rilevanti e modifiche introdotte per rendere il servizio funzionante. Alla fine si confronta l’esito con il criterio concordato. “Si è avviato” e “l’utente ha completato l’operazione prevista” devono rimanere due affermazioni distinguibili.
Un esempio ipotetico: il test prevede di aprire una commessa e consultare tre allegati. Se la commessa si apre ma gli allegati puntano a una condivisione assente, il risultato è parziale. Non serve cercare un giudizio binario rassicurante. Serve descrivere la dipendenza, valutarne l’effetto e pianificare la correzione.
Prepara una scheda per ogni attività: prerequisito, risultato atteso, operatore, evidenza e condizione di arresto. Se la prova richiede una modifica non prevista, registrala prima di proseguire. Una sequenza che funziona soltanto grazie a interventi estemporanei può essere utile per capire il problema, ma non è ancora un runbook ripetibile.
Per i tempi separa trasferimento, avvio, attese e validazione. Un laboratorio con risorse ridotte può essere adatto alla verifica funzionale ma non alla misura dell’RTO. Il calcolatore dei tempi di ripristino aiuta a ragionare sulle ipotesi; il tempo osservato resta riferito alla configurazione effettivamente usata.
Valutare automazioni e assistenti AI con permessi minimi
Quando la prova comprende un assistente AI, separa il contenuto analizzato dalle istruzioni che governano l’applicazione. Un documento può contenere testo che tenta di indurre azioni estranee al compito. L’ambiente deve limitare strumenti, destinazioni e dati accessibili indipendentemente dalla risposta del modello. OWASP tratta la verifica delle applicazioni AI come un insieme di controlli specifici, non come una semplice prova di conversazione. [3]
Per un assistente che legge log, usa campioni sintetici o autorizzati e impedisci modifiche ai sistemi operativi. Il risultato può suggerire una verifica, ma non deve diventare automaticamente un comando eseguito. Registra quali strumenti erano disponibili e quali richieste sono state rifiutate. In questo modo la prova misura il comportamento dell’applicazione e dei suoi confini, invece di attribuire sicurezza alla sola qualità apparente del testo generato.
Sicurezza e pulizia del laboratorio
Gli accessi alla sandbox devono essere limitati ai partecipanti e durare quanto necessario. Log e risultati vanno conservati secondo il progetto, mentre copie e credenziali temporanee devono avere una procedura di rimozione. L’uscita ordinata dal test è parte del lavoro: lasciare account o percorsi aperti può annullare il vantaggio dell’isolamento iniziale.
La stessa disciplina è utile quando si provano automazioni o assistenti AI. Documenti e input possono contenere istruzioni non affidabili; le applicazioni devono trattarli come dati e mantenere limiti sugli strumenti disponibili. Un laboratorio ben costruito permette di osservare anche errori e comportamenti inattesi senza attribuire subito permessi sulla produzione.
Prepara una lista di uscita: macchine temporanee, snapshot del laboratorio, account, autorizzazioni di rete, file esportati e copie dei risultati. Il responsabile deve poter distinguere le evidenze da conservare dai dati da rimuovere secondo il piano. Non è sufficiente spegnere la VM se i suoi dischi restano accessibili indefinitamente nello storage.
Le credenziali di produzione non dovrebbero diventare un comodo mezzo per far funzionare qualsiasi dipendenza. Dove il progetto richiede accessi temporanei, limita ambito e durata e verifica la revoca finale. La prova si considera chiusa quando il laboratorio torna alla condizione approvata e le evidenze sono nell’archivio previsto.
Il laboratorio come strumento continuativo
Una sandbox riutilizzabile aiuta nei test di ripristino, nelle migrazioni e nelle modifiche applicative. Per mantenerla utile occorre aggiornarne i presupposti quando cambiano infrastruttura e processi. Non deve riprodurre ogni dettaglio aziendale: deve rappresentare con sufficiente precisione ciò che si vuole verificare e rendere visibile ciò che resta escluso.
Ufficio Lo.Gi.Co. può progettare ambienti di prova proporzionati ai servizi critici. Il primo passo è scegliere un risultato verificabile e le dipendenze necessarie, poi costruire il perimetro che lo rende osservabile. Il valore del laboratorio è poter prendere decisioni su una prova ripetibile, prima che una modifica o un’emergenza imponga di farlo sul sistema in uso.
Il laboratorio ha un proprio inventario e una configurazione di riferimento. Versioni dell’hypervisor, risorse disponibili e collegamenti consentiti influenzano i risultati. Dopo una modifica importante occorre sapere quali prove restano valide e quali vanno ripetute. Il riuso del laboratorio riduce il lavoro preparatorio soltanto se non nasconde cambiamenti non documentati.
Conserva un esempio di test superato e uno parziale, entrambi spiegati. Chi entra nel progetto può capire come si valuta un risultato e quali evidenze sono richieste. Questo favorisce coerenza senza trasformare il laboratorio in una procedura rigida che ignora le differenze tra applicazioni.
Una scheda di fedeltà può rendere esplicite le differenze con la produzione: risorse ridotte, servizi esterni simulati, utenti limitati e dati campionati. Per ogni differenza indica quale conclusione resta valida e quale no. Se il laboratorio verifica l’apertura di un documento ma non il carico simultaneo, il rapporto può attestare la funzione provata senza promettere prestazioni operative. Questo evita di svalutare una prova utile soltanto perché non riproduce tutto e, allo stesso tempo, impedisce di presentarla come una verifica completa di continuità. Il criterio deve essere scelto prima, insieme alla persona che userà il risultato per decidere.
Dalla guida a una verifica concreta.
Disegna il confine della sandbox e i servizi da simulare, inclusi DNS e autenticazione. Elenca esplicitamente i collegamenti vietati: l’isolamento va verificato prima di avviare una copia con identità già presenti in produzione.
Risorse utili e progetti ufficiali
- Microsoft — Hyper-V Replica
Documentazione pubblica. Replica, failover e prerequisiti Windows Server; consultazione libera, licenze del prodotto separate.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Veeam — Recovery verification ↗helpcenter.veeam.com
- Microsoft — Hyper-V replication failover ↗learn.microsoft.com
- OWASP — AI and LLM application security testing ↗owasp.github.io
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.