Un collegamento può mostrare il nome di un’azienda e portare altrove. Prima di aprirlo conviene separare ciò che il messaggio promette dall’indirizzo effettivo. L’obiettivo della verifica iniziale è individuare incongruenze e scegliere un canale sicuro, non dimostrare che un sito sconosciuto sia affidabile.
Collega il messaggio a un’attività che riconosci
Prima di interpretare una lunga stringa, identifica che cosa ti viene chiesto: leggere un avviso, accedere a un account, scaricare un programma, autorizzare un pagamento o cambiare un contatto. Scrivi mentalmente l’azione in termini concreti. “Verifica di sicurezza” può significare inserire credenziali in un portale appena ricevuto; “documento condiviso” può richiedere di concedere permessi a un’applicazione. Il titolo rassicurante non descrive necessariamente l’effetto del passaggio successivo.
Confronta la richiesta con il lavoro atteso. Stavi aspettando quel documento da quella persona? Il servizio usa normalmente quel percorso? Se non hai avviato un recupero della password, il messaggio può meritare una segnalazione anche quando il dominio sembra corretto. La mancanza di contesto non dimostra una frode, ma fornisce un motivo concreto per sospendere l’azione invece di procedere per curiosità.
Prepara un’alternativa proporzionata: consultare una notifica dall’app già configurata, controllare una pratica nel portale abituale o chiedere conferma al responsabile. L’FBI raccomanda cautela verso messaggi che imitano organizzazioni e sollecitano informazioni sensibili. [2] La lettura dell’URL serve a questa decisione; non obbliga ogni collaboratore a stabilire da solo la reputazione di tutto il sito. Se la richiesta è già estranea al processo, puoi fermarti senza aprire il collegamento per raccogliere altre prove.
Separa la scritta visibile dalla destinazione
Un messaggio può mostrare una parola rassicurante, mentre il collegamento associato porta altrove. Il testo del pulsante, l’anteprima e il dominio effettivo non sono necessariamente la stessa cosa. La prima verifica consiste nel leggere la destinazione senza aprirla, usando le funzioni del programma di posta o del browser. Su uno smartphone una pressione prolungata può aprire un’anteprima remota: se non conosci il comportamento dell’app, evita questa operazione e chiedi al referente un metodo appropriato.
Non inoltrare indiscriminatamente il messaggio a colleghi per chiedere un parere. Un link può contenere un token personale, un indirizzo email o un identificatore che consente accesso a un documento. Copiarlo in un servizio pubblico di analisi può divulgare queste informazioni o attivare visite automatiche. Per una prima lettura strutturale usa uno strumento locale come URL sotto la lente, che tratta l’indirizzo come testo e non contatta la destinazione.
Se devi segnalare il messaggio, usa il canale previsto dall’organizzazione. Il referente può avere bisogno del messaggio originale e delle intestazioni, ma la modalità di acquisizione deve evitare che chi riceve la segnalazione clicchi per errore. Una semplice schermata mostra l’aspetto, non sempre la destinazione reale. Specifica quindi che cosa hai osservato e con quale metodo, mantenendo separati fatti e interpretazioni.
Leggi i confini del dominio, non il marchio nel percorso
Considera questi esempi sintetici, da leggere soltanto come testo:
https://portale.example.test/documenti
https://example.test.account-check.invalid/documenti
https://[email protected]/documenti
Nel primo esempio il nome dell’host è portale.example.test. Nel secondo la presenza di example.test all’inizio non trasforma account-check.invalid nel servizio atteso: è parte di un nome più lungo. Nel terzo il testo prima della chiocciola appartiene alla sezione delle credenziali dell’URL, non identifica l’host. Il parser del browser distingue questi componenti; riconoscere a occhio il marchio non è sufficiente. [1]
Non usare però la scorciatoia «bastano le ultime due parole separate da punto» per ogni dominio. I suffissi pubblici possono avere più livelli e i nomi internazionalizzati aggiungono ulteriori difficoltà. Quando il dominio non è familiare, il confronto più solido è con un indirizzo già noto e verificato, non con una regola mnemonica improvvisata. Il tool può mostrare la forma ASCII restituita dal parser, ma non certifica il proprietario.
Anche percorso e parametri possono essere convincenti: parole come fattura, banca o sicurezza non dimostrano appartenenza. Un sito malevolo può usare nomi plausibili; un servizio legittimo può invece avere URL lunghi e poco leggibili. La struttura aiuta a formulare una domanda, mentre l’autenticità richiede un riferimento indipendente.
Valuta protocollo, porta e parametri senza conclusioni assolute
HTTPS cifra il collegamento verso il dominio raggiunto, ma non prova che quel dominio appartenga all’azienda attesa. Un certificato valido può essere presente anche su un sito usato per frodi. HTTP merita attenzione perché non offre la stessa protezione del trasporto; la sua presenza, da sola, non descrive tutto il comportamento del servizio. L’errore da evitare è trasformare un indicatore tecnico in un giudizio completo di fiducia.
Una porta esplicita, un indirizzo IP al posto del dominio o molti parametri possono richiedere una verifica aggiuntiva. Esistono però usi legittimi di tutti questi elementi. Annota l’indizio e chiedi se corrisponde al servizio previsto. Per un portale aziendale, il referente può confermare il dominio e la modalità di accesso senza che tu debba visitare il link sospetto. Un confronto con risultati pubblicitari di un motore di ricerca non equivale a tale conferma.
Non ripulire automaticamente un URL prima di usarlo. La rimozione di parametri può invalidare firme, autorizzazioni temporanee o funzioni del servizio. Se l’obiettivo è capire la struttura, mantieni una copia protetta dell’indirizzo originale e analizza il testo. Il tool di pulizia serve a preparare collegamenti quando ne conosci il contesto, non a rendere sicuro un indirizzo sconosciuto o a neutralizzare una minaccia.
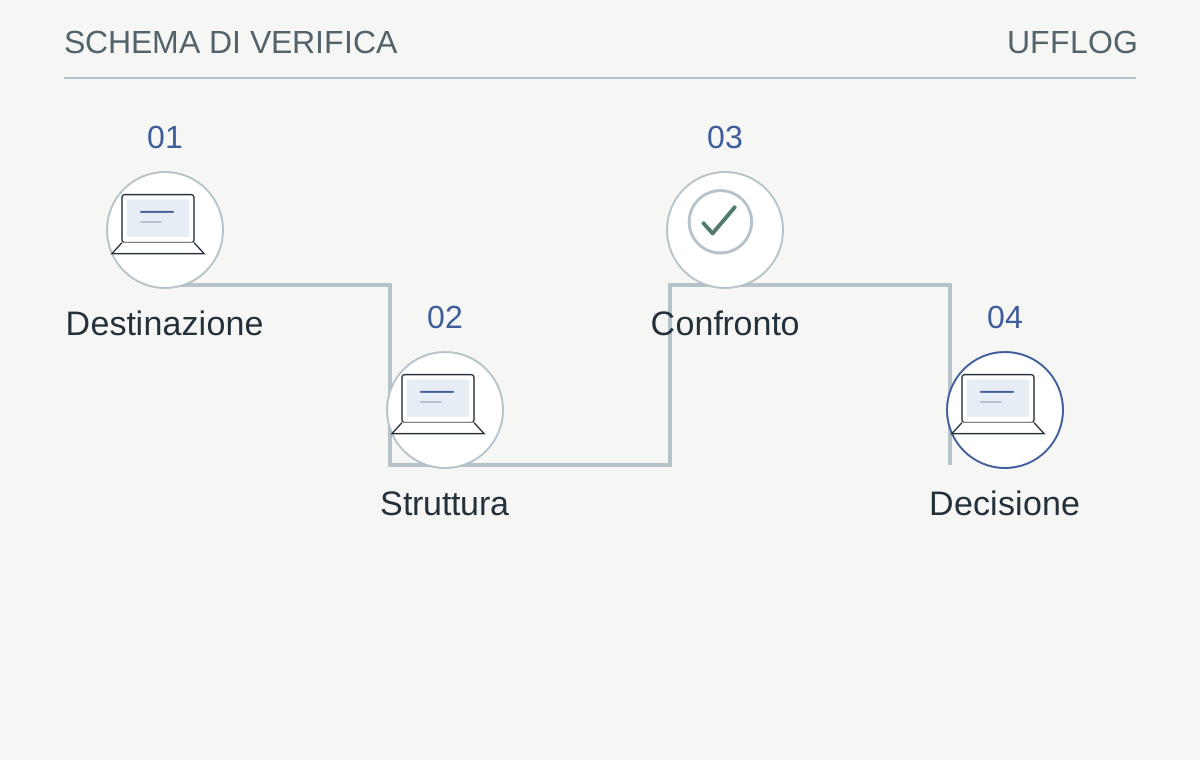
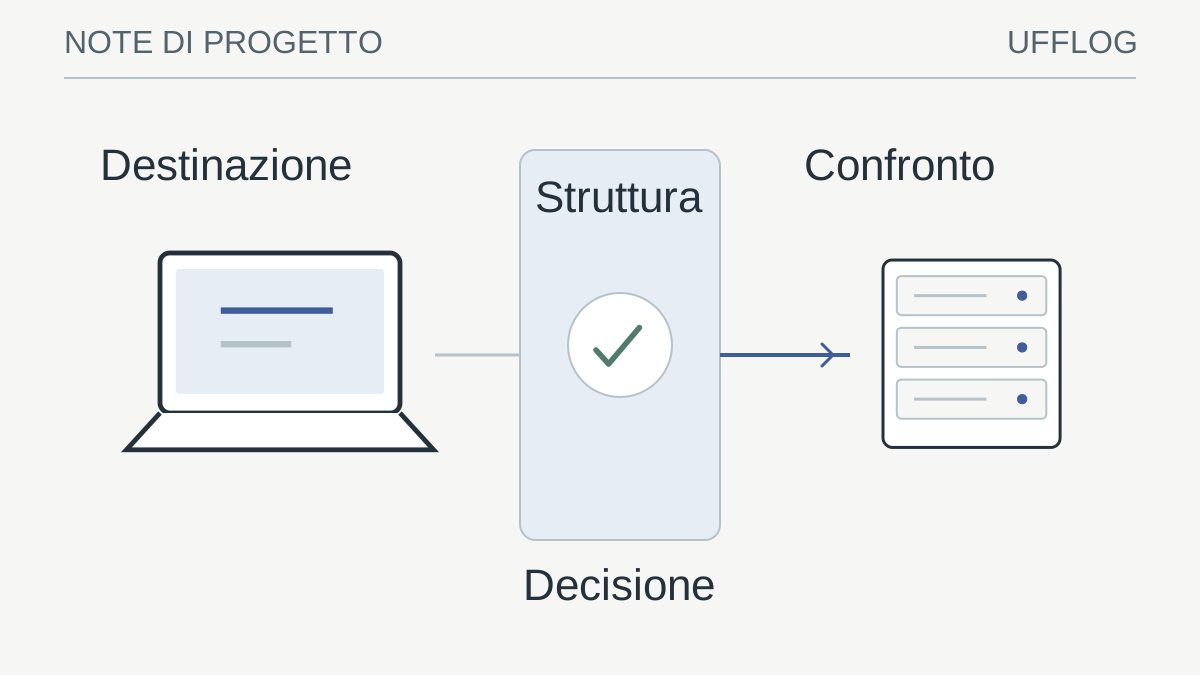
Percorso illustrativo per distinguere osservazioni, conferma indipendente e decisione.
Leggi lo schema
- DestinazioneLeggi l’URL senza visitarlo
- StrutturaDistingui host, percorso e parametri
- ConfrontoUsa un indirizzo già verificato
- DecisioneConferma l’azione con il referente
La verifica: Dominio e richiesta coincidono con il processo atteso?
Se resta un dubbio, non aprire: segnala tramite il canale concordato.
Gestisci link abbreviati, QR e reindirizzamenti
Un collegamento abbreviato nasconde la destinazione finale dietro un servizio intermedio. Espanderlo spesso richiede una richiesta di rete, che può essere registrata e talvolta attivare un token. Un ispettore locale non può conoscere tutta la catena senza contattare i server. Quando questa informazione è necessaria, affidala a un ambiente di analisi autorizzato; non pretendere che un campo di testo fornisca una reputazione completa.
Un codice QR è un altro modo di rappresentare un contenuto. La sua forma grafica non lo rende affidabile: può contenere un URL, un testo o impostazioni di rete. Prima di proseguire leggi cosa il lettore propone di aprire o configurare. Nei luoghi pubblici controlla anche il supporto fisico e la possibilità che sia stato sovrapposto un adesivo. Per pagamenti o accessi, usa un percorso già noto quando qualcosa non torna.
Se il messaggio promette una fattura, un documento urgente o un aggiornamento di coordinate, puoi spesso verificare l’esistenza della richiesta entrando nel portale ufficiale attraverso un segnalibro noto. Questo passaggio evita di usare il percorso ricevuto, ma non autorizza automaticamente il contenuto. Una richiesta anomala va comunque confermata tramite i canali stabiliti, soprattutto se cambia un beneficiario, un accesso o una procedura aziendale.
Allena la lettura su un caso sintetico ripetibile
Per verificare il metodo, usa gli indirizzi riservati dell’esempio precedente e una scheda con quattro campi: host individuato, azione richiesta, riferimento atteso ed esito limitato del confronto. Tutto rimane un esercizio testuale. Non occorre registrare domini, inviare email ingannevoli o visitare una destinazione. Una seconda persona può controllare la scheda e capire quale elemento ha condotto alla decisione.
Supponi che il riferimento interno dell’esercizio indichi portale.example.test e che un messaggio proponga example.test.account-check.invalid. La conclusione verificabile è che gli host differiscono. Non è necessario affermare che il secondo sito distribuisca malware: questa proprietà non è stata osservata. Se invece l’host coincide, la scheda deve lasciare aperta la verifica dell’operazione. Un dominio corretto non dimostra che la richiesta commerciale o il destinatario del documento siano autorizzati.
Ripeti l’esercizio con un URL abbreviato o incompleto. Un buon risultato può essere “informazione insufficiente, chiedere il percorso ufficiale”, senza forzare un giudizio binario. Verifica inoltre che lo strumento locale non venga descritto come scanner: separare componenti non controlla DNS, certificati, contenuto o reindirizzamenti. La qualità del metodo si misura nella precisione delle conclusioni e nel corretto passaggio al referente, non nel numero di collegamenti dichiarati pericolosi.
Se il link è già stato aperto, descrivi le azioni reali
Aprire una pagina, inserire una password, approvare una richiesta MFA e scaricare un file sono eventi diversi. Segnala esattamente che cosa è avvenuto, con orario approssimativo e dispositivo coinvolto. Non minimizzare per imbarazzo e non ampliare l’evento con supposizioni. Il referente deve poter distinguere una visita senza ulteriori azioni da una possibile esposizione di credenziali o dall’esecuzione di un contenuto.
Evita di ripetere l’accesso per ricostruire la scena. Conserva quanto disponibile senza aprire nuovamente allegati o eseguire software. Se sono state inserite credenziali, segui la procedura aziendale di risposta usando un dispositivo e un percorso affidabili. Il cambio della password può essere una parte dell’intervento, ma non esaurisce necessariamente la verifica di sessioni, autorizzazioni o altre forme di accesso. Non improvvisare modifiche che rendano più difficile capire l’accaduto.
Per un messaggio con voce, video o forte pressione gerarchica, consulta anche la guida alla verifica delle richieste insolite. Il problema comune è la decisione che viene richiesta, non soltanto l’aspetto del link. Un URL tecnicamente corretto può accompagnare una richiesta fraudolenta proveniente da un account legittimo compromesso.
Definisci quando la verifica può considerarsi conclusa
La conclusione di una lettura locale può essere limitata: «l’host non coincide con quello atteso», «il link contiene un token», oppure «non riesco a stabilire la destinazione finale senza visitarlo». Sono esiti utili. Non serve assegnare un’etichetta assoluta per decidere di fermare una richiesta e chiedere conferma. La prudenza diventa operativa quando esiste un referente e un passaggio chiaro, non quando ogni persona deve fare un’indagine completa.
Per richieste ordinarie, una conferma ottenuta attraverso il canale già noto può risolvere il dubbio. Per pagamenti, accessi amministrativi o dati sensibili, applica le verifiche previste per quel processo. Documenta la conferma nella pratica pertinente, evitando di creare archivi di link contenenti segreti. Se il messaggio viene classificato come sospetto dal team, la gestione successiva riguarda anche eventuali destinatari analoghi e regole di protezione, non una risposta individuale improvvisata.
Il risultato migliore è una routine breve e ripetibile: leggi la destinazione, confrontala con una fonte affidabile, valuta l’azione richiesta e usa un canale indipendente quando serve. Le identità e gli accessi di emergenza completano il quadro, perché una buona capacità di recupero riduce la pressione a seguire procedure insolite in momenti difficili.
Dalla guida a una verifica concreta.
Usa un URL dimostrativo e separa dominio, sottodominio, percorso e parametri. Non aprire il collegamento sospetto per “vedere cosa succede”; i parametri possono contenere token personali anche quando il dominio sembra noto.
Risorse utili e progetti ufficiali
- NCSC — Exercise in a Box
Risorsa gratuita. Esercitazioni gratuite di risposta agli incidenti; usare scenari e nomi fittizi nelle sessioni condivise.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- MDN: proprietà hostname degli URL ↗developer.mozilla.org
- FBI: spoofing e phishing ↗fbi.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.