Una password casuale è utile solo se rimane unica, viene conservata correttamente e protegge un account recuperabile. Il generatore risolve una parte del problema; dispositivo, gestore, autenticazione e revoca completano il percorso. Prima di creare un nuovo segreto, verifica gli strumenti approvati dall’organizzazione e i vincoli del servizio, senza inventare una procedura personale difficile da mantenere.
Capire quale segreto serve e quali vincoli esistono
Controlla lunghezza ammessa, caratteri supportati e metodo di accesso. Un servizio può accettare una password lunga, una passphrase o una passkey; le opzioni non sono intercambiabili in ogni contesto. Segui la politica aziendale e la documentazione del servizio, evitando di adattare un vecchio segreto aggiungendo una cifra prevedibile.
NIST distingue requisiti di autenticazione e gestione dei segreti dalle sole regole di composizione. [1] Un insieme obbligatorio di maiuscole, numeri e simboli non rende sicura una parola già nota o riutilizzata. Il primo obiettivo è un segreto indipendente per quell’account, abbastanza lungo rispetto ai vincoli applicabili e non costruito da informazioni personali.
Identifica anche l’uso: accesso umano, account tecnico o sistema condiviso. Un account tecnico può essere usato da servizi che si interrompono al cambio della credenziale. Non trattarlo come una password personale da modificare senza coordinamento. L’identità deve avere proprietario, dipendenze e modalità di recupero conosciuti.
Se il sistema limita fortemente i caratteri o la lunghezza, non presentare il risultato come equivalente a un servizio moderno. Registra il vincolo e valuta con il responsabile controlli aggiuntivi o un percorso di aggiornamento. Il generatore può rispettare una regola, ma non corregge il limite del servizio.
Usare casualità adeguata senza modifiche prevedibili
Il generatore UFFLOG usa Web Crypto per ottenere casualità adatta a scopi crittografici e lavora sul dispositivo. La documentazione di getRandomValues descrive l’API usata per generare valori casuali. [2] Il metodo è diverso da scegliere manualmente caratteri che sembrano disordinati o da usare un generatore pensato per effetti grafici.
Scegli le opzioni coerenti con il servizio e genera un nuovo risultato. Se un carattere non è accettato, modifica i vincoli e genera di nuovo invece di sostituire sempre quel simbolo con la stessa sequenza. Una correzione manuale prevedibile cambia il modello di generazione e può ridurre lo spazio effettivo dei risultati.
Per una passphrase conta il processo di scelta delle parole. Una frase famosa o inventata da una persona non ha la stessa distribuzione di parole selezionate casualmente da un dizionario definito. Il numero di parole, il dizionario e le regole del generatore determinano il modello; la lunghezza visiva da sola non permette un confronto preciso.
Non inviare password esistenti al generatore per farle «migliorare». Crea un segreto nuovo e indipendente. Se il dispositivo è compromesso, anche un buon generatore può essere osservato: usa una postazione affidabile e non considerare l’elaborazione locale una protezione contro qualsiasi software presente sul computer.
Interpretare entropia e indicatori senza promesse assolute
Un indicatore può descrivere lo spazio teorico prodotto dalle opzioni selezionate. Nel modello semplice di caratteri indipendenti e uniformi, lo spazio dipende dal numero di simboli possibili e dalla lunghezza; vincoli ulteriori possono modificare il calcolo. Il valore non misura automaticamente la sicurezza dell’account reale.
Non trasformare i bit indicati in una data certa di violazione. Il tempo di attacco dipende da molti elementi: tipo di verifica, limiti del servizio, eventuale esposizione di hash, algoritmo di protezione e capacità dell’avversario. Un valore teorico non conosce questi fattori e non deve essere presentato come una garanzia.
L’indicatore non sa neppure se hai riutilizzato il risultato, se lo hai inviato in una chat o se un dispositivo lo ha acquisito. Questi eventi possono annullare il beneficio di una generazione corretta. Usa il dato tecnico per confrontare configurazioni dello stesso generatore, mantenendo separati casualità, conservazione e sicurezza dell’accesso.
Quando un servizio rifiuta il risultato, verifica il motivo senza ridurre indiscriminatamente la lunghezza. Un limite specifico può richiedere una nuova configurazione. Il processo resta migliore quando il vincolo è esplicito e il segreto viene rigenerato, invece di ottenere un valore apparentemente complesso attraverso modifiche improvvisate.
Salvare il risultato nel gestore prima di perdere il riferimento
Associa la credenziale al dominio e al nome utente corretti nel gestore approvato. Un archivio ordinato riduce il rischio di usare il segreto sul sito sbagliato o di perderlo fra note generiche. Non conservare screenshot, email a te stesso o documenti condivisi come sostituto del gestore.
La guida al password manager di squadra distingue custodia personale e condivisione aziendale. Quando più persone devono accedere a una risorsa, preferisci identità individuali se il servizio le supporta. La condivisione di un unico segreto non offre la stessa attribuzione delle attività e richiede responsabilità specifiche.
Se copi negli appunti, considera cronologia, sincronizzazione e applicazioni locali. Il sito non può garantire di cancellare tutte le copie eventualmente create dal sistema operativo o da altri programmi. La pulizia a tempo del generatore riguarda il proprio stato e la visualizzazione; non è una prova di cancellazione forense del dispositivo.
Verifica che il salvataggio sia riuscito nel luogo previsto prima di chiudere il flusso. Non accumulare una lista di password generate «da usare in futuro»: ogni segreto dovrebbe nascere per un account identificato e seguire un ciclo di gestione. Il generatore non è un archivio di credenziali.
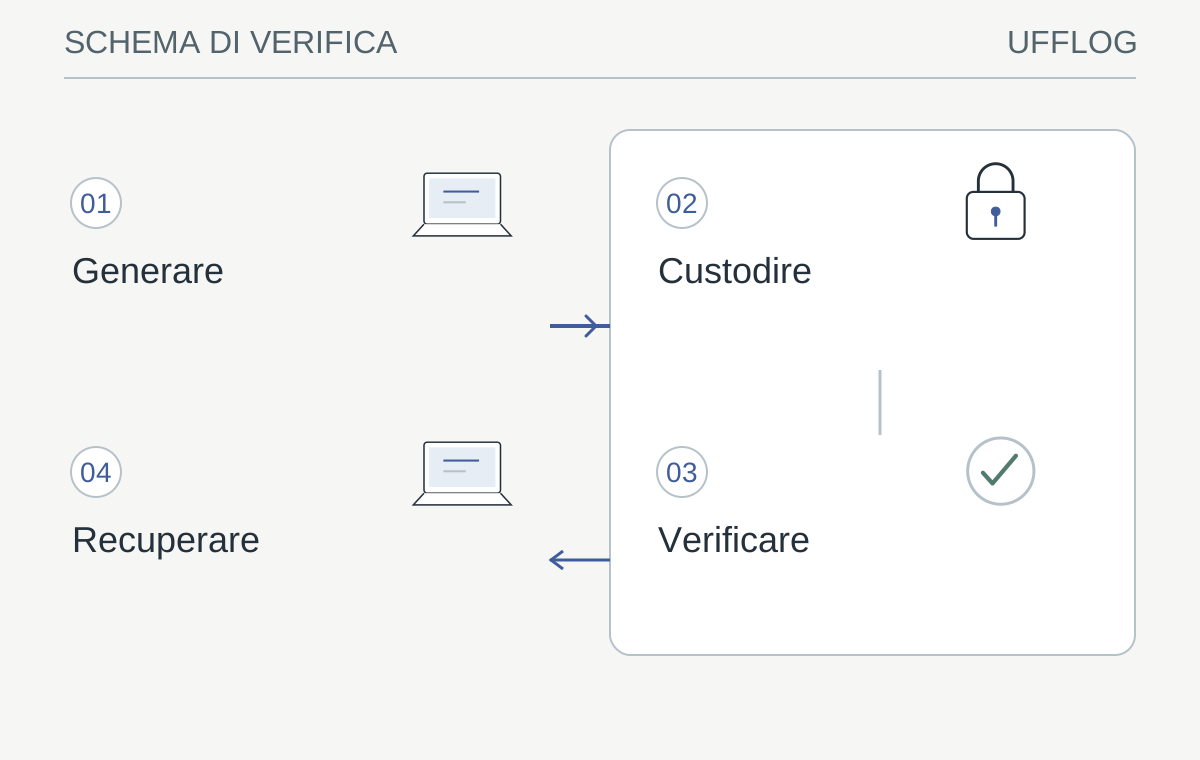
Il segreto è utile quando generazione, custodia, uso e recupero formano un percorso verificato.
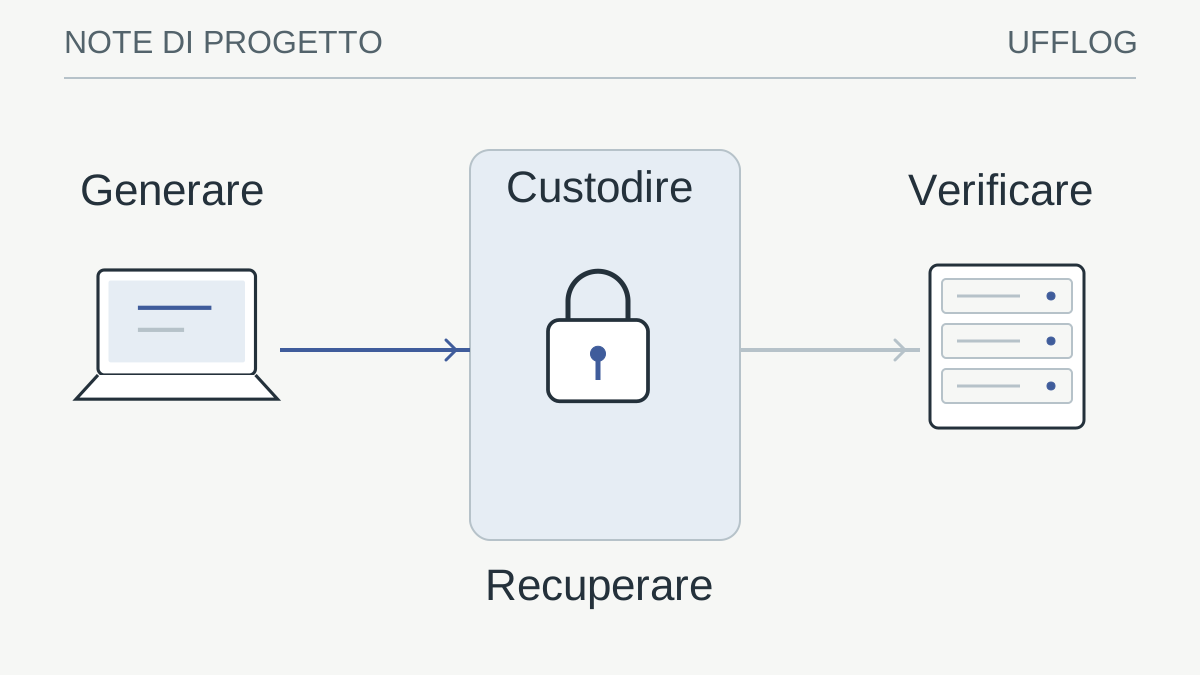
Leggi lo schema
- GenerareCasualità adeguata e vincoli del servizio
- CustodireGestore approvato, dominio e identità corretti
- VerificareCambio e prova senza segreti nel ticket
- RecuperareMFA, emergenza e revoca conosciute
La verifica: Il nuovo accesso funziona e il recupero non dipende dal segreto appena perso?
Un valore casuale senza custodia e recupero non completa la protezione dell'account.
Applicare il cambio e provare l’accesso in modo controllato
Apri il servizio attraverso il percorso ufficiale e controlla il dominio prima di inserire la credenziale. Non seguire un collegamento inatteso che promette di risolvere un problema urgente dell’account. Il cambio deve avvenire nel sistema corretto, con la procedura prevista dall’organizzazione.
Mantieni disponibile un metodo di recupero valido e verifica il nuovo accesso prima di chiudere tutte le sessioni utili. Non significa lasciare sessioni indefinite: significa evitare di perdere contemporaneamente credenziale e possibilità di verifica. Dopo la conferma, gestisci eventuali sessioni residue secondo il servizio e la politica aziendale.
Per un’identità tecnica prepara una finestra e aggiorna le dipendenze attraverso il responsabile. Un servizio di backup, una MFP o un’applicazione possono usare ancora il vecchio segreto. Il collaudo deve verificare l’attività sostenuta dall’account, non soltanto l’accesso interattivo a una pagina.
Registra che il cambio e la prova sono avvenuti, senza riportare la password nel ticket. Se il nuovo accesso fallisce, conserva l’errore e verifica vincoli, identità e percorso. Non alternare rapidamente molte password casuali senza sapere quale sia stata effettivamente accettata: aumenta il rischio di blocco e confusione.
Proteggere MFA, passkey e recupero come parti dello stesso account
Una password unica riduce un rischio, ma non copre l’intero accesso. MFA e passkey, quando supportate e coerenti con la politica, possono aggiungere protezioni con caratteristiche diverse. La guida al pilota passkey aiuta a verificare dispositivi, sincronizzazione e recupero prima di un’estensione.
Conserva i codici di recupero nel luogo autorizzato, separando la disponibilità dall’esposizione. Se l’unica copia è dentro il medesimo account che devi recuperare, il percorso può essere inutilizzabile. Non distribuire codici di emergenza in una chat per comodità e non approvare richieste MFA che non corrispondono a un tuo accesso conosciuto.
Per gli account critici chiarisci chi può autorizzare il recupero e quale prova dell’identità viene richiesta. Una procedura troppo debole può diventare il percorso più semplice per aggirare una password forte. Una procedura impossibile da eseguire può invece bloccare il lavoro quando cambia un dispositivo o una persona.
Il collaudo deve essere proporzionato e seguire le modalità del servizio, senza provocare un blocco operativo. Registra i prerequisiti e verifica che i referenti siano aggiornati. L’obiettivo è un accesso controllato e recuperabile, non una credenziale complessa che nessuno riesce più a usare legittimamente.
Gestire esposizione e revoca senza limitarsi a cambiare la password
Se sospetti che un segreto sia stato esposto, usa il processo di risposta previsto. Il cambio può essere necessario, ma non dimostra da solo che sessioni, token o accessi delegati siano stati revocati. Le verifiche dipendono dal servizio e devono essere condotte dal responsabile.
Non incollare la password sospetta in strumenti pubblici per chiedere se sia sicura. Descrivi l’evento senza riprodurre il segreto: dove potrebbe essere comparso, quando e quale account coinvolge. Conserva evidenze pertinenti attraverso i canali autorizzati, evitando di diffondere ulteriormente il materiale.
La guida all’offboarding degli accessi collega identità, sessioni e dipendenze. Lo stesso approccio aiuta quando cambia chi gestisce un account condiviso o tecnico. Occorre sapere quali capacità restano attive e chi può utilizzarle, non soltanto aggiornare una stringa.
Se il segreto era riutilizzato, il perimetro può comprendere più servizi. Non presumere che il problema sia limitato a quello dove è stato notato. Il referente deve ricostruire il contesto e assegnare priorità, mantenendo la continuità delle attività e la verifica dei cambi effettuati.
Usare il generatore come strumento, non come certificazione
Il risultato corretto del generatore è un nuovo segreto prodotto secondo opzioni dichiarate. Il tool non verifica compromissioni del servizio, non gestisce i privilegi e non può sapere chi abbia visto lo schermo. Le funzioni di pulizia o presentazione non trasformano il browser in un ambiente immune da osservazione.
Per l’uso quotidiano prepara un percorso semplice: account identificato, opzioni compatibili, generazione, salvataggio, cambio e collaudo. Quando il servizio supporta una soluzione più appropriata, come una passkey gestita secondo la politica, valuta quella possibilità senza forzare ogni accesso dentro lo stesso schema.
Evita classifiche basate soltanto su simboli o effetti visivi. Il dettaglio tecnico utile spiega metodo, vincoli e limiti. Una password lunga ma riutilizzata o conservata male non soddisfa l’obiettivo; una credenziale unica e gestita correttamente fa parte di un sistema più solido.
La gestione termina quando il proprietario conosce accesso, recupero e revoca. Il segreto deve essere utilizzabile dalla persona autorizzata, difficile da prevedere e custodito nel luogo previsto. È questa catena, verificata nel contesto dell’account, a dare valore alla generazione casuale.
Dalla guida a una verifica concreta.
Prova il flusso con una credenziale fittizia: generazione, inserimento nel gestore e recupero autorizzato. Non riutilizzare l’esempio come password reale e non condividere schermate; la casualità serve insieme a conservazione e unicità.
Risorse utili e progetti ufficiali
- KeePassXC
Progetto open source. Gestore di credenziali locale. Non equivale da solo a una piattaforma aziendale con ruoli e revoca centralizzati.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- NIST — SP 800-63B, autenticazione e password ↗pages.nist.gov
- MDN — Generazione casuale con Web Crypto ↗developer.mozilla.org
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.