Una vulnerabilità con punteggio elevato richiede attenzione, ma l’ordine degli interventi dipende anche da esposizione, sfruttamento e funzione del sistema. Un componente esposto che supporta un servizio essenziale può essere più urgente di un software isolato con un punteggio simile. Serve una decisione tracciabile, non una classifica automatica senza contesto.
Usare il punteggio come informazione, non come ordine unico
Un punteggio tecnico descrive caratteristiche della vulnerabilità secondo un modello, ma non conosce automaticamente il ruolo del sistema nella tua azienda. Per decidere servono almeno prodotto e versione effettivi, raggiungibilità, privilegi richiesti, funzione svolta e possibilità di contenimento. Due problemi con lo stesso punteggio possono richiedere tempi diversi se uno interessa un servizio esposto e l’altro un componente non utilizzato in un laboratorio isolato.
La valutazione non deve però diventare una giustificazione per rinviare tutto. Quando mancano informazioni, assegna una verifica con scadenza e responsabile. “Da approfondire” senza un seguito è soltanto un rischio non gestito. Il processo dovrebbe distinguere ciò che è confermato, ciò che è escluso con evidenza e ciò che resta incerto. Questa separazione permette di concentrarsi sui casi che possono cambiare davvero la priorità.
Il modello SSVC di CISA propone un ragionamento basato su fattori decisionali, inclusi sfruttamento e impatto. È utile come riferimento per costruire un processo, non come formula da applicare senza adattamento. [2] Una PMI può usare una scheda breve, purché la decisione sia spiegabile: perché intervenire ora, che cosa fare nell’attesa e quando verificare nuovamente.
Confrontare una segnalazione automatica con l’inventario
Uno scanner può identificare un prodotto attraverso una versione esposta, una libreria o un comportamento osservato. Il risultato è un elemento da verificare, non sempre una descrizione completa della configurazione. Conserva metodo, origine e momento della rilevazione, poi confronta la segnalazione con il sistema reale e con l’avviso del produttore. Non tentare lo sfruttamento per confermare il problema su un servizio operativo.
La verifica dovrebbe chiarire quale componente sia interessato e dove si trovi. Un’applicazione può includere una libreria vulnerabile senza renderla evidente nell’elenco dei programmi; un’appliance può richiedere un aggiornamento complessivo invece della modifica manuale del componente interno. Il percorso supportato del vendor evita di introdurre una configurazione non gestibile soltanto per sostituire un file segnalato.
Distingui rilevazione confermata, esclusione motivata e applicabilità non ancora determinata. Se mancano accessi o informazioni, assegna il controllo al referente corretto con una scadenza. Una voce incerta non deve sparire dal rapporto né essere presentata automaticamente come compromissione. Il registro deve mostrare che cosa si sa e quale evidenza manca per decidere.
Quando due strumenti danno risultati diversi, confronta il perimetro e il metodo prima di scegliere il valore più favorevole. La differenza può rivelare un nodo non aggiornato, una scansione incompleta o una versione riportata in modo diverso. Il criterio resta l’evidenza sul componente coinvolto.
Raccogliere l’esposizione lungo il percorso reale
“Non è pubblicato su Internet” non significa necessariamente che un componente sia irraggiungibile. Può essere accessibile attraverso VPN, sistemi di amministrazione, postazioni autorizzate o altre applicazioni. Disegna il percorso di accesso rilevante: chi può raggiungere il servizio, con quale identità e attraverso quali controlli. La vulnerabilità deve essere valutata rispetto a quel percorso, non soltanto all’indirizzo pubblico del server.
Considera anche dispositivi che non assomigliano a server tradizionali: firewall, appliance di backup, NAS, multifunzione, hypervisor e componenti incorporati in prodotti più ampi. L’inventario deve riportare versioni e proprietari sufficienti a confrontare gli avvisi del produttore. Un sistema senza referente tende a restare fuori dalle finestre di manutenzione e diventa difficile da aggiornare proprio quando serve una risposta rapida.
La presenza di autenticazione o segmentazione può ridurre un percorso di attacco, ma va verificata nel caso specifico. Non trattare un controllo compensativo come prova che la vulnerabilità non esista. Registra il limite: per esempio accesso consentito soltanto da un gruppo di amministratori, con revisione degli account e delle regole. Se cambia quel gruppo o viene pubblicato un nuovo servizio, la decisione deve essere riesaminata.
Confrontare sfruttamento noto e condizioni del proprio ambiente
Il catalogo KEV di CISA è una fonte utile per riconoscere vulnerabilità con evidenza di sfruttamento. [1] La sua presenza è un segnale importante per la priorità, ma l’applicabilità richiede comunque il confronto con prodotto, versione e configurazione. L’assenza dal catalogo non prova che non esistano attacchi o che il problema possa essere ignorato. Le informazioni possono evolvere e i sistemi devono essere rivalutati quando cambiano gli avvisi.
Consulta prima il bollettino del produttore per capire correzioni, prerequisiti e mitigazioni supportate. Un articolo divulgativo può aiutare a capire il contesto, ma non sostituisce le indicazioni operative sulla versione interessata. Evita di applicare rimedi copiati da un prodotto simile: nomi e interfacce possono sembrare uguali mentre il comportamento differisce. Conserva il riferimento alla fonte e il momento in cui è stata verificata.
Un esempio ipotetico: un’appliance esposta ha una vulnerabilità sfruttata e una correzione disponibile, mentre un client isolato presenta un problema con punteggio superiore ma senza il componente vulnerabile attivo. Il primo può richiedere una finestra urgente. La decisione non nasce da una preferenza arbitraria: documenta esposizione, sfruttamento, funzione e controllo temporaneo. Il secondo resta nel piano con una verifica e una scadenza, senza sparire dal registro.
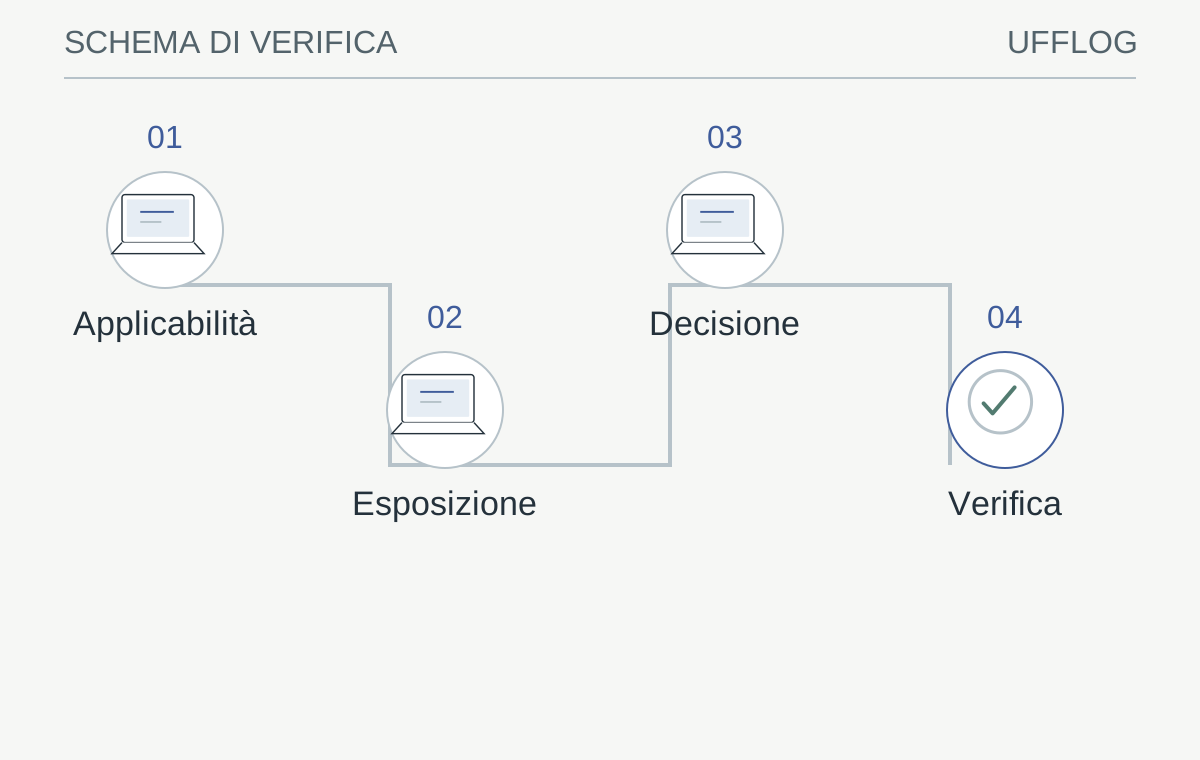
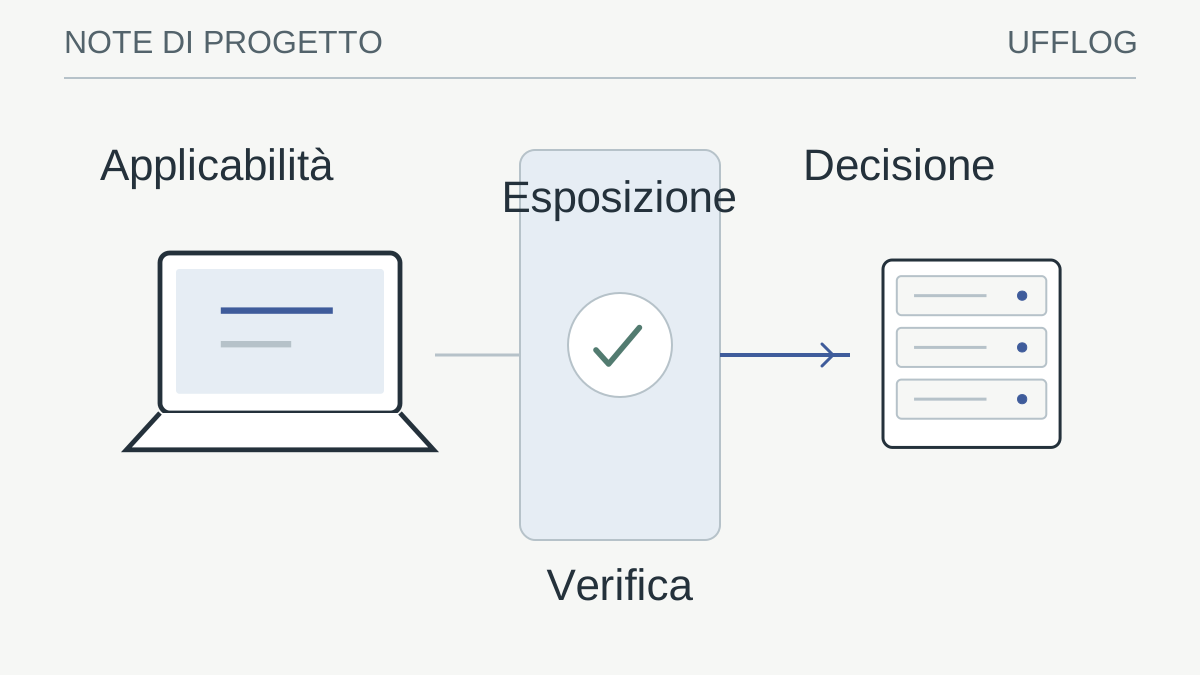
Schema di decisione illustrativo: ogni passaggio richiede una verifica prima di procedere.
Leggi lo schema
- ApplicabilitàProdotto, versione e funzione coinvolta
- EsposizionePercorso di accesso e sfruttamento noto
- DecisioneCorrezione o mitigazione con responsabile
- VerificaVersione attiva e servizio funzionante
La verifica: La chiusura è sostenuta da una verifica sul sistema?
Senza evidenza mantenere la voce aperta o in eccezione motivata.
Scegliere tra correzione, mitigazione e sostituzione
La correzione supportata dal produttore è normalmente il percorso da valutare per rimuovere la causa tecnica. Una mitigazione può ridurre l’esposizione nell’attesa, ma deve essere specifica e verificabile. Una regola temporanea, la limitazione di una funzione o una modifica di accesso non equivalgono automaticamente all’installazione della correzione. Registra che cosa copre il controllo e quali condizioni potrebbero renderlo insufficiente.
Quando il prodotto non è più supportato, la scelta può richiedere una sostituzione o una riprogettazione. Non basta assegnare una patch che non esiste. Valuta il servizio svolto, i dati trattati e le dipendenze che impediscono il cambiamento. Un piano credibile può includere contenimento immediato, migrazione preparata e data di uscita dal componente, con responsabilità aziendale esplicita.
La finestra di manutenzione deve includere backup o strumenti di recupero adatti, controlli pre e post intervento e un criterio di interruzione. L’urgenza non elimina il bisogno di sapere come riprendere il servizio. Per contro, una richiesta di test interminabili può lasciare esposto un sistema critico. Il responsabile deve bilanciare rischio di attacco e rischio del cambiamento sulla base di evidenze, coinvolgendo il proprietario del processo.
Preparare il pacchetto di intervento per il responsabile del servizio
La priorità deve diventare una richiesta eseguibile. Raccogli identificativo del problema, sistemi coinvolti, versione corretta prevista, prerequisiti e prova di accettazione. Aggiungi il motivo dell’urgenza e l’effetto atteso sul lavoro. Il responsabile applicativo può così scegliere una finestra e mettere a disposizione le persone necessarie al collaudo, invece di ricevere un elenco di sigle senza contesto.
Se l’intervento richiede il fornitore, formula una domanda precisa: il prodotto installato è coinvolto, quale percorso è supportato e quali controlli servono dopo? Conserva la risposta nel progetto. Una generica conferma che “è tutto aggiornato” non sostituisce il confronto con la versione e il componente segnalati.
Per un gruppo di sistemi stabilisci l’ordine e il campione iniziale. La prima macchina dovrebbe essere rappresentativa ma gestibile, con possibilità di verificare il servizio. Il successo del campione permette di affinare la procedura; non elimina il controllo sugli altri nodi, che possono avere configurazioni differenti.
Il pacchetto deve includere anche ciò che accade se la correzione non è applicabile nella finestra. Una mitigazione temporanea richiede un responsabile e una revisione; un problema di compatibilità richiede una decisione. In questo modo il registro delle vulnerabilità si collega al lavoro operativo e non resta una lista che cresce senza produrre cambiamenti verificati.
Verificare la chiusura oltre il messaggio di aggiornamento
Un’installazione completata non dimostra sempre che il componente vulnerabile sia stato sostituito in ogni punto. Controlla versione effettivamente in esecuzione, eventuale necessità di riavvio, nodi secondari e componenti duplicati. In un cluster o in una flotta, il successo su una macchina non vale per tutte. Il registro deve distinguere sistemi corretti, esclusi con motivazione e ancora aperti.
La verifica di sicurezza deve essere accompagnata da una prova del servizio. Un’applicazione aggiornata ma non utilizzabile dagli utenti non costituisce un intervento concluso. Prepara operazioni semplici e rappresentative: autenticazione, lettura di un dato di prova, elaborazione prevista, comunicazione con un sistema dipendente. Non usare dati sensibili soltanto per rendere il test più realistico se un dataset appropriato può verificare lo stesso comportamento.
Se una scansione continua a segnalare il problema, confronta il metodo di rilevamento con l’evidenza locale e il bollettino del produttore. Potrebbe esserci una correzione incompleta, un componente dimenticato o una rilevazione da approfondire. Non chiudere automaticamente come falso positivo per far scendere il numero degli alert. La conclusione deve spiegare il motivo e permettere a un altro tecnico di ricostruire la verifica.
Rendere visibili le eccezioni alla direzione
Una decisione di rinvio dovrebbe avere un proprietario del rischio, una motivazione, controlli temporanei e una scadenza di revisione. “Il gestionale è delicato” non basta: occorre sapere quale compatibilità manca, chi deve verificarla e quale alternativa è disponibile. Se l’intervento dipende dal fornitore applicativo, conserva la richiesta e pianifica un controllo del suo avanzamento. L’eccezione deve produrre un’azione, non soltanto una nota.
Per la direzione raggruppa i casi in modo utile: servizi esposti, sistemi essenziali, componenti fuori supporto e interventi in attesa di una decisione. Evita report composti soltanto da conteggi e colori. Una vulnerabilità può avere un impatto economico indiretto attraverso il fermo di un processo, anche se il sistema non contiene molti dati. Il legame con la continuità rende più comprensibile la priorità.
Collega il registro alla revisione delle regole firewall e al monitoraggio degli alert. Le mitigazioni dichiarate devono essere controllate anche dopo il cambiamento. Una regola rimossa per assistenza o un servizio ripubblicato possono rendere superata una valutazione precedente. La priorità delle vulnerabilità è quindi una decisione che si mantiene nel tempo, non una classifica prodotta una volta e archiviata.
Per mantenere la scheda leggibile, conserva separati dato tecnico e decisione aziendale. Il primo riporta prodotto, versione, fonte e applicabilità; la seconda indica urgenza, azione, proprietario e condizione di chiusura. Se il bollettino viene aggiornato, il tecnico può modificare la valutazione senza perdere la motivazione precedente. Questo storico aiuta a capire perché un intervento inizialmente pianificato diventa urgente o, al contrario, viene escluso dopo una verifica più precisa. La revisione deve rimanere proporzionata: poche informazioni affidabili sono più utili di un punteggio complesso costruito su campi sconosciuti.
Dalla guida a una verifica concreta.
Incrocia un prodotto realmente presente con il catalogo KEV e la documentazione del produttore. Valuta esposizione e impatto prima di pianificare la correzione; l’assenza dal catalogo non dimostra che una vulnerabilità sia trascurabile.
Risorse utili e progetti ufficiali
- CISA — KEV data
Dati aperti. Catalogo pubblico di vulnerabilità sfruttate: un criterio di priorità, non un inventario dei propri rischi.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- CISA: catalogo delle vulnerabilità sfruttate ↗cisa.gov
- CISA: metodo SSVC per la priorità delle vulnerabilità ↗cisa.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.