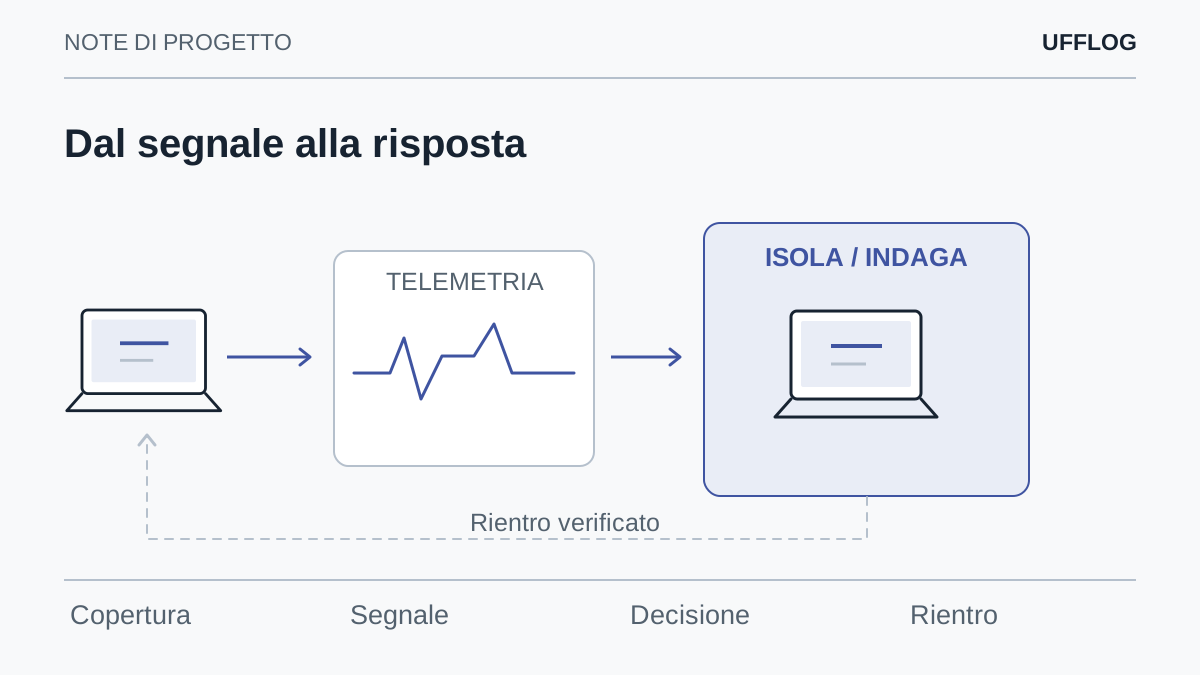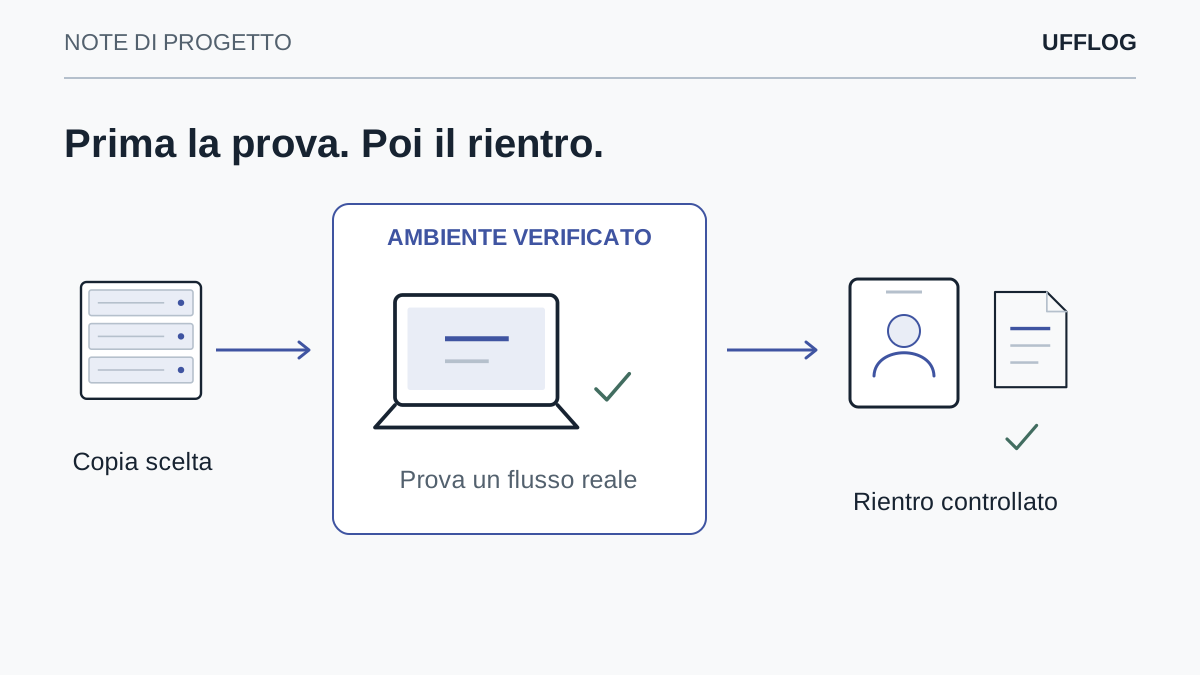
Quando un incidente interrompe il lavoro, la pressione spinge a riaccendere il prima possibile. È comprensibile: clienti, ordini e attività continuano a esistere. Ma recuperare dati e rimettere in servizio un ambiente sono decisioni collegate, non identiche. Una ripartenza credibile deve considerare contenimento, accessi, dipendenze e verifica del processo aziendale, oltre alla presenza di una copia.
Scegliere il primo processo da rimettere in servizio
La ripartenza deve essere ordinata in base al lavoro, non alla facilità con cui una VM si avvia. Elenca i processi essenziali e chiedi quali operazioni minime li rendono utilizzabili: consultare una commessa, registrare un ordine, emettere un documento o servire una richiesta. Identifica chi può confermare il risultato. Questa scelta consente di concentrare risorse e controlli su un obiettivo concreto.
Per ogni processo annota dati, applicazioni, identità e collegamenti necessari. Un’interfaccia disponibile può dipendere da un archivio ancora assente; una stampa può richiedere una coda o un dispositivo non incluso nel primo recupero. La mappa delle dipendenze evita di promettere un ritorno al lavoro basato sulla sola disponibilità di un server.
Concorda una modalità ridotta quando il servizio completo non è ancora sostenibile. Deve indicare funzioni disponibili, limiti, utenti autorizzati e condizioni per ampliarla. Non chiamarla ripartenza completa se richiede verifiche manuali o esclude una fase importante. Una limitazione trasparente è più gestibile di un servizio apparentemente normale con dipendenze non provate.
La priorità può cambiare durante l’incidente, ma il motivo deve essere registrato. Se un vincolo tecnico rende temporaneamente impossibile il primo processo, il coordinatore e il responsabile aziendale possono scegliere un’alternativa. L’ordine delle attività resta una decisione condivisa, così il team tecnico non ottimizza soltanto ciò che riesce a recuperare più facilmente.
Definire che cosa significa ambiente affidabile
“Pulito” è una parola comoda, ma deve essere tradotta in condizioni osservabili. Il team deve spiegare quali componenti sono stati ricostruiti, quali accessi rivisti, quali vulnerabilità corrette e quali segnali controllati. Nessun singolo test dimostra l’assenza assoluta di compromissione. La decisione di ripartenza nasce da un insieme coerente di evidenze, dal perimetro dell’indagine e dal rischio residuo accettato dai responsabili.
Se il percorso iniziale dell’attacco è ancora incerto, il piano di rientro deve indicare quali barriere riducono la possibilità di ripetizione. Può essere necessario ripristinare un servizio essenziale in un perimetro più ristretto, mantenendo limitate alcune integrazioni. L’obiettivo non è ricreare immediatamente tutta la comodità precedente, ma rendere disponibile un processo verificato senza riaprire indiscriminatamente le stesse dipendenze.
La gestione delle prime azioni precede questa fase. Contenimento, raccolta degli elementi e recupero possono procedere in parallelo con responsabilità coordinate. La squadra che recupera i dati deve conoscere le restrizioni stabilite dall’indagine; chi analizza l’incidente deve sapere quali esigenze operative richiedono una soluzione temporanea. Una sequenza tecnica priva di questo confronto rischia di produrre sistemi funzionanti ma non autorizzati al rientro.
Separare il ripristino dei dati dalla fiducia nelle identità
Un backup può riportare indietro anche configurazioni e autorizzazioni non più appropriate. Il recupero del dato deve quindi essere accompagnato dalla revisione degli accessi necessari per usarlo. Account amministrativi, account di servizio, token e integrazioni richiedono una valutazione proporzionata al possibile coinvolgimento. Non basta assegnare una nuova password al primo utente che ha segnalato l’incidente.
La rotazione delle credenziali va coordinata con le dipendenze. Un servizio che si avvia usando un account modificato potrebbe non funzionare; una procedura di backup potrebbe perdere accesso al repository. Prepara la mappa delle identità e aggiorna i componenti secondo un ordine verificabile. Le credenziali nuove non devono essere inserite su dispositivi ancora ritenuti inaffidabili, altrimenti il cambiamento può perdere subito efficacia.
Per un ambiente di recupero considera accessi amministrativi dedicati, percorsi di gestione controllati e registrazione delle attività. I dettagli dipendono dall’architettura, ma il principio è semplice: chi può intervenire deve essere identificato, autorizzato e in grado di lavorare da strumenti appropriati. Le eccezioni d’emergenza devono essere rimosse o formalizzate dopo il rientro, evitando che diventino un ingresso permanente dimenticato.
Selezionare una copia attraverso una linea temporale
La copia più recente non è automaticamente la migliore. Occorre confrontare il momento dei primi segnali, la possibile permanenza dell’attaccante, la qualità dei dati e le esigenze del processo. La linea temporale può cambiare durante l’indagine, quindi la scelta del punto di recupero deve essere motivata e rivedibile. Conserva gli elementi che hanno portato alla decisione, senza dichiarare sano un archivio soltanto perché precede la comparsa della richiesta di riscatto.
La verifica dovrebbe includere struttura dei dati, consistenza applicativa e attività sospette pertinenti. Per un gestionale può essere necessario coinvolgere il produttore del software; per un file server serve un campione rappresentativo delle cartelle e dei permessi. Un recupero tecnicamente completato ma con dati incoerenti può creare errori di business difficili da riconoscere. Il test documentato delle evidenze aiuta a separare i diversi livelli di risultato.
Considera il lavoro prodotto tra il punto recuperato e il fermo. Alcune informazioni possono dover essere riconciliate da fonti affidabili, con un referente del processo che decide che cosa reintrodurre. Non importare automaticamente tutto ciò che proviene dall’ambiente compromesso. La ricostruzione dell’operatività richiede selezione, controllo e tracciabilità, non soltanto la copia di un volume.
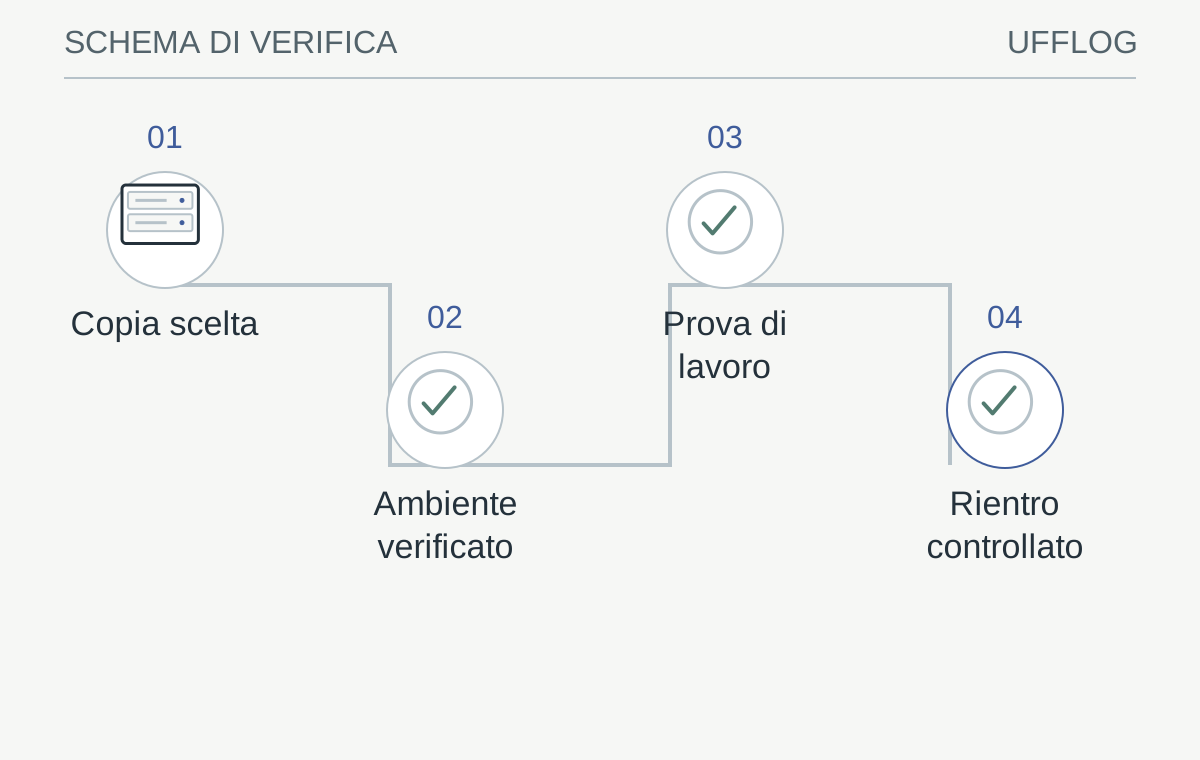
Schema concettuale: il percorso evidenzia le condizioni da verificare, non un ambiente reale.
Leggi lo schema
- Copia sceltaPunto motivato sulla linea temporale
- Ambiente verificatoIdentità, configurazioni e dipendenze
- Prova di lavoroOperazione applicativa accettata
- Rientro controllatoServizi graduali e monitoraggio
La verifica: Il processo aziendale è validato nel perimetro previsto?
Se no, dichiarare servizio parziale e completare le verifiche mancanti.
Governare l’ambiente temporaneo di recupero
Il recupero può avvenire su risorse diverse dalla produzione originaria: un laboratorio, hardware sostitutivo o una piattaforma temporanea. Il progetto deve descrivere capacità, accessi e collegamenti di quell’ambiente. Non basta definirlo separato; occorre verificare che le sue dipendenze non riaprano percorsi ancora sotto analisi. Le credenziali e gli strumenti di amministrazione devono essere appropriati alla fase.
Conserva un inventario delle risorse temporanee e delle eccezioni concesse. Durante l’urgenza possono essere creati account, regole o copie aggiuntive. Ogni elemento deve avere un proprietario e una condizione di chiusura. Se il servizio temporaneo diventa operativo per un periodo più lungo, deve ricevere monitoraggio, backup e manutenzione coerenti con quel ruolo.
Valuta la capacità per il carico minimo concordato. Un ambiente sufficiente a provare l’apertura del gestionale può non sostenere tutti gli utenti. Misura il comportamento prima dell’estensione e dichiara le limitazioni. Il fatto che una piattaforma sia temporanea non rende accettabile ignorare la protezione dei dati che vengono prodotti durante il suo uso.
Prepara anche il passaggio alla soluzione definitiva. I dati creati nell’ambiente di recupero diventeranno parte del lavoro aziendale e dovranno essere trasferiti e riconciliati. La chiusura dell’incidente comprende quindi il destino di questa infrastruttura, evitando che rimanga un secondo sistema dimenticato con copie e accessi non governati.
Ripartire per servizi con prove di accettazione
Stabilisci un ordine basato sulle dipendenze effettive. Identità, risoluzione dei nomi, rete e storage possono essere necessari prima dell’applicazione, ma la sequenza va verificata nel proprio ambiente. Un diagramma semplice aiuta a individuare i componenti condivisi che sostengono più servizi. Se un prerequisito non è disponibile, dichiaralo prima di promettere un orario di riapertura agli utenti.
Per ogni servizio prepara una prova tecnica e una prova di lavoro. La prima controlla avvio, accessi e comunicazioni; la seconda verifica un’operazione aziendale con dati di test o un campione autorizzato. Per esempio, poter accedere al gestionale non dimostra che sia possibile completare un ordine e produrre il documento richiesto. Il referente applicativo deve confermare la funzione, mentre il team tecnico registra configurazione e limiti.
La riapertura graduale consente di osservare il comportamento senza esporre subito tutte le integrazioni. Prevedi un canale per segnalare anomalie e una decisione di arresto se compaiono segnali incompatibili con il piano. Il rientro non va improvvisato ogni volta: stabilisci prima chi può sospenderlo e come mantenere una modalità di lavoro temporanea. La gradualità ha valore quando è collegata a controlli, non quando serve soltanto a distribuire gli utenti nel tempo.
Misurare il recupero completo e il lavoro arretrato
Il tempo di avvio di una macchina virtuale è una misura tecnica parziale. La continuità deve considerare quando il processo torna utilizzabile, con quali dati e a quale capacità. Dopo la riapertura possono restare ordini da reinserire, documenti da verificare o pratiche da riconciliare. Queste attività consumano risorse e possono prolungare l’impatto anche se il sistema risponde normalmente.
Registra separatamente tempi tecnici, attese decisionali e validazioni applicative. Questa distinzione aiuta a investire nel punto giusto: più banda non risolve un ritardo dovuto alla mancanza del referente del gestionale; un runbook migliore non aumenta una capacità di storage insufficiente. Le misure devono essere riferite allo scenario provato, senza estenderle a qualsiasi futura emergenza.
La revisione conclusiva dovrebbe produrre poche azioni precise: migliorare una dipendenza, rendere reperibile una chiave, separare un accesso, ampliare una prova. Ogni azione deve avere un criterio di chiusura. Il recupero diventa così un processo più affidabile e verificabile, mentre la memoria dell’incidente viene trasformata in controlli utili per chi dovrà gestire il servizio in futuro.
Riconciliare il lavoro prodotto durante l’interruzione
Il punto di recupero può precedere attività già svolte, mentre durante il fermo il personale può avere registrato operazioni con procedure temporanee. Prima di reinserirle, costruisci un elenco con identificativo, origine, responsabile e stato. Il referente del processo deve distinguere ciò che è stato soltanto annotato da ciò che ha già prodotto un effetto esterno, come una consegna o una comunicazione al cliente.
Usa un campione per verificare il metodo di riconciliazione e i controlli contro le duplicazioni. Un ordine presente sia nel backup sia nel foglio temporaneo non deve essere creato due volte. Una pratica parzialmente recuperata può richiedere un confronto con documenti affidabili. Non importare in blocco materiale dall’ambiente compromesso senza che il team ne abbia valutato l’uso.
Mantieni separata la decisione tecnica da quella sul contenuto. L’IT può predisporre strumenti di confronto e tracce, ma il proprietario del processo conferma quale valore rappresenti il lavoro effettivo. Se esistono divergenze non risolte, rendile visibili e assegna un responsabile, evitando correzioni silenziose per far tornare i conteggi.
La riconciliazione può continuare dopo la riapertura del servizio. Definisci capacità dedicata e priorità, perché il lavoro arretrato compete con quello nuovo. Il tempo necessario a tornare al normale ritmo operativo è una componente dell’impatto e deve essere osservato insieme ai tempi tecnici di recupero.
Dalla guida a una verifica concreta.
Prepara una discussione su un incidente fittizio: identità compromessa, copie disponibili e servizio prioritario. Decidi quali evidenze autorizzano il ripristino; una copia accessibile non è automaticamente un punto affidabile da cui ripartire.
Risorse utili e progetti ufficiali
- NCSC — Exercise in a Box
Risorsa gratuita. Esercitazioni gratuite di risposta agli incidenti; usare scenari e nomi fittizi nelle sessioni condivise.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- CISA e partner — StopRansomware Guide (copia CDFI Fund) ↗cdfifund.gov
- NIST — Protecting data: guidance for managed service providers ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.