Migrare cartelle significa trasferire contenuti e il modo in cui le persone possono usarli. Una copia che termina senza errori può lasciare permessi sbagliati, collegamenti interrotti o file modificati durante il passaggio. Il progetto deve distinguere preparazione, trasferimento iniziale, allineamento finale e accettazione. La sorgente resta disponibile per il periodo concordato, ma non deve continuare a ricevere scritture quando la destinazione diventa autorevole.
Delimitare dati, utenti e applicazioni coinvolti
Crea un elenco delle condivisioni con proprietario, quantità di dati, numero indicativo di file e gruppi autorizzati. Chiedi quali applicazioni scrivono nelle cartelle e quali dispositivi le usano, incluse multifunzione e procedure automatiche. Un percorso può essere nascosto in un modello di documento, in uno script o nella configurazione di una scansione. L’inventario deve coprire questi usi prima della finestra.
Distingui dati attivi, archivi e materiale da riesaminare con il responsabile. Non eliminare duplicati o cartelle vecchie durante la copia soltanto perché sembrano inutili. La migrazione e la pulizia sono attività differenti: combinarle senza un criterio rende difficile capire se un file mancante sia stato perso o rimosso intenzionalmente.
Annota limiti delle piattaforme coinvolte: nomi, percorsi, attributi, collegamenti e funzionalità del filesystem. Un trasferimento tra sistemi differenti può richiedere verifiche aggiuntive rispetto a una migrazione omogenea. Il risultato atteso deve essere descritto in termini di dati e accessi, non soltanto di gigabyte copiati.
Scegliere un metodo supportato dal perimetro
Microsoft Storage Migration Service offre un percorso di inventario, trasferimento e, nei casi supportati, passaggio dell’identità del server. Requisiti e combinazioni vanno controllati nella documentazione per sorgente, destinazione e orchestratore. [1] [2] Non attribuire automaticamente le stesse capacità a un semplice strumento di copia o a ogni NAS presente in rete.
La scelta deve considerare quantità di dati, finestra disponibile, permessi, attributi e possibilità di eseguire più passaggi. Un trasferimento iniziale mentre gli utenti lavorano può ridurre la durata della finestra finale, ma non produce da solo una destinazione coerente. Serve una fase di allineamento dopo il blocco delle scritture previsto dal piano.
Documenta anche come leggere gli errori e ripetere una parte senza sovrascritture indesiderate. Lo strumento deve offrire un comportamento compreso dal team, con log conservati. Evita comandi copiati dal web che cancellano automaticamente contenuti nella destinazione: un’opzione di sincronizzazione può avere effetti diversi da una copia e richiede una valutazione precisa prima dell’uso.
Ricostruire i permessi attraverso ruoli di prova
Esporta o documenta i gruppi e le autorizzazioni rilevanti, distinguendo permessi della condivisione e del filesystem quando la piattaforma li usa entrambi. L’accesso effettivo dipende dalla combinazione dei controlli e dalle appartenenze dell’identità. Un confronto visivo delle cartelle non dimostra che il comportamento sia rimasto corretto.
Prepara utenti di prova rappresentativi: chi deve leggere, chi deve modificare e chi non deve accedere. Verifica anche cartelle con eredità interrotta o regole particolari. Un amministratore tende a superare molti controlli e non è un buon sostituto dei ruoli ordinari. Il collaudo deve includere dinieghi attesi, non soltanto aperture riuscite.
Se cambiano dominio, identità o modello di autorizzazione, la migrazione richiede una mappatura esplicita. Un identificativo non riconosciuto nella destinazione non va semplicemente sostituito con un gruppo ampio per far sparire l’errore. Coinvolgi il responsabile dei dati e verifica il metodo supportato. La domanda è chi deve poter fare cosa dopo il passaggio, non come rendere ogni cartella immediatamente accessibile.
Eseguire un campione che rappresenti i casi difficili
Scegli un dataset di prova con file piccoli e grandi, cartelle profonde, nomi particolari e permessi differenti. Usa dati sintetici quando possibile; per campioni reali limita gli accessi e conserva il materiale nel perimetro autorizzato. Il campione deve includere i casi che potrebbero fallire, non soltanto la cartella più semplice.
Trasferiscilo con lo stesso metodo previsto per il progetto e verifica log, contenuti e autorizzazioni. Apri alcuni file con l’applicazione che li usa, controllando anche collegamenti interni e allegati. Se il percorso cambia, verifica come l’applicazione lo risolve. Una cartella leggibile può contenere documenti che puntano ancora al vecchio server.
Registra gli errori per categoria: file aperti, accesso negato, nome non supportato, spazio insufficiente o attributo non trasferito. Ogni categoria richiede una soluzione diversa. Non trattare il numero totale di errori come un dato neutro: un solo file essenziale può impedire un processo, mentre molti elementi temporanei possono avere un impatto minore da confermare con il proprietario.
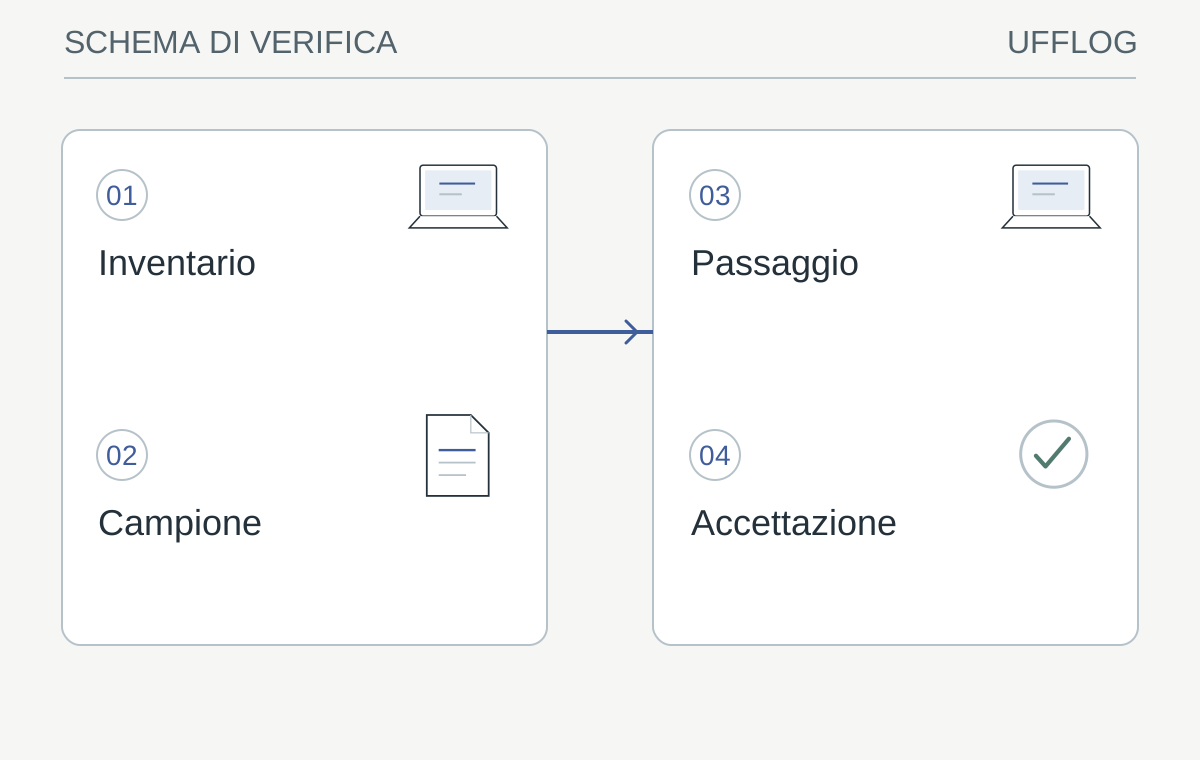
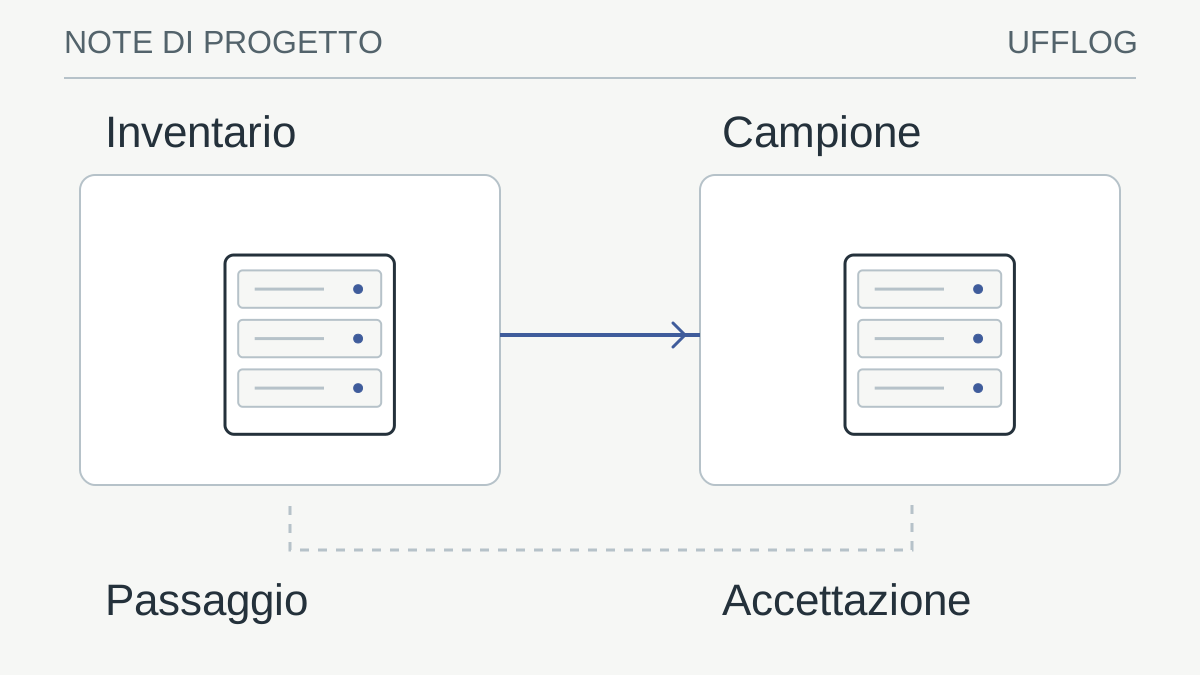
Schema operativo illustrativo: decisioni e verifiche precedono la chiusura della sorgente.
Leggi lo schema
- InventarioDati, permessi e applicazioni
- CampioneContenuti e ruoli verificati
- PassaggioScritture ferme e allineamento finale
- AccettazioneUtenti, backup e ritorno documentati
La verifica: La destinazione è completa e il ruolo della sorgente è chiaro?
Se no, non aprire scritture parallele: risolvere prima la divergenza.
Pianificare capacità e tempo con margine verificabile
La destinazione deve avere spazio per dati, crescita e funzioni previste come snapshot o versioni. La capacità utile non coincide necessariamente con la somma dei dischi. Se la destinazione è un NAS, il collaudo iniziale precede la migrazione e verifica che storage, accessi e notifiche siano pronti.
Misura il trasferimento sul percorso effettivo usando un campione rappresentativo. Una stima basata sulla sola velocità nominale della rete può essere troppo ottimista, soprattutto con molti file piccoli. Se, in uno scenario ipotetico, il campione trasferisce dati a una velocità sostenuta misurata, usala per una prima stima e aggiungi il tempo di scansione, verifica e variazioni. Non presentare il risultato come una durata garantita.
Considera separatamente copia iniziale e allineamento finale. Il secondo dipende dal volume di modifiche e dal tempo necessario a verificare quali file siano cambiati. Se il lavoro produce dati continuamente, il piano deve concordare una pausa o un metodo applicativo adatto. Non promettere assenza di fermo quando la coerenza richiede di interrompere le scritture.
Rendere esplicito il momento del passaggio
Comunica quando gli utenti devono smettere di modificare i dati e come riconoscere il nuovo percorso. Il blocco delle scritture deve essere effettivo secondo la procedura scelta, non affidato soltanto a un’email. Verifica anche processi automatici e dispositivi che continuano a scrivere senza un utente davanti al computer.
Esegui l’allineamento finale e controlla i log prima di rendere autorevole la destinazione. Se il progetto prevede un cambio di identità del server, segui il percorso supportato dalla piattaforma e verifica le implicazioni descritte nella documentazione. [2] [3] Non mantenere due sistemi attivi con lo stesso ruolo senza una strategia che prevenga conflitti e divergenze.
Definisci un punto decisionale: quali errori impediscono il passaggio, chi li valuta e fino a quando è possibile rinviare. La pressione della finestra non deve trasformare file mancanti o permessi non provati in dettagli da sistemare senza accordo. Il responsabile del processo deve conoscere l’effetto di ogni eccezione prima di autorizzare il lavoro sulla nuova destinazione.
Accettare i dati con controlli tecnici e operativi
Confronta quantità, dimensioni e registri secondo il metodo disponibile, approfondendo ogni differenza significativa. Un conteggio uguale non dimostra identità dei contenuti, mentre una differenza può dipendere da file temporanei o cambiamenti autorizzati. Usa verifiche di contenuto adatte al perimetro e conserva la spiegazione delle eccezioni. Non presentare un solo indicatore come prova universale di completezza.
Fai eseguire operazioni reali controllate ai referenti: lettura, modifica, salvataggio e accesso negato dove previsto. Verifica multifunzione, procedure pianificate e applicazioni che usano le condivisioni. Un campione deve rappresentare reparti e ruoli differenti; il consenso di un solo utente non copre tutte le autorizzazioni.
Controlla che il nuovo backup includa dati e configurazioni necessarie e prova un recupero circoscritto. Il passaggio del servizio è incompleto se la protezione resta collegata soltanto alla vecchia sorgente. La guida ai test documentati aiuta a registrare il punto recuperato, la destinazione e la funzione verificata.
Gestire il ritorno senza creare due verità
Il piano di ritorno deve considerare le scritture prodotte dopo il passaggio. Se gli utenti hanno già modificato file sulla destinazione, riaprire semplicemente la sorgente può perdere lavoro o creare versioni concorrenti. Stabilisci chi sospende gli accessi, come raccogliere le modifiche e quale processo decide la riconciliazione. Questa parte richiede il coinvolgimento dei proprietari dei dati.
Mantieni la sorgente nel ruolo concordato durante il periodo di osservazione, con accessi controllati e senza inviti impliciti a continuare a usarla. Un collegamento ancora funzionante può indurre gli utenti a scrivere nel posto sbagliato. La comunicazione deve essere chiara e il comportamento tecnico coerente con il piano.
Quando il nuovo servizio è accettato, avvia la dismissione della sorgente con le sue verifiche. Conservare per sempre un vecchio server “nel caso servisse” crea costi, rischi e confusione. L’eventuale archivio deve avere un responsabile, un motivo e una modalità di consultazione definita.
Consegnare un rapporto che permetta di ricostruire la migrazione
Il rapporto raccoglie perimetro, metodo, passaggi eseguiti, log, differenze accettate e verifiche degli utenti. Deve indicare chiaramente quando la destinazione è diventata autorevole e quali attività restano aperte. Evita elenchi di schermate senza spiegazione: chi non ha partecipato deve capire che cosa è stato provato e perché il progetto è stato accettato.
Aggiorna percorsi, inventario, istruzioni dell’assistenza e contatti dei referenti. Prevedi un controllo al primo ciclo periodico significativo, come un’esportazione mensile. Se quella funzione non era riproducibile durante il collaudo, il limite deve essere visibile e avere un seguito programmato.
Una migrazione riuscita non è soltanto una copia veloce. È un passaggio in cui dati, permessi e dipendenze restano comprensibili, gli utenti sanno dove lavorare e l’IT sa come proteggere il nuovo servizio. La documentazione rende questo risultato verificabile e riduce il rischio di scoprire settimane dopo una cartella trascurata o un accesso eccessivo.
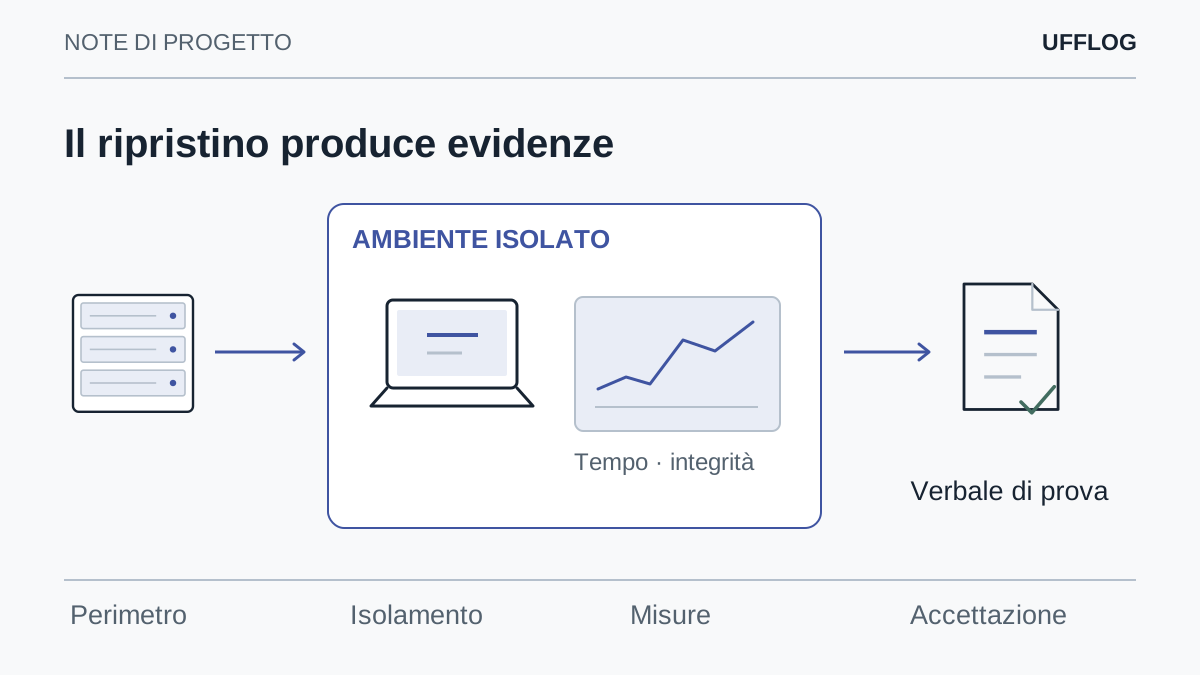
Per rendere l’accettazione ripetibile, conserva una matrice con cartella campione, ruolo, operazione attesa ed esito. Un utente del reparto commerciale può dover modificare un documento condiviso ma non leggere un archivio riservato; il referente amministrativo può avere un perimetro diverso. La prova dei dinieghi è importante quanto quella degli accessi. Registra anche i casi non eseguiti, indicando chi li completerà. Se una verifica viene rimandata, il relativo rischio deve restare visibile nel verbale e non essere assorbito da una generica dichiarazione di successo. Questa matrice diventa inoltre una base utile per controllare future modifiche ai gruppi senza dover ricostruire da zero le intenzioni dei permessi.
Dalla guida a una verifica concreta.
Su una cartella di laboratorio confronta lettura, scrittura e accesso negato con tre identità di prova. Verifica anche gruppi ed ereditarietà: il conteggio dei file copiati non dimostra che i permessi siano stati conservati.
Risorse utili e progetti ufficiali
- Microsoft — Storage Migration Service
Documentazione pubblica. Inventario e migrazione dei file server: verificare versioni, identità e destinazioni supportate.
- Microsoft — SMB security
Documentazione pubblica. Firma e cifratura SMB; il supporto del dispositivo va verificato prima di modificare le policy.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft — Storage Migration Service, panoramica ↗learn.microsoft.com
- Microsoft — Migrare server con Storage Migration Service ↗learn.microsoft.com
- Microsoft — Storage Migration Service, domande frequenti ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.