Le passkey riducono l’esposizione al phishing delle credenziali, ma introdurle richiede più di una nuova schermata di accesso. Il pilota deve dimostrare che le persone entrano nei servizi necessari e riescono a recuperare l’accesso quando manca il dispositivo abituale. Un rollout che blocca il lavoro viene spesso aggirato.
Scegli il gruppo pilota per il lavoro che svolge
Un pilota composto soltanto da persone tecniche rischia di nascondere problemi che emergeranno nella distribuzione generale. Seleziona un gruppo piccolo ma rappresentativo: un utilizzatore di postazioni condivise, una persona spesso fuori sede, un amministratore e un ruolo con applicazioni particolari, quando questi casi esistono nell’organizzazione. La dimensione dipende dalla capacità di seguire le persone e raccogliere evidenze, non da un numero universale.
Per ogni profilo descrivi dispositivi, browser, sistemi operativi, applicazioni e condizioni di accesso. Microsoft propone un approccio per tipologie di utenti e invita a verificare la preparazione dei dispositivi. [1] Non interpretare la disponibilità della funzione nel tenant come compatibilità automatica di ogni percorso. Accesso web, applicazioni desktop, sessioni remote e dispositivi condivisi possono avere requisiti diversi che devono essere collaudati.
Stabilisci anche un referente vicino al lavoro quotidiano. Una persona che non riesce a entrare prima di una consegna non dovrebbe cercare una soluzione improvvisata in chat. Il pilota deve avere un canale di supporto, una finestra di intervento e una procedura per fermare l’estensione se emergono blocchi. L’obiettivo è scoprire le condizioni reali di adozione prima che diventino un problema per tutta l’azienda.
Distingui i tipi di passkey e le loro dipendenze
Una passkey può essere legata a un dispositivo o disponibile tramite un provider che la sincronizza, secondo le capacità supportate dal servizio. Queste scelte hanno conseguenze su recupero, gestione e uso su più dispositivi. La documentazione del tenant deve essere verificata per le opzioni attualmente disponibili e per i criteri che l’organizzazione vuole applicare. Non trasferire automaticamente le aspettative di un account personale a un ambiente aziendale. [2]
La decisione riguarda anche chi controlla il provider e come viene recuperato l’accesso. Una soluzione comoda per un singolo utente può introdurre dipendenze non accettabili per un amministratore privilegiato. Una chiave fisica può essere adatta ad alcuni ruoli, ma richiede distribuzione, custodia e sostituzione. Non esiste un unico tipo migliore per ogni persona: il pilota deve rendere visibili questi compromessi senza ridurli a una scelta estetica.
Documenta il perimetro senza raccogliere materiale segreto. Per il verbale bastano metodo, dispositivo o categoria autorizzata, servizio e risultato della registrazione. Il contenuto crittografico non deve essere copiato in documenti o richiesto al tecnico. Se la procedura richiede passaggi amministrativi sensibili, falli eseguire attraverso i canali ufficiali e con autorizzazioni adeguate, evitando di usare la stessa credenziale per più partecipanti.
Delimita la politica e prepara il ritorno controllato
Prima di modificare il tenant, descrivi quali utenti, applicazioni e metodi cambieranno comportamento. La politica dedicata deve riguardare il gruppo pilota effettivo, compresi eventuali gruppi annidati o assegnazioni indirette. Una regola apparentemente limitata può interagire con altre condizioni: il test deve controllare la configurazione complessiva, non soltanto l’ultima impostazione aggiunta.
Conserva un riepilogo autorizzato della situazione precedente, privo di segreti, e annota la modifica prevista. Individua una persona abilitata a correggerla da un percorso amministrativo indipendente. Il piano di ritorno deve ripristinare una situazione controllata e conosciuta; non dovrebbe consistere nel disattivare globalmente MFA o regole di accesso per far rientrare il gruppo. Per Entra verifica metodi e restrizioni nella documentazione applicabile al tenant. [2]
Stabilisci prima i segnali che fermano la prova: applicazione essenziale non raggiungibile, persone fuori perimetro interessate dalla regola oppure recupero non eseguibile. Il tecnico registra il caso, ferma l’estensione e applica la correzione autorizzata. Un errore di registrazione di un singolo partecipante e un effetto imprevisto su tutta l’organizzazione richiedono risposte diverse.
La scheda di cambiamento deve indicare responsabile, finestra, gruppo, risultati attesi e verifiche successive. Conserva l’esito anche quando si torna alla configurazione precedente: serve a capire quale prerequisito mancava. Non eliminare i metodi precedenti soltanto perché la prima registrazione è riuscita; valuta la loro dismissione dopo aver provato i percorsi necessari e il recupero. Una transizione ordinata evita che il miglioramento di sicurezza diventi un blocco operativo o una collezione di eccezioni permanenti.
Prova registrazione, accesso e secondo dispositivo
La registrazione iniziale è solo la prima prova. Verifica che l’utente entri nel servizio previsto, riconosca la richiesta del browser e sappia distinguere l’autenticazione da una notifica non iniziata da lui. Il facilitatore osserva dove il flusso risulta poco chiaro: selezione del metodo, sblocco del dispositivo, passaggio fra applicazioni o riconoscimento del dominio. La formazione può essere costruita su questi punti concreti.
Aggiungi un secondo percorso rappresentativo, come un altro browser autorizzato o un dispositivo di lavoro alternativo. Non forzare la sincronizzazione o l’esportazione se il modello scelto non la prevede. Il risultato atteso deve corrispondere al disegno: alcune credenziali sono deliberatamente vincolate a un dispositivo, altre hanno modalità di disponibilità differenti. Un test riuscito su un computer non dimostra il funzionamento di tutti gli altri.
Per applicazioni che non supportano il nuovo metodo, registra il percorso effettivo senza dichiararle automaticamente protette dalle passkey. Il pilota può avere un perimetro misto e una lista di eccezioni. Questa lista è importante per la fase successiva, perché una comunicazione troppo ampia può far pensare che ogni accesso aziendale abbia acquisito le stesse proprietà. Mantieni distinti metodo di autenticazione, stato del dispositivo e autorizzazioni dell’applicazione.
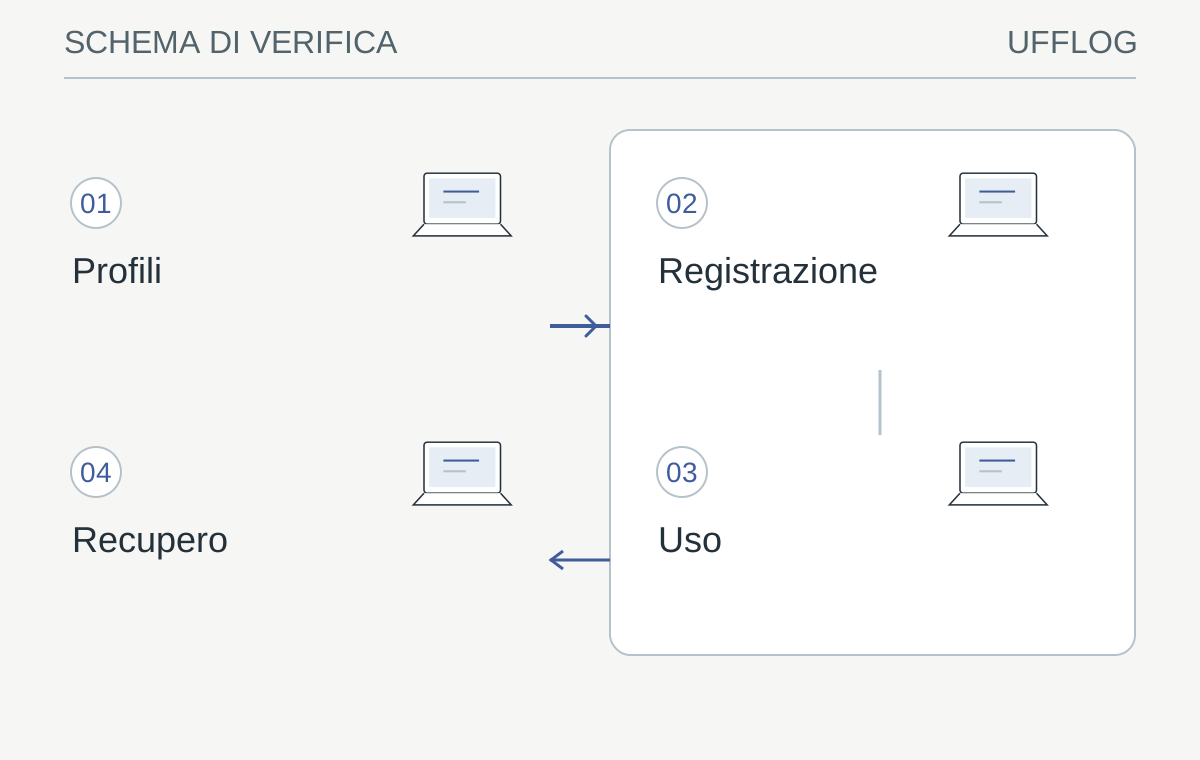
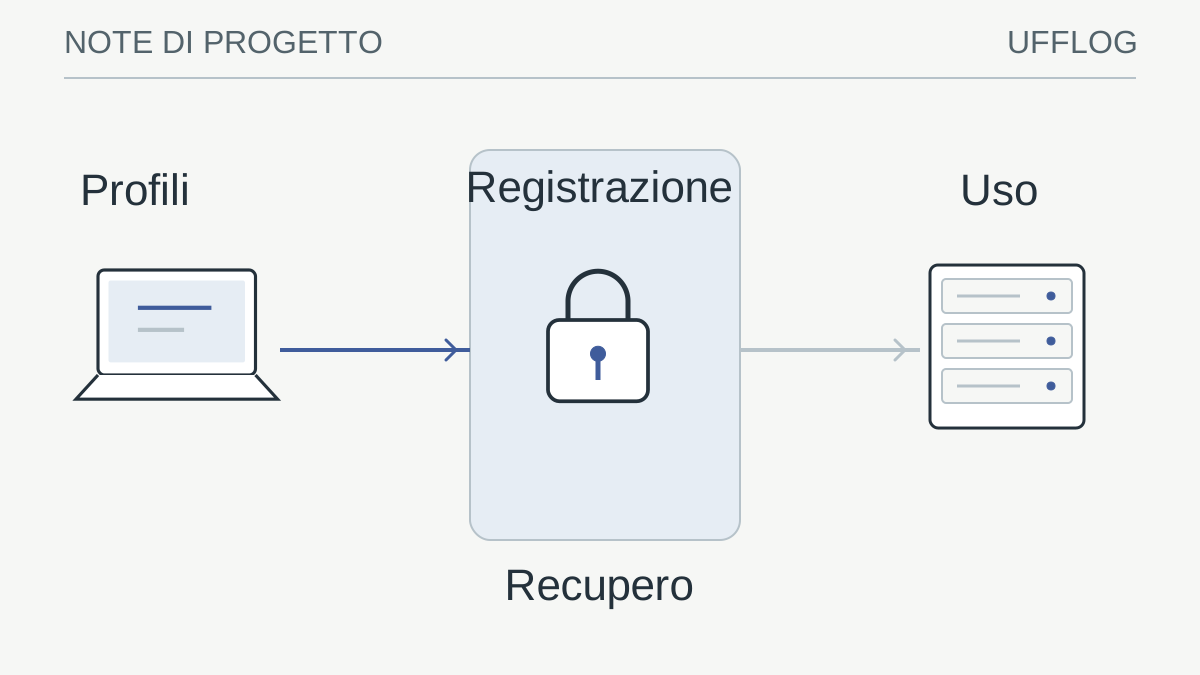
Sequenza illustrativa per preparare, verificare e chiudere il percorso senza esporre credenziali.
Leggi lo schema
- ProfiliDispositivi e applicazioni rappresentativi
- RegistrazioneMetodo autorizzato per il ruolo
- UsoPercorsi reali e attriti osservati
- RecuperoIdentità verificata e accesso alternativo
La verifica: Il gruppo può lavorare e recuperare l’accesso con controlli chiari?
Se no, correggi il percorso prima di estendere l’adozione.
Collauda anche i percorsi che devono essere rifiutati
La prova positiva dimostra che un utente previsto riesce a lavorare. Serve anche una matrice dei limiti: un partecipante senza il ruolo applicativo necessario non deve riceverlo perché usa una passkey; un dispositivo non consentito deve seguire la politica prevista; un utente esterno al pilota non deve essere coinvolto accidentalmente. Esegui questi casi con identità e dispositivi di laboratorio autorizzati, senza simulare attacchi contro persone o servizi reali.
Definisci per ogni caso la decisione attesa e il punto che dovrebbe prenderla. Un’autenticazione riuscita può essere seguita da un rifiuto dell’applicazione: ciò non significa che la passkey sia guasta. Viceversa, una schermata di accesso completata non prova che l’utente abbia ricevuto soltanto le autorizzazioni corrette. Separare i due passaggi rende più rapida la diagnosi e impedisce di correggere il componente sbagliato.
Quando un risultato differisce dalle attese, raccogli riferimenti minimi: applicazione, profilo di prova, tipo di dispositivo, evento e messaggio osservato. Non copiare token di sessione, codici di recupero o dati personali nei ticket. Il referente può confrontare le evidenze con i log amministrativi disponibili e decidere se il problema riguarda registrazione, metodo, politica o autorizzazione applicativa.
Usa questi casi per preparare risposte di supporto comprensibili. “Metodo non disponibile su questa postazione” richiede istruzioni diverse da “accesso applicativo non assegnato”. Anche gli strumenti vanno presentati correttamente: il generatore di password prepara password casuali, non genera passkey e non esegue la registrazione crittografica. Dare nomi precisi alle operazioni aiuta le persone a scegliere il percorso corretto senza tentativi improvvisati.
Simula la perdita senza perdere davvero l’accesso
Il recupero deve essere progettato prima di rimuovere i metodi precedenti. In una prova controllata, chiedi al partecipante di seguire il percorso previsto quando il dispositivo abituale non è disponibile, mantenendo però un accesso amministrativo sicuro e una supervisione. Non è necessario distruggere o cancellare una passkey per verificare la chiarezza della procedura. Una simulazione può dimostrare alcuni passaggi e dichiarare quelli non eseguiti.
Verifica come viene accertata l’identità della persona che chiede assistenza. Se basta una telefonata convincente per ottenere un nuovo metodo, il recupero può indebolire la protezione del percorso principale. La verifica deve resistere a richieste insolite e avere ruoli chiari. La guida a phishing e voci clonate è pertinente proprio perché il punto debole può spostarsi dalla schermata di accesso alla procedura di supporto.
Prepara anche il caso di perdita del dispositivo di un amministratore. Il percorso di emergenza va tenuto distinto dal recupero ordinario degli utenti. Un pilota non è pronto per l’estensione se il team non sa chi può intervenire, come viene autorizzato e quali evidenze deve conservare. Il successo consiste nel recuperare accesso con controlli appropriati, non nel trovare una scorciatoia rapida.
Misura attriti e risultati senza promesse assolute
Raccogli dati utili: registrazioni completate, percorsi riusciti, problemi per applicazione, richieste di assistenza e tempo necessario al recupero simulato. Specifica campione e condizioni. Un gruppo di poche persone può dimostrare fattibilità e rilevare errori importanti, ma non produce automaticamente una misura statistica dell’intera azienda. Usa i risultati per decidere cosa correggere e quale gruppo coinvolgere dopo.
Le passkey possono ridurre rischi legati al phishing delle credenziali nel flusso supportato, ma non rendono sicuro un dispositivo compromesso né sostituiscono autorizzazioni e monitoraggio. Un utente autenticato può ancora approvare un’azione sbagliata o condividere dati attraverso un processo non controllato. Mantieni il beneficio nella sua dimensione corretta: migliorare una parte importante dell’identità, collegandola al resto della sicurezza operativa.
Non usare il pilota come occasione per indebolire temporaneamente tutte le protezioni pur di ridurre i ticket. Ogni eccezione richiede un motivo, un perimetro e una revisione. Se una particolare applicazione impedisce l’adozione, documenta la dipendenza e valuta un percorso dedicato. La gestione MFA e accessi aiuta a leggere il sistema come insieme di metodi, recuperi e privilegi, anziché come un unico interruttore.
Estendi per ondate con un criterio di uscita
Prima di coinvolgere un nuovo gruppo definisci cosa deve essere già risolto: compatibilità dei dispositivi, istruzioni comprensibili, supporto disponibile e recupero verificato. Un criterio di uscita concreto può richiedere che ogni percorso essenziale del gruppo sia stato provato e che le eccezioni abbiano un responsabile. Non basta che la funzione sia stata attivata nella console amministrativa.
La comunicazione agli utenti deve spiegare cosa cambia, cosa resta invariato e dove chiedere aiuto. Evita messaggi generici che invitano a registrare credenziali attraverso link non riconoscibili: il processo di adozione deve insegnare il comportamento sicuro che si vuole ottenere. Usa canali aziendali noti e materiali coerenti con il prodotto effettivamente distribuito, senza schermate di versioni differenti che creino confusione.
Dopo l’estensione, rivedi onboarding, sostituzione dei dispositivi e uscita delle persone. Le credenziali seguono il ciclo di vita degli accessi, non soltanto il giorno della distribuzione. La guida all’offboarding aiuta a includere revoca, proprietà e dispositivi. Una buona adozione rende questi passaggi più chiari e verificabili, mantenendo un’alternativa preparata per le situazioni che il percorso ordinario non può affrontare.
Dalla guida a una verifica concreta.
Scegli un servizio di prova e documenta registrazione, accesso da un secondo dispositivo e recupero. Separa la comodità quotidiana dal piano per perdita del dispositivo; non dismettere il percorso precedente prima di validare quello nuovo.
Risorse utili e progetti ufficiali
- FIDO Alliance — Passkeys
Documentazione pubblica. Riferimento per comprendere passkey e requisiti dei servizi che le supportano.
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft: pianificare autenticazione resistente al phishing ↗learn.microsoft.com
- Microsoft: abilitare passkey FIDO2 ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.