Se un servizio non si apre usando il suo nome, il DNS è una possibilità da verificare, non una diagnosi già conclusa. Il nome può risolversi correttamente mentre falliscono rete, certificato o applicazione. La documentazione Microsoft descrive cache, server interrogati e passaggi della risoluzione. [1] [2] Per distinguere le cause occorre raccogliere risultati confrontabili senza cambiare subito i DNS della postazione.
Definisci nome, rete e momento
Annota il nome completo richiesto, l’errore e l’orario. Distingui una risorsa interna da un sito pubblico. Registra se il dispositivo usa rete aziendale, VPN, Wi-Fi ospiti o connessione esterna. Chiedi se il problema riguarda una persona o più utenti e se il nome funzionava prima di un cambiamento recente.
Non pubblicare nomi interni o indirizzi sensibili in servizi di analisi non approvati. Conserva le informazioni nel ticket previsto.
Il nome richiesto deve essere preciso. Un nome breve può essere completato dal sistema con un suffisso, mentre un nome completo identifica più chiaramente la destinazione. Due utenti che dicono di aprire “lo stesso server” potrebbero usare collegamenti differenti. Raccogli il nome dal percorso effettivo e verifica che non contenga un errore di battitura, senza divulgarlo fuori dal canale aziendale.
Separa anche nome host, dominio e URL. Un URL include protocollo, percorso e possibili parametri; il DNS riguarda il nome, non il percorso della pagina. Lo strumento Analisi URL può aiutare a leggere questi elementi senza aprire il link, ma non interroga il DNS né dimostra che una destinazione sia affidabile. Un dominio corretto non garantisce che il contenuto sia sicuro.
Una scheda iniziale utile contiene sintomo, impatto e cambiamenti recenti. Per esempio: un solo portatile in VPN non raggiunge il gestionale dal collegamento abituale, mentre la sede funziona. Questa descrizione restringe il confronto a un percorso specifico. “DNS rotto” non offre la stessa informazione e può portare a modifiche inutili.
Distinguere le risposte prima di cercare un rimedio
Un timeout significa che non è arrivata una risposta utile entro il tempo atteso; non equivale a una risposta che dichiara il nome inesistente. NXDOMAIN indica una risposta negativa sul nome richiesto, mentre SERVFAIL segnala un fallimento nell’elaborazione della richiesta. Una risposta senza il tipo di record cercato può avere ancora un significato diverso. I codici DNS sono definiti nel protocollo e vanno letti nel contesto della domanda. [3]
Questa distinzione cambia il prossimo passo. Per un timeout si indaga il percorso e la disponibilità del resolver; per un nome inesistente si verifica nome, zona e configurazione; per un errore del server servono informazioni da chi lo gestisce. Non applicare lo stesso rimedio a tutti i casi.
Anche una risposta positiva deve essere confrontata con il risultato atteso. Il DNS può funzionare perfettamente e restituire un record configurato male. Il compito della diagnosi è mostrare questa differenza, senza attribuire al client un problema che appartiene alla zona autorevole.
Verifica la risoluzione senza alterare la configurazione
Con gli strumenti autorizzati del sistema osserva quali server DNS sono configurati e quale risposta restituiscono per il nome. Registra indirizzo, assenza di risposta o errore, distinguendo una risposta negativa da un timeout. Confronta un nome sicuramente valido nello stesso contesto. Non interpretare automaticamente una differenza fra computer come guasto del server: cache, suffissi e VPN possono cambiare il percorso.
Evita di sostituire il DNS aziendale con un resolver pubblico come prima soluzione. Potresti perdere la risoluzione delle risorse interne o modificare un controllo previsto dall’organizzazione.
Conserva l’output dello strumento e indica il tipo di query. Un record A riguarda un indirizzo IPv4, un record AAAA un indirizzo IPv6; altre funzioni usano tipi differenti. La presenza di una risposta per un tipo non implica che tutti gli altri esistano. Confronta la domanda effettivamente posta, non soltanto il nome visualizzato nel comando.
Microsoft descrive l’uso di strumenti diagnostici per distinguere configurazione IP, suffissi e risposte del server. [1] Un’interrogazione esplicita può seguire un percorso diverso da quello dell’applicazione o della cache locale. Questa differenza è utile per l’indagine, ma va annotata: non sostituire un risultato con l’altro come se fossero la stessa prova.
Se il resolver non risponde, verifica con il referente se è raggiungibile e previsto su quella rete. Il mancato ping non basta a concludere che il servizio DNS sia inattivo, perché le risposte diagnostiche possono essere filtrate. La prova pertinente è il comportamento della richiesta DNS autorizzata, insieme ai controlli di rete necessari. Non cambiare più parametri contemporaneamente per ottenere casualmente una risposta.
Un controllo di sola lettura su un dominio di esempio
Su Windows con il modulo DnsClient disponibile, questo comando interroga il record A del dominio pubblico riservato agli esempi. Non cambia la configurazione dei resolver o dei record; la richiesta usa la rete e il resolver configurato. Non sostituire il nome con una risorsa riservata in una sessione o in un servizio pubblico. [4]
Resolve-DnsName -Name example.com -Type A -DnsOnlyOsserva nome, tipo e indirizzi restituiti. La risposta può cambiare e non certifica la raggiungibilità del sito: serve a mostrare una domanda DNS circoscritta. Se il comando non è disponibile, usa lo strumento diagnostico approvato per il tuo sistema senza installare moduli trovati casualmente online.
Capire cache e tempi di una modifica
Il DNS usa cache per evitare interrogazioni ripetute. La durata dei record e lo stato delle cache influenzano ciò che viene osservato dopo una modifica. [2] Non esiste un unico interruttore che aggiorni istantaneamente ogni client. Prima di intervenire raccogli il valore precedente, quello previsto e il momento del cambiamento, poi confronta resolver e percorsi pertinenti.
Una cache può spiegare risposte differenti senza dimostrare un guasto. Al contrario, aspettare genericamente “la propagazione” può nascondere un errore persistente nella zona o nel percorso. Il referente deve verificare da dove proviene la risposta e se il valore autorevole è corretto. Svuotare indiscriminatamente cache condivise può alterare il carico e non risolve la causa.
Per i cambiamenti pianificati definisci prima i controlli e il ritorno. Un record che sposta un servizio deve essere coordinato con disponibilità della destinazione, certificati e applicazioni. La modifica DNS non sostituisce il collaudo del servizio che verrà raggiunto.
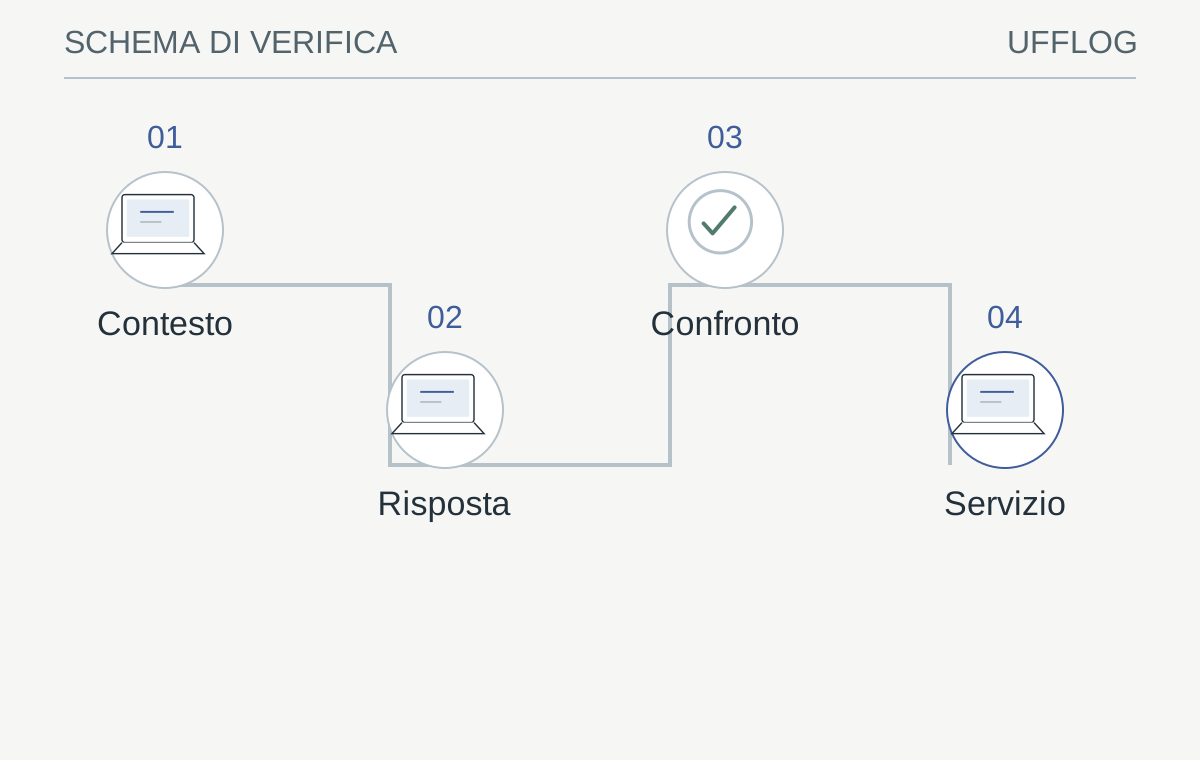
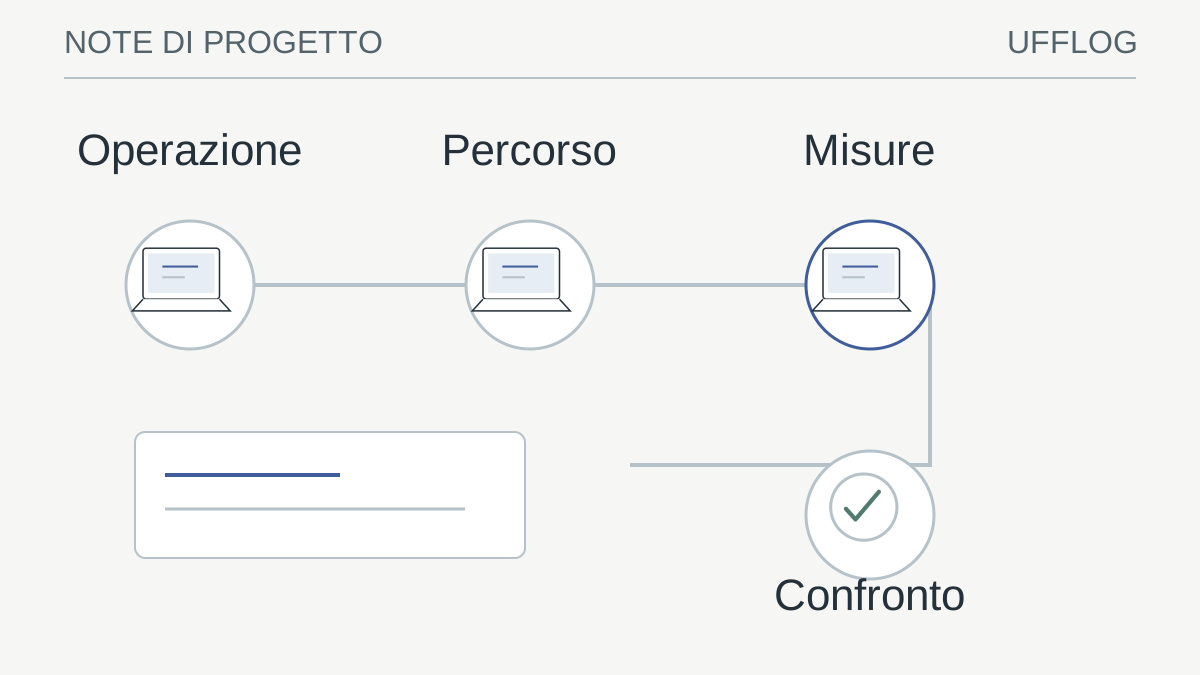
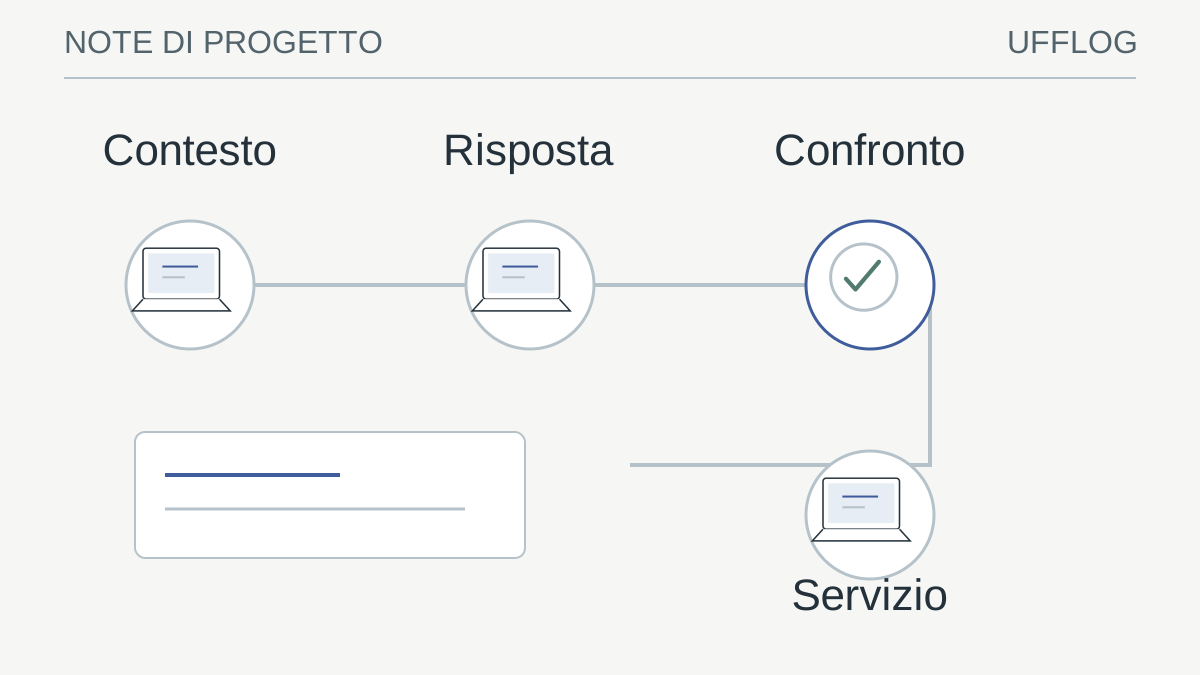
Schema diagnostico illustrativo: confronta lo stesso caso e conserva le condizioni della prova.
Leggi lo schema
- ContestoNome, rete e resolver effettivi
- RispostaTipo di query ed esito distinto
- ConfrontoCache, VPN e valore previsto
- ServizioApplicazione verificata separatamente
La verifica: La risoluzione restituisce il risultato atteso?
Se sì, proseguire sul servizio: non cambiare ancora il DNS.
Separa il DNS dal servizio finale
Se il nome restituisce l’indirizzo atteso, verifica attraverso il responsabile la raggiungibilità del servizio e il comportamento dell’applicazione. Aprire un sito direttamente tramite IP può non essere un test equivalente, perché hosting, certificati e virtual host dipendono dal nome. Registra questo limite anziché concludere che il sito sia guasto.
Se esiste una modifica recente, confronta record e tempi di cache con chi gestisce la zona. Non cancellare record o svuotare cache di server condivisi senza una motivazione e una finestra autorizzata.
Un indirizzo risolto è soltanto una destinazione possibile. Il servizio può richiedere una porta, un protocollo, un nome nel certificato e un’autenticazione corretti. Se il browser mostra un errore TLS, non ignorare l’avviso per verificare “se almeno entra”. Raccogli il messaggio e coinvolgi il responsabile della pubblicazione o del certificato. La guida alle scadenze dei certificati riguarda quel controllo distinto.
Alcuni servizi restituiscono più indirizzi o risposte diverse in base al percorso. Non confrontare automaticamente un risultato interno e uno esterno aspettandoti identità assoluta. Serve conoscere il disegno del servizio e il resolver interrogato. Una differenza può essere prevista, mentre un indirizzo apparentemente corretto può puntare a una destinazione non più valida.
Verifica infine il problema dalla stessa origine dopo la correzione. Un test eseguito dal server dell’amministratore può riuscire mentre il portatile dell’utente continua a seguire un percorso diverso. Il collaudo deve coprire il caso che ha generato il ticket e almeno un controllo che mostri che gli altri servizi necessari non siano stati alterati.
Confrontare sede, VPN e rete esterna
Una risorsa interna può richiedere resolver e percorsi aziendali. Sostituire il DNS con un servizio pubblico può far funzionare un sito esterno e rompere il gestionale, creando l’impressione di una soluzione parziale. Il confronto deve distinguere le reti e il risultato previsto per ciascuna, soprattutto quando una VPN distribuisce configurazioni specifiche.
Usa una matrice semplice: dispositivo, collegamento, nome completo e risposta. Se il problema compare soltanto in VPN, controlla con il gestore il percorso dei nomi interni e la configurazione applicata. Se compare su tutti i client della sede, amplia la verifica al resolver o alla rete condivisa. Cambia una variabile alla volta, così il confronto resta leggibile.
La guida all’accesso remoto aiuta a considerare il canale completo. DNS, routing e autenticazione collaborano ma non sono intercambiabili: una risposta corretta non autorizza l’utente e un’autenticazione riuscita non garantisce che ogni nome venga risolto.
Consegna un’evidenza ripetibile
Prepara un riepilogo con nome, origine della prova, server interrogato, risposta e ora. Ripeti il controllo dopo la correzione sullo stesso percorso e su un secondo caso rappresentativo. Log Lens può aiutare a raggruppare eventi esportati, ma non esegue query DNS al posto tuo. La diagnosi è utile quando mostra quale passaggio fallisce e quale verifica conferma la soluzione, senza attribuire al DNS ogni errore di connessione.
Il riepilogo dovrebbe permettere a un altro tecnico di ripetere il controllo senza ricostruire la conversazione. Riporta nome completo, tipo di query, rete di origine, resolver, risultato e ora con fuso orario. Se condividi un estratto, rimuovi dati non necessari ma mantieni la struttura che consente di capire l’errore. Non includere credenziali o token eventualmente presenti negli URL applicativi.
Assegna la richiesta al livello corretto: configurazione del client, raggiungibilità del resolver, gestione della zona o servizio finale. La stessa squadra può occuparsi di più livelli, ma la distinzione evita tentativi casuali. Se manca l’accesso a un componente, consegna la domanda precisa da verificare anziché dichiarare una causa non dimostrata.
Dopo la soluzione conserva la modifica effettuata e la prova che ne conferma l’effetto. Un problema scomparso senza una spiegazione può richiedere osservazione ulteriore, soprattutto se intermittente. Il ticket deve distinguere “risolto con verifica” da “non più riproducibile”, così le ricorrenze possono essere collegate e analizzate con informazioni utili.
Un esempio di diagnosi conclusa con un limite chiaro
In uno scenario illustrativo, il nome completo di un server si risolve dalla sede e dalla VPN, mentre il nome breve funziona soltanto in sede. Il confronto orienta la verifica verso suffissi e configurazione del client remoto, senza dimostrare automaticamente un problema del server DNS. Il tecnico raccoglie le due domande e le risposte, poi controlla il comportamento previsto dalla configurazione aziendale.
Dopo la correzione autorizzata ripete il percorso usato dall’utente e un accesso a un’altra risorsa interna. Il risultato può essere descritto in modo preciso: il nome previsto viene risolto dalla VPN e l’applicazione completa l’operazione di prova. Non è una certificazione di tutta la rete, ma una conclusione sostenuta dalle evidenze.
Se invece il nome si risolve e l’applicazione continua a fallire, il ticket passa al controllo successivo con un dato utile. Escludere un’ipotesi con metodo è già progresso: evita modifiche ripetute al DNS che non hanno relazione con il problema osservato.
NOTE DI LABORATORIO / DA ADATTARE
Un nome risponde. La posta funziona?
Prepara una scheda di evidenze ripetibile: record, resolver, orario e problema osservato. Gli esempi usano un dominio riservato alla documentazione.
01 · Leggi il record giusto
Su Windows con il modulo DnsClient, interroga separatamente A, MX e TXT. Mantieni il resolver predefinito per descrivere il percorso del dispositivo; annota un eventuale confronto con un resolver diverso. La query comunica il nome al resolver: non inserire nomi interni o riservati in controlli pubblici.
- Annota nome completo, tipo, resolver e ora con fuso.
- Confronta risposta, TTL ed eventuale errore senza cambiare DNS.
- Registra NXDOMAIN, timeout e assenza del tipo come esiti distinti.
Resolve-DnsName -Name example.com -Type A -DnsOnly -NoHostsFile
Resolve-DnsName -Name example.com -Type MX -DnsOnly -NoHostsFile
Resolve-DnsName -Name example.com -Type TXT -DnsOnly -NoHostsFile
Query DNS in sola lettura; nessuna impostazione viene cambiata.
Una risposta A non verifica né il sito né la consegna della posta. Il file CSV conserva cosa hai effettivamente chiesto.
L’output dipende da resolver, cache e momento. Non è un test DNSSEC indipendente.
02 · Separa recapito e autenticazione
MX indica dove instradare la posta. SPF elenca sorgenti ammesse per il dominio MAIL FROM; non dimostra da solo allineamento DMARC o consegna. Se un esempio mostra un unico MX con preferenza 0 e destinazione punto, è Null MX: il dominio dichiara di non accettare posta. Non sostituirlo automaticamente con un server.
- Per Microsoft 365, un amministratore autorizzato consulta Mail flow → Message trace nell’Exchange admin center.
- Restringi la ricerca al messaggio e all’intervallo necessari; conserva il dettaglio in un canale riservato.
- Prima di proporre modifiche SPF, elenca tutti i sistemi che inviano per il dominio.
Una scheda che distingue record pubblico, esito del servizio e ipotesi ancora aperta. DKIM resta da verificare con il selettore documentato.
Non pubblicare indirizzi, header integrali o report contenenti dati personali. Non sono fornite policy DNS da incollare.
03 · Verifica anche il percorso locale
Se il problema riguarda un solo PC, osserva l’interfaccia connessa prima di cambiare il dominio. Un indirizzo 192.0.2.10/24 è un esempio di documentazione: la rete aritmetica è 192.0.2.0/24. Non è un indirizzo da assegnare alla tua rete. Usa il calcolatore subnet per verificare i tuoi valori, senza caricare inventari.
- Confronta interfaccia attiva, gateway e DNS previsti dal progetto.
- Annota se il sintomo cambia tra rete aziendale e altro collegamento autorizzato.
- Condividi solo il riepilogo necessario, oscurando nomi e indirizzi reali.
Get-NetIPConfigurationLettura locale delle interfacce connesse. Non condividere l’output integrale.
Un perimetro più preciso: dispositivo, resolver, dominio oppure servizio di posta.
Leggere la configurazione non rivela un presunto IP vero dietro VPN e non dimostra l’assenza di un problema.
Documentazione e progetti di origine
- Microsoft Learn · Resolve-DnsName ↗
- IANA · Example domains ↗
- Microsoft Learn · SPF for Microsoft 365 ↗
- Microsoft Learn · Message trace in Exchange Online ↗
- RFC 7505 · Null MX ↗
- Microsoft Learn · Get-NetIPConfiguration ↗
- RFC 5737 · IPv4 documentation blocks ↗
Fonti consultate il 14/11/2026. Verifica versione, licenza e compatibilità prima di adottare software. Un repository ufficiale non garantisce assenza di vulnerabilità.
Esempi originali da adattare su sistemi autorizzati e dati dimostrativi. Non eseguiti sui tuoi sistemi; nessuna certificazione o risultato garantito.
Dalla guida a una verifica concreta.
Scegli un dominio pubblico di prova e distingui risposta DNS, cache e accesso al servizio. Annota tipo di record e momento del controllo: un nome risolto correttamente non garantisce che l’applicazione risponda.
Risorse utili e progetti ufficiali
- Cloudflare — DNS over HTTPS / JSON
Documentazione pubblica. Tipi di record, TTL e codici delle risposte DNS. Per eventuali prove usa domini pubblici: la richiesta viene inviata al resolver. Il formato JSON non è standardizzato da RFC.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft — Diagnosi del client DNS ↗learn.microsoft.com
- Microsoft — Query e risoluzione DNS ↗learn.microsoft.com
- RFC Editor — RFC1035, Domain names implementation and specification ↗rfc-editor.org
- Microsoft Learn — Resolve-DnsName ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.