Un bot che risponde a una domanda può essere utile. Un agente che consulta sistemi, prepara documenti o avvia un processo può incidere direttamente sul lavoro. Questa capacità richiede confini più precisi: quali azioni sono disponibili, su quali dati, con quali limiti e con quale autorizzazione. L’architettura conta almeno quanto la qualità delle risposte del modello.
Partire da un’azione piccola e riconoscibile
Un buon primo caso non è “gestire l’azienda”, ma completare un’attività delimitata. Per esempio, preparare una richiesta di assistenza con informazioni già fornite dall’utente, oppure organizzare i dati necessari a una proposta. Il risultato deve essere verificabile e il processo deve poter proseguire anche quando l’automazione si ferma.
La descrizione del caso comprende ingresso, strumenti utilizzati, uscita e condizioni di arresto. Se manca un dato indispensabile, il sistema chiede chiarimenti o prepara una bozza incompleta chiaramente segnalata. Non deve inventare una configurazione, un prezzo o un’autorizzazione per rendere la conversazione più fluida. La continuità dell’interfaccia non giustifica la perdita di precisione.
Nel progetto iniziale separa il risultato desiderato dagli strumenti disponibili. Se l’obiettivo è preparare un ticket, i dati necessari possono essere dispositivo, sintomo e impatto; non serve concedere al bot accesso a tutte le caselle di posta. Se l’obiettivo è leggere una disponibilità, il sistema deve consultare la fonte autorizzata senza trasformare la lettura in una prenotazione implicita. Questa distinzione evita che il caso d’uso cresca solo perché un connettore espone molte funzioni.
Definisci un criterio di completamento osservabile da una persona esterna al progetto. «L’assistente ha risposto» misura la conversazione; «la richiesta contiene i campi concordati ed è visibile nella coda corretta» misura il lavoro. Quando manca una dipendenza, il processo può terminare con una consegna parziale dichiarata e un passaggio a un operatore. La qualità consiste nel mantenere questa distinzione, senza trasformare un risultato incompleto in un successo narrativo.
Prepara inoltre un percorso manuale che non richieda di riavviare l’intera chat. Il contesto già raccolto deve essere consegnato con i limiti conosciuti, senza costringere l’utente a ripetere dati né trasferire informazioni superflue. Il pilota deve dimostrare che il servizio rimane utile anche quando il modello, il connettore o il budget non permettono di continuare automaticamente.
Progettare stati verificabili, non soltanto una chat
La conversazione è una vista del processo. Il processo deve avere uno stato indipendente da ciò che il modello racconta. Per una richiesta di intervento, stati come bozza, da verificare, autorizzata, in esecuzione e conclusa permettono di distinguere ciò che è stato proposto da ciò che è realmente avvenuto. La transizione viene registrata dal componente applicativo che possiede l’informazione, non ricostruita rileggendo l’ultima risposta del bot.
Consideriamo uno scenario illustrativo: un assistente prepara la sostituzione di una stampante. L’utente comunica modello, sede e problema; il bot produce una scheda. La scheda non è ancora un ordine. La disponibilità del dispositivo deve arrivare dal catalogo o da una verifica operativa; le condizioni dalla proposta approvata; l’autorizzazione dalla persona competente. Un sistema che salta direttamente da «mi serve» a «attivato» nasconde almeno tre decisioni diverse dietro una frase rassicurante.
Per ogni transizione specifica ingresso obbligatorio, soggetto autorizzato, effetto e verifica finale. Se il dato cambia mentre la richiesta è in attesa, la versione precedentemente approvata può non essere più applicabile. Se il sistema destinatario non risponde, lo stato resta da accertare. È preferibile mostrare «esito in verifica» e un identificativo della pratica anziché trasformare un timeout in un successo o ripetere automaticamente un ordine.
Questo modello facilita anche il recupero dopo un guasto. Un operatore può vedere quali pratiche sono sospese e riprenderle dal passaggio corretto. Non deve ricostruire un’intera conversazione per sapere se una comunicazione sia stata inviata. Il dettaglio sulle conferme è nella guida alle approvazioni delle azioni AI.
Separare identità dell’utente, del bot e dell’esecutore
Un assistente può lavorare per più persone ma non dovrebbe trasformare questa comodità in un’identità amministrativa universale. Occorre distinguere chi sta chiedendo, quale ambito può consultare e quale componente esegue l’operazione. La credenziale tecnica del connettore deve essere limitata alle funzioni necessarie; l’autorizzazione applicativa deve inoltre controllare che quella specifica richiesta sia consentita al richiedente. Il possesso di una chiave di servizio non dimostra il diritto di accedere a qualsiasi documento.
Il perimetro include clienti, sedi, reparti e ambienti. In una piattaforma che serve più aziende, una richiesta relativa al cliente A non deve poter selezionare una risorsa del cliente B cambiando un parametro. Identificativi, nomi di cartelle e filtri restituiti dal modello devono essere controllati rispetto al contesto autorizzato. Lo stesso vale per esportazioni, allegati e link generati: una risposta corretta nel testo può comunque contenere un collegamento che espone dati oltre il perimetro.
Durante il collaudo utilizza account di prova con diritti differenti. Fai chiedere lo stesso oggetto a un utente autorizzato, a uno senza accesso e a uno la cui autorizzazione sia stata revocata. Il risultato atteso riguarda sia il recupero del contenuto sia la possibilità di eseguire un’azione. Le prove di sicurezza devono essere ripetute sui confini applicativi, non soltanto sulla qualità della formulazione del rifiuto. OWASP richiama proprio la necessità di ridurre funzionalità, privilegi e autonomia eccessivi, e di verificare l’applicazione nel suo insieme. [1] [2]
Trattare l’output del modello come una proposta strutturata
Il testo prodotto da un modello non diventa affidabile solo perché è in formato JSON. La sintassi è il primo controllo; dopo vengono campi ammessi, tipi, limiti, relazioni e autorizzazioni. Un oggetto con un destinatario formalmente valido può ancora indicare la persona sbagliata. Un numero positivo può essere fuori dalla soglia autorizzata. Un percorso leggibile può riferirsi a una risorsa estranea al compito.
Un’architettura pratica divide interpretazione e comando. Il modello propone un’operazione da un elenco chiuso; un validatore rifiuta campi non previsti e valori incoerenti; un controllo delle autorizzazioni decide se la richiesta possa proseguire; l’esecutore utilizza una funzione circoscritta. Evita interfacce generiche che trasformano una risposta in un comando di sistema o in una query libera. La flessibilità linguistica serve a comprendere la domanda, non a eliminare i vincoli del backend.
Il confronto di configurazioni JSON è utile per leggere differenze in esempi privi di segreti. Non sostituisce lo schema applicativo né decide se una modifica sia autorizzata. Per il pilota prepara oggetti sintetici corretti e scorretti: campo mancante, valore fuori intervallo, proprietà inattesa, riferimento a una risorsa revocata e destinatario cambiato dopo l’approvazione. Documenta l’esito previsto prima di eseguire il test, così un messaggio elegante non copre un controllo saltato.
Aggiungi contenuti esterni che tentano di impartire istruzioni. Il documento può essere riassunto, ma non deve modificare le regole del flusso. Questa distinzione è centrale nella gestione della prompt injection: il contenuto recuperato resta una fonte da analizzare, non una delega di autorità. [3]
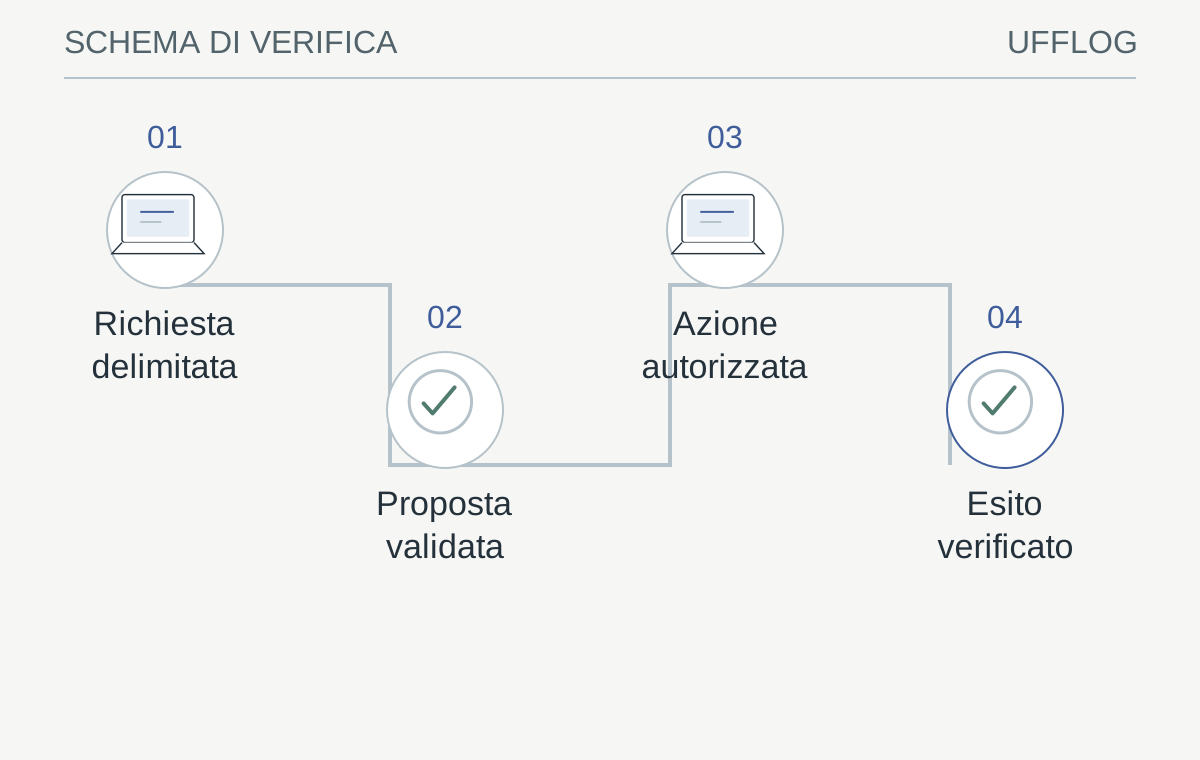
Il diagramma separa proposta, controllo, autorizzazione ed effetto. La risposta del modello non sostituisce la conferma del sistema che esegue.
Leggi lo schema
- Richiesta delimitataUtente, obiettivo e risorse ammesse
- Proposta validataSchema, valori e dipendenze controllati
- Azione autorizzataPermessi e conferma sulla versione concreta
- Esito verificatoStato reale del sistema destinatario
La verifica: L’operazione coincide con quella autorizzata e l’esito è osservabile?
Se no, sospendi la pratica e conserva il contesto per la verifica umana.
Conferme proporzionate all’effetto
Una lettura di dati autorizzati e l’invio di un ordine non hanno lo stesso impatto. Le azioni che impegnano l’azienda, modificano dati significativi o producono comunicazioni esterne possono richiedere una conferma esplicita da una persona autorizzata. La conferma deve mostrare il risultato concreto: destinatario, contenuto e conseguenza, non un generico pulsante “continua”.
Un esempio ipotetico: il bot prepara una configurazione MFP e raccoglie preferenze. Può generare un riepilogo, ma l’attivazione di un contratto richiede condizioni complete e un processo di accettazione adeguato. La tecnologia può ridurre il lavoro preparatorio senza presentare come concluso un rapporto commerciale che non ha ancora tutti gli elementi necessari.
Limiti di consumo e operazioni ripetute
Un agente può usare servizi a consumo e generare più passaggi del previsto. Vanno quindi stabiliti limiti di durata, numero di azioni e costo, oltre a criteri di interruzione. L’utente deve ricevere un esito comprensibile quando il limite viene raggiunto, con un percorso alternativo invece di un’attesa indefinita.
Anche i tentativi ripetuti richiedono attenzione. Se una connessione si interrompe dopo l’invio, il sistema deve verificare l’esito prima di eseguire nuovamente un’azione che potrebbe essere già avvenuta. Identificativi delle richieste e controlli applicativi aiutano a evitare duplicazioni. La robustezza emerge proprio nei passaggi meno visibili della conversazione.
Tracce utili e responsabilità chiare
La registrazione degli eventi dovrebbe permettere di ricostruire strumenti chiamati, autorizzazioni, esiti ed errori, limitando i dati personali o riservati conservati senza necessità. Il monitoraggio deve segnalare anomalie operative, non trasformarsi in una raccolta indiscriminata di ogni conversazione. Tempi di conservazione e accessi alle tracce fanno parte del progetto.
Ufficio Lo.Gi.Co. può sviluppare automazioni partendo da processi delimitati e infrastrutture gestibili. Il primo risultato utile è un flusso che fa poche cose bene, mostra cosa ha fatto e si ferma quando non dispone degli elementi necessari. Da questa base si aggiungono capacità, mantenendo verificabili i confini invece di ampliare l’autonomia per sola impressione tecnologica.
Valutare utilità, arresto e lavoro residuo nello stesso pilota
Prima di ampliare il sistema misura un’attività completa. In uno scenario illustrativo, un bot può ridurre il tempo di preparazione di una richiesta da dieci a quattro minuti; se aggiunge otto minuti di verifica manuale perché propone informazioni incomplete, il flusso complessivo peggiora. Questi numeri sono ipotesi di confronto, non prestazioni promesse. Il criterio utile è il tempo necessario a ottenere un risultato accettabile, includendo correzioni e casi sospesi.
Registra separatamente richieste completate, rifiutate correttamente, passate a una persona e rimaste senza esito. Un rifiuto corretto non è sempre un difetto: può dimostrare che il confine ha funzionato. Anche una risposta veloce non è automaticamente un successo se manca la conferma dell’esecutore. Definisci quali errori sono tollerabili nel pilota e quali richiedono un arresto immediato, come l’accesso fuori perimetro o una scrittura non autorizzata.
Assegna infine un responsabile al servizio, con possibilità di disabilitare un singolo connettore senza perdere le pratiche già registrate. Il percorso manuale deve conservare contesto e stato, limitando la ripetizione delle domande. Quando cambiano modello, prompt o strumenti, ripeti gli esempi rappresentativi prima di estendere l’automazione. Il pilota AI basato su metriche aiuta a trasformare queste verifiche in una decisione: ampliare, correggere o fermare il caso d’uso.
Dalla guida a una verifica concreta.
Per ogni azione proposta dal bot separa lettura, bozza e modifica effettiva. Collega la conferma all’oggetto e ai parametri mostrati, non a un generico “procedi”; conserva un esito verificabile anche se la chiamata viene ritentata.
Risorse utili e progetti ufficiali
- OWASP — Excessive Agency
Documentazione pubblica. Rischi delle azioni delegate agli agenti AI e criteri per limitarne poteri e ambito.
- Stripe — Webhooks
Documentazione pubblica. Consegna, firme e gestione degli eventi; documentazione pubblica, distinta dalle tariffe del servizio.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- OWASP — Excessive Agency ↗genai.owasp.org
- OWASP — AI and LLM application security testing ↗owasp.github.io
- OWASP — Prompt Injection ↗genai.owasp.org
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.