SPF, DKIM e DMARC aiutano il destinatario a verificare l’uso del dominio email. Configurarli senza conoscere tutti i mittenti autorizzati può però bloccare fatture, notifiche o newsletter reali. Il percorso corretto parte da un inventario degli invii e arriva gradualmente a una politica verificata.
Parti dai flussi, non dal record DNS
Una PMI può inviare email attraverso più sistemi di quanti ne ricordi l’amministratore della posta. Oltre alle caselle personali, considera gestionale, fatturazione, marketing, help desk, sito web, monitoraggio e dispositivi multifunzione. Ogni flusso ha un proprietario, un fornitore e un modo diverso di presentare il mittente. Un inventario incompleto può produrre una configurazione apparentemente rigorosa che interrompe comunicazioni legittime.
Per ogni sorgente raccogli dominio visibile nel mittente, servizio usato per l’invio, dominio della busta SMTP quando disponibile e modalità DKIM supportata. Non richiedere password agli utenti per ricostruire queste informazioni. Il referente può usare documentazione del fornitore e intestazioni di messaggi di prova autorizzati. L’obiettivo è capire quale sistema invia per conto dell’azienda e chi è responsabile quando il flusso cambia.
Se un’applicazione usa un dominio del fornitore, non assumere che debba essere autorizzata nel dominio principale dell’azienda. Valuta il disegno desiderato e le opzioni supportate. Un sottodominio dedicato può rendere più leggibile il perimetro, ma non è una soluzione automatica per ogni caso. La decisione deve considerare reputazione, gestione dei rimbalzi, allineamento e continuità delle risposte. Prima di modificare DNS, prepara esempi rappresentativi dei flussi da collaudare.
Distingui le identità che SPF e DKIM controllano
Il nome che il destinatario vede nel campo From non coincide necessariamente con il mittente usato durante la trasmissione SMTP. SPF valuta se la sorgente è autorizzata per il dominio pertinente della busta; un esito positivo non prova, da solo, che il dominio visibile sia quello autorizzato. Questa distinzione spiega perché aggiungere un servizio a SPF non risolva automaticamente tutti i problemi DMARC. [1]
DKIM usa una firma su parti del messaggio e un dominio firmatario. La verifica consente di rilevare modifiche alle parti firmate nel percorso previsto, ma il dominio della firma può appartenere al fornitore anziché al dominio visibile. Per ottenere il risultato desiderato occorre verificare che il servizio supporti la firma con il dominio appropriato e che i record richiesti siano effettivamente pubblicati. Non inventare valori dei selettori o delle chiavi copiandoli da un altro tenant.
In fase di lettura, separa quindi tre elementi: dominio visibile, dominio SPF e dominio DKIM. Prepara una tabella di laboratorio con un messaggio per sorgente. Per ciascuno annota risultati e allineamento, senza includere corpo riservato o destinatari non necessari. Questa mappa permette di individuare il componente da correggere prima di applicare una politica più restrittiva, evitando interventi casuali su record che funzionano già.
Comprendi cosa aggiunge l’allineamento DMARC
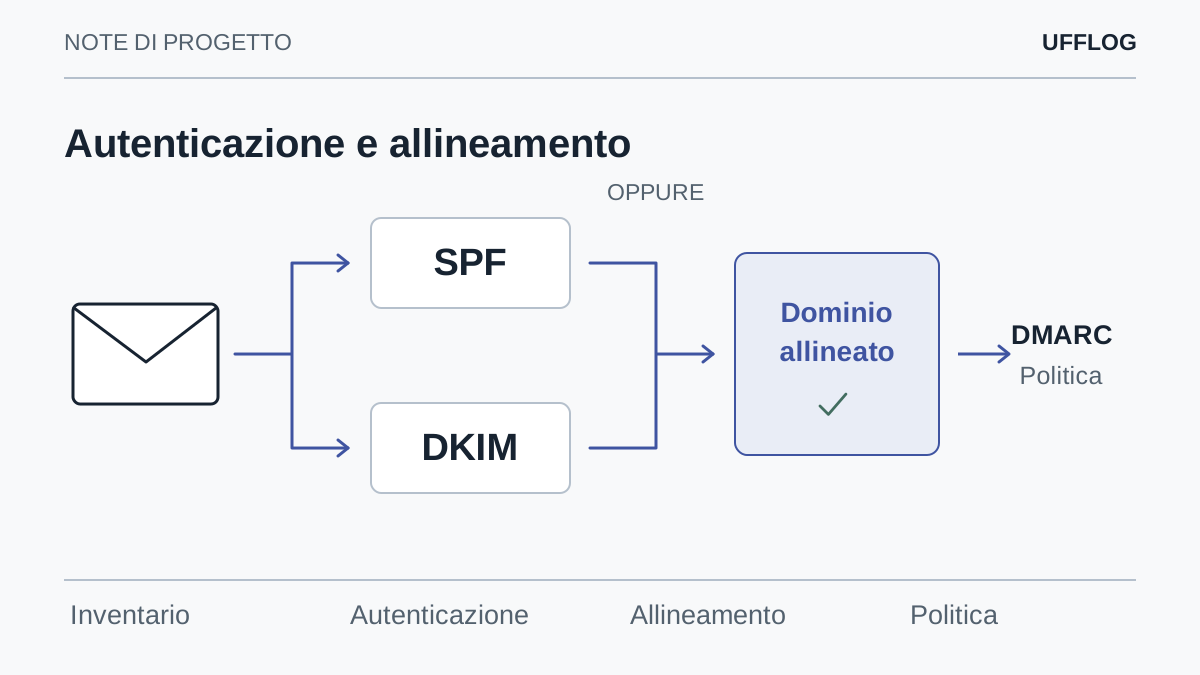
DMARC collega l’autenticazione al dominio visibile del mittente. Il messaggio può superare il controllo se almeno uno dei percorsi previsti, SPF o DKIM, passa ed è allineato secondo la modalità configurata. Non è necessario che ogni messaggio dipenda contemporaneamente da entrambi per superare DMARC, ma entrambi possono contribuire alla robustezza del disegno. Le modalità di allineamento e il comportamento dei sottodomini devono essere valutati sul caso reale. [2]
Un esempio concettuale chiarisce il problema: un’applicazione invia mostrando il dominio aziendale, ma usa un proprio dominio sia per la busta sia per la firma. I singoli controlli tecnici possono riuscire per il fornitore mentre l’allineamento con il mittente visibile non è quello richiesto. La correzione riguarda il supporto del servizio e la configurazione del dominio, non la creazione di un’eccezione generica che autorizzi tutto.
DMARC non certifica il contenuto del messaggio, la correttezza di una fattura o l’intenzione della persona che scrive. Un account legittimo compromesso può inviare messaggi autenticati. Per questo la verifica delle richieste insolite rimane necessaria. Anche la lettura dei collegamenti svolge un ruolo diverso: autenticazione del dominio e affidabilità dell’azione richiesta devono essere valutate insieme, senza sostituirsi.
Leggi le evidenze dal lato che riceve il messaggio
Per una prova autorizzata usa una casella destinataria concordata e raccogli le intestazioni tramite gli strumenti del servizio di posta. Il corpo del messaggio può essere sintetico e privo di dati aziendali. Annota sorgente, momento del test e percorso atteso, così da confrontare i risultati con il flusso realmente utilizzato invece di interpretare un’intestazione isolata ricevuta da un collega.
I risultati dell’autenticazione vanno attribuiti al sistema che li ha prodotti. Un testo copiato da una schermata o una riga riportata dal mittente non è automaticamente una verifica del tuo gateway. Il referente deve identificare i risultati elaborati dall’infrastruttura destinataria affidabile, distinguendoli da informazioni pregresse nella catena. Anche in presenza di firme multiple, il controllo utile per DMARC riguarda un percorso valido e allineato, non la semplice comparsa della parola “pass”.
Mantieni separati autenticazione, disposizione del messaggio e uso operativo. Un messaggio può autenticarsi e finire comunque in posta indesiderata per altri motivi; può arrivare senza che ciò dimostri la correttezza di ogni configurazione. Nel verbale raccogli quindi esito tecnico, cartella di arrivo e possibilità di risposta o gestione dei rimbalzi. Questa separazione rende il collaudo ripetibile e impedisce di considerare la sola consegna una prova sufficiente per tutti i requisiti.
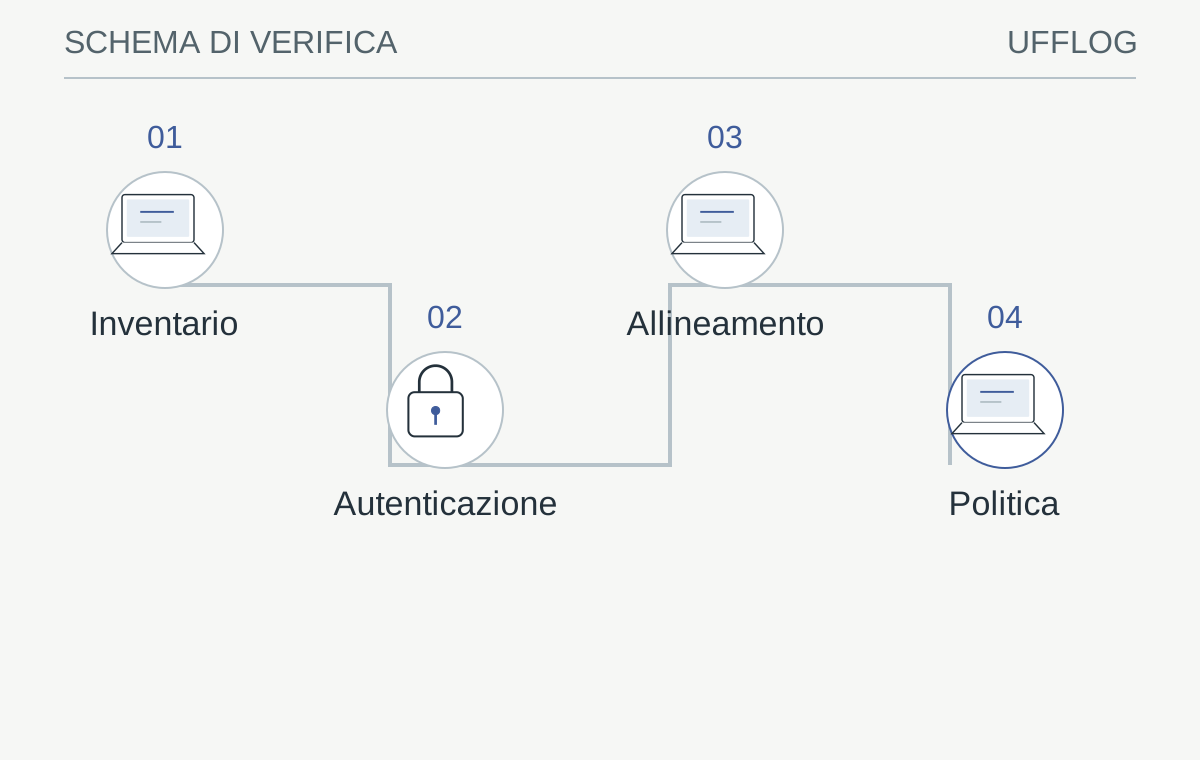
Schema operativo illustrativo: ogni passaggio richiede un riscontro sul proprio ambiente.
Leggi lo schema
- InventarioCaselle, applicazioni, sito e MFP
- AutenticazioneSorgenti SPF e firme DKIM corrette
- AllineamentoConfronto con il From visibile
- PoliticaOsservazione, collaudo e revisione
La verifica: Tutti i flussi legittimi rappresentativi sono stati verificati?
Se no, completa l’inventario prima di rendere la politica più restrittiva.
Pianifica l’introduzione come una modifica di servizio
La prima fase consiste nel conoscere le sorgenti e osservare i risultati, non nel cambiare immediatamente ogni politica in rifiuto. Una modalità di osservazione permette di raccogliere segnali, ma non obbliga i destinatari ad accettare tutto: restano attivi gli altri controlli dei sistemi di posta. Definisci chi legge i report, come distingue invii legittimi e sconosciuti e quando una sorgente è considerata pronta.
I report aggregati possono aiutare a vedere volumi e risultati, ma richiedono interpretazione. Un indirizzo non riconosciuto può essere un servizio dimenticato, un inoltro o una sorgente abusiva; l’azione corretta dipende dal contesto. Non aggiungere automaticamente ogni sorgente osservata al perimetro autorizzato. Chiedi al responsabile del processo di confermare l’uso e verifica la documentazione tecnica del servizio prima di modificare i record.
Prepara una finestra, un responsabile e una modalità di ritorno per le modifiche autorizzate. Conserva i valori precedenti, le motivazioni e il piano di collaudo. Tempi DNS, cache e sistemi destinatari possono produrre un periodo di osservazione non uniforme. Evita di interpretare il primo messaggio riuscito come conferma globale. Prova sorgenti diverse, destinatari concordati, risposte e rimbalzi, poi valuta il passaggio alla fase successiva sulla base delle evidenze raccolte.
Affronta inoltri, gateway e dispositivi particolari
Gli inoltri possono cambiare il percorso di trasmissione e influire su SPF; modifiche al messaggio possono influire sulle firme DKIM. Un gateway che aggiunge contenuti o riscrive parti del messaggio deve essere considerato nella progettazione. Non esiste una singola regola DNS capace di compensare ogni comportamento intermedio. Verifica la catena effettiva con messaggi di prova e documentazione dei componenti coinvolti.
Le multifunzione meritano un controllo specifico. Una scansione via email può dipendere da relay, autenticazione, certificati o restrizioni del servizio di posta. Il fatto che una persona invii correttamente da Outlook non dimostra che la MFP usi lo stesso flusso. Inserisci il dispositivo nell’inventario dei mittenti e collega la verifica al progetto di multifunzione e documenti, mantenendo separate le credenziali e i privilegi necessari.
Anche applicazioni poco frequenti possono essere importanti: una notifica mensile, un invio stagionale o un report di emergenza non compare necessariamente durante pochi giorni di osservazione. Chiedi ai responsabili quali flussi possono rimanere silenziosi a lungo. Una politica basata soltanto sui messaggi visti nella settimana precedente rischia di scoprire queste dipendenze nel momento peggiore. Il collaudo deve comprendere la loro attivazione controllata oppure una verifica documentata equivalente.
Includi sottodomini e nomi che non devono inviare
L’inventario dovrebbe distinguere domini utilizzati per posta ordinaria, sottodomini dedicati a servizi e nomi registrati che non hanno una funzione di invio. Sono perimetri diversi. Un dominio senza caselle visibili potrebbe essere comunque usato da un’applicazione, per notifiche o come identità tecnica di un flusso. Prima di considerarlo inattivo, verifica queste dipendenze con chi amministra sito, applicazioni e fornitori.
Per i domini che non devono inviare, valuta con il responsabile una configurazione coerente con quel ruolo, secondo la documentazione applicabile. Non copiare record generici da un esempio senza controllare se servano ancora ricezione, rimbalzi o integrazioni. Le politiche DMARC sui sottodomini e le modalità di allineamento richiedono una scelta esplicita: una modifica al dominio principale può avere conseguenze su servizi che il reparto posta non gestisce direttamente. [2]
Assegna anche la proprietà della raccolta dei report: chi vi accede, per quanto vengono conservati e chi interpreta variazioni significative. Una casella piena di allegati non costituisce un monitoraggio. Se la raccolta è affidata a un fornitore, verifica il perimetro delle informazioni trattate e la gestione degli accessi. Il controllo finale deve poter distinguere un nuovo invio legittimo da una sorgente non autorizzata, senza aprire indiscriminatamente l’autorizzazione a ogni traffico osservato.
Mantieni il dominio dopo il primo collaudo
Il lavoro continua quando cambia un fornitore, un dominio, un tenant o una piattaforma di invio. Prevedi una richiesta formale per aggiungere nuove sorgenti e una revisione per rimuovere quelle dismesse. Un record SPF che cresce senza controllo può diventare difficile da interpretare e superare i limiti del protocollo; gli include annidati devono essere valutati, non semplicemente accumulati. Mantieni un’unica definizione SPF coerente per il nome interessato, secondo la documentazione del servizio.
Per DKIM registra chi gestisce selettori, rotazione e dismissione delle chiavi. Non eliminare un record senza capire se un flusso ancora attivo lo usa. Per DMARC conserva responsabilità sulla lettura dei report e sull’evoluzione della politica. L’assenza di segnalazioni da parte degli utenti non è una misura completa: alcuni messaggi potrebbero non essere mai arrivati o essere stati filtrati senza un errore immediatamente visibile al mittente.
Il risultato finale non è un record «perfetto» valido per sempre, ma un inventario governato e un processo di modifica verificabile. La relazione deve indicare sorgenti coperte, eccezioni ancora aperte, prove effettuate e responsabilità successive. Se non è possibile ricostruire chi invia per un dominio, il passo utile è un rilievo dei flussi; pubblicare una politica aggressiva senza questo contesto può spostare il problema dalla sicurezza alla continuità della comunicazione.
Dalla guida a una verifica concreta.
Inventaria tutti i mittenti autorizzati prima di interpretare la policy del dominio. Controlla i record pubblici e considera separatamente l’allineamento nei messaggi reali; un record presente non prova da solo che ogni flusso sia corretto.
Risorse utili e progetti ufficiali
- Microsoft — DMARC
Documentazione pubblica. Allineamento del dominio mittente e policy; non sostituisce la verifica delle richieste di pagamento.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft: configurare SPF ↗learn.microsoft.com
- Microsoft: configurare DMARC ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.