Quando una persona lascia l’azienda, l’account principale è solo una parte degli accessi da chiudere. Sessioni, applicazioni esterne, credenziali condivise e dispositivi possono restare utilizzabili. L’offboarding deve proteggere i dati e permettere al lavoro di proseguire, senza cancellazioni affrettate o accessi indiscriminati alla corrispondenza.
Raccogli gli accessi prima dell’ultimo giorno
L’account di posta è spesso soltanto la parte più visibile dell’identità digitale. Una persona può accedere a gestionale, VPN, servizi cloud, portali dei fornitori, dispositivi di stampa, repository e strumenti di assistenza. Può inoltre essere proprietaria di documenti, automazioni o applicazioni. L’inventario deve distinguere accessi personali, credenziali condivise, ruoli amministrativi e oggetti di cui la persona è responsabile.
La richiesta di chiusura deve arrivare da una funzione autorizzata e indicare data, orario, perimetro e referente che prende in carico il lavoro. Il tecnico non dovrebbe dedurre da un’assenza o da una voce informale che l’accesso vada disabilitato. Per una cessazione urgente esiste un percorso diverso dalla consegna ordinata prevista da tempo: ruoli e tempi devono essere concordati senza diffondere informazioni personali non necessarie.
Una tabella di preparazione può usare categorie anziché segreti: servizio, tipo di account, proprietario tecnico, ruolo aziendale, stato della verifica e responsabile della chiusura. Non inserire password o codici MFA nel piano. Se un servizio non compare nell’inventario, chiedi al responsabile del processo quali attività venivano svolte e con quali strumenti. La ricostruzione del lavoro reale è spesso più utile dell’elenco dei soli utenti presenti nella directory centrale.
Stabilisci una sequenza con tempi e decisioni verificabili
Trasforma la richiesta autorizzata in un piano con dipendenze: quali attività preparatorie possono essere concluse prima, quali devono avvenire al momento concordato e quali richiedono una verifica successiva. Distingui cessazione ordinaria, sospensione temporanea e cambio di mansione. Possono coinvolgere gli stessi sistemi ma avere decisioni diverse su durata, proprietà e conservazione.
Per ogni passaggio assegna esecutore e conferma attesa. Non basta una spunta generica se l’azione riguarda sistemi differenti: il blocco nella directory, la revoca nel portale esterno e il rientro del dispositivo hanno evidenze proprie. Una dipendenza da un fornitore deve avere un contatto e un tempo concordato, senza assumere che il servizio venga chiuso automaticamente dall’eliminazione della casella.
Prevedi come correggere un errore di identificazione o un blocco applicato al servizio sbagliato. Il recupero non dovrebbe riaprire tutti i privilegi per comodità: deve riguardare il perimetro autorizzato e lasciare traccia della decisione. Per operazioni irreversibili, verifica prima che conservazione e trasferimenti necessari siano stati completati secondo il piano.
Mantieni le informazioni sul rapporto di lavoro limitate ai ruoli che ne hanno bisogno. Il tecnico necessita di soggetto, momento, ambito e autorizzazione; non sempre ha bisogno delle motivazioni personali dell’uscita. Questa separazione rende il piano eseguibile senza trasformare il verbale tecnico in un archivio di informazioni non pertinenti.
Distingui blocco dell’accesso e conservazione del lavoro
Impedire nuovi accessi e decidere che cosa conservare sono due operazioni diverse. La prima riguarda la sicurezza dell’identità; la seconda riguarda documenti, posta, proprietà e obblighi dell’organizzazione. Eliminare subito un account può avere effetti su contenuti e servizi collegati. Microsoft descrive un percorso che separa questi passaggi e richiede di considerare dati e continuità prima della rimozione definitiva. [1]
Definisci chi è autorizzato a ricevere documenti o responsabilità e quale parte del contenuto sia pertinente. Non trasformare una necessità operativa in un accesso indiscriminato a tutte le comunicazioni della persona. Conservazione, deleghe e trattamenti devono seguire le regole interne e le indicazioni delle funzioni competenti. Il progetto tecnico applica queste decisioni; non le inventa durante la chiusura dell’account.
Se il lavoro deve proseguire, prepara prima le destinazioni aziendali corrette: archivi di team, caselle funzionali, proprietari di progetto o account di servizio appropriati. Evita che il sostituto debba usare le credenziali del predecessore. Il trasferimento del lavoro è riuscito quando la nuova persona può operare con la propria identità e con privilegi necessari, mantenendo tracciabilità e responsabilità separate.
Considera sessioni, token e accessi non federati
Il blocco di un account non sempre rende istantaneamente inutilizzabile ogni sessione già aperta in ogni applicazione. Token, cookie e sistemi esterni hanno comportamenti differenti. La documentazione Microsoft distingue le misure di revoca e avverte che può esistere un intervallo prima dell’effetto completo. [2] Il piano deve quindi prevedere verifiche sui servizi rilevanti, non una conclusione basata soltanto sullo stato della directory.
Controlla anche applicazioni che non usano il sistema di identità centrale. Un portale con account locale, un accesso VPN separato o un servizio acquistato autonomamente può rimanere disponibile dopo la chiusura della casella aziendale. Per ogni servizio identifica il responsabile amministrativo e il modo supportato di revocare l’accesso. Non tentare di entrare con la password della persona per verificare il risultato: usa strumenti e ruoli amministrativi autorizzati.
Le credenziali condivise richiedono un’analisi specifica. Rimuovere una persona dalla cartella di un password manager non modifica necessariamente il segreto già conosciuto o copiato. Valuta la rotazione secondo il piano del servizio, evitando interruzioni a integrazioni o dispositivi che lo usano. La gestione del password manager nel team aiuta a ridurre nel tempo questa dipendenza da credenziali distribuite senza controllo.
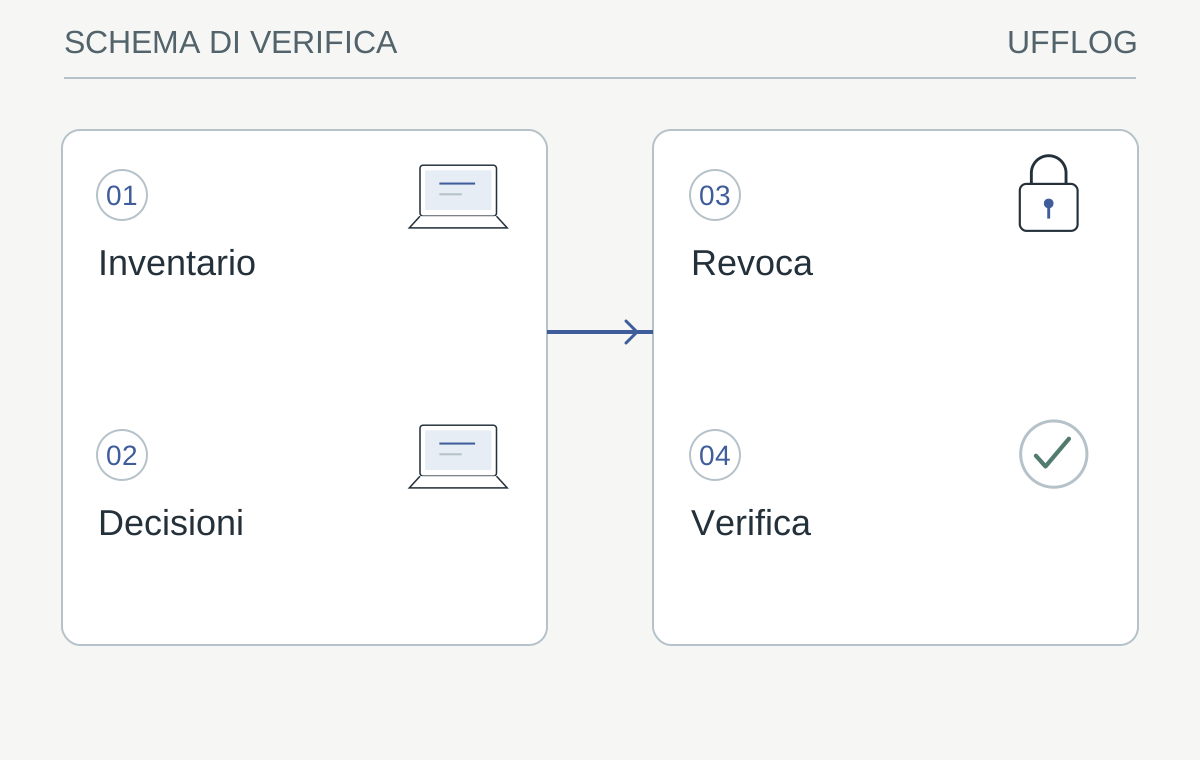
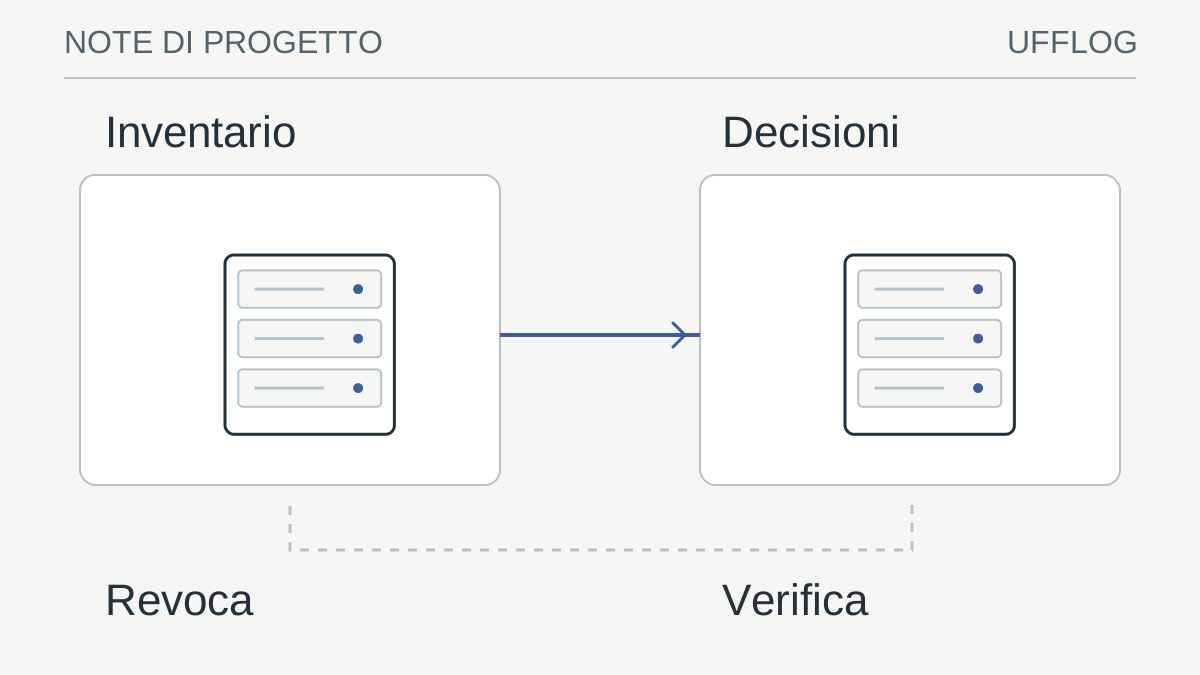
Sequenza illustrativa per preparare, verificare e chiudere il percorso senza esporre credenziali.
Leggi lo schema
- InventarioAccount, dispositivi e automazioni
- DecisioniTempi, conservazione e nuovi proprietari
- RevocaPercorsi amministrativi autorizzati
- VerificaAccessi chiusi e lavoro trasferito
La verifica: Ogni servizio ha un esito e un responsabile verificabili?
Se no, mantieni aperta l’eccezione senza dichiarare concluso l’offboarding.
Trasferisci automazioni e proprietà invisibili
Un flusso può funzionare grazie all’identità di una persona anche quando non sembra un’attività personale. Esempi comuni sono invii automatici, connessioni a un archivio, report pianificati, integrazioni cloud e autorizzazioni concesse a un’applicazione. La chiusura dell’account può interromperli in ritardo, al successivo rinnovo del token o alla prossima esecuzione. Per questo il collaudo non deve fermarsi al giorno dell’uscita.
Individua proprietari, connessioni e destinatari degli avvisi. Trasferire soltanto il nome del proprietario in una schermata potrebbe non cambiare la credenziale usata dalla connessione. La verifica deve seguire l’intera catena e le procedure del prodotto. Se l’automazione non ha un referente attuale, non lasciarla attiva indefinitamente senza una decisione: chiarisci quale processo sostiene e chi ne assume la responsabilità.
Prepara una prova con dati di laboratorio o un’esecuzione innocua concordata. Controlla che il nuovo proprietario possa leggere gli esiti e intervenire con la propria identità. Se il flusso svolge azioni sensibili, la prova richiede una finestra e approvazioni specifiche. Il progetto di automazioni controllate descrive perché identità, autorizzazioni e tracciabilità devono essere parte del disegno, anche per operazioni apparentemente semplici.
Gestisci dispositivi e accessi fisici con un piano distinto
Portatili, telefoni, token hardware e badge devono essere ricondotti all’inventario. La restituzione fisica non dimostra che tutti gli accessi siano stati revocati; la revoca digitale non dimostra che i dati presenti sul dispositivo siano gestiti correttamente. Mantieni i due percorsi collegati ma separati, con responsabilità e riscontri specifici. Il tecnico deve conoscere quale dispositivo è aziendale, personale o gestito con un accordo particolare.
Operazioni come cancellazione remota o rimozione di dati possono avere conseguenze significative. Non eseguirle in modo generico perché compaiono in una checklist: occorrono perimetro, autorizzazione e comprensione di cosa venga rimosso. Questa guida non fornisce comandi per cancellare dispositivi. Se il materiale contiene evidenze rilevanti per un incidente o una controversia, la conservazione deve essere coordinata prima di qualsiasi operazione irreversibile.
Per i dispositivi che tornano in uso, prepara un processo di ricondizionamento coerente con la gestione aziendale. Il nuovo assegnatario non dovrebbe ereditare sessioni, profili o chiavi del precedente. Verifica inventario, cifratura, gestione e accessi prima della riconsegna. La verifica della cifratura dei portatili aiuta a distinguere la presenza di una protezione dalla disponibilità del recupero autorizzato.
Riconcilia inventario e stato con una matrice delle eccezioni
Prima della chiusura definitiva confronta ogni riga dell’inventario con un esito osservato: revocato, trasferito, conservato secondo decisione oppure ancora da verificare. Evita di usare “non presente” quando il sistema non è stato raggiunto. L’assenza di evidenza e la conferma di assenza sono condizioni diverse, da comunicare al responsabile.
Per un’eccezione registra servizio, motivo, proprietario e criterio di chiusura. Un accesso tecnico che sostiene un’automazione può richiedere una migrazione coordinata; non dovrebbe rimanere indefinitamente associato alla persona uscita. L’eccezione deve descrivere l’attività necessaria a rimuovere quella dipendenza e il controllo temporaneo adottato, senza esporre le credenziali.
Config Diff può confrontare elenchi JSON minimizzati preparati per il controllo, per esempio identificativi interni e stati autorizzati. Non interroga directory, non revoca sessioni e non dimostra da solo l’efficacia delle modifiche. Le evidenze amministrative e i log pertinenti rimangono necessari per confermare lo stato dei servizi.
Fai validare la continuità del lavoro al referente subentrante con la propria identità. Se deve ancora usare l’account del predecessore, il trasferimento non è concluso. La matrice finale deve quindi collegare revoca e disponibilità del processo, evitando sia accessi residui sia interruzioni nascoste dietro una checklist formalmente completata.
Chiudi con evidenze e una verifica differita
La checklist finale deve indicare chi ha confermato ogni servizio, quale attività è stata eseguita e quali eccezioni restano aperte. «Utente rimosso» è insufficiente se rimangono accessi locali, integrazioni o proprietà di documenti. Per gli oggetti trasferiti, registra il nuovo responsabile e una prova di disponibilità. Per le conservazioni, registra la decisione e il riferimento alla politica, senza copiare contenuti personali nel verbale tecnico.
Prevedi una verifica dopo il primo ciclo delle attività importanti: report giornalieri, invii mensili o processi periodici possono manifestare dipendenze soltanto quando tentano di funzionare. Questo controllo non giustifica il mantenimento di accessi inutili; serve a individuare i collegamenti che l’inventario iniziale potrebbe non aver intercettato. Un avviso senza destinatario è un segnale da correggere prima che il servizio diventi critico.
Infine usa quanto emerso per migliorare l’onboarding e la gestione ordinaria. Se ogni uscita richiede una ricerca estesa di account, il problema è anche nell’inventario iniziale e nella registrazione delle nuove applicazioni. Un processo più maturo assegna proprietari fin dall’avvio, riduce credenziali condivise e rende la revoca prevedibile. L’offboarding diventa così una verifica del modello di accesso, non una corsa a cancellare un nome da più schermate.
Dalla guida a una verifica concreta.
Parti da un’identità fittizia e segui account, sessioni, gruppi, dispositivi e segreti condivisi. Assegna una verifica per ogni voce: disabilitare l’accesso principale non dimostra che integrazioni e accessi delegati siano stati chiusi.
Risorse utili e progetti ufficiali
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft: rimuovere un ex dipendente da Microsoft 365 ↗learn.microsoft.com
- Microsoft: revocare l’accesso degli utenti ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.