La cifratura protegge il contenuto delle copie, ma introduce una dipendenza: per recuperarle serve il materiale corretto e un percorso autorizzato per usarlo. Una console che apre i propri backup senza chiedere una password non dimostra che un ambiente nuovo possa fare lo stesso. Veeam documenta condizioni differenti per decifratura automatica e manuale. [1] Questa guida prepara inventario, custodia e una prova indipendente, senza esporre segreti né modificare chiavi operative per simulare un’emergenza.
1. Distingui accesso al repository e decifratura
Le credenziali che permettono di raggiungere lo storage non sono necessariamente quelle che consentono di leggere il contenuto del backup. Possono esistere più livelli: cifratura del software, dello storage o di un servizio gestito. Il progetto deve identificare quali sono presenti e quali dipendenze aggiungono, senza assumere che una sola password copra tutto il percorso.
Per ogni livello indica chi lo gestisce e quale componente ne utilizza il materiale. Un account può avere accesso agli oggetti ma non alla chiave; un servizio può decifrare automaticamente perché possiede già configurazioni che non saranno disponibili su una macchina nuova. Questa differenza è centrale nello scenario di perdita della console originale.
Consulta la documentazione della versione effettiva del prodotto. Meccanismi di recupero della password, servizi di gestione delle chiavi e modalità di importazione hanno prerequisiti propri. Non considerarli un servizio universale capace di decifrare qualsiasi copia senza il materiale previsto. La procedura ufficiale di Veeam distingue i percorsi supportati. [1] [2]
La prima evidenza utile è quindi una mappa: copia, livello di cifratura, materiale richiesto, sistema che lo custodisce e identità autorizzata. Non inserire i valori segreti nella mappa. Il documento deve permettere di trovare il percorso, non diventare esso stesso un modo alternativo per leggere tutte le copie.
2. Inventaria chiavi e periodi senza copiarne il contenuto
Assegna un riferimento stabile al materiale di cifratura nel sistema autorizzato di custodia. Collega quel riferimento ai backup e ai periodi pertinenti, secondo il funzionamento del prodotto. Dopo una rotazione possono rimanere copie storiche che richiedono materiale precedente; il nome “chiave attuale” non basta a descrivere l’intera storia conservata.
Registra responsabile, finalità, stato e condizioni di accesso. Per chiavi gestite in cloud aggiungi account, servizio e permessi necessari, senza riportare segreti o token. Se il materiale dipende da certificati o configurazioni, includi anche questi elementi nell’inventario. L’obiettivo è sapere quali componenti devono essere disponibili per leggere un punto specifico.
Confronta l’inventario con i punti realmente conservati. Una copia più vecchia della documentazione corrente può richiedere un percorso dimenticato dopo una migrazione. Prima di rimuovere materiale storico, verifica se esistono ancora dati che ne dipendono e quale requisito ne governa la conservazione. La decisione deve essere autorizzata e documentata, non una pulizia informale del vault.
Evita identificativi ambigui o descrizioni basate soltanto sulla memoria del tecnico. Un riferimento come “password NAS vecchio” non chiarisce prodotto, periodo e uso. La qualità dell’inventario si verifica chiedendo a un secondo operatore autorizzato di individuare il materiale corretto senza conoscere i retroscena del progetto.
3. Progetta la custodia per lo scenario di indisponibilità
Chiedi che cosa accade se console, dominio o sede non sono disponibili. Il vault è raggiungibile? L’autenticazione richiede un dispositivo perso insieme all’ambiente? La procedura è consultabile? Una catena di custodia può essere sicura nell’uso quotidiano e non sostenere lo scenario di recupero per cui era stata progettata.
Prepara un percorso di emergenza governato con persone autorizzate, responsabilità e verifica dell’uso. La guida agli account di emergenza aiuta a distinguere questa funzione da una credenziale condivisa utilizzata normalmente. Non eliminare controlli per comodità: progetta un’alternativa che mantenga attribuzione e limiti adeguati.
Valuta anche l’assenza della persona principale. Se soltanto un tecnico conosce il metodo o può approvare l’accesso, il recupero dipende dalla sua disponibilità. La soluzione può richiedere ruoli sostitutivi e procedure approvate, senza distribuire indiscriminatamente il segreto. Il principio è rendere possibile l’accesso legittimo mantenendo controllato quello non necessario.
La guida agli accessi separati del repository completa la vista sui privilegi. Custodia della chiave e amministrazione delle copie devono essere considerate insieme, ma non confuse. Un controllo che impedisce la cancellazione non garantisce la disponibilità del materiale di decifratura, così come un vault raggiungibile non dimostra che i dati protetti siano ancora presenti e leggibili.
4. Prepara una prova indipendente dalla console originale
Scegli una copia sintetica o un campione autorizzato e una destinazione isolata compatibile con il software. Definisci scenario, punto e criterio di accettazione. Se vuoi dimostrare che il recupero non dipende dalla console corrente, l’ambiente di prova non deve usare silenziosamente le sue configurazioni o credenziali già memorizzate.
Non occorre spegnere la produzione per ottenere questa separazione. Puoi predisporre un laboratorio con un percorso documentato e verificare quali materiali vengono realmente utilizzati. Registra gli elementi forniti al nuovo ambiente e quelli deliberatamente assenti. Questo rende leggibile il confine della prova senza creare indisponibilità sui sistemi reali.
Concorda come il segreto viene recuperato e inserito nel prodotto, evitando chat, ticket, screenshot e parametri che potrebbero finire in log non previsti. Utilizza le modalità supportate e il sistema di custodia approvato. La guida pubblica non deve sostituire queste scelte con un comando universale che espone il materiale.
Prepara anche spazio, rete e strumenti necessari al contenuto da validare. Accettare una password è soltanto un passaggio. Il risultato deve includere un file riconoscibile o una funzione applicativa nella destinazione prevista, con controllo degli accessi. La prova di decifratura diventa così parte di un recupero utile, non una semplice verifica dell’interfaccia.
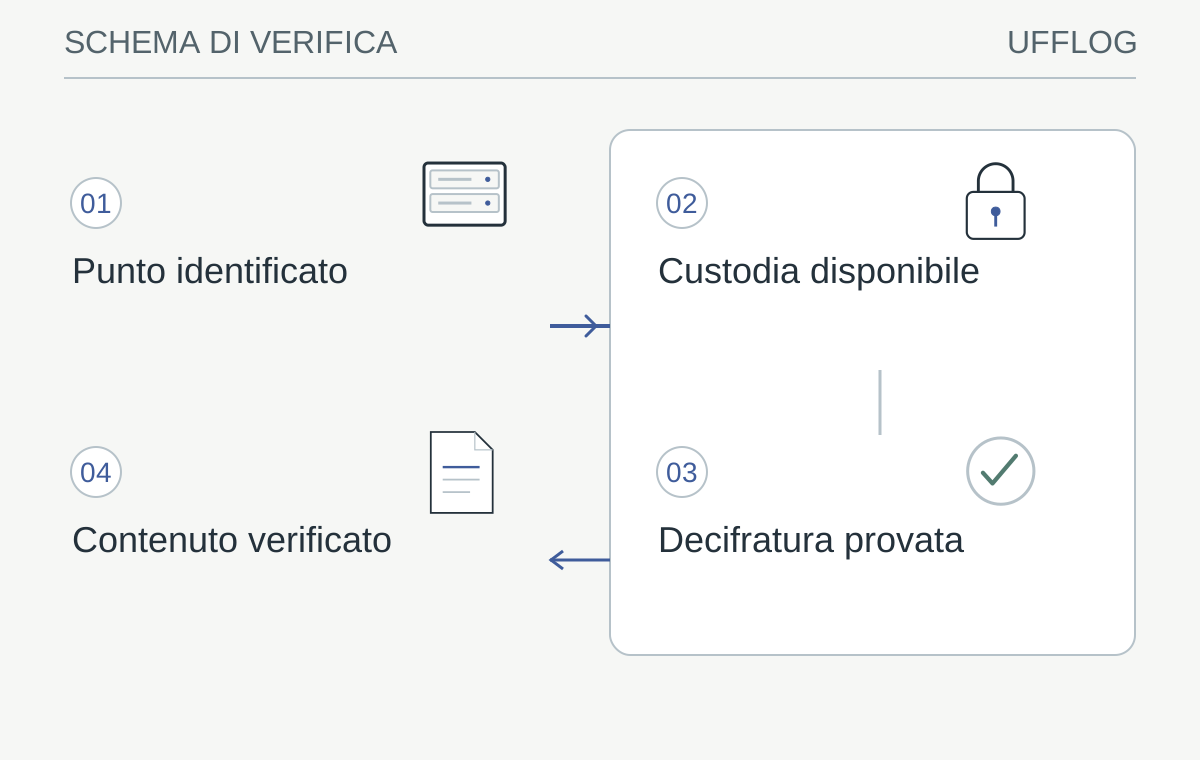
Accedere allo storage, ottenere la chiave e validare il dato sono verifiche distinte.
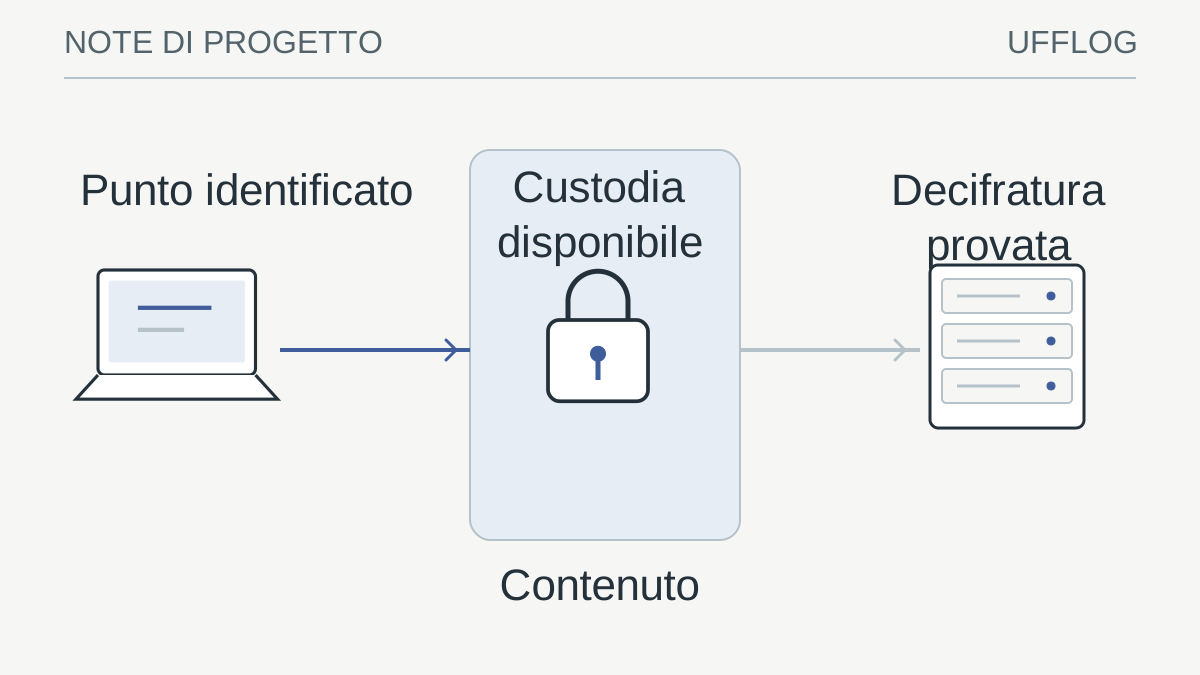
Leggi lo schema
- Punto identificatoCopia e periodo collegati al materiale necessario
- Custodia disponibileAccesso autorizzato anche senza l’ambiente principale
- Decifratura provataProcedura supportata in una destinazione isolata
- Contenuto verificatoVersione, accessi e risultato applicativo controllati
La verifica: Il punto storico resta leggibile con il materiale effettivamente custodito?
Una console che decifra automaticamente non prova il recupero da un ambiente nuovo.
5. Esegui il recupero e registra le dipendenze osservate
Segui la procedura ufficiale applicabile al prodotto e alla versione. Osserva se il materiale viene richiesto, da quale componente e con quale esito. Veeam descrive condizioni in cui la decifratura può avvenire automaticamente e altri casi in cui serve il percorso manuale. [1] Non interpretare l’assenza di una richiesta come prova che il backup non sia cifrato.
Registra identificativo del punto, riferimento della chiave e componenti utilizzati, senza il valore del segreto. Se compare un errore, conserva messaggio e fase pertinenti e verifica compatibilità, permessi e materiale previsto. Non tentare modifiche casuali alle chiavi o alle copie per far proseguire il test.
Ripristina il campione in un’area controllata e verifica contenuto, versione e accessi. Se il dato appartiene a un’applicazione, il controllo può richiedere ulteriori dipendenze e un referente operativo. Il fatto che un archivio venga aperto non dimostra automaticamente che il servizio completo sia utilizzabile.
Il calcolatore del test di ripristino aiuta a separare alcune fasi temporali. Misura anche il tempo necessario a trovare e ottenere il materiale autorizzato: durante un incidente può essere più rilevante della decifratura stessa. Se il laboratorio usa un accesso già predisposto, dichiaralo invece di attribuire quel tempo all’intero percorso di emergenza.
6. Verifica una rotazione senza perdere la storia
Una rotazione deve essere progettata in base al comportamento del prodotto. Non significa necessariamente che tutte le copie precedenti diventino leggibili soltanto con il nuovo materiale. Prima di intervenire, identifica quali dati dipendono da quale versione e come il software conserva o aggiorna quella relazione.
Per collaudare il metodo, usa un set sintetico con punti creati prima e dopo una rotazione di laboratorio autorizzata. Verifica entrambi attraverso il percorso previsto. Non ruotare, disabilitare o eliminare chiavi reali per rendere più convincente la prova. Il test deve dimostrare comprensione del ciclo di vita senza introdurre un rischio sul patrimonio operativo.
Se un punto storico non è recuperabile, sospendi le ulteriori modifiche pertinenti e coinvolgi il responsabile tecnico. La rimozione del materiale precedente può rendere il problema definitivo. Conserva le evidenze e verifica la documentazione del prodotto o il supporto prima di tentare correzioni che alterano lo stato.
Collega la rotazione alla retention e immutabilità delle copie. Conservare dati protetti per un periodo lungo richiede che resti disponibile anche ciò che serve a leggerli. La durata del materiale di recupero va quindi valutata insieme alla storia dei backup, con responsabilità e condizioni esplicite, senza confondere rotazione delle credenziali d’accesso e gestione delle chiavi di cifratura.
7. Chiudi il laboratorio senza lasciare nuove copie di segreti
Al termine verifica dove sono transitati materiali sensibili: interfaccia, file temporanei, log, registrazioni di sessione e documentazione. Il rapporto deve contenere riferimenti e risultati, non password. Se un segreto è stato esposto in un canale non previsto, gestisci l’evento attraverso il processo aziendale; non limitarti a cancellare una schermata e assumere che ogni copia sia scomparsa.
Rimuovi risorse temporanee secondo l’inventario del test e le procedure del prodotto. Prima verifica che le evidenze necessarie siano state conservate e che non esistano dati da riconciliare. La chiusura deve lasciare uno stato noto, senza account o ambienti di prova dimenticati con accesso alle copie.
Non promettere cancellazione sicura della memoria o di ogni traccia solo perché un campo è stato svuotato. Le garanzie dipendono da sistema operativo, applicazione e percorso di trattamento. Il progetto deve ridurre l’esposizione e usare strumenti appropriati, mantenendo il linguaggio proporzionato alle proprietà effettive.
Consegna un verbale con scenario, punti provati, materiali referenziati, tempi, esito e limiti. Distingui prova recente e prova storica, accesso al repository e decifratura, contenuto leggibile e servizio validato. Questa separazione consente di riutilizzare l’evidenza senza attribuirle un perimetro più ampio di quello realmente collaudato.
8. Mantieni il percorso dopo migrazioni e cambi di persone
Riesamina la procedura dopo cambio del vault, migrazione della console, rotazione, modifica del servizio di chiavi o sostituzione dei responsabili. Un backup può restare intatto mentre cambia la possibilità di ottenere il materiale necessario. La manutenzione deve quindi seguire sia i dati sia le dipendenze della loro lettura.
Inserisci controlli periodici sui riferimenti e prove proporzionate al rischio. Non serve decifrare ogni copia a ogni verifica, ma il campionamento deve coprire percorsi e periodi significativi, compresi quelli storici ancora necessari. Se una classe di copie non è mai stata provata da un ambiente indipendente, rendi visibile questa lacuna.
La conclusione utile è semplice: una persona autorizzata può trovare il materiale corretto e recuperare un punto definito senza dipendere esclusivamente dal sistema perduto. La cifratura conserva così il suo ruolo di protezione senza trasformarsi in un ostacolo non governato alla continuità. Le chiavi non sono un allegato secondario del backup: fanno parte del suo percorso operativo di recupero.
Dalla guida a una verifica concreta.
Prepara un inventario delle chiavi che contenga custode e procedura, mai il segreto. Verifica sulla carta come recuperarle senza il sistema originario; una copia integra ma indecifrabile non soddisfa l’obiettivo di ripartenza.
Risorse utili e progetti ufficiali
- restic
Progetto open source. Software di backup da valutare in laboratorio; hosting, gestione e capacità restano costi da progettare.
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Veeam — Funzionamento della decifratura ↗helpcenter.veeam.com
- Veeam — Decifrare i backup ↗helpcenter.veeam.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.