Un backup ibrido combina risorse locali e remote per coprire esigenze diverse. Il progetto non si esaurisce nello scegliere un NAS e uno spazio cloud: deve spiegare come recuperare un file, un’applicazione e un servizio quando una parte dell’ambiente non è disponibile. La domanda iniziale è quindi quali scenari vuoi affrontare e con quali obiettivi, prima di confrontare capacità o marchi.
Prepara una scheda per ogni servizio da proteggere
L’inventario tecnico diventa utile quando è collegato a un’attività aziendale. Per ogni servizio raccogli applicazione, dati, proprietario, utenti e dipendenze. Indica dove si trova oggi, quale evento potrebbe interromperlo e quale modalità minima di lavoro sarebbe accettabile. Un gestionale, una cartella tecnica e un archivio storico possono avere la stessa dimensione ma priorità completamente diverse.
Aggiungi software di backup, versione, metodo utilizzato e destinazioni effettive. Se più prodotti proteggono parti dello stesso servizio, rendi esplicita la relazione. Un database copiato da un software e i file applicativi copiati da un altro potrebbero avere punti temporali differenti; il piano deve sapere come verificarne la coerenza. Non considerare l’elenco dei job come una descrizione sufficiente dell’intero processo.
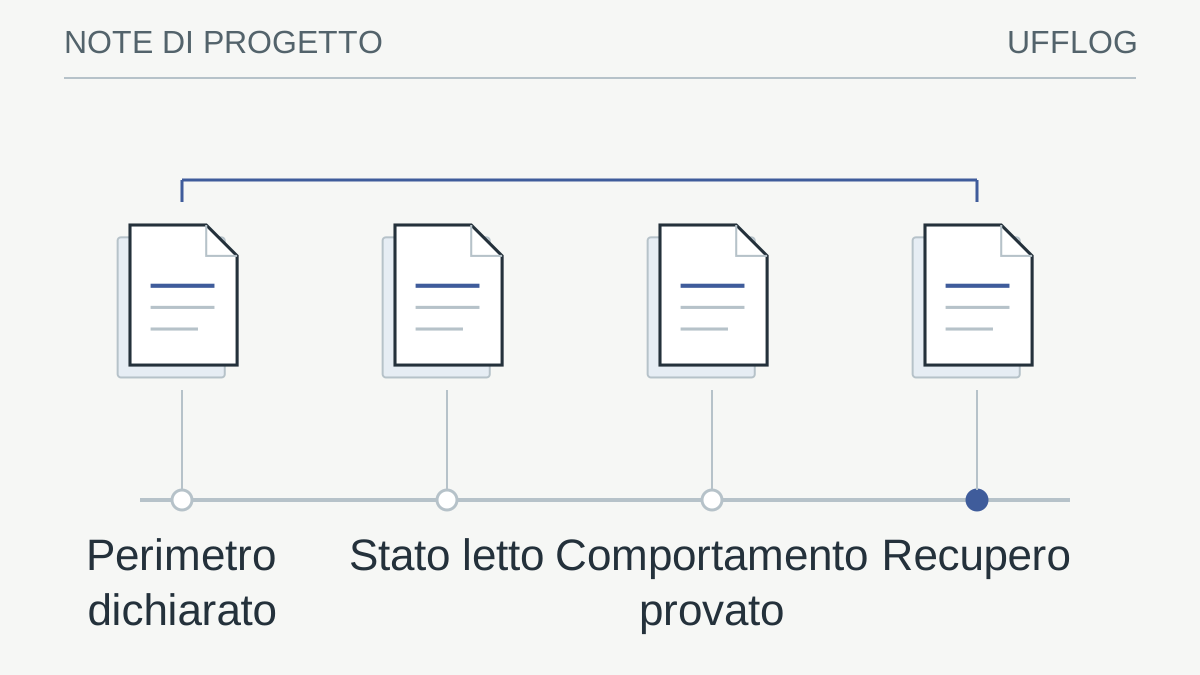
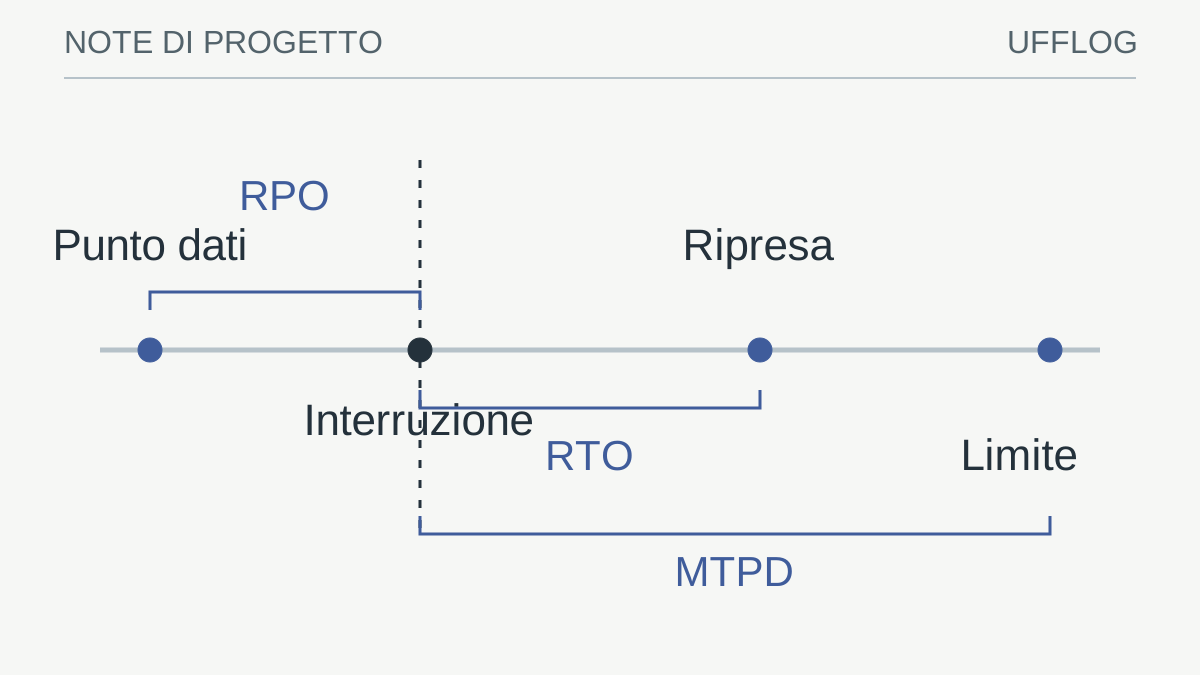
La scheda dovrebbe distinguere dati misurati, dichiarazioni del referente e ipotesi ancora da verificare. Per esempio, la crescita osservata negli ultimi mesi è diversa da una previsione commerciale; un tempo desiderato è diverso da un tempo provato. Questa separazione evita che un’assunzione preliminare diventi silenziosamente un impegno di servizio. La guida a RPO, RTO e MTPD aiuta a tradurre le esigenze del responsabile in obiettivi tecnici e limiti operativi leggibili.
Prerequisiti: misura dati e cambiamenti
Elenca sorgenti, proprietari, volumi, crescita attesa e quantità di dati modificata ogni giorno. Distingui file, database, macchine virtuali e servizi cloud: non tutti si proteggono nello stesso modo. Associa a ogni gruppo una retention richiesta e obiettivi di recupero approvati. Annota le ipotesi non ancora misurate, senza trasformarle in numeri certi.
Per dimensionare lo spazio considera punti conservati, copie complete, incrementali, metadati e margine operativo. Compressione e deduplica vanno stimate su dati rappresentativi: documenti già compressi e archivi cifrati possono comportarsi diversamente. Una capacità RAID teorica non coincide con lo spazio netto disponibile al software di backup.
Assegna un compito a ogni copia
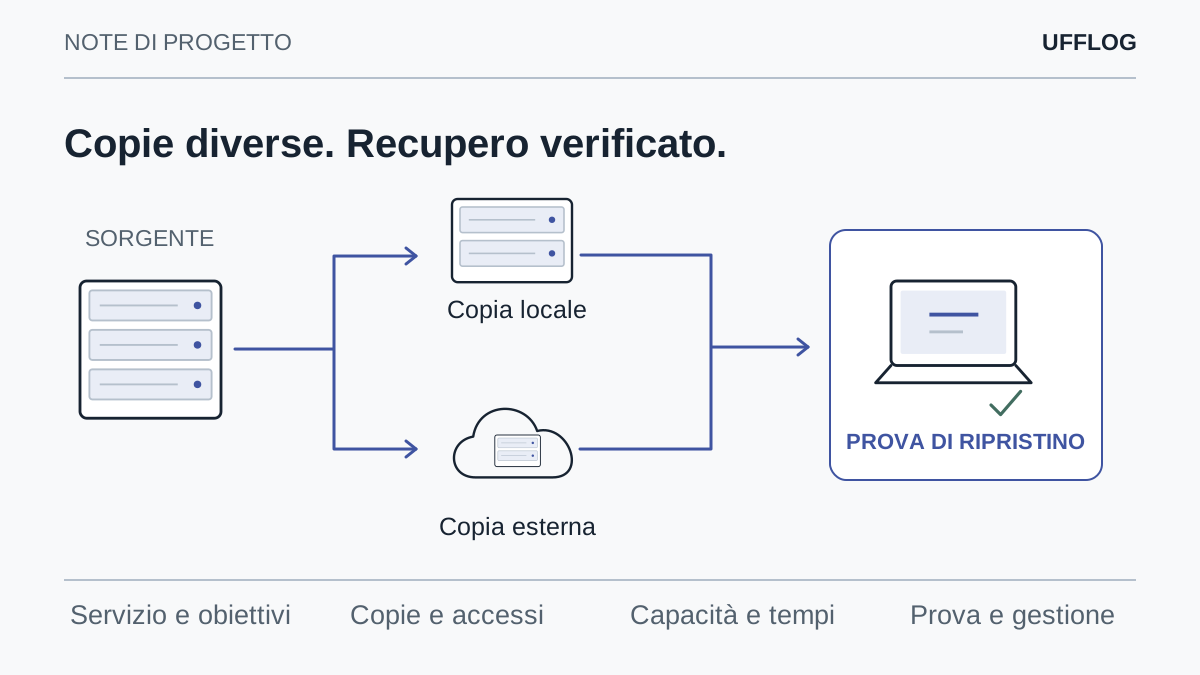
Una copia locale può facilitare recuperi frequenti e ridurre i trasferimenti. Una copia fuori sede affronta altri scenari, purché sia accessibile anche quando la sede o la console principale sono indisponibili. Valuta una separazione delle identità e dei percorsi amministrativi coerente con il rischio. NCSC raccomanda copie protette e separate; NIST collega backup e prove di recupero alla protezione dalla perdita di dati. [2] [3]
Il cloud può fornire servizi distribuiti e controlli avanzati, ma resta necessario configurare e governare la propria protezione. Il modello di responsabilità condivisa AWS chiarisce che le responsabilità del cliente cambiano in base al servizio utilizzato. Non dedurre dal solo uso del cloud che siano già coperti dati, permessi e procedure. [1]
Disegna i percorsi di gestione oltre a quelli dei dati
Nel diagramma mostra dove vengono scritte le copie, ma anche chi può amministrarle e attraverso quali sistemi. Il server di backup, il repository, lo storage sottostante e il cloud possono avere percorsi di accesso differenti. Individua le identità condivise, le dipendenze dal dominio, i dispositivi di amministrazione e le credenziali di emergenza. La distanza fisica non elimina un collegamento amministrativo comune.
Per ogni percorso chiedi che cosa succede se la console principale non è disponibile. Puoi ricostruirla? Dove sono conservati configurazione, cataloghi e chiavi? Il vault è raggiungibile senza i sistemi che devi ripristinare? Queste domande non richiedono di disattivare la produzione: possono essere provate in laboratorio usando materiali di recupero autorizzati e identità dedicate.
Il modello di responsabilità condivisa del cloud aiuta a evitare attribuzioni generiche al fornitore. [1] Nel tuo piano assegna attività concrete: chi configura la protezione, controlla gli esiti, gestisce gli accessi e valida il recupero. Se un servizio è gestito da un partner, specifica quali evidenze ricevi e quale supporto è previsto durante l’emergenza. Un contratto di spazio remoto e un servizio di ripristino assistito possono avere responsabilità molto diverse.
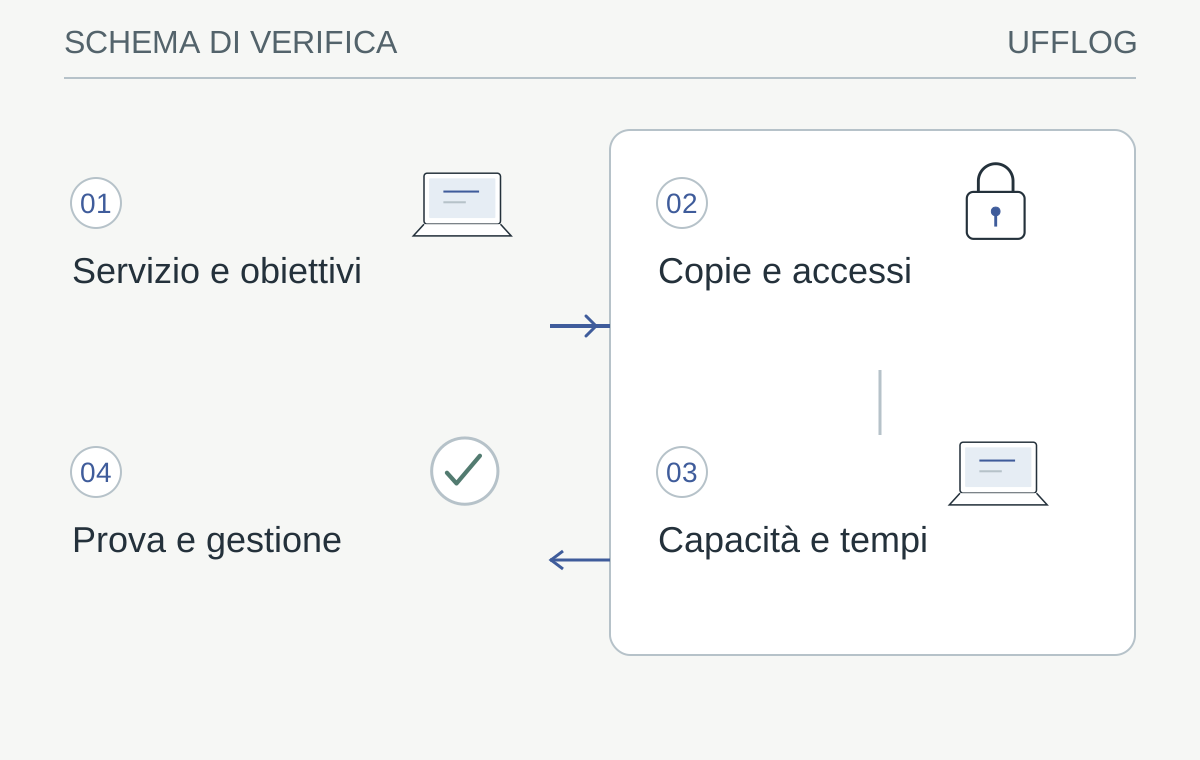
La configurazione tecnica diventa piano quando ogni servizio ha copie, dipendenze e una prova con responsabile.
Leggi lo schema
- Servizio e obiettiviDati, dipendenze e priorità concordati
- Copie e accessiPercorsi locali, remoti e amministrativi separati
- Capacità e tempiCrescita, margine e trasferimenti misurati
- Prova e gestioneCriteri di successo, evidenze e responsabili
La verifica: Il percorso funziona anche senza le dipendenze dichiarate indisponibili?
Un elenco di job non dimostra la ripartenza del servizio che quei job proteggono.
Dimensiona margine, manutenzione e crescita
Lo spazio necessario non è soltanto la somma dei dati protetti. Considera catene, punti storici, metadati, operazioni temporanee e modalità con cui il software applica la conservazione. Alcune attività possono richiedere spazio aggiuntivo prima di liberarne altro; il comportamento va verificato nella documentazione del prodotto scelto. Evita di riempire il repository fino alla capacità teorica calcolata per i dischi.
Definisci una soglia di attenzione legata al tempo necessario per intervenire. Un allarme quando lo spazio residuo è quasi esaurito può arrivare troppo tardi se l’ampliamento richiede acquisto, consegna e migrazione. Usa crescita osservata e variazioni del carico per stimare una finestra di intervento, mantenendo visibili le incertezze. Una percentuale fissa non è universalmente adeguata a ogni ambiente.
Valuta inoltre prestazioni durante attività contemporanee: backup, copia remota, verifica, manutenzione e ripristino possono competere per le stesse risorse. Il piano deve indicare priorità e finestre, senza promettere che la velocità misurata a sistema scarico sia disponibile in qualsiasi condizione. Il calcolatore di backup ibrido offre una prima struttura per le quantità; la configurazione finale richiede misure e margini coerenti con il modo in cui l’ambiente verrà realmente utilizzato.
Calcola i trasferimenti prima dell’emergenza
Considera prima copia, traffico quotidiano e ripristino completo. Un esempio teorico: trasferire 100 GB decimali su 100 Mbit/s interamente disponibili richiede circa due ore e tredici minuti, prima di overhead, contesa e altre fasi. Selezione, lettura, decifratura, avvio e verifica aggiungono tempo. La velocità nominale della linea non è una misura del recupero reale.
Verifica inoltre richieste, costi di uscita, eventuali tempi di recupero delle classi di archivio, durate minime e limiti contrattuali. Le tariffe cambiano: usa quelle applicabili al momento del progetto. Confronta le alternative con lo stesso volume, lo stesso periodo e lo stesso scenario di ripristino, evitando confronti basati sul solo prezzo per terabyte.
Definisci prove che rispondano a domande precise
Ogni prova dovrebbe avere una domanda e un criterio di successo. “Possiamo recuperare un file con i permessi previsti?” è diversa da “Possiamo riavviare l’applicazione senza la sede?”. Nel primo caso controlli contenuto, percorso e accessi; nel secondo entrano identità, rete, capacità, licenze, chiavi e procedure. Un singolo test non deve essere descritto come dimostrazione universale di resilienza.
Scegli punti di recupero e oggetti rappresentativi, includendo almeno una situazione che non coincida con la copia più recente e più semplice da leggere. Se il piano prevede immutabilità, verifica la configurazione e il comportamento su dati sintetici con un metodo supportato. La guida alla verifica del backup immutabile distingue questa prova dal tentativo improvvisato di cancellare copie operative.
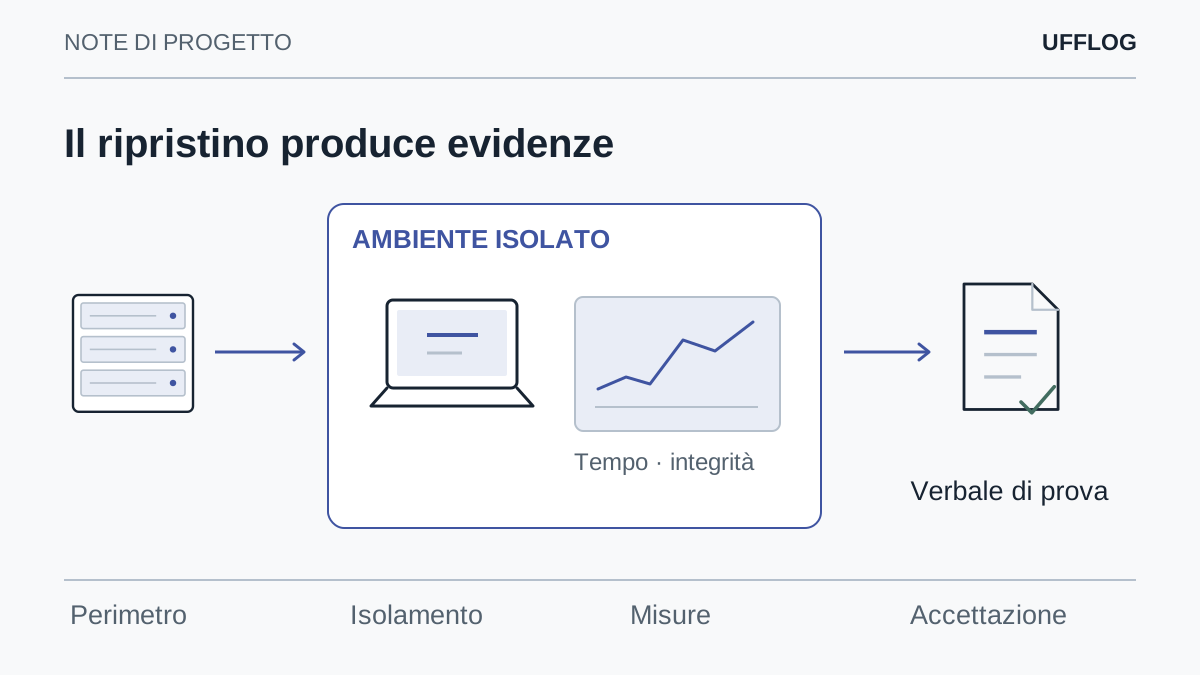
Per il recupero remoto simula l’indisponibilità delle dipendenze nel laboratorio, senza spegnere servizi reali. Misura tempi per fasi: accesso, preparazione, lettura, trasferimento, avvio e validazione. Se una fase resta fuori dalla prova, dichiaralo. Il test di ripristino documentato produce un’evidenza utile quando un altro tecnico può capire che cosa è stato realmente dimostrato e ripetere il percorso in condizioni equivalenti.
Consegna un piano con decisioni e responsabilità
La documentazione finale deve essere utilizzabile durante un problema, quando attenzione e tempo sono limitati. Mantieni una scheda sintetica con priorità, copie disponibili, accessi di emergenza come riferimenti al vault, contatti e criteri di avvio. Le procedure dettagliate possono essere separate, ma devono avere versioni identificabili e un percorso di consultazione disponibile anche se il sistema ordinario è fermo.
Assegna un responsabile agli errori dei job, uno alla capacità e uno alla validazione applicativa, anche quando nella PMI più ruoli ricadono sulla stessa persona. Indica chi prende la decisione di ripristinare sul posto, chi autorizza eventuali costi e chi comunica agli utenti la modalità di lavoro temporanea. La tecnologia non risolve da sola conflitti tra dati nuovi e un punto precedente.
Prevedi infine una revisione quando cambia una dipendenza significativa: nuova applicazione, migrazione, fornitore, sede, politica di accesso o volume dei dati. Il piano non deve essere riscritto integralmente a ogni piccola modifica, ma la variazione deve raggiungere chi gestisce la protezione. Un sistema formalmente documentato può diventare fragile se il reparto operativo aggiunge servizi che nessuno include nei backup o nelle prove.
Un progetto pronto alla gestione contiene quindi sia la configurazione sia il modo di verificarla nel tempo. I riferimenti NCSC e NIST sottolineano il ruolo di copie protette e recupero provato. [2] [3] Il lavoro specifico consiste nel tradurre quei principi in percorsi, responsabilità ed evidenze del tuo ambiente. Il risultato è un piano che spiega che cosa puoi recuperare, in quali condizioni e con quali limiti ancora da risolvere.
Una verifica pratica della manutenzione consiste nel seguire una modifica dall’inizio alla chiusura. Immagina l’aggiunta di un nuovo database al gestionale: il referente applicativo comunica la dipendenza, chi gestisce il backup verifica il metodo supportato, il responsabile del processo approva il punto di recupero desiderato e una prova controllata conferma la coerenza con i file applicativi. Il cambiamento si chiude quando protezione e documentazione corrispondono al servizio effettivo.
Assegna alla scheda una versione e conserva il motivo della modifica. Il documento sintetico non deve contenere password: usa riferimenti al sistema autorizzato di custodia e descrivi come raggiungerlo durante l’emergenza. Anche una copia stampata delle istruzioni essenziali può essere valutata nel piano, con custodia e aggiornamento coerenti con le informazioni che contiene.
Per iniziare un confronto tecnico prepara tre elementi: inventario dei servizi, schema delle copie e ultimo esito di ripristino disponibile. Quando un elemento manca, segnalalo come attività iniziale da svolgere. Questa consegna è più utile di una lunga lista di marchi, perché permette di stimare il lavoro necessario e distinguere la progettazione da una semplice vendita di capacità.
Dalla guida a una verifica concreta.
Per ogni dataset associa frequenza, destinazione, conservazione e responsabile del recupero. Inserisci anche il caso di collegamento Internet assente; una seconda destinazione utile deve avere un percorso di recupero coerente con quel guasto.
Risorse utili e progetti ufficiali
- restic
Progetto open source. Software di backup da valutare in laboratorio; hosting, gestione e capacità restano costi da progettare.
- Amazon S3 — Object Lock
Documentazione pubblica. Modalità e scadenze di protezione delle versioni. La documentazione è aperta; il servizio è a pagamento.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- AWS — Modello di responsabilità condivisa ↗aws.amazon.com
- NCSC — Mitigating malware and ransomware attacks ↗ncsc.gov.uk
- NIST — Protecting Data from Ransomware and Other Data Loss Events ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.