Un certificato dimenticato può interrompere un sito, un’API o un collegamento interno anche quando server e rete funzionano. Il problema spesso non è l’assenza di rinnovo automatico, ma un servizio rimasto fuori dal suo perimetro. Let’s Encrypt raccomanda integrazioni aggiornabili; Cloudflare distingue i certificati presentati al visitatore da altri elementi del percorso TLS. [1] [2] L’inventario deve seguire gli endpoint effettivi.
Elenca nomi e punti di terminazione
Raccogli siti pubblici, pannelli, VPN, API e servizi interni con certificati. Per ciascuno annota nome, porta, proprietario, emittente e scadenza, senza esportare chiavi private nel registro. Se esiste un proxy o una CDN, considera separatamente il tratto verso il visitatore e quello verso il server originario.
Aggiungi certificati client e integrazioni quando fanno parte del servizio. Un certificato valido nel browser non descrive necessariamente tutti questi percorsi.
L’unità dell’inventario è il punto in cui un client incontra un certificato, non soltanto il file conservato sul server. Uno stesso servizio può avere più nomi, bilanciatori e nodi. Un certificato può coprire più nomi, ma questo non dimostra che sia distribuito ovunque. Registra dove viene presentato e chi gestisce quel componente.
Aggiungi un riferimento alla configurazione e al metodo di rinnovo, mantenendo le chiavi private nel sistema autorizzato. Il registro generale non deve trasformarsi in un archivio di segreti. Anche gli account che controllano DNS o provider possono essere necessari al processo: identifica il ruolo e il luogo in cui viene gestito l’accesso, senza copiarne le credenziali.
Includi i servizi meno visibili, come API usate da automazioni, pannelli di gestione e collegamenti tra applicazioni. Gli utenti possono non visitarli mai nel browser, ma una scadenza può interrompere un flusso importante. Chiedi ai responsabili applicativi quali dipendenze protette usano e confronta il risultato con l’inventario tecnico.
Separare il tratto pubblico dal collegamento all’origine
Quando un sito usa un proxy o una CDN, il browser può vedere il certificato del servizio intermedio. Il collegamento tra quel servizio e il server originario ha una configurazione distinta. Cloudflare documenta i certificati edge separatamente dalle opzioni dell’origine. [2] Una verifica positiva nel browser non dimostra quindi che ogni altro tratto sia configurato o rinnovato correttamente.
La mappa dovrebbe mostrare visitatore, punto di terminazione pubblico e origine, con proprietario per ciascun certificato necessario. Se cambia il provider o viene rimosso il proxy, il percorso osservato dai client può cambiare. Il progetto deve verificare in anticipo che il certificato presentato nel nuovo percorso sia adatto.
Non indebolire la validazione del collegamento per eliminare un errore di scadenza. La correzione deve riguardare certificato, catena, nome o configurazione secondo il caso. Una modalità meno restrittiva può nascondere il sintomo senza ripristinare la proprietà che il servizio richiede.
Identifica chi rinnova e chi distribuisce
Verifica se il rinnovo è manuale, gestito dal provider o affidato a un client automatico. Indica credenziali e dipendenze necessarie attraverso riferimenti al vault. Distingui emissione del nuovo certificato e sua installazione sul servizio: un file rinnovato sul disco può non essere quello effettivamente presentato ai client.
Per integrazioni automatiche usa le funzioni di prova supportate, evitando emissioni ripetute non necessarie o modifiche del DNS durante il normale lavoro. Conserva configurazione e procedura di ritorno prima di cambiare il metodo.
L’automazione dovrebbe avere un proprietario e una prova di funzionamento. Verifica che il processo venga eseguito, che possa completare la validazione prevista e che distribuisca il risultato al servizio corretto. Un’attività pianificata senza errori apparenti può non coprire un nome aggiunto successivamente o un nodo rimasto fuori dalla configurazione.
Distingui il fallimento di emissione da quello di installazione. Nel primo caso il nuovo certificato non viene ottenuto; nel secondo esiste ma il servizio continua a presentare quello precedente. La diagnosi richiede log e controlli differenti. Evita di ripetere emissioni indiscriminatamente: i provider possono applicare limiti e il problema potrebbe essere nel passaggio successivo.
Il processo deve restare aggiornabile. Let’s Encrypt richiama la necessità di adattarsi a cambiamenti di client, catene e protocolli. [1] Non fissare dipendenze tecniche nel codice senza una ragione e un piano di manutenzione. L’obiettivo è un rinnovo osservabile e verificato, non un meccanismo che nessuno osa toccare perché funziona da tempo.
Proteggere le dipendenze dell’emissione automatica
Il processo di rinnovo può dipendere da DNS, raggiungibilità del servizio, permessi o API del provider. Un cambiamento di firewall o hosting può alterare queste condizioni anche se il sito continua a funzionare nell’immediato. Inserisci quindi il controllo del rinnovo nei progetti che modificano quei componenti.
Se vengono usate credenziali automatiche, limita l’ambito secondo le capacità del provider e conserva i segreti nel sistema approvato. Un token condiviso con molte altre attività rende più difficile ruotarlo o revocarlo senza effetti collaterali. La documentazione deve spiegare il ruolo del token e il percorso di sostituzione, senza esporne il valore.
Una prova in un ambiente o con una funzione di test supportati permette di verificare il flusso senza consumare inutilmente emissioni operative. Le modalità dipendono dal client e dal provider: usa la documentazione attuale e registra ciò che la prova copre. Il test del rinnovo e il controllo dell’endpoint reale restano due passaggi complementari.
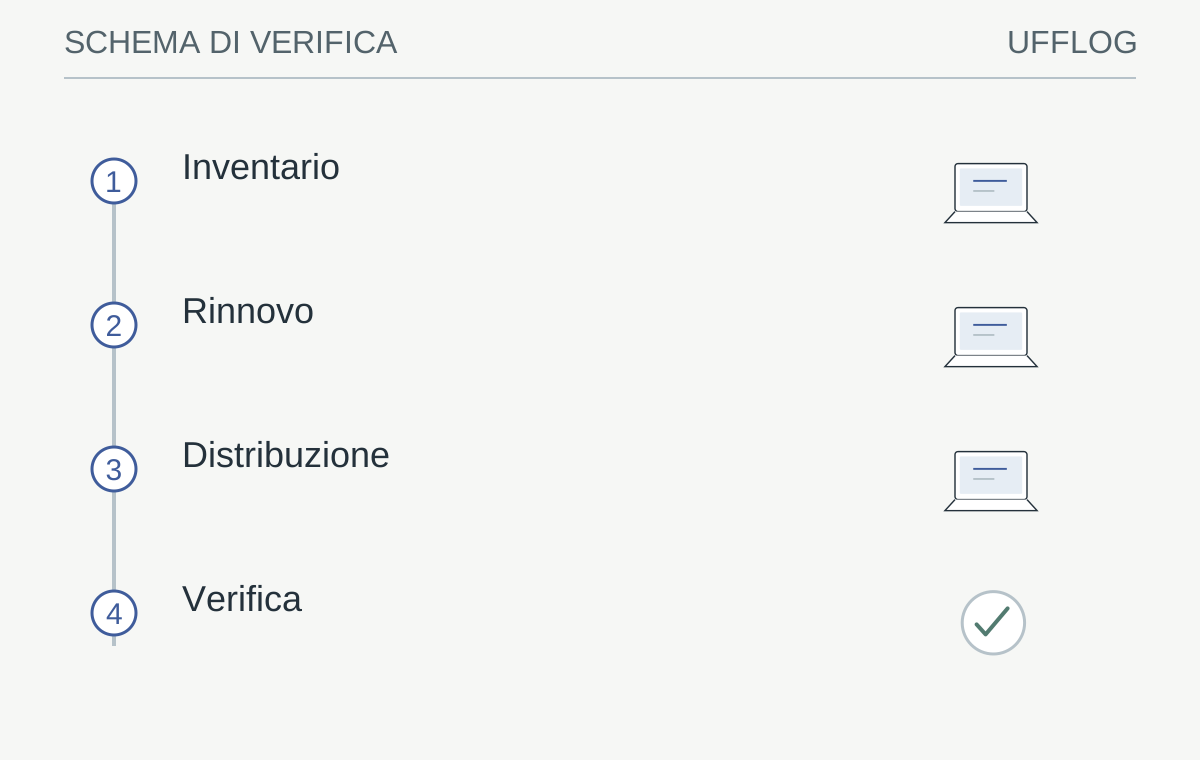
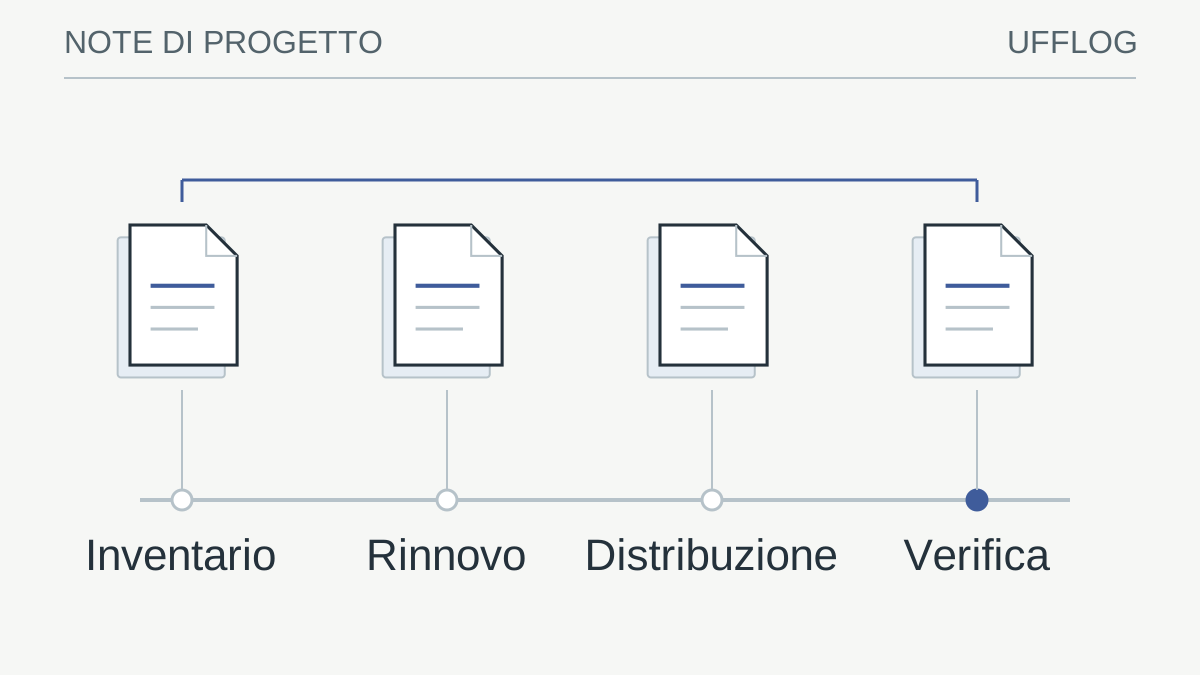
Schema operativo illustrativo con un controllo di esito prima dell’accettazione.
Leggi lo schema
- InventarioNomi, porte e punti di terminazione
- RinnovoMetodo e dipendenze osservabili
- DistribuzioneNuovo materiale su ogni endpoint
- VerificaCertificato visto dal client e alert
La verifica: Il servizio presenta davvero il certificato previsto?
Se no, verificare installazione e percorso prima di chiudere il rinnovo.
Verifica il certificato osservato dal client
Controlla nome coperto, catena, validità e scadenza dalla stessa rete usata dagli utenti. Se il servizio è interno, usa strumenti approvati senza inviare informazioni riservate a scanner pubblici. Il solo indirizzo IP può non rappresentare il certificato selezionato per un nome: conserva il contesto della richiesta.
L’analizzatore URL aiuta a leggere la struttura dell’indirizzo; non effettua un audit TLS né verifica il rinnovo del certificato. Per quella verifica serve osservare il servizio effettivo.
La verifica deve usare il nome corretto e il percorso degli utenti. Un server che ospita più siti può scegliere materiale diverso in base alla richiesta. Anche una CDN può presentare un certificato differente da quello dell’origine. Registra quindi nome, porta, rete e componente osservato, evitando di confrontare risultati che appartengono a tratti diversi.
Non limitarti alla data finale. Controlla che il nome sia coperto, che la catena sia accettata nel contesto previsto e che il client disponga di un orario corretto. Un certificato non scaduto può comunque non essere appropriato a quel nome o a quel tipo di fiducia. Se compare un avviso, raccoglilo invece di abituare gli utenti a ignorarlo.
Dopo il rinnovo verifica il servizio da un punto rappresentativo e, quando applicabile, sui diversi nodi. Un bilanciatore può rendere intermittente un difetto se soltanto una parte dei backend è stata aggiornata. Il confronto tra configurazione prevista e certificato effettivamente presentato è il controllo che chiude il processo.
Leggere un file di certificato senza esportare segreti
Se OpenSSL è già disponibile nell’ambiente autorizzato, questo esempio legge soltanto un file PEM di certificato pubblico di laboratorio e mostra soggetto, emittente e date. Il nome è un segnaposto: il file deve essere una copia autorizzata del certificato, non una chiave privata. Non installare software da fonti casuali per eseguire il comando. [3]
openssl x509 -in certificate-example.pem -noout -subject -issuer -datesIl comando non rinnova, non installa e non contatta il servizio. Il risultato descrive quel file, che potrebbe essere diverso dal certificato effettivamente presentato agli utenti. Non dimostra inoltre che la catena sia accettata o che il nome richiesto sia corretto. Usa questa lettura come elemento del confronto, non come audit TLS completo.
Per una diagnosi pubblica non caricare chiavi o configurazioni su scanner online. Anche quando il certificato è pubblico, il materiale raccolto insieme può contenere dettagli interni. Condividi soltanto l’evidenza necessaria attraverso il canale previsto dal progetto.
Prova gli avvisi e assegna un proprietario
Imposta un preavviso adeguato ai tempi necessari per intervenire e verifica che raggiunga una persona responsabile. Considera le assenze e i certificati gestiti da fornitori. Dopo un rinnovo controlla che ogni endpoint presenti il nuovo materiale e che le applicazioni funzionino. Mantieni una revisione quando cambiano dominio, proxy, hosting o autorità di certificazione: il registro è utile solo se descrive ciò che i client incontrano realmente.
Il preavviso deve lasciare tempo per riconoscere il problema, ottenere autorizzazioni e distribuire la correzione. Non usare una soglia universale senza considerare il servizio. Un rinnovo gestito automaticamente può richiedere un allarme sul fallimento del job, mentre un certificato di un fornitore può richiedere anticipo per coordinare persone e finestre.
Verifica la consegna dell’allarme con una funzione di test supportata o una simulazione del flusso di notifica. Non è necessario avvicinare artificialmente un certificato alla scadenza. Il referente e il sostituto devono sapere quale endpoint è coinvolto, dove si trova la procedura e quale controllo conferma la soluzione.
La chiusura del ticket deve includere il certificato osservato e l’esito applicativo. Un messaggio “rinnovato” non basta se non specifica dove è stato distribuito. Aggiorna poi il registro e le eccezioni, mantenendo un controllo indipendente dal solo processo che esegue il rinnovo. In questo modo un errore dell’automazione ha più possibilità di emergere prima dell’interruzione.
Provare il comportamento dopo una migrazione del servizio
Una migrazione di sito o API deve includere un controllo TLS prima e dopo il cambio di percorso. Verifica nomi, endpoint, automazione e notifiche nella destinazione. La diagnosi DNS aiuta a capire se un client sta ancora raggiungendo un indirizzo precedente; la finestra di manutenzione organizza controlli e ritorno.
In uno scenario ipotetico, il certificato viene rinnovato sul nuovo server ma il proxy continua a usare un nodo precedente. Il file corretto esiste, il job è verde e una parte delle richieste fallisce. La verifica dal punto di vista del client e la mappa dei nodi rendono visibile questa differenza.
Il risultato atteso è una catena di responsabilità chiara: chi emette, chi distribuisce, chi osserva e chi interviene. Un processo automatico riduce il lavoro ripetitivo, ma diventa affidabile quando il suo risultato è controllato e quando un fallimento produce una richiesta comprensibile prima della scadenza.
Dalla guida a una verifica concreta.
Su un certificato pubblico di esempio leggi le date e identifica il responsabile del rinnovo. Verifica separatamente nome, catena e installazione sui vari nodi; rinnovare un file non garantisce che ogni servizio lo utilizzi.
Controllo facoltativo in sola lettura
Sistema con OpenSSL già disponibile · certificato pubblico PEM
openssl x509 -in sample-public.pem -noout -datesIl file deve contenere un certificato pubblico, mai una chiave privata. Legge le date senza connessioni di rete; non verifica nome, revoca o catena di fiducia.
Opera su sistemi autorizzati e dati dimostrativi. I controlli mostrati non cambiano configurazioni; non sostituiscono una prova di recupero o una valutazione completa.
Risorse utili e progetti ufficiali
- OpenSSL — x509
Documentazione pubblica. Ispezione dei certificati pubblici. Il controllo delle date non verifica l’intera catena di fiducia.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Let’s Encrypt — Guida di integrazione ↗letsencrypt.org
- Cloudflare — Certificati edge ↗developers.cloudflare.com
- OpenSSL — openssl-x509 ↗docs.openssl.org
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.