Un agente che prepara una proposta e un agente che la invia al cliente hanno responsabilità diverse. L’approvazione deve separare intenzione ed esecuzione, mostrando esattamente quale azione avverrà e con quali parametri. Un messaggio “posso procedere?” non basta se il sistema può cambiare destinatario o importo dopo la conferma.
Costruire una matrice delle decisioni prima dell’interfaccia
Elenca i verbi che l’agente può usare e le conseguenze di ciascuno: leggere, preparare, modificare, inviare, attivare. Poi associa risorse e destinatari. «Inviare» una nota a sé stessi e inviare un’offerta a un cliente non sono la stessa capacità. La matrice deve distinguere almeno dati consultabili, effetti esterni, possibilità di ritorno e soggetti che possono decidere. Non basta classificare uno strumento come innocuo perché il suo nome contiene la parola assistente.
Per ogni riga definisci se l’operazione è automatica, richiede revisione o non è disponibile. La scelta dipende dal processo, non dalla sicurezza con cui il modello formula la proposta. Se il prezzo non è stato approvato, l’agente può preparare un riepilogo dei requisiti ma non inventare condizioni per rendere più fluido il passaggio commerciale. Se mancano permessi su una risorsa, una conferma dell’utente non sostituisce l’autorizzazione tecnica.
La matrice dovrebbe essere breve e comprensibile anche al responsabile del servizio. Quando compare una nuova funzione, deve essere possibile capire chi ne approva l’introduzione e quali prove servono prima dell’abilitazione. OWASP tratta proprio l’eccesso di autonomia come un rischio distinto dall’eccesso di privilegi: ridurre uno non risolve automaticamente l’altro. [1]
Validare la proposta prima di chiedere una decisione
La revisione umana non deve diventare il punto in cui vengono scaricati tutti gli errori di preparazione. Prima di mostrare la proposta, verifica campi obbligatori, riferimenti alle risorse e provenienza dei valori. Il revisore deve decidere su un’azione possibile e coerente, non ricostruire un preventivo o capire se un identificativo inventato esista davvero. Se manca un dato indispensabile, il flusso resta in preparazione e chiede il chiarimento pertinente.
Distingui valori dichiarati dall’utente, dati letti da una fonte autorizzata e ipotesi del modello. Un indirizzo inserito nella chat può richiedere conferma; una disponibilità deve arrivare dal sistema che la governa; una condizione economica deve essere quella approvata. Non convertire il linguaggio sicuro del modello in una verifica tecnica. La schermata deve mostrare le incertezze ancora presenti, impedendo l’esecuzione quando sono incompatibili con l’effetto richiesto.
Per un caso illustrativo, una proposta di assistenza può contenere sede, dispositivo e fascia richiesta. Il bot può organizzare queste informazioni, ma non deve aggiungere una garanzia di intervento se il servizio non l’ha confermata. La persona che approva deve vedere l’oggetto effettivo e il suo perimetro, compresi elementi esclusi o ancora da verificare. Un dato mancante non può essere riempito con un valore plausibile solo per attivare il pulsante.
Questo controllo precede la conferma e rimane indipendente da essa. Anche una persona autorizzata può sbagliare o non notare un riferimento incoerente; il backend deve rifiutare ciò che viola i vincoli del servizio. L’approvazione aggiunge una decisione informata a una proposta già validata, senza sostituire schema, limiti e autorizzazioni. Il collaudo deve includere una proposta incompleta e una formalmente valida ma fuori perimetro, verificando che entrambe si fermino prima dell’effetto.
Legare la conferma a una fotografia dell’azione
Il revisore deve vedere una rappresentazione stabile di ciò che sta autorizzando. Includi operazione, risorsa, destinatario, contenuto rilevante e condizioni economiche quando presenti. Per una modifica mostra il valore precedente e quello proposto. Per un invio mostra oggetto, allegati e destinatari effettivi. Il riepilogo narrativo può aiutare la lettura, ma i dettagli decisivi devono provenire dall’oggetto che verrà realmente eseguito.
Associa la proposta a un identificativo e a una versione. Una conferma per la versione A non può essere riutilizzata per la versione B dopo aver cambiato un indirizzo o una quantità. Il backend deve confrontare la richiesta approvata con quella da eseguire, senza lasciare al modello la decisione su quali differenze siano trascurabili. La normalizzazione dei dati, se necessaria, avviene prima della presentazione e deve essere ripetibile.
Un caso illustrativo è l’invio di una proposta di noleggio. Se dopo l’approvazione cambia il numero di dispositivi, non basta mantenere lo stesso identificativo della conversazione. Serve una nuova proposta verificabile. Il confronto JSON può aiutare a leggere due esempi sintetici, ma la relazione fra versione e autorizzazione deve essere garantita dall’applicazione.
Controllare lo stato appena prima di eseguire
Fra la revisione e l’esecuzione può trascorrere tempo. Un dispositivo può essere già assegnato, un documento aggiornato o un’autorizzazione revocata. L’approvazione descrive una decisione su un contesto, non congela automaticamente tutti i sistemi coinvolti. Occorre perciò verificare le precondizioni immediatamente prima dell’effetto e stabilire quali variazioni invalidano la richiesta.
Immagina che il bot proponga di aggiornare il recapito di un ticket. Nel frattempo un operatore modifica lo stesso campo. Se l’agente scrive il vecchio valore approvato senza rileggere lo stato, può sovrascrivere un aggiornamento legittimo. Il progetto deve prevedere un controllo di versione o un altro meccanismo applicativo equivalente. Un conflitto diventa un esito da revisionare, non un motivo per tentare di nuovo fino a riuscire.
Non ogni variazione richiede necessariamente una nuova decisione umana. Questa distinzione va però codificata in regole esplicite e collaudate. Un cambiamento di destinatario, importo o ambito autorizzato normalmente modifica ciò che la persona ha valutato. L’agente non dovrebbe reinterpretare una conferma generica per estenderla a nuovi effetti. La documentazione sugli strumenti con approvazione mostra il punto di sospensione; la coerenza con il sistema destinatario resta parte dell’integrazione. [2]
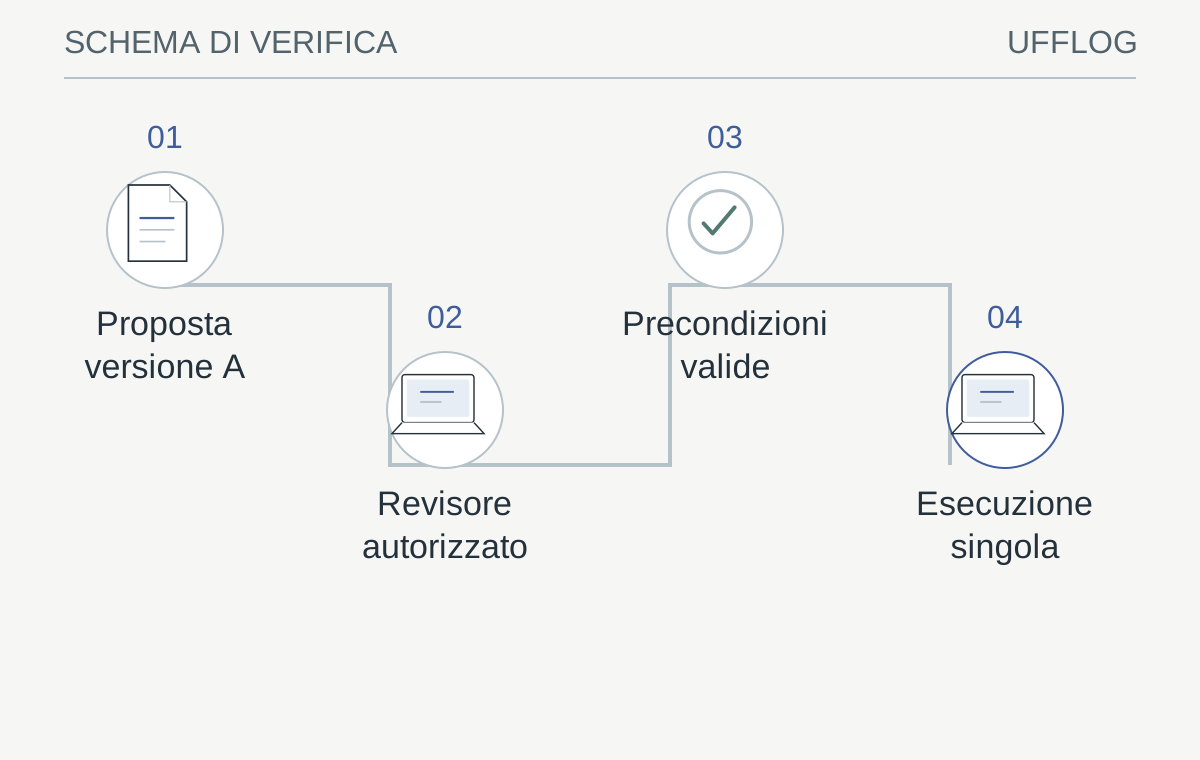
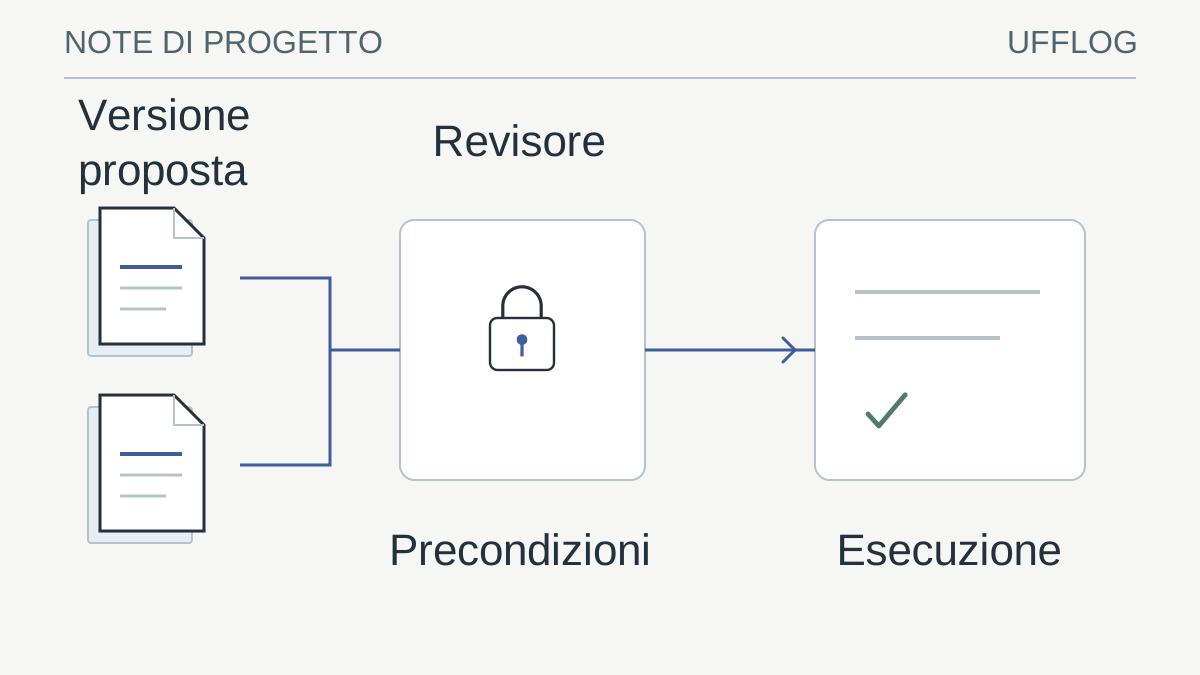
L’azione approvata viene ricontrollata prima dell’esecuzione. Se cambiano dati decisivi o autorizzazioni, la proposta torna in revisione.
Leggi lo schema
- Proposta versione ARisorsa, destinatario ed effetto visibili
- Revisore autorizzatoDecisione associata a quella versione
- Precondizioni valideStato e permessi verificati di nuovo
- Esecuzione singolaEsito reale collegato all’identificativo
La verifica: Contenuto, versione e precondizioni coincidono con la decisione valida?
Se no, niente effetto: prepara una nuova revisione o affida il caso a un operatore.
Gestire scadenza, rifiuto e revoca come esiti normali
Una proposta non può restare approvabile indefinitamente se contiene disponibilità o dati variabili. Definisci una scadenza coerente con il caso d’uso e rendila visibile al revisore. Alla scadenza il sistema può preparare una nuova versione con dati aggiornati; non deve eseguire silenziosamente quella vecchia perché una persona ha aperto il link in ritardo.
Il rifiuto deve lasciare un esito chiaro. Non trasformarlo in una richiesta quasi identica ripresentata più volte per ottenere un sì. Se il revisore inserisce una motivazione, conserva soltanto ciò che serve al processo e limita l’accesso alle note. La revisione può anche chiedere una modifica: in quel caso nasce una nuova versione della proposta, che deve attraversare nuovamente i controlli pertinenti.
Prevedi la revoca prima dell’esecuzione e descrivi cosa accade se l’effetto è già avvenuto. «Revocato» e «annullato nel sistema destinatario» non sono sinonimi. Per alcuni processi il ritorno richiede una seconda operazione autorizzata; per altri non è possibile. L’interfaccia deve distinguere questi casi, senza promettere un pulsante universale di annullamento. Il passaggio a una persona è descritto nella guida al fallback umano.
Evitare che l’approvazione diventi un gesto automatico
Un revisore che riceve decine di schermate quasi identiche tende a concentrarsi sul pulsante. Per ridurre questa fatica mostra le differenze sostanziali e il motivo per cui serve una decisione. Separare il riepilogo iniziale dai dettagli consultabili rende il controllo più rapido; nascondere destinatari o importi in una sezione marginale lo rende soltanto meno efficace.
Raggruppa operazioni soltanto quando condividono lo stesso perimetro e quando ciascun effetto rimane comprensibile. Approvare cento modifiche con un solo click richiede un riepilogo affidabile, possibilità di escludere eccezioni e limiti chiari. Non usare una conferma globale per autorizzare operazioni future ancora sconosciute. Le deleghe continuative, quando previste dal processo, hanno confini propri e devono essere distinguibili dalle approvazioni puntuali.
Misura anche la qualità della revisione. Quante proposte vengono corrette? Quali campi causano dubbi? Quante scadono senza risposta? Un aumento dei sì non dimostra necessariamente un miglioramento: potrebbe indicare che i revisori non hanno informazioni sufficienti o che il carico è eccessivo. Nel pilota raccogli osservazioni da chi approva e da chi riceve gli effetti, non soltanto il tempo medio di click.
Collaudare la decisione su errori e concorrenza
Prepara una matrice di test con esito atteso scritto prima della prova. Includi doppio click, due revisori contemporanei, sessione scaduta, ruolo revocato, proposta modificata e risposta del destinatario persa. Usa risorse sintetiche in un ambiente separato; non trasformare il collaudo in un esperimento sulle comunicazioni o sugli ordini reali.
Il doppio click deve produrre una sola operazione logica. Se la rete cade dopo l’effetto, il sistema deve cercare l’esito già esistente invece di generare un nuovo identificativo e ripartire. Se due persone decidono in modo diverso, deve esistere una regola deterministica: per esempio una transizione atomica accetta una sola decisione valida e mostra all’altra persona lo stato aggiornato. La soluzione precisa dipende dall’architettura, ma l’ambiguità non può essere delegata alla conversazione.
Controlla inoltre che una pagina esterna o un documento non possano costruire una conferma fittizia. Il contenuto letto dal modello non è un evento dell’utente autenticato. Il tema è collegato alle automazioni e ai webhook duplicati, dove ricezione, decisione ed effetto devono restare separati anche in presenza di ritentativi.
Rendere la traccia utile a chi deve ricostruire l’accaduto
Il registro dovrebbe permettere di rispondere a domande concrete: quale proposta era visibile, chi poteva approvarla, quale decisione è arrivata, quali precondizioni sono state controllate e quale esito ha restituito l’esecutore. Un identificativo comune collega questi passaggi senza obbligare a conservare ogni parola della chat o allegati riservati nei log.
Conserva stato e riferimenti necessari con accessi e tempi di conservazione definiti. Se vengono registrati parametri sensibili, valuta mascheramento o separazione del contenuto dal registro operativo. Il revisore della piattaforma non deve ottenere automaticamente accesso a tutti i documenti usati dagli agenti. Anche le tracce dell’automazione fanno parte del perimetro informativo dell’azienda.
La consegna del flusso comprende matrice delle decisioni, esempi di proposta, casi di test, regole di scadenza e percorso per gli esiti incerti. Il criterio di accettazione non è «il bot chiede conferma», ma «nessuna azione può oltrepassare il contenuto, la versione e il perimetro della decisione valida». Da questo risultato si può aumentare gradualmente l’autonomia, mantenendo un confine verificabile.
Dalla guida a una verifica concreta.
Prepara una bozza con destinatario, contenuto ed effetto atteso. Verifica che una modifica dei parametri richieda una nuova conferma; l’approvazione di un testo non autorizza automaticamente invio, pagamento o modifica di dati.
Risorse utili e progetti ufficiali
- OWASP — Excessive Agency
Documentazione pubblica. Rischi delle azioni delegate agli agenti AI e criteri per limitarne poteri e ambito.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- OWASP — Eccesso di capacità, privilegi e autonomia ↗genai.owasp.org
- Microsoft — Approvazione umana delle chiamate a strumenti ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.