File improvvisamente illeggibili, estensioni insolite o un alert di cifratura richiedono una risposta coordinata. L’obiettivo iniziale è limitare il danno e capire il perimetro, preservando la possibilità di investigare. Questa guida aiuta a organizzare le prime decisioni; durante un incidente attivo prevalgono il piano aziendale e le indicazioni del team incaricato. Un questionario online non può stabilire se l’ambiente sia bonificato o se siano stati sottratti dati.
Riconoscere il segnale senza trasformarlo subito in diagnosi
Un’estensione insolita, un documento che non si apre o un computer lento non bastano da soli a dimostrare un ransomware. Possono però giustificare una segnalazione urgente quando compaiono insieme, su più sistemi o accompagnati da un alert attendibile. Comunica ciò che osservi: nome del dispositivo, attività in corso, messaggio visualizzato, primo momento noto e persone coinvolte. Separa le osservazioni dalle ipotesi, così il team può confrontarle con altri segnali.
Non provare ad aprire decine di file per misurare quanto sia esteso il danno. Non inoltrare allegati sospetti a colleghi chiedendo di testarli. Evita anche di caricare documenti aziendali su servizi pubblici di analisi senza autorizzazione: potrebbero contenere dati riservati. Il referente incaricato può stabilire quali evidenze raccogliere e con quali strumenti, mantenendo il controllo sul materiale.
Un esempio ipotetico: un addetto vede una richiesta di riscatto in una cartella condivisa. La prima informazione utile è dove l’ha trovata e quali sistemi ha usato, non una dichiarazione che tutta l’azienda sia stata compromessa. L’incidente potrebbe essere più ampio di quanto appare oppure circoscritto. Le prime decisioni devono ridurre l’esposizione senza inventare il perimetro. La classificazione si aggiorna quando arrivano evidenze migliori.
Distinguere indisponibilità, alterazione e possibile sottrazione
La cifratura visibile riguarda la disponibilità dei dati, ma l’indagine deve considerare anche integrità e riservatezza. Il fatto che una copia permetta di riaprire i file non risponde alla domanda se informazioni siano state consultate, modificate o sottratte. Questi aspetti richiedono evidenze e decisioni differenti, gestite dal team incaricato. Non ridurre l’incidente alla sola presenza di un programma di decifratura o di un backup recente.
Nel registro separa le condizioni confermate da quelle ancora da verificare. Per esempio: un servizio è indisponibile, alcuni documenti risultano illeggibili, l’eventuale accesso ai dati è oggetto di analisi. Questa formulazione evita sia rassicurazioni premature sia dichiarazioni più ampie delle evidenze. Le informazioni possono cambiare mentre il team ricostruisce il perimetro; conserva il motivo degli aggiornamenti.
Anche le comunicazioni interne devono mantenere la distinzione. Dire che il gestionale è tornato accessibile non equivale a dichiarare chiusa l’indagine. Chi coordina spiega quali funzioni sono disponibili e quali restrizioni restano, mentre i referenti competenti valutano gli altri aspetti. Il recupero operativo e la gestione delle conseguenze procedono insieme, con stati riconoscibili.
Per gli utenti l’indicazione utile è sapere dove lavorare, cosa evitare e come segnalare nuovi sintomi. Non serve diffondere ipotesi tecniche o dettagli sensibili che potrebbero confondere il personale o interferire con l’attività del team.
Stabilire chi decide nei primi minuti
Il coordinatore deve mantenere una visione delle azioni autorizzate. Senza questo ruolo, più tecnici possono operare sullo stesso sistema, cambiare password in modo incoerente o riavviare servizi mentre altri stanno raccogliendo elementi. Nomina anche chi tiene il registro: orario, decisione, motivazione, autore e risultato osservato. Un foglio strutturato in un ambiente affidabile può essere sufficiente per iniziare.
Il referente aziendale deve chiarire quali processi non possono attendere e quali possono essere sospesi. Questa informazione aiuta a scegliere contenimenti proporzionati, ma non deve diventare una richiesta indiscriminata di riaccendere ogni servizio. Il team tecnico spiega il rischio residuo e le condizioni per riprendere; la direzione assume le decisioni di business nel quadro del piano. Le responsabilità si completano, non si sostituiscono.
Prevedi un contatto con fornitori applicativi e supporto specialistico, usando recapiti già verificati. Durante un incidente possono circolare messaggi di falsi tecnici o richieste urgenti di credenziali. Non concedere accesso a chi si presenta spontaneamente sostenendo di poter risolvere il problema. Ogni intervento esterno deve essere autorizzato e tracciabile. La disponibilità di un canale alternativo è particolarmente importante se identità o posta aziendale non sono affidabili.
Proteggere copie, identità e strumenti di amministrazione
Il contenimento non riguarda soltanto i computer su cui si vedono file cifrati. Il team deve valutare account privilegiati, console di gestione, collegamenti remoti e repository di backup. Una credenziale compromessa può consentire nuove azioni anche dopo l’isolamento di una postazione. L’ordine degli interventi dipende dalle evidenze e dalle dipendenze: cambiare un account di servizio senza comprenderne l’uso può fermare attività essenziali o rendere più difficile il recupero.
Le copie devono restare disponibili alle persone autorizzate e meno esposte possibile al percorso compromesso. Non lanciare ripristini sulla produzione prima che sia stato definito un ambiente di destinazione adeguato. Evita anche nuove sincronizzazioni improvvisate che potrebbero propagare modifiche indesiderate. Il team verifica quali punti di recupero esistono, dove si trovano e quali accessi servono per usarli.
L’immutabilità è una proprietà da verificare nel suo perimetro, non una dichiarazione generale che ogni copia sia sana. Un archivio protetto dalla cancellazione può comunque contenere dati già alterati o applicazioni non utilizzabili. La guida alla verifica dei backup immutabili aiuta a distinguere conservazione della copia e qualità del recupero. Durante l’incidente questa distinzione evita aspettative che il solo stato del job non può sostenere.
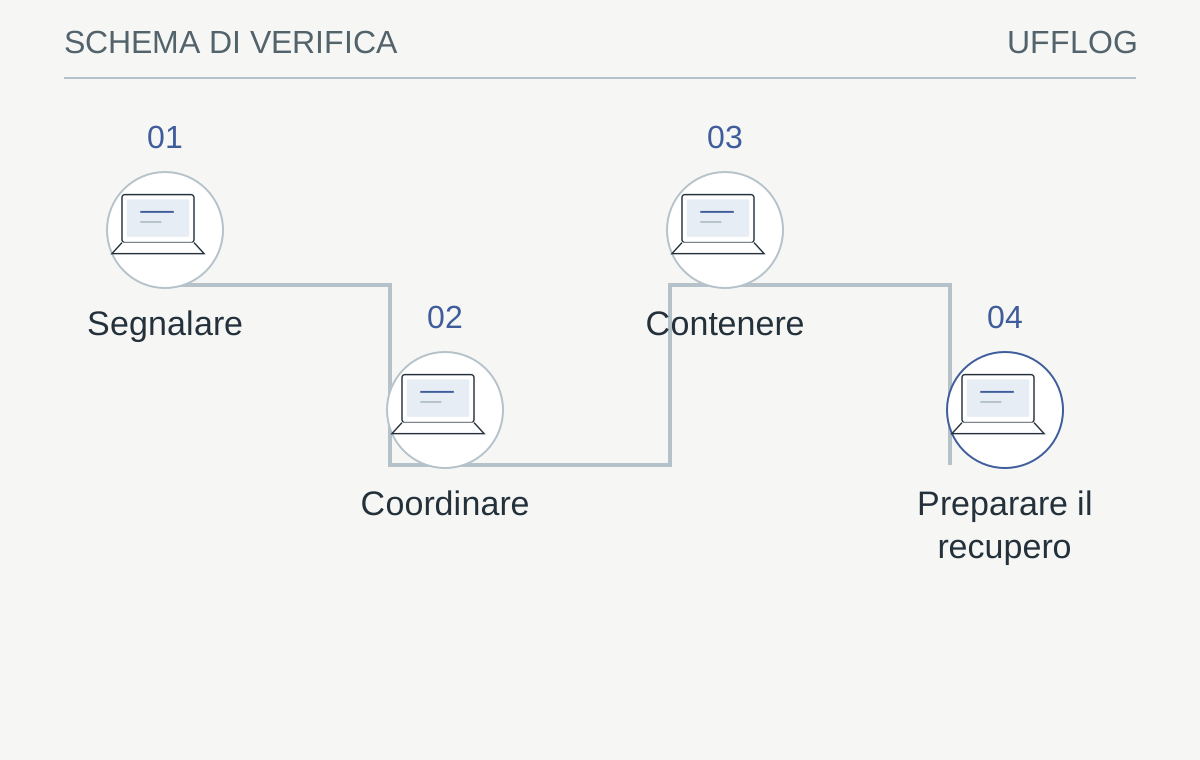
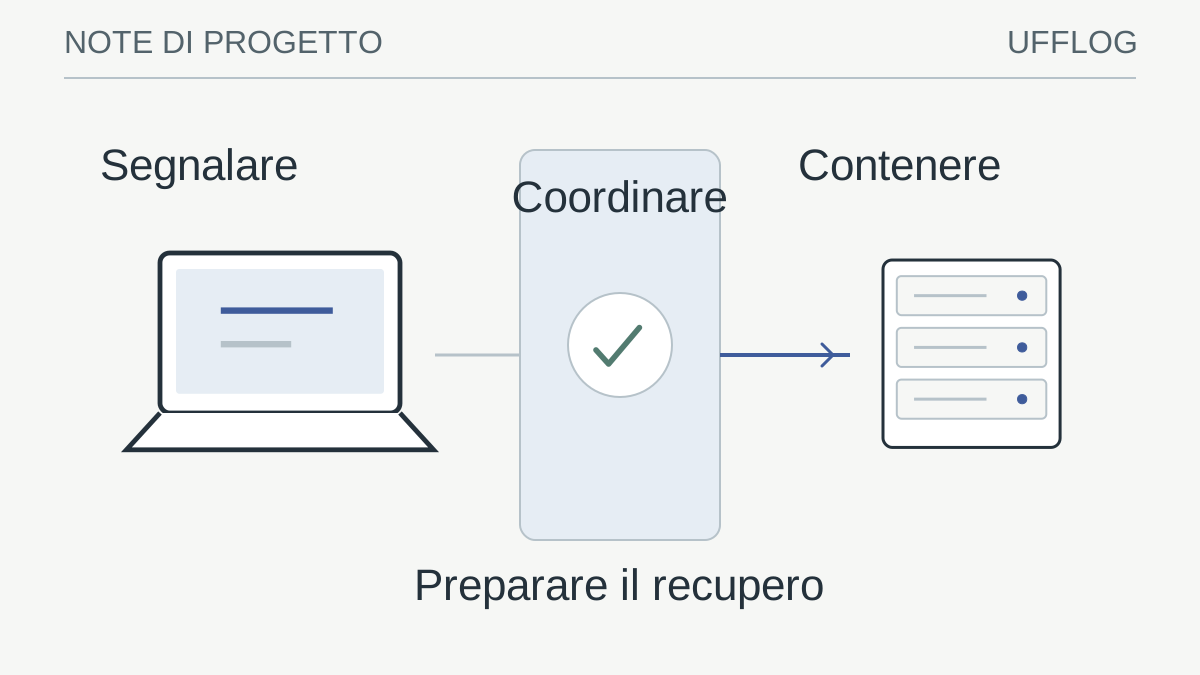
Schema di decisione illustrativo: ogni passaggio richiede una verifica prima di procedere.
Leggi lo schema
- SegnalareSintomi, orario e dispositivo
- CoordinareReferente e canale affidabile
- ContenereAzioni autorizzate e copie protette
- Preparare il recuperoAmbiente separato e criteri di rientro
La verifica: Il team ha definito perimetro e condizioni di ripartenza?
Se mancano, non improvvisare ripristini o riaperture dei servizi.
Conservare elementi utili senza improvvisare un’indagine
La raccolta delle evidenze deve essere gestita da personale competente con un obiettivo chiaro. Il personale ordinario può descrivere sintomi e conservare i messaggi ricevuti attraverso il canale indicato, ma non dovrebbe esplorare liberamente sistemi sospetti o installare strumenti trovati sul web. Ogni attività modifica qualcosa e può influire sulle analisi successive. Il piano deve indicare quali operazioni sono ammesse e chi le esegue.
La scelta tra mantenere acceso un sistema e spegnerlo dipende dal rischio e dalla possibilità di isolarlo. Non esiste una risposta universale valida per ogni macchina. Il team deve bilanciare contenimento, continuità ed elementi volatili, seguendo le procedure applicabili. Le indicazioni generali delle autorità sono un riferimento per preparare il piano; durante un evento reale servono decisioni sul contesto specifico. [1] [2]
Conserva copie delle comunicazioni e del registro in un luogo affidabile, con accessi limitati. Non pubblicare schermate o dettagli dell’incidente sui social. La comunicazione verso clienti, personale e soggetti esterni deve essere coordinata con i referenti incaricati. Eventuali obblighi di notifica e coinvolgimento delle autorità vanno valutati tempestivamente dalle figure competenti, sulla base dell’organizzazione e dei dati interessati, senza dedurre scadenze da una guida generica.
Preparare la ripartenza mentre il contenimento continua
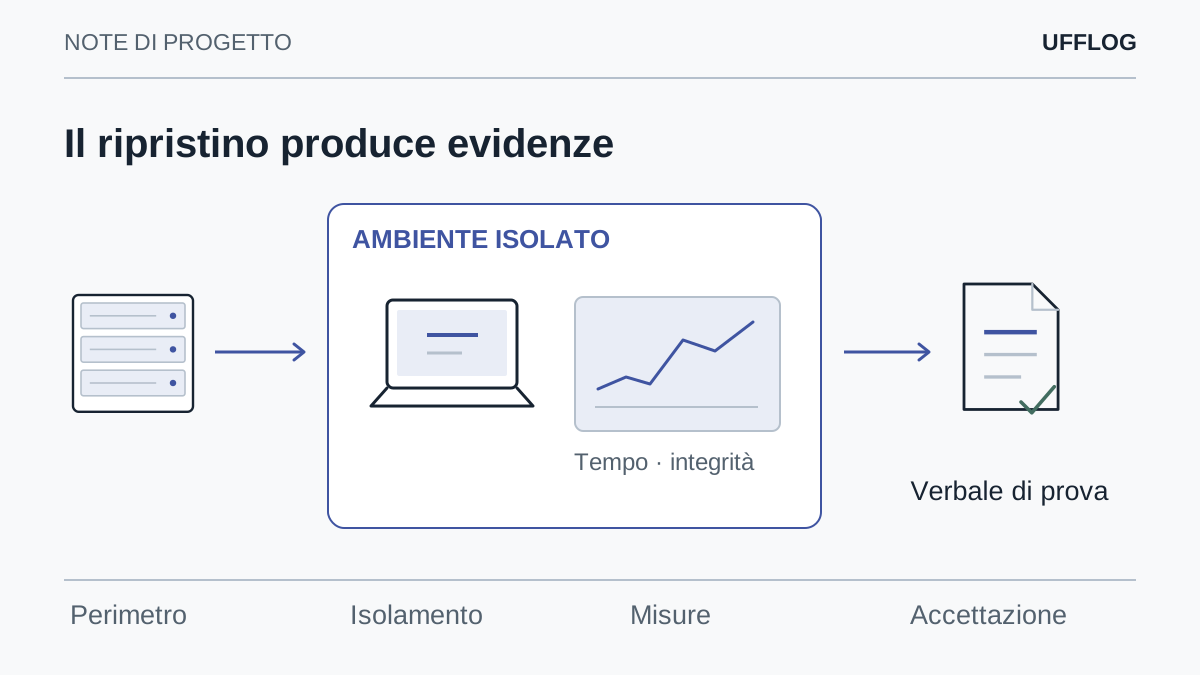
Il recupero può essere pianificato prima che ogni dettaglio dell’indagine sia concluso, ma deve rispettare condizioni di sicurezza esplicite. Identifica un ambiente separato, i servizi minimi necessari e i criteri con cui scegliere il punto di recupero. Verifica anche software, licenze, identità e configurazioni: disporre dei file non significa avere un’applicazione pronta per gli utenti. Il referente del processo deve definire quali operazioni provano il ritorno al lavoro.
Un test isolato può aiutare a valutare dati e dipendenze senza ricollegare subito l’ambiente recuperato a quello ancora sotto analisi. La decisione di rientro deve indicare controlli completati, limiti rimasti e monitoraggio previsto. Una scansione senza rilevamenti è un elemento utile, ma non dimostra da sola l’assenza di ogni compromissione. Le evidenze vanno lette insieme al percorso dell’incidente.
Per la documentazione del recupero usa la guida al test di ripristino. Registra la versione dei dati, il tempo impiegato e le funzioni effettivamente provate. Se il servizio riparte soltanto in modalità ridotta, dichiaralo. È meglio una continuità limitata ma compresa che un ritorno apparente destinato a interrompersi al primo processo non verificato.
Mantenere un processo aziendale temporaneo senza nuovi rischi
Durante il fermo possono continuare ad arrivare ordini, richieste e documenti. Il responsabile del processo deve decidere quali attività possono essere registrate temporaneamente e con quale metodo autorizzato. Una procedura manuale può aiutare, ma deve preservare ordine, identificativi e possibilità di riconciliazione. Fogli sparsi e account personali possono creare un secondo problema mentre si cerca di risolvere il primo.
Definisci un luogo approvato per le registrazioni temporanee e chi può accedervi. Conserva il minimo necessario, evitando copie indiscriminate di archivi aziendali su dispositivi non gestiti. Se un’attività richiede dati non disponibili o non verificati, il referente deve decidere se sospenderla, offrire un servizio ridotto o usare una fonte alternativa affidabile. Il bot o un questionario non possono prendere quella decisione al posto dell’azienda.
Ogni registrazione temporanea dovrebbe avere un identificativo e un responsabile, così potrà essere confrontata con il sistema recuperato. Il rientro richiede sapere quali operazioni sono già state eseguite, quali soltanto annotate e quali attendono conferma. Senza questa distinzione si rischiano duplicazioni anche dopo che l’IT è tornato disponibile.
Prepara infine la comunicazione al personale: procedura corrente, canale di aggiornamento e momento della prossima verifica. Una modalità temporanea chiara riduce la tentazione di riattivare autonomamente sistemi o collegamenti che il team ha mantenuto separati per ragioni specifiche.
Chiudere l’emergenza senza perdere le correzioni
La fine della fase urgente deve essere decisa e comunicata, non semplicemente dedotta dal silenzio degli utenti. Elenca i sistemi rimessi in servizio, quelli ancora isolati, gli accessi modificati e le attività di controllo aperte. Assegna proprietari e scadenze alle correzioni, distinguendo interventi immediati da progetti più ampi. NIST colloca il miglioramento nella gestione della risposta, collegandolo alla preparazione futura. [3]
Una breve revisione dovrebbe chiedere quali segnali sono arrivati in tempo, quali contatti mancavano e quali dipendenze hanno rallentato il lavoro. Evita una ricerca di colpe che scoraggi le segnalazioni. La precisione serve a migliorare sistemi e procedure: un utente che segnala rapidamente un evento ambiguo può contribuire al contenimento anche quando l’allarme si rivela innocuo.
Infine aggiorna il piano con ciò che è stato realmente imparato. Se il recupero dipendeva da una password non disponibile, correggi la gestione degli accessi. Se una copia non era utilizzabile, cambia il controllo di ripristino. Se l’alert non aveva un destinatario, rivedi il servizio di monitoraggio. L’esito utile non è soltanto avere riaperto i file, ma avere ridotto le condizioni che renderebbero più difficile la prossima risposta.
Dalla guida a una verifica concreta.
Prepara una scheda offline con contatti, autorità decisionale e informazioni minime da annotare. In una simulazione misura quanto serve a coinvolgere il referente; durante un incidente reale evita prove improvvisate che possano alterare le evidenze.
Risorse utili e progetti ufficiali
- NCSC — Exercise in a Box
Risorsa gratuita. Esercitazioni gratuite di risposta agli incidenti; usare scenari e nomi fittizi nelle sessioni condivise.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- CISA e MS-ISAC — Ransomware Guide ↗cisa.gov
- Canadian Centre for Cyber Security — Ransomware playbook ↗cyber.gc.ca
- NIST — Incident Response, SP 800-61 Rev. 3 ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.