Un account di emergenza serve quando il normale percorso amministrativo non funziona. Se dipende dallo stesso telefono, dallo stesso servizio federato o dalla stessa persona, può fallire insieme agli account ordinari. Prepararlo significa progettare una via di recupero sorvegliata, con privilegi strettamente motivati dal sistema da recuperare.
Definisci l’emergenza che l’account deve superare
Un account di emergenza esiste per consentire un accesso amministrativo quando il percorso ordinario non è utilizzabile. Prima di crearlo, elenca gli scenari da coprire: indisponibilità del provider di identità, perdita dei dispositivi di autenticazione, errore di una regola di accesso o assenza dell’unico amministratore. Se il nuovo account dipende dagli stessi componenti che potrebbero fallire, il nome «emergenza» non aggiunge una capacità reale.
La progettazione deve distinguere indipendenza e debolezza. Un percorso alternativo non significa una password semplice o l’eliminazione indiscriminata di MFA. Significa scegliere modalità di autenticazione, custodia e accesso coerenti con il servizio e con gli scenari previsti. Le raccomandazioni di Microsoft per Entra descrivono account dedicati e controlli specifici: vanno lette nella versione attuale, evitando di applicare vecchie consuetudini a requisiti che possono essere cambiati. [1]
Scrivi una matrice con scenario, dipendenza ordinaria indisponibile e percorso previsto. Per esempio, se il problema riguarda il dispositivo personale di un amministratore, la prova deve coinvolgere una credenziale o un fattore custodito secondo il piano, non lo stesso telefono. Se manca l’intero accesso a Internet, un account cloud non risolve quel guasto. La scheda aiuta a evitare aspettative che il meccanismo non può soddisfare.
Seleziona metodi indipendenti ma conformi al servizio
Una volta scelto lo scenario, confronta i requisiti attuali della piattaforma con il metodo di autenticazione previsto. Un account alternativo non deve ereditare automaticamente ogni dipendenza dell’account ordinario. Per Microsoft Entra la documentazione raccomanda almeno due account di emergenza e indica come prepararli nel contesto del tenant. [1] Questa raccomandazione non diventa una regola identica per firewall, hypervisor o altri prodotti.
Distingui le eventuali esclusioni da politiche di accesso condizionale dai requisiti obbligatori del servizio. Un’esclusione non equivale a un’esenzione generale dall’MFA. Valuta metodi forti e supportati, con fattori custoditi in modo coerente con lo scenario. La documentazione sulla distribuzione di autenticazione resistente al phishing aiuta a verificare compatibilità e preparazione. [2]
Per ogni metodo annota dipendenza dal dispositivo, dal provider e dalla disponibilità fisica del fattore. Due account associati allo stesso unico telefono possono condividere il medesimo punto di indisponibilità. Non basta contarli: occorre verificare come le persone autorizzate li userebbero quando quel dispositivo manca.
La scelta finale deve essere verificabile nella configurazione e sostenibile nella gestione. Se un requisito del provider cambia, il metodo alternativo deve essere riesaminato prima che diventi inutilizzabile. Conserva il riferimento alla procedura applicabile e il responsabile che ne controlla l’attualità, senza inserire nel documento codici, segreti o materiale crittografico.
Separa custodia, autorizzazione e utilizzo
Sapere dove si trova una credenziale non deve implicare automaticamente il diritto di usarla per qualsiasi attività. Definisci chi custodisce il materiale, chi autorizza l’impiego e chi esegue l’intervento. In una piccola impresa le persone possono coincidere parzialmente, ma il processo deve registrare almeno motivo, approvazione e risultato. L’account non dovrebbe diventare una scorciatoia per evitare la gestione ordinaria dei privilegi.
La custodia comprende anche fattori hardware, istruzioni e riferimenti del servizio. Un contenitore sicuro ma accessibile soltanto attraverso l’account bloccato crea una dipendenza circolare. Verifica quindi come le persone autorizzate recuperano il materiale quando il problema previsto si presenta davvero. Non trascrivere segreti in un documento di prova, in una chat o nella descrizione di un ticket; registra il riferimento al sistema di custodia, non il contenuto.
Prevedi la sostituzione dei custodi. Ferie, uscita di una persona e cambio di ruolo possono rendere inutilizzabile un processo formalmente corretto. Una revisione deve aggiornare autorizzazioni, contatti e conoscenza operativa senza moltiplicare copie incontrollate delle credenziali. Il password manager del team può aiutare nella gestione ordinaria, ma il percorso di emergenza va valutato rispetto alle sue stesse dipendenze e modalità di recupero.
Controlla i privilegi senza ridurre la funzione prevista
Un account di emergenza può avere privilegi elevati perché deve correggere un blocco amministrativo. Questo rende più importante limitarne l’uso e monitorarlo, non più accettabile lasciarlo privo di controllo. Verifica il ruolo effettivo, lo stato dell’account e le condizioni necessarie a esercitare i privilegi. Un’assegnazione solo attivabile attraverso un approvatore indisponibile può non soddisfare lo scenario scelto.
La scelta dei ruoli deve seguire il prodotto e il piano. Non copiare un ruolo globale in ogni sistema solo perché è usato nel tenant principale. Un repository, un firewall e una piattaforma di virtualizzazione hanno modelli diversi. Per ciascuno chiarisci quale operazione di recupero è necessaria e quale identità può effettuarla. Se non è disponibile un accesso alternativo supportato, documenta il percorso di assistenza del produttore e i prerequisiti richiesti.
Distingui inoltre l’accesso di emergenza dalla conservazione delle chiavi dei dati. Entrare nella console non garantisce di poter decifrare un backup o avviare una macchina protetta. Il piano deve collegare i due percorsi senza confonderli. La guida alle chiavi di cifratura aiuta a verificare che account, materiale crittografico e responsabilità rimangano disponibili quando una parte dell’infrastruttura è ferma.
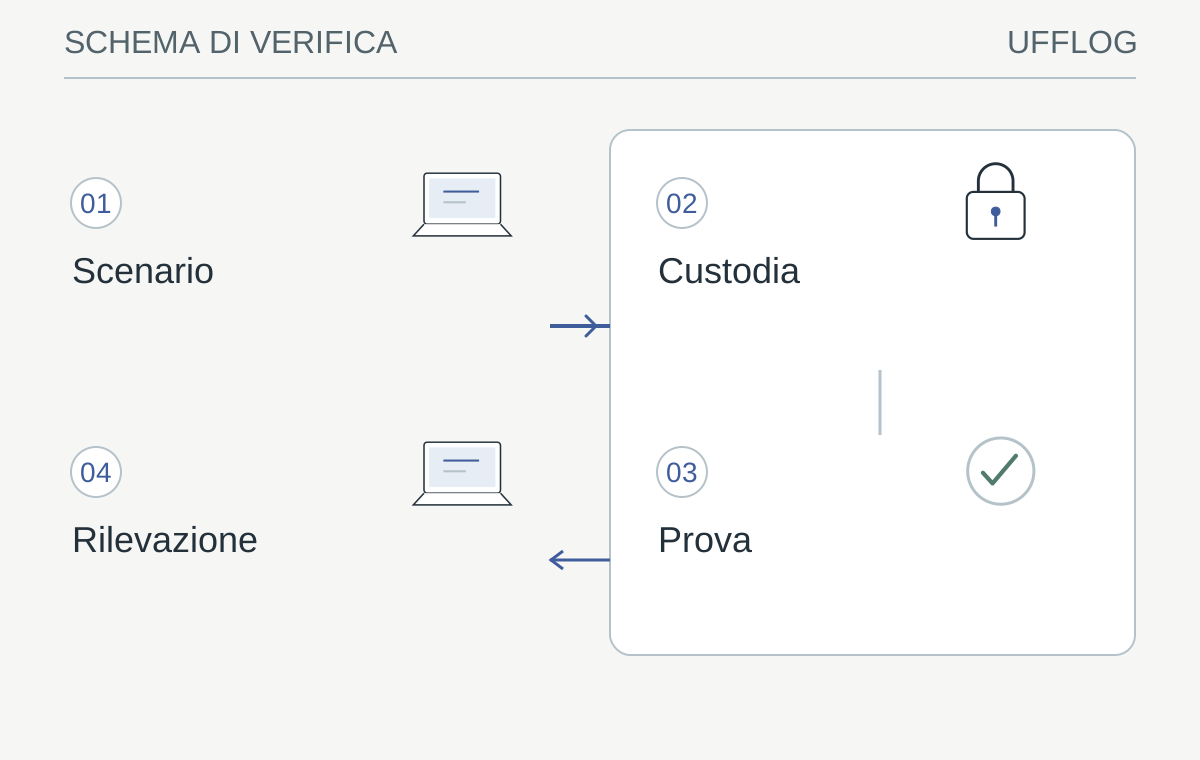
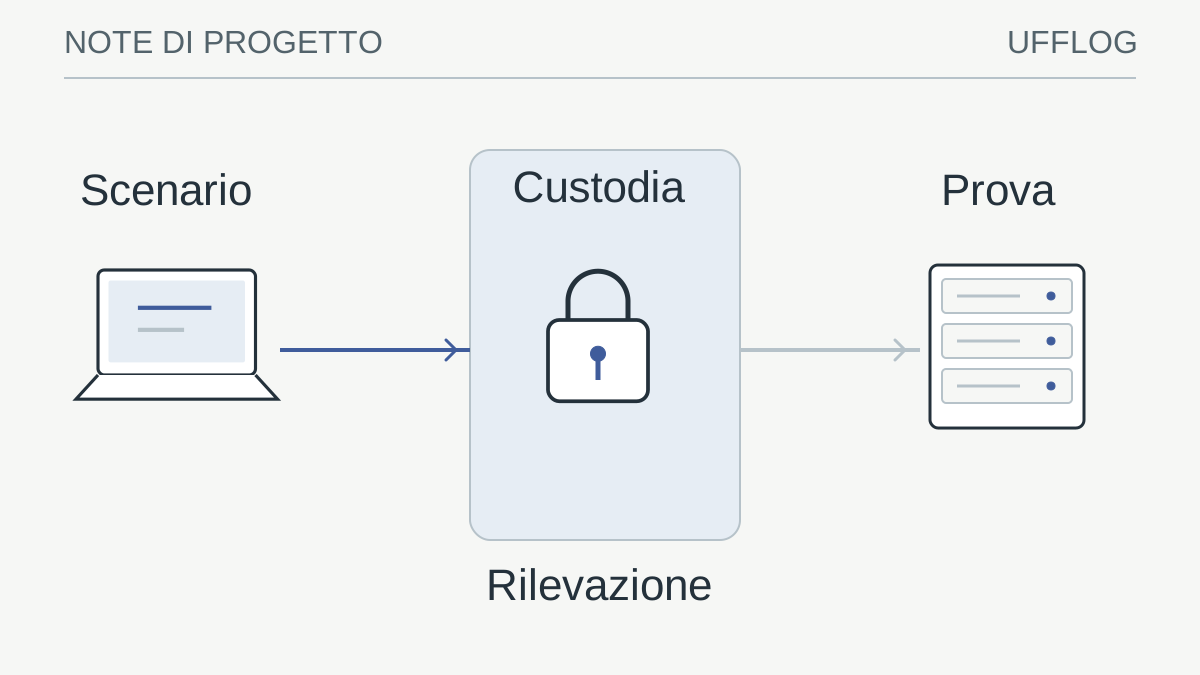
Schema operativo illustrativo: ogni passaggio richiede un riscontro sul proprio ambiente.
Leggi lo schema
- ScenarioQuale dipendenza ordinaria manca?
- CustodiaMateriale disponibile ai ruoli autorizzati
- ProvaAccesso innocuo e privilegi pertinenti
- RilevazioneAvviso ricevuto e uso documentato
La verifica: Il percorso funziona senza la dipendenza prevista come guasta?
Se no, riprogetta l’alternativa prima di considerarla pronta.
Rendi l’uso rilevabile fuori dal percorso bloccato
Definisci quali eventi segnalano un impiego dell’account e dove vengono raccolti. Accesso riuscito, tentativo fallito e modifica dei fattori possono richiedere valutazioni differenti, secondo le capacità del prodotto. Il segnale deve identificare l’account e il contesto necessario senza esporre segreti o dettagli superflui in un canale condiviso.
Verifica la dipendenza del canale di notifica. Se l’emergenza prevista rende indisponibile la posta aziendale, un avviso inviato soltanto lì può non essere letto. Predisponi un percorso concordato per il responsabile e il suo sostituto, con un modo per distinguere una prova annunciata da un evento non riconosciuto. Non attribuire copertura continua a un recapito che viene controllato soltanto in determinati orari.
Associa al segnale un riferimento alla richiesta autorizzata e una persona incaricata della verifica. L’account può essere tecnicamente condiviso secondo il modello del prodotto, ma il suo impiego deve restare attribuibile a una sessione e a un intervento documentato. La custodia, da sola, non ricostruisce chi abbia eseguito una particolare azione.
Un’esportazione minimizzata può essere esaminata con Log Lens per ordinare gli eventi del collaudo. Lo strumento non sostituisce la raccolta e l’allerta continue del provider. Il disegno è pronto quando la catena evento, consegna e verifica ha un responsabile e può essere provata senza provocare un guasto reale.
Prepara una prova che non crei un vero blocco
Non è necessario disabilitare gli amministratori ordinari per verificare che il percorso alternativo sia utilizzabile. Una sessione autorizzata può controllare recupero del materiale, autenticazione e accesso a una schermata amministrativa innocua. Il piano deve stabilire in anticipo cosa osservare e cosa non modificare. Una prova di accesso non deve trasformarsi in una modifica imprevista delle politiche del tenant.
Registra l’operatore, il motivo, l’orario e la funzione verificata, mantenendo i segreti esclusi dal verbale. Per provare i privilegi, scegli una verifica compatibile con il prodotto che non alteri utenti o protezioni. Se una capacità non può essere dimostrata senza una modifica, valutala separatamente in un ambiente di laboratorio o con una procedura approvata. È preferibile dichiarare un limite rispetto a introdurre un rischio per ottenere un report completo.
Dopo la sessione controlla che il monitoraggio abbia rilevato l’uso previsto. Un test riuscito sul piano dell’accesso ma invisibile agli allarmi lascia aperta una parte importante del disegno. Il destinatario dell’avviso deve saper distinguere la prova autorizzata da un uso inatteso e avere un contatto operativo. La verifica comprende quindi sia l’ingresso sia la capacità di accorgersi che è avvenuto.
Definisci la risposta a un utilizzo inatteso
Un avviso relativo all’account di emergenza richiede un percorso diverso da una notifica generica di accesso riuscito. Chi lo riceve deve poter verificare se esiste un’autorizzazione, identificare il contesto e coinvolgere il responsabile. L’account non viene usato frequentemente: proprio per questo un evento può essere significativo, ma il giudizio non deve dipendere da una singola informazione isolata.
La procedura deve preservare la capacità di recupero mentre valuta il sospetto. Disattivare alla cieca l’unico percorso alternativo può aggravare un incidente; ignorare un evento non riconosciuto può lasciare aperto un accesso privilegiato. La decisione spetta a chi conosce l’ambiente e le alternative disponibili. Questa guida non propone comandi di revoca o modifica, ma richiede che tali decisioni siano preparate e autorizzate prima di un’emergenza.
Conserva log e riferimenti secondo il piano aziendale, evitando una diffusione non necessaria di identificativi o dettagli di sicurezza. Se l’utilizzo è legittimo, registra le operazioni effettuate e le condizioni di chiusura. Se non è riconosciuto, attiva la risposta agli incidenti e la verifica delle identità coinvolte. Il riordino degli accessi remoti offre un contesto utile per comprendere da dove e attraverso quali strumenti un accesso amministrativo può essere stato esercitato.
Mantieni il percorso pronto dopo ogni cambiamento
Una prova periodica non basta se nel frattempo cambiano autenticazione, ruoli, dispositivi o persone. Collega la revisione dell’accesso di emergenza ai cambiamenti del sistema di identità e alle modifiche importanti delle politiche. Verifica anche la disponibilità fisica dei fattori, la leggibilità delle istruzioni e il funzionamento dei contatti. Un account attivo ma non utilizzabile dai custodi autorizzati non soddisfa il bisogno operativo.
Al termine di un utilizzo reale valuta, secondo il piano e le capacità del prodotto, quali credenziali o fattori debbano essere sostituiti e quali autorizzazioni aggiornate. La gestione non deve essere improvvisata né documentata esponendo i segreti. Controlla che il percorso ordinario sia tornato disponibile e che l’account alternativo non rimanga utilizzato per attività quotidiane solo perché è più comodo.
Il risultato della revisione è una capacità circoscritta: persone identificate possono recuperare un accesso specifico, nelle condizioni provate, con un uso rilevabile e tracciato. Non è una garanzia contro ogni blocco o compromissione. Una scheda breve con scenari coperti, dipendenze residue e ultima prova tecnica permette alla direzione di sapere quali emergenze sono state realmente preparate, senza trasformare il documento in un elenco di password.
Dalla guida a una verifica concreta.
Controlla chi può accedere al materiale di emergenza e come viene autorizzata una prova. Registra solo esito e responsabile, non credenziali; un account esistente ma mai verificato può non essere utilizzabile quando serve.
Risorse utili e progetti ufficiali
- Microsoft Entra — Emergency access
Documentazione pubblica. Progettazione e verifica degli accessi di emergenza separati dall’operatività ordinaria.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft: account di accesso di emergenza ↗learn.microsoft.com
- Microsoft: pianificare autenticazione resistente al phishing ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.