Una regola del firewall può essere stata creata per una migrazione e restare attiva anni dopo. La revisione utile collega ogni permesso a un servizio ancora necessario e raccoglie evidenze prima di restringerlo. Cancellare tutte le regole senza traffico visibile non è un metodo: alcune servono solo durante chiusure mensili o emergenze.
Leggere la regola come relazione tra due servizi
Una regola firewall non è soltanto un insieme di indirizzi e porte. Esprime una necessità: un soggetto deve comunicare con una destinazione per svolgere una funzione. La revisione diventa più efficace quando ogni regola contiene un proprietario e una motivazione comprensibile. “Regola gestionale” può essere troppo generico; è meglio sapere quale componente del gestionale comunica con quale servizio e chi conferma la necessità.
Distinguere traffico in ingresso, uscita, tra segmenti e di amministrazione aiuta a non confondere rischi diversi. Una regola che permette a una postazione di navigare non equivale a una pubblicazione di un server. Anche traduzione degli indirizzi e autorizzazione del traffico sono aspetti da verificare separatamente secondo il prodotto. La documentazione del firewall deve chiarire come vengono valutate le regole e quali controlli aggiuntivi si applicano.
La guida NIST sulle policy firewall resta un riferimento per il metodo di selezione, configurazione e gestione, ma le interfacce e le funzioni operative vanno controllate nella documentazione attuale del proprio apparato. [1] Non trasferire una procedura da un vendor all’altro soltanto perché i campi sembrano simili. Il risultato desiderato deve essere espresso prima in termini di comunicazione ammessa, poi tradotto nella configurazione supportata.
Verificare quali percorsi attraversano davvero il controllo
Una policy sul firewall può agire soltanto sul traffico che raggiunge quel punto di controllo. Se due dispositivi comunicano attraverso un percorso locale o alternativo, il progetto deve considerare anche switch, rete wireless o controlli degli endpoint appropriati. Non attribuire al firewall la separazione di un flusso che non lo attraversa nel disegno effettivo della rete.
Mappa origine, destinazione e passaggi per i servizi principali. Considera collegamenti tra sedi, VPN, percorsi di gestione e eventuali connessioni secondarie. Una deviazione introdotta per continuità o assistenza può cambiare quale apparato valuta il traffico. Il collaudo deve seguire anche quel percorso quando rientra nel servizio, evitando di verificare soltanto la connessione ordinaria più visibile.
Se IPv6 è attivo, includi il suo perimetro nella revisione secondo la configurazione della rete e del prodotto. Un elenco di sole regole IPv4 non descrive automaticamente ogni comunicazione possibile. Non disabilitare protocolli per semplificare il diagramma senza una valutazione: prima ricostruisci il comportamento e i requisiti dei servizi.
Il risultato di questa fase è una mappa dei punti in cui applicare e osservare la policy. La revisione delle singole righe viene dopo. Questo evita di perfezionare una regola corretta su un apparato che non vede il traffico del caso analizzato.
Preparare una revisione senza perdere l’amministrazione
Prima di modificare raccogli configurazione corrente, inventario delle interfacce, reti coinvolte e percorso di accesso amministrativo. Verifica come recuperare la configurazione e chi può intervenire se la sessione remota cade. Un backup del file di configurazione è utile soltanto se è leggibile, protetto e utilizzabile con la versione e il dispositivo previsti. Non conservarlo in un archivio pubblico: può contenere informazioni sensibili sulla rete.
Definisci una finestra in cui i referenti delle applicazioni siano disponibili. Una modifica fatta quando nessuno può provare il gestionale rende più difficile distinguere un problema immediato da uno scoperto il mattino successivo. Scegli un piccolo gruppo di regole e un criterio di arresto. L’obiettivo è ottenere un miglioramento verificabile, non riscrivere tutta la policy in una sola sessione.
Se l’apparato supporta meccanismi di conferma o ripristino temporizzato, valutarli secondo la documentazione del produttore può aiutare a gestire la perdita di accesso. Non presumere che siano presenti su ogni modello. In ogni caso deve esistere un piano umano: chi è reperibile, chi può raggiungere fisicamente il sito e quale configurazione ripristinare. Il recupero dell’amministrazione non deve dipendere dalla stessa regola che stai cambiando.
Usare i log per capire, senza scambiare il silenzio per inutilità
I registri possono mostrare quali comunicazioni avvengono e quali vengono negate, ma dipendono da ciò che è stato configurato per essere registrato. L’assenza di eventi non dimostra che una regola sia inutile. Potrebbe coprire un’attività mensile, un failover, un backup raro o un servizio temporaneamente spento. Confronta periodo osservato, logging abilitato e ciclo reale dell’applicazione prima di proporre la rimozione.
WatchGuard documenta registri locali e opzioni di invio a piattaforme di raccolta; disponibilità e modalità dipendono dalla configurazione e dalla versione. [2] Il controllo deve verificare che il flusso arrivi alla destinazione prevista e che l’orario sia coerente. Se i log sono incompleti o l’archivio è saturo, una conclusione basata sul conteggio degli eventi può essere fuorviante.
Seleziona estratti pertinenti e minimizza le informazioni condivise. Indirizzi, nomi utente e destinazioni possono rivelare dettagli aziendali. Non incollare interi registri su servizi esterni senza autorizzazione. Per l’analisi preliminare puoi usare strumenti locali e campioni opportunamente trattati; il risultato deve comunque essere confrontato con l’architettura. Un log descrive un evento, non conosce da solo il motivo commerciale che giustifica una comunicazione.
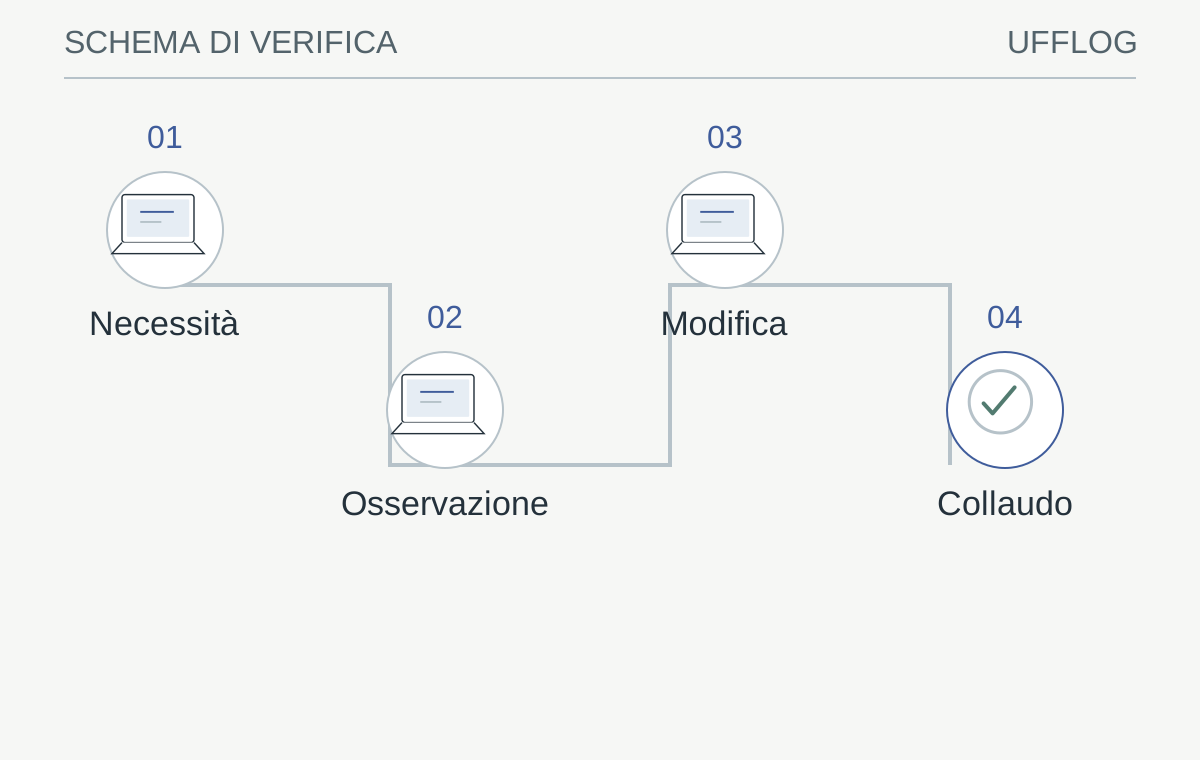
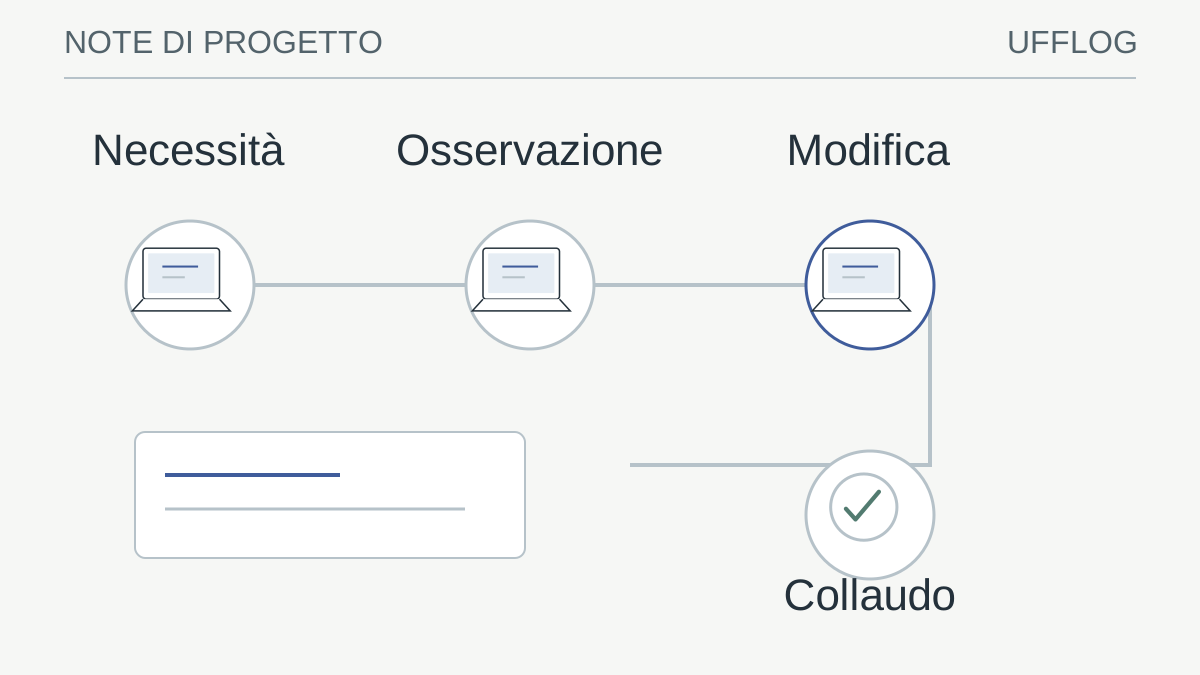
Schema concettuale: il percorso evidenzia le condizioni da verificare, non un ambiente reale.
Leggi lo schema
- NecessitàServizio, proprietario e flusso richiesto
- OsservazioneLog e ciclo applicativo pertinenti
- ModificaPerimetro minimo con piano di rientro
- CollaudoProve positive e negative registrate
La verifica: Il servizio funziona con il solo traffico previsto?
Se no, analizzare il flusso: non rendere permanente un’apertura universale.
Ridurre l’ampiezza senza inventare porte o destinazioni
Una regola molto ampia merita attenzione, ma restringerla richiede informazioni affidabili. Chiedi al produttore dell’applicazione il flusso supportato e confrontalo con il traffico osservato. Alcuni servizi utilizzano destinazioni variabili o più componenti; una lista ricavata da un solo accesso può essere incompleta. L’eccezione va definita sul bisogno reale, evitando sia aperture universali sia blocchi che costringono gli utenti a cercare percorsi alternativi.
Organizza indirizzi e servizi in oggetti con nomi comprensibili e proprietari. La qualità dei nomi riduce errori durante le modifiche successive. Un oggetto chiamato “servervecchio” può continuare a contenere un indirizzo riutilizzato da un sistema diverso. L’inventario e il piano degli indirizzi IP devono quindi restare allineati alla policy, soprattutto dopo migrazioni e sostituzioni.
Controlla l’ordine e le interazioni delle regole secondo il comportamento del prodotto. Una regola più specifica può essere resa inefficace da una precedente più ampia; una modifica a un oggetto condiviso può influire su più servizi. Prima di salvare, identifica tutti i riferimenti coinvolti. Il collaudo deve coprire anche quelle dipendenze indirette, non soltanto la regola che si vede nella schermata aperta.
Rintracciare la regola effettivamente applicata
Quando una comunicazione riesce o fallisce, cerca nei registri il controllo che ha preso la decisione, se il prodotto offre quell’informazione. Origine, destinazione, protocollo e identificativo della regola aiutano a collegare il test alla configurazione. Una regola dal nome convincente potrebbe non essere quella usata, per ordine, oggetti o altre condizioni previste dalla piattaforma.
Considera il punto in cui vengono osservati gli indirizzi quando esistono traduzioni o proxy. Il valore visto dal client può differire da quello registrato in un passaggio successivo. La documentazione del prodotto deve chiarire come leggere il log; non aggiungere un’eccezione basandoti su un indirizzo interpretato nel livello sbagliato. Conserva il contesto della prova per rendere il confronto ripetibile.
Se il registro non contiene l’evento, verifica prima che il logging pertinente sia abilitato e che il traffico attraversi davvero l’apparato. L’assenza di una riga non dimostra automaticamente che la comunicazione sia stata permessa o bloccata. Può indicare un percorso diverso, una raccolta incompleta o una prova non eseguita come previsto.
Questa analisi consente una correzione mirata. Il tecnico può indicare quale oggetto o condizione deve cambiare e quale prova mostrerà l’effetto. Il rapporto conserva così il legame tra esigenza applicativa e decisione del controllo, evitando modifiche progressive sempre più ampie per tentativi.
Disegnare prove positive e negative per ogni cambiamento
La prova positiva verifica una comunicazione necessaria: dal dispositivo previsto, con l’identità appropriata, verso il servizio autorizzato. La prova negativa verifica che una comunicazione fuori perimetro non riesca. Entrambe devono essere circoscritte e autorizzate. Non è necessario eseguire scansioni estese per dimostrare una singola policy; spesso bastano test applicativi preparati con il responsabile del servizio.
Un esempio ipotetico riguarda una rete ospiti: l’utente deve navigare, ma non deve raggiungere le cartelle aziendali o l’amministrazione dei dispositivi. Se si verifica soltanto l’accesso a un sito web, manca la metà più importante della prova di isolamento. La guida al Wi-Fi ospiti sviluppa questo caso. Il principio vale anche per reti di backup, stampanti e accessi dei fornitori, con destinazioni diverse.
Registra esito, origine, destinazione e configurazione applicata. Se un’applicazione smette di funzionare, raccogli il flusso necessario e ripristina soltanto quanto previsto dal piano. Una nuova regola “tutto consentito” può essere utile soltanto come condizione eccezionale formalmente valutata, non come soluzione definitiva nascosta. La chiusura richiede che il servizio funzioni con il perimetro deciso e che le aperture temporanee siano state riviste.
Collegare la manutenzione delle regole ai cambiamenti aziendali
La policy deve essere rivista quando cambia un servizio, un fornitore, una sede o un percorso remoto. Non aspettare soltanto la verifica periodica: il progetto di migrazione dovrebbe includere la rimozione o l’aggiornamento delle vecchie comunicazioni. Una regola lasciata attiva dopo la dismissione può diventare significativa se l’indirizzo viene riutilizzato. La documentazione deve seguire l’intero ciclo di vita del servizio.
Assegna una scadenza alle eccezioni temporanee e un referente alle regole permanenti. Il referente conferma la necessità, mentre il tecnico verifica l’implementazione. Se nessuno riconosce una regola, la risposta non è cancellarla immediatamente: serve un’indagine circoscritta con osservazione e piano di prova. L’incertezza deve però produrre un’attività, non diventare una motivazione per conservarla per sempre.
Il rapporto conclusivo dovrebbe distinguere regole confermate, ristrette, rimosse e ancora da chiarire. Indica quali servizi sono stati collaudati e quali cicli non erano osservabili nella finestra scelta. La qualità della revisione si misura dalla riduzione delle dipendenze incomprese e dalla capacità di spiegare il traffico consentito, non dal numero di righe cancellate dalla configurazione.
Un verbale sintetico può riportare identificativo della modifica, servizio interessato, oggetti coinvolti, prove eseguite e responsabile dell’accettazione. Conserva il confronto tra configurazioni nell’archivio tecnico, senza includere segreti nella versione destinata alla direzione. La possibilità di ricostruire il cambiamento è particolarmente utile quando un problema emerge dopo un ciclo applicativo non quotidiano.
Per un servizio periodico, concorda un controllo al primo utilizzo successivo. Una procedura di fine mese potrebbe non essere stata osservata durante la finestra di manutenzione. Il referente deve sapere che cosa verificare e a chi segnalare l’anomalia. Questo controllo differito completa il collaudo senza trasformare la regola in un’eccezione permanente non giustificata.
Dalla guida a una verifica concreta.
Per un insieme limitato di regole annota proprietario, scopo, sorgente, destinazione e scadenza. Confronta due esportazioni depurate dai segreti; una regola poco usata non va eliminata senza capire quale servizio potrebbe interrompere.
Risorse utili e progetti ufficiali
- NetBox Community
Progetto open source. Inventario e modello delle dipendenze di rete. Il repository Community è distinto dai servizi commerciali.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- NIST — Firewall e policy, SP 800-41 Rev. 1 ↗csrc.nist.gov
- WatchGuard: logging e notifiche del Firebox ↗watchguard.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.