Una multifunzione partecipa alla rete aziendale: riceve stampe, deposita scansioni e può usare posta, identità e servizi di gestione. Non deve per questo comunicare con ogni dispositivo. La segmentazione serve a consentire i flussi necessari e limitare quelli estranei, mantenendo verificabile chi può usare e amministrare la macchina. Una VLAN senza regole effettive non dimostra questa separazione. [1]
Definire il servizio prima di scegliere il segmento
Inizia dalle attività: chi stampa, da quali sedi, come vengono acquisite le scansioni e chi amministra il dispositivo. Un ufficio con una coda centralizzata ha un percorso diverso da postazioni che stampano direttamente. Una destinazione SMB richiede comunicazioni differenti dall’invio email. La rete deve seguire questi requisiti, non una lista generica di porte copiata da un altro ambiente.
Identifica modello, firmware e configurazione attuale attraverso documentazione e console autorizzate. Non serve avviare una scansione indiscriminata per compilare il progetto. Coinvolgi il responsabile della rete e chi mantiene la MFP: ciascuno possiede una parte delle informazioni necessarie. Le funzioni opzionali devono essere confermate sul modello installato.
Descrivi anche le attività che non devono essere possibili, come amministrazione dalla rete ospiti o accesso della macchina a interi archivi. Un obiettivo negativo esplicito permette di collaudare il diniego, invece di considerare riuscito il progetto soltanto perché una pagina viene stampata.
Il risultato iniziale è un perimetro condiviso con utenti, destinazioni e referenti. Se una funzione non è conosciuta, mantienila come punto da verificare. Non autorizzare tutto per evitare di fare domande: una regola troppo ampia rende poco significativa la separazione.
Preparare una matrice dei flussi necessaria e leggibile
Per ogni comunicazione indica origine, destinazione, funzione e responsabile. Aggiungi protocollo e requisiti ricavati dalla documentazione del prodotto, senza assumere che tutte le funzioni usino lo stesso percorso. Stampa, gestione web, scansione e telemetria possono avere esigenze differenti.
La matrice dovrebbe distinguere flussi iniziati dagli utenti e flussi iniziati dalla MFP. Inviare un documento al dispositivo non equivale a consentirgli accesso generale alla rete utenti. Anche eventuali server intermedi devono essere identificati: una regola verso il server di stampa non dimostra che siano necessari collegamenti diretti da ogni postazione.
Includi i servizi di supporto realmente richiesti, come risoluzione dei nomi, orario e aggiornamento. Senza questi elementi un flusso applicativo può fallire anche se la destinazione principale è autorizzata. Non usare una regola generica verso Internet come sostituto dell’analisi delle dipendenze.
NIST descrive la policy firewall come una decisione sui flussi ammessi e sulle condizioni applicabili. [2] La matrice rende questa decisione leggibile anche quando cambia il tecnico. Deve essere abbastanza precisa da collaudare ogni riga, ma non contenere password, segreti o informazioni superflue sui documenti trattati.
Separare stampa ordinaria e amministrazione
Gli utenti devono poter svolgere le funzioni previste senza ricevere capacità amministrative. L’accesso alla configurazione della MFP dovrebbe provenire da postazioni o percorsi autorizzati, con identità gestite. Il fatto che un’interfaccia sia raggiungibile non significa che debba esserlo da qualsiasi rete.
Definisci chi può modificare rete, rubriche, autenticazione e aggiornamenti. La gestione del manutentore deve essere riconoscibile e coerente con il servizio concordato. Non esporre l’interfaccia direttamente su Internet per semplificare l’assistenza. Il collegamento remoto deve seguire il percorso aziendale previsto, con responsabilità e possibilità di revoca.
La guida alla sicurezza della MFP collega questo controllo a inventario, firmware e dati. La segmentazione riduce percorsi di comunicazione, ma non corregge da sola credenziali deboli o configurazioni non mantenute. Le misure devono sostenersi reciprocamente.
Prova separatamente l’accesso utente e quello amministrativo. Un dispositivo che stampa correttamente ma non è più gestibile dal referente autorizzato presenta un limite operativo. Viceversa, una console raggiungibile dalla rete ospiti contraddice l’obiettivo anche se richiede una password. Il collaudo deve osservare entrambe le condizioni.
Gestire scoperta automatica, Wi-Fi e percorsi intermedi
La scoperta automatica della stampante può comportarsi diversamente quando utenti e dispositivo appartengono a segmenti differenti. L’assenza dell’icona non prova che la stampa sia impossibile. Verifica il metodo di distribuzione previsto, come una coda gestita o una destinazione autorizzata, prima di ampliare le comunicazioni di rete.
Non riaprire interi segmenti soltanto per ripristinare una comodità di rilevamento. Se sono necessari servizi intermedi o regole specifiche, progetta e documenta il loro perimetro. Il comportamento dipende dai protocolli e dai prodotti utilizzati, quindi non assumere una soluzione identica per ogni ufficio.
Controlla anche le reti senza fili. Un nome Wi-Fi diverso non dimostra isolamento, e un dispositivo cablato può raggiungere risorse attraverso un percorso non considerato nel primo test. La guida alla rete ospiti aiuta a distinguere separazione logica e regole effettive.
Se il lavoro comprende VPN o più sedi, includile nella matrice e nel campione. Una prova sulla rete principale non rappresenta tutte le origini. Per ogni percorso previsto verifica quale identità e quale coda vengono usate, mantenendo una nomenclatura che permetta agli utenti di riconoscere la destinazione corretta.
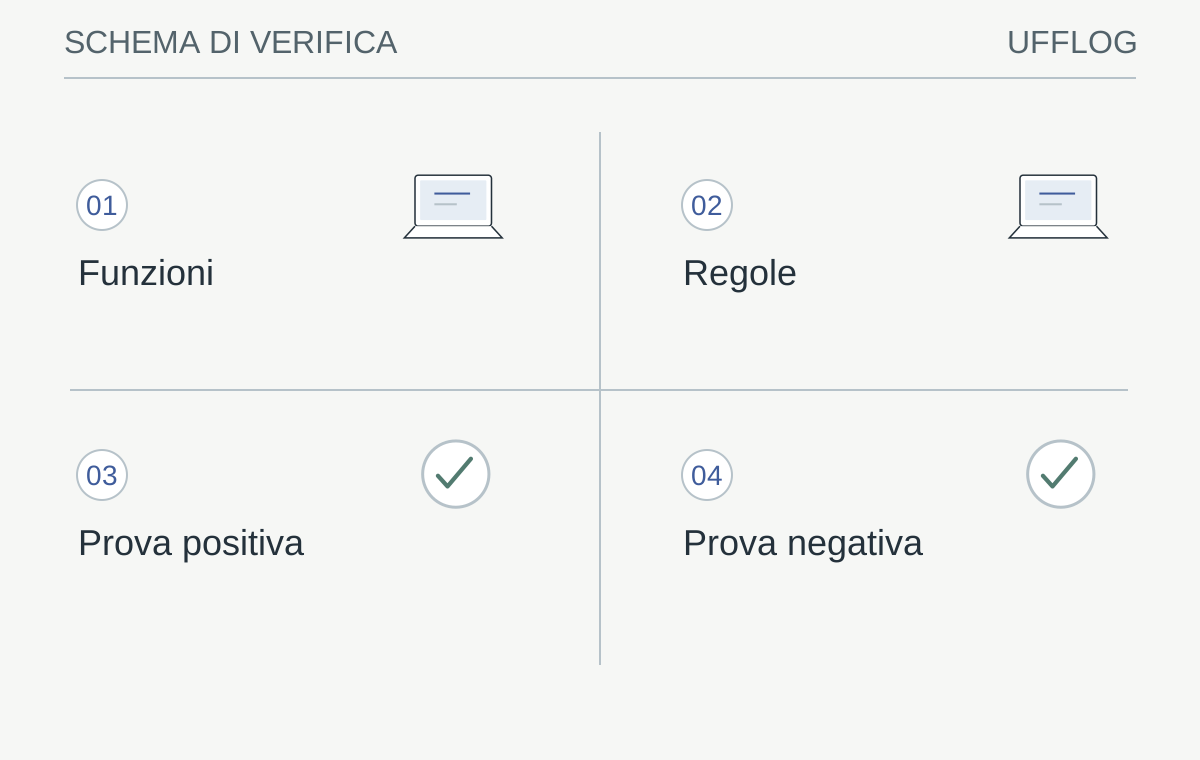
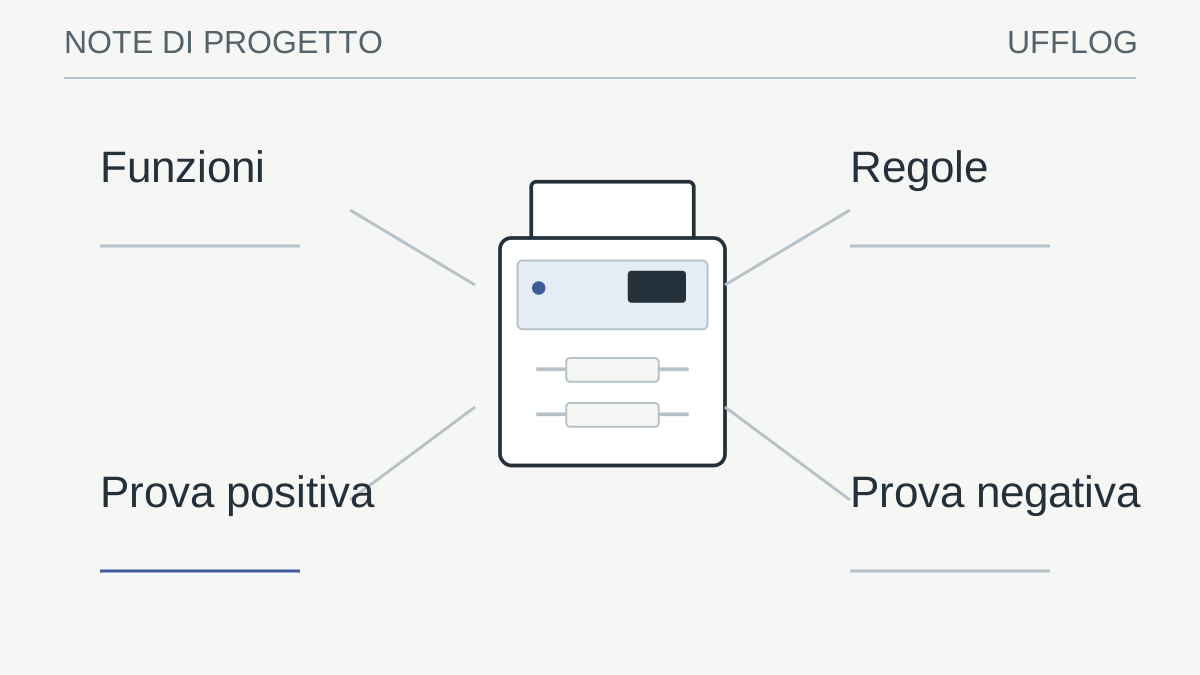
La matrice dei flussi guida regole, prove positive e dinieghi senza aprire tutta la rete.
Leggi lo schema
- FunzioniUtenti, scansioni, gestione e servizi di supporto
- RegoleOrigine e destinazione limitate al requisito
- Prova positivaDocumento e file completano il percorso previsto
- Prova negativaRete ospiti e ruoli estranei restano separati
La verifica: Ogni flusso consentito ha un motivo e ogni diniego previsto è stato verificato?
Una VLAN con regole generali non dimostra il perimetro richiesto.
Pianificare la modifica senza perdere il controllo
Prima di cambiare indirizzi o regole conserva la configurazione secondo le procedure del sistema e identifica un percorso di gestione alternativo autorizzato. Non iniziare da remoto una modifica che potrebbe interrompere l’unico accesso disponibile senza un piano concordato. La finestra deve tenere conto del lavoro che dipende dalla MFP.
Definisci ordine delle attività, criteri di accettazione e condizioni di ritorno. Spostare il dispositivo può richiedere aggiornamento di code, destinazioni, monitoraggio o riferimenti. Non considerare l’indirizzo IP come l’unica variabile. La stessa macchina può partecipare a più flussi che non emergono da una pagina di prova.
Il calcolatore subnet può aiutare a verificare intervalli e sovrapposizioni, ma non legge la rete né applica regole. Il suo risultato è un supporto alla progettazione, da confrontare con l’inventario reale. Non usare un calcolo corretto come prova che il segmento sia libero o che la configurazione esistente sia coerente.
Comunica agli utenti il cambiamento visibile e un contatto per segnalare anomalie. Se serve una coda temporanea, definisci destinatari e durata. Una soluzione di emergenza non dovrebbe restare attiva senza controllo dopo il collaudo del percorso definitivo.
Collaudare flussi consentiti con documenti sintetici
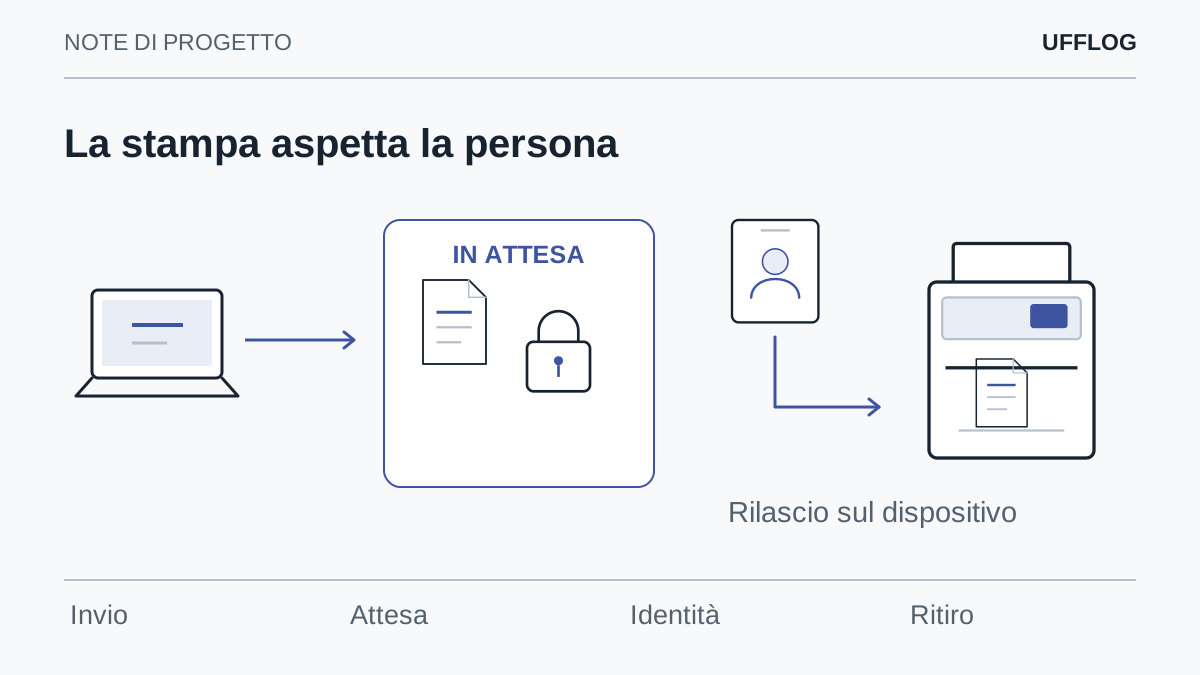
Parti da una postazione rappresentativa e prova le attività concordate: stampa, rilascio se previsto, scansione e destinazione finale. Usa documenti sintetici riconoscibili, senza dati aziendali reali. Controlla il risultato fisico e il file ricevuto, non soltanto l’assenza di errori nella console.
La guida alla scansione SMB mostra perché serve verificare anche l’identità del dispositivo e i permessi della cartella. Una regola di rete corretta non garantisce autorizzazioni corrette. Se la prova fallisce, confronta orario, codice errore e registrazioni pertinenti per distinguere collegamento, autenticazione e destinazione.
Ripeti il campione dalle origini comprese nel progetto, senza moltiplicare test identici inutilmente. Un utente ordinario deve riuscire con la configurazione prevista, non soltanto con il computer dell’amministratore. Verifica inoltre le funzioni meno frequenti ma essenziali, come un formato o una destinazione usata nelle scadenze.
Registra esito per ogni flusso e ciò che non è stato provato. Una riga «non verificato» resta una limitazione esplicita. Non convertirla in successo perché nessuno ha segnalato problemi durante la finestra di modifica.
Verificare il diniego senza trasformare il test in un attacco
Le prove negative devono essere definite e autorizzate. Da un dispositivo ospite di test verifica che i percorsi amministrativi e le destinazioni interne indicate non siano raggiungibili secondo il progetto. Non tentare password, esplorare servizi non inclusi o usare strumenti invasivi per dimostrare che la rete sia sicura.
Confronta il risultato con le registrazioni delle regole, quando disponibili. Un timeout può dipendere da un blocco atteso, ma anche da un indirizzo errato o da un dispositivo spento. Il diniego è significativo quando il bersaglio e il percorso sono quelli previsti e il controllo consente di spiegare perché la comunicazione non passa.
La guida alla revisione delle regole firewall aiuta a conservare questa relazione fra esigenza e configurazione. Se scopri un percorso alternativo non considerato, documentalo e correggi il progetto con il responsabile. Non aggiungere eccezioni ampie senza una scadenza per far terminare rapidamente il collaudo.
La riuscita comprende due evidenze: il lavoro autorizzato funziona e l’accesso estraneo è impedito nel perimetro provato. Nessuna delle due, da sola, dimostra sicurezza completa dell’infrastruttura. Il rapporto deve dichiarare i limiti senza minimizzare ciò che resta da verificare.
Mantenere la separazione durante il ciclo di vita
Quando cambia MFP, firmware, destinazione o servizio di posta, riesamina la matrice. Una regola valida per un dispositivo dismesso può restare inutilmente aperta; un nuovo flusso può essere introdotto senza che il responsabile della rete lo sappia. Il mantenimento richiede un processo di cambiamento riconoscibile.
Assegna un proprietario alle eccezioni e una condizione di riesame. «Temporaneo» senza termine o evento di chiusura non è una gestione sufficiente. Se una funzione essenziale non passa, valuta una correzione circoscritta o il ritorno previsto, invece di lasciare una comunicazione generale fra reti.
Conserva configurazione approvata, risultati dei test e riferimenti dell’assistenza. Il documento deve permettere a un altro tecnico di capire perché una regola esista e quale prova ne confermi l’utilità. Non serve accumulare schermate prive di spiegazione.
La segmentazione rimane efficace quando il servizio continua a essere comprensibile. Gli utenti devono poter stampare e acquisire documenti nel modo previsto; i tecnici devono poter mantenere la macchina attraverso un accesso controllato. Il risultato è un perimetro operativo verificato, capace di adattarsi ai cambiamenti senza trasformarsi in una rete aperta per inerzia.
Dalla guida a una verifica concreta.
Compila una matrice origine-destinazione per utenti, amministratori e scansioni. La rete ospiti non dovrebbe essere una scorciatoia verso l’amministrazione della MFP; confronta il disegno con le regole effettivamente autorizzate.
Risorse utili e progetti ufficiali
- NetBox Community
Progetto open source. Inventario e modello delle dipendenze di rete. Il repository Community è distinto dai servizi commerciali.
- Microsoft — SMB security
Documentazione pubblica. Firma e cifratura SMB; il supporto del dispositivo va verificato prima di modificare le policy.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- NHS England — Segmentazione della rete ↗digital.nhs.uk
- NIST — Firewall e policy, SP 800-41 Rev. 1 ↗csrc.nist.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.