Un evento può arrivare due volte senza che il mittente abbia commesso un errore. Una risposta persa, un timeout o una consegna ripetuta fanno parte del funzionamento delle integrazioni. Se ogni ricezione crea un ordine o invia una comunicazione, l’automazione duplica gli effetti. Occorre distinguere il messaggio ricevuto dall’operazione aziendale da eseguire.
Identifica mittente e tipo di evento
Usa l’ambiente di prova del provider e una destinazione dedicata. Verifica la firma con la procedura prevista, usando il contenuto originale della richiesta quando richiesto. Non fidarti dell’evento solo perché il JSON contiene un campo “verified”. Stripe documenta verifica, ritentativi e gestione dei duplicati come aspetti distinti. [1]
Definisci quali eventi sono realmente necessari e quale risorsa rappresentano. Non salvare più dati di quelli utili all’elaborazione e alla diagnosi. Se il webhook contiene segreti o dati personali, proteggi anche log, code e strumenti di analisi.
La verifica del mittente precede la fiducia nei campi del payload. Conserva la distinzione fra autenticità della consegna e validità commerciale dell’evento. Una notifica autentica può riguardare una risorsa non inclusa nel servizio o uno stato che non permette ancora l’attivazione. Il backend deve controllare account, ambiente e tipo di evento attraverso regole esplicite, senza delegare la decisione a un campo libero o a un riepilogo prodotto da un agente.
Per un’integrazione di prova, identifica separatamente endpoint e credenziali del test e quelli operativi. Non mischiare gli ambienti perché i payload hanno la stessa struttura. Una notifica sintetica deve poter attraversare il collaudo senza creare ordini, inviare messaggi a destinatari reali o attivare servizi fatturabili. Il criterio di accettazione comprende anche questo confine, non soltanto la risposta HTTP.
Definisci quali dati minimi servano a riconoscere e gestire l’evento. Il documento completo può restare nella fonte autorizzata quando il processo può recuperarlo attraverso un riferimento verificato. Se occorre conservarlo localmente, applica accessi e tempi coerenti con lo scopo. Non usare il registro degli eventi come una copia indiscriminata di tutto ciò che il provider trasmette: anche code, errori e strumenti di assistenza entrano nel perimetro dei dati.
Distinguere evento, consegna e operazione aziendale
Tre identificativi possono descrivere tre cose diverse. L’evento rappresenta ciò che il provider ha comunicato; la consegna rappresenta un tentativo di recapitarlo; l’operazione aziendale è l’effetto che il tuo sistema decide di produrre. Se una notifica arriva due volte, possono esistere due consegne dello stesso evento e una sola operazione da eseguire. Confondere questi livelli rende difficile capire quali duplicati ignorare e quali nuove informazioni elaborare.
Il confine di unicità deve includere il contesto. Lo stesso valore numerico ricevuto da due provider o account differenti non identifica necessariamente lo stesso evento. Definisci una chiave con mittente autorizzato, account o ambiente e identificativo dell’evento, secondo le garanzie documentate dalla sorgente. Evita di usare l’intero JSON come identità: campi accessori possono cambiare fra consegne senza cambiare il significato dell’evento.
L’effetto richiede una chiave propria. Due eventi diversi possono riguardare la stessa risorsa e chiedere indirettamente la stessa attivazione. Il dominio applicativo deve sapere, per esempio, che un abbonamento già provisionato non va creato di nuovo. Una deduplicazione tecnica corretta è necessaria, ma non sostituisce le regole sul ciclo di vita del servizio.
Progettare l’accettazione durevole dell’evento
Un ricevitore leggero valida l’origine, controlla il formato indispensabile e registra ciò che servirà a lavorare. Le attività lente vengono poi affidate a una coda o a un processo separato. La risposta al provider deve rispettare il suo protocollo; il punto essenziale è non dichiarare ricevuto un evento che esiste soltanto nella memoria di un processo destinato a terminare.
Considera il passaggio fra database e coda. Se registri l’evento e il processo cade prima di accodarlo, la pratica può restare ferma. Se accodi prima di registrarlo e poi fallisci, potresti ricevere due lavori senza una relazione affidabile. Una soluzione progettuale consiste nel conservare nello stesso ambito transazionale l’evento e un’intenzione di lavoro, che un processo successivo trasferisce alla coda in modo riconciliabile. Non è l’unica architettura possibile: va scelta in base ai componenti disponibili.
La traccia di accettazione dovrebbe includere stato, identificativo e riferimenti minimi. Il contenuto completo può richiedere una conservazione separata, protetta e limitata. Non mettere segreti di firma o credenziali nelle registrazioni di debug. Se la validazione fallisce, il rifiuto deve essere riconoscibile senza esporre al mittente dettagli interni inutili.
Usare l’idempotenza dove avviene l’effetto
L’idempotenza descrive la possibilità di ripetere una richiesta logica senza moltiplicarne l’effetto. Non significa che ogni endpoint, metodo o provider la supporti allo stesso modo. Stripe documenta chiavi, confronto dei parametri e comportamento delle richieste idempotenti; questi dettagli vanno verificati per l’operazione concreta, anziché trasferiti automaticamente a un altro servizio. [2]
Quando l’API destinataria supporta una chiave, genera e conserva quella dell’operazione prima della chiamata e riusala nei ritentativi della stessa intenzione. Cambiarla dopo un timeout può trasformare il ritentativo in una seconda operazione. Riutilizzarla per una richiesta realmente diversa è un errore opposto: può recuperare un risultato precedente o produrre un conflitto. Il collegamento tra chiave, parametri e stato deve restare stabile.
Se il destinatario non offre questo meccanismo, occorre progettare un controllo equivalente nel dominio: identificativo esterno univoco, ricerca dell’oggetto già creato, vincolo sulla risorsa oppure revisione degli esiti incerti. Non dichiarare «esattamente una volta» soltanto perché esiste una coda. Verifica il risultato nel sistema che possiede l’effetto, soprattutto quando più componenti possono avviare la stessa attività.
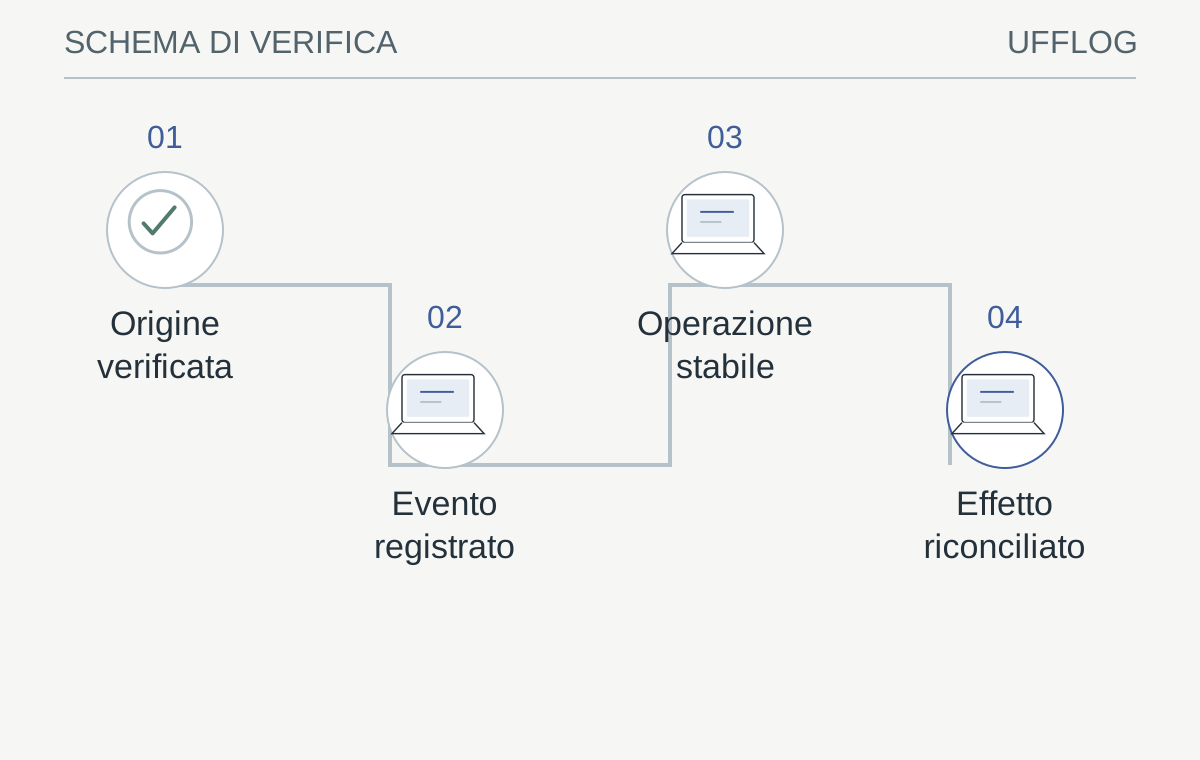
La deduplicazione all’ingresso e l’idempotenza dell’operazione proteggono passaggi diversi. Un timeout porta a riconciliazione prima di nuovi effetti.
Leggi lo schema
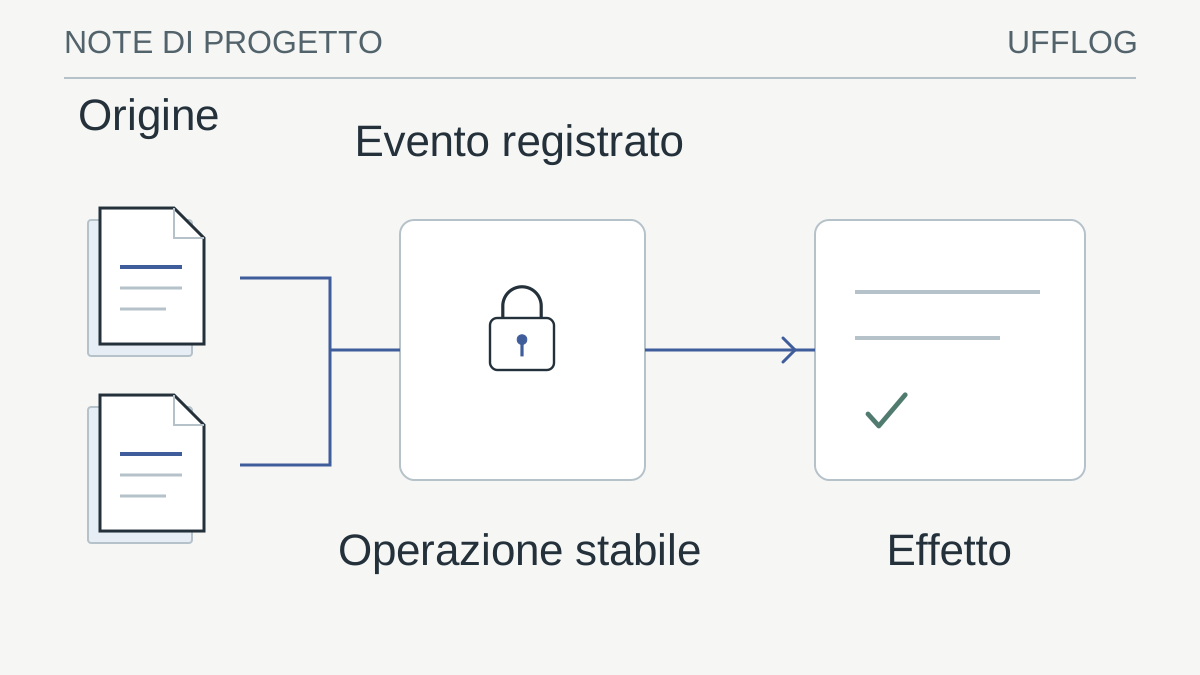
- Origine verificataFirma, account e tipo di evento
- Evento registratoChiave univoca e accettazione durevole
- Operazione stabileStessa intenzione, stessa chiave
- Effetto riconciliatoControllo nel sistema destinatario
La verifica: Esiste già un esito per questa operazione logica?
Se l’esito è incerto, verifica o sospendi: non creare una nuova attivazione.
Non trasformare un timeout in una seconda attivazione
Un timeout dice che il chiamante non ha ottenuto una risposta entro il limite. Non dimostra che il destinatario non abbia elaborato la richiesta. Il caso più delicato è proprio quello in cui l’effetto viene completato e la conferma si perde. Se il sistema ricomincia con una nuova identità operativa, può duplicare un ordine, una comunicazione o un servizio.
Prevedi uno stato esplicito per l’esito da accertare. Prima di ripetere, cerca l’operazione tramite la chiave conservata o il riferimento esterno. Se non è possibile distinguere successo e mancata esecuzione, passa la pratica a un responsabile con il contesto disponibile. L’interfaccia dovrebbe dire che la verifica è in corso, evitando sia la promessa di successo sia l’invito a inviare nuovamente tutto.
In uno scenario illustrativo di monitoring remoto, il pagamento può essere registrato mentre il collegamento tecnico non è ancora disponibile. Una ripetizione del webhook non deve creare una seconda istanza del servizio. Mantieni separati stato commerciale, autorizzazione agli accessi e provisioning. Il percorso dei servizi remoti raccoglie il perimetro; le integrazioni successive devono preservare questa distinzione anche quando diventano automatiche.
Gestire ordine degli eventi e stato autorevole
Le notifiche possono arrivare in un ordine diverso da quello immaginato dal flusso. Un evento vecchio consegnato in ritardo non dovrebbe riportare una risorsa a uno stato superato. Quando il payload descrive una fotografia passata, verifica se il provider offre una versione, un numero di sequenza o una lettura dello stato corrente. La strategia dipende dalle garanzie della sorgente e dal tipo di evento, non dal semplice orario di ricezione.
Una cancellazione, una sospensione e un rinnovo possono avere relazioni specifiche nel contratto applicativo. Scrivi le transizioni ammesse e definisci cosa fare quando una notifica non è compatibile con lo stato locale. Alcuni casi si risolvono interrogando la fonte autorevole; altri richiedono una riconciliazione periodica o una revisione. Scartare ogni evento inatteso può nascondere un problema, mentre applicarlo comunque può peggiorarlo.
Stripe segnala che la gestione dei webhook richiede attenzione a consegne ripetute e ordine degli eventi. [1] La conseguenza progettuale è conservare abbastanza riferimenti per verificare la situazione corrente. Il momento di arrivo del messaggio non deve diventare una prova implicita di priorità o validità commerciale.
Preparare un collaudo che osserva gli effetti
Costruisci casi sintetici con identificativi stabili. Invia due volte lo stesso evento, poi due eventi distinti riferiti alla stessa risorsa. Simula una caduta dopo la registrazione, una prima della coda e una dopo l’effetto esterno. Ripeti una richiesta con la stessa chiave e parametri diversi. L’obiettivo è vedere quale operazione viene realmente prodotta, non soltanto quale messaggio compare nel log.
Per ogni caso definisci una condizione verificabile: un solo oggetto creato, nessuna seconda comunicazione, stato sospeso quando manca certezza, evento rifiutato con firma non valida. Le prove devono essere eseguite nell’ambiente di test dei sistemi coinvolti. Un payload realistico ma privo di firma valida non collauda l’intero ingresso; un mock sempre disponibile non dimostra il comportamento durante una risposta persa.
Il formatter JSON aiuta a leggere payload sintetici e individua problemi di sintassi. Non autentica il provider né verifica l’idempotenza. Per confrontare due versioni di una richiesta usa Config Diff, conservando soltanto esempi senza credenziali o dati reali. Le verifiche di sicurezza restano nel backend e nei test dell’integrazione.
Dare un proprietario alle code ferme e alle riconciliazioni
Un’integrazione può evitare duplicazioni e tuttavia perdere valore se gli eventi restano sospesi senza destinatario. Definisci chi segue gli errori, con quale frequenza e quali informazioni riceve. Se un evento fallisce più volte, deve uscire dal ciclo automatico ed entrare in uno stato che richiede una decisione. Ritentare senza limite consuma risorse e può trasformare un errore strutturale in traffico continuo.
Le metriche utili includono eventi accettati, duplicati riconosciuti, operazioni concluse, esiti incerti, età della coda e pratiche riconciliate. Il numero di risposte HTTP riuscite misura soltanto una parte del percorso. Una riconciliazione confronta periodicamente lo stato locale con la fonte autorevole e segnala differenze da approfondire, senza correggerle indiscriminatamente.
La documentazione finale deve specificare chiavi di unicità, durata della memoria dei duplicati, regole di ritentativo, transizioni consentite e procedura per i casi incerti. La durata di conservazione deve essere coerente con il periodo in cui un duplicato può ancora arrivare e con le esigenze di ricostruzione. Il risultato cercato è un flusso che resta comprensibile anche quando la rete non collabora.
Dalla guida a una verifica concreta.
Disegna la ricezione dello stesso evento due volte e un evento arrivato in ritardo. Individua la chiave di deduplicazione e lo stato persistente; una risposta HTTP riuscita non basta a dimostrare che l’effetto sia avvenuto una sola volta.
Risorse utili e progetti ufficiali
- Stripe — Webhooks
Documentazione pubblica. Consegna, firme e gestione degli eventi; documentazione pubblica, distinta dalle tariffe del servizio.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Stripe — Ricezione, verifica e duplicati dei webhook ↗docs.stripe.com
- Stripe — Richieste idempotenti ↗docs.stripe.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.