Avviare un servizio IT gestito significa concordare come verranno osservati e amministrati sistemi che sostengono il lavoro. Installare un agente è solo un passaggio. L’onboarding deve produrre un perimetro condiviso, accessi controllati e una lista delle condizioni che richiedono ancora un intervento specifico.
Costruire un inventario che rappresenti il lavoro
Prepara inventario di dispositivi, sedi, applicazioni e responsabili, distinguendo proprietà aziendale e componenti dei fornitori. Chiarisci orari di copertura, canali di richiesta, priorità, attività incluse e interventi che richiedono approvazione separata. Serve un referente aziendale con autorità sulle decisioni operative. Le indicazioni CISA per i clienti MSP evidenziano la necessità di conoscere responsabilità, protezioni e visibilità offerte dal fornitore. [1] Non equiparare automaticamente monitoraggio continuativo e presenza di un tecnico disponibile a qualsiasi ora.
Un inventario utile comprende più del numero di computer. Per ogni componente deve essere possibile capire quale attività sostiene, dove si trova e chi prende decisioni su di esso. Un piccolo server può essere essenziale per la produzione, mentre una macchina più potente può ospitare un ambiente di prova. Il valore operativo non si deduce dalla potenza o dal prezzo dell’hardware.
Raccogli sedi, collegamenti, identità, applicazioni, dispositivi di stampa e sistemi di protezione, distinguendo ciò che viene amministrato direttamente da ciò che dipende da altri fornitori. Indica anche le relazioni: un gestionale può richiedere autenticazione, database, condivisioni e un servizio esterno. La guida alle dipendenze dell’infrastruttura aiuta a rendere espliciti questi collegamenti prima di assegnare priorità.
Non occorre completare ogni dettaglio al primo incontro, ma le lacune devono restare visibili. Una casella «da verificare» con responsabile e scadenza è più utile di un campo compilato per supposizione. Confronta le fonti disponibili: elenco acquisti, console, contratti e riscontro degli utenti possono non coincidere. L’inventario iniziale diventa una base di lavoro quando ogni voce ha uno stato verificabile e un proprietario, non quando tutte le celle sembrano piene.
Definire responsabilità prima di distribuire gli agenti
Il cliente e il fornitore devono sapere chi osserva, chi decide e chi esegue. Una notifica di backup fallito non implica automaticamente l’autorizzazione a modificare retention o destinazioni. Un avviso di capacità non autorizza a cancellare archivi. Per ciascuna famiglia di eventi stabilisci quali azioni possono essere svolte secondo procedure approvate e quali richiedono una decisione specifica.
Prepara una matrice semplice con attività, referente del cliente, referente del fornitore e modalità di approvazione. Aggiungi le dipendenze da terze parti, come il manutentore del gestionale o il provider della linea. Se nessuno ha l’autorità per intervenire su un componente essenziale, il problema emergerà durante il fermo. È meglio individuarlo nell’avvio del servizio e concordare un percorso di escalation praticabile.
Gli orari devono essere leggibili anche da chi non conosce il linguaggio contrattuale. Raccolta continua della telemetria, invio automatico delle notifiche e presa in carico umana sono prestazioni diverse. Definisci giorni, fasce, canali e condizioni per l’urgenza. Evita termini assoluti che non descrivono un processo reale: una promessa di controllo totale senza perimetro rende difficile valutare sia il servizio sia le esclusioni legittime.
Acquisire accessi senza concentrare tutte le credenziali
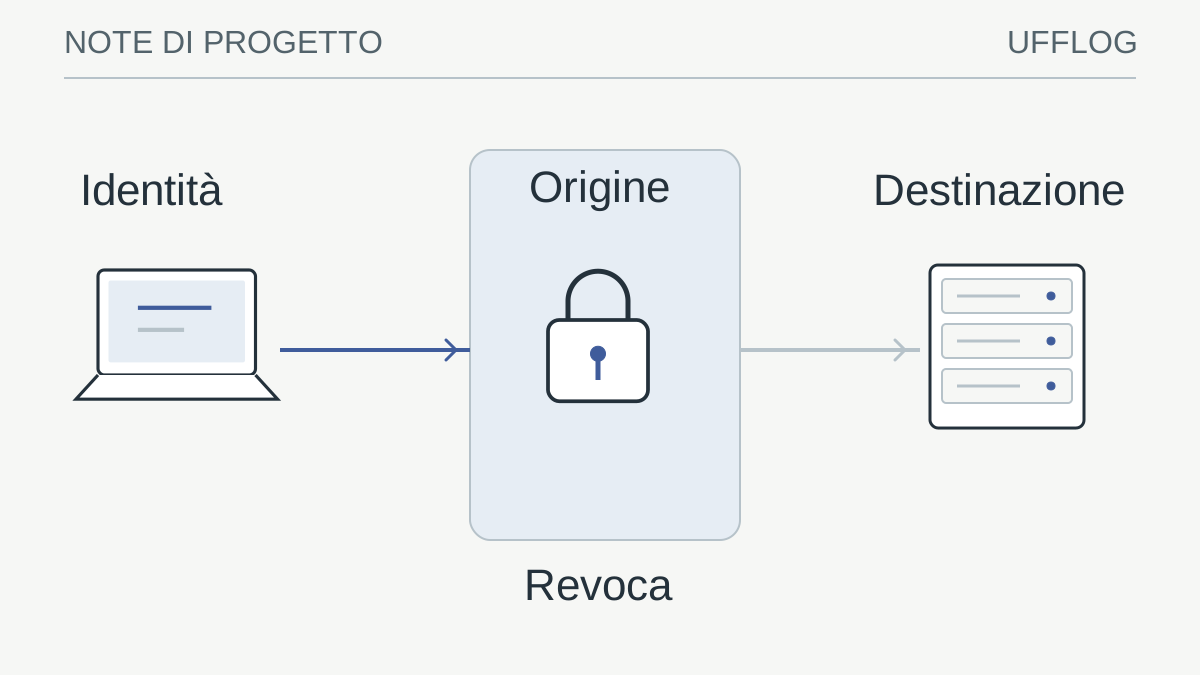
Usa account nominativi o identità tecniche dedicate, privilegi coerenti con il servizio e autenticazione forte. Concorda come vengono registrate le attività, chi può autorizzare un nuovo accesso e come revocarlo. Negli ambienti cloud verifica anche deleghe e ruoli del partner: la responsabilità condivisa non elimina quella del cliente sui propri dati e sulle decisioni di accesso. [2] Evita di consegnare un unico account amministrativo personale come soluzione per tutti i sistemi.
L’avvio è il momento in cui spesso si accumulano privilegi per accelerare il lavoro. Questo rende importante distinguere accessi ordinari, amministrativi ed emergenziali. L’account usato per consultare un rapporto non deve necessariamente poter modificare una politica di sicurezza. Una delega cloud deve corrispondere alle funzioni concordate, con possibilità di revisione e revoca.
Organizza la consegna attraverso strumenti aziendali appropriati, senza allegare password a un foglio o inserirle nel ticket iniziale. Registra quali identità sono state create, a quali sistemi accedono e chi ne mantiene la gestione. Non includere i segreti nel documento di inventario: il documento deve indicare il riferimento al sistema autorizzato che li custodisce, con accessi controllati.
Prevedi il cambio di personale del fornitore e del cliente. Una procedura robusta non dipende dalla memoria di una sola persona e non richiede la condivisione continuativa di un account personale. L’autenticazione forte riduce alcuni rischi ma non corregge un ruolo eccessivo o un dispositivo non protetto. Il controllo deve comprendere identità, privilegi, registrazione delle attività e revisione periodica delle eccezioni. Le indicazioni CISA sugli MSP insistono proprio sulla visibilità e sulle responsabilità tra le parti. [1]
Rilevare lo stato iniziale senza promettere correzioni automatiche
Raccogli versioni, patch, capacità, stato degli agenti e configurazione delle protezioni previste. Distingui ciò che è stato letto, ciò che è stato provato e ciò che non è ancora accessibile. Il check-up online UFFLOG aiuta a impostare domande su backup e recupero, ma non sostituisce l’inventario tecnico né certifica l’ambiente. Concorda una finestra per installazioni e modifiche, salvando configurazioni precedenti e predisponendo il ritorno per i componenti sensibili.
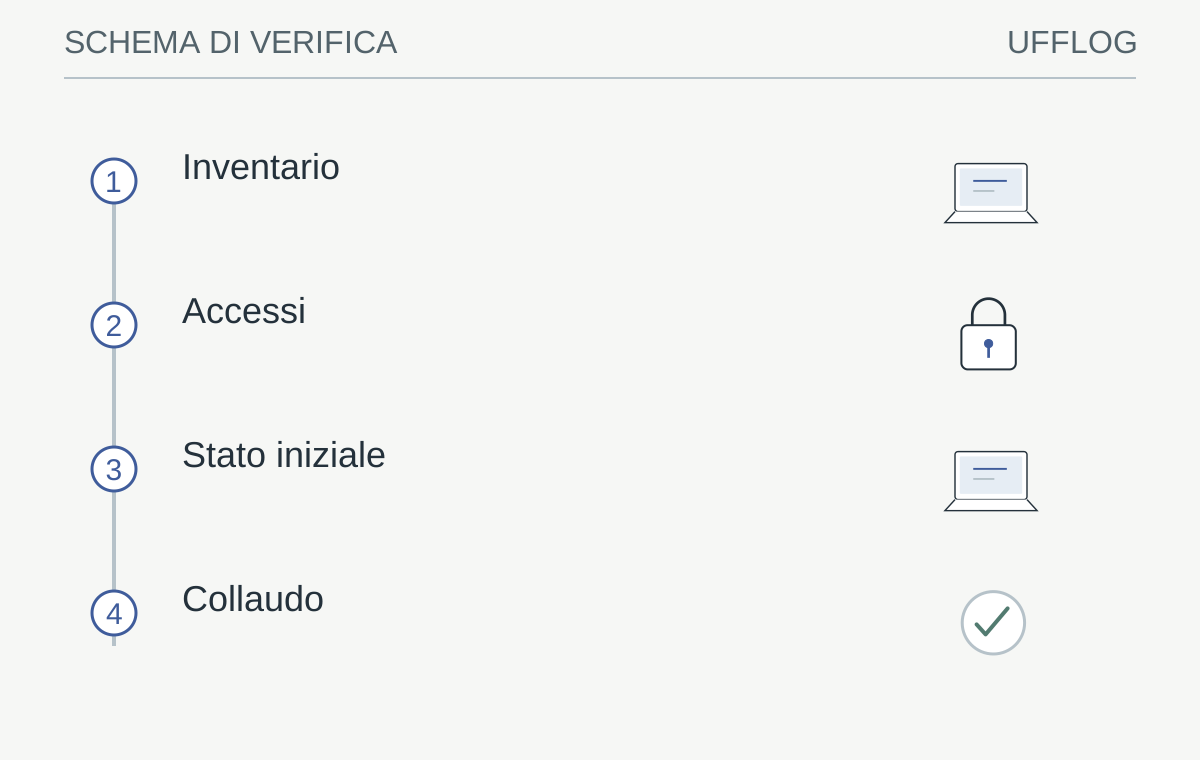
Il servizio entra in esercizio dopo aver collegato perimetro, responsabilità e prove operative.
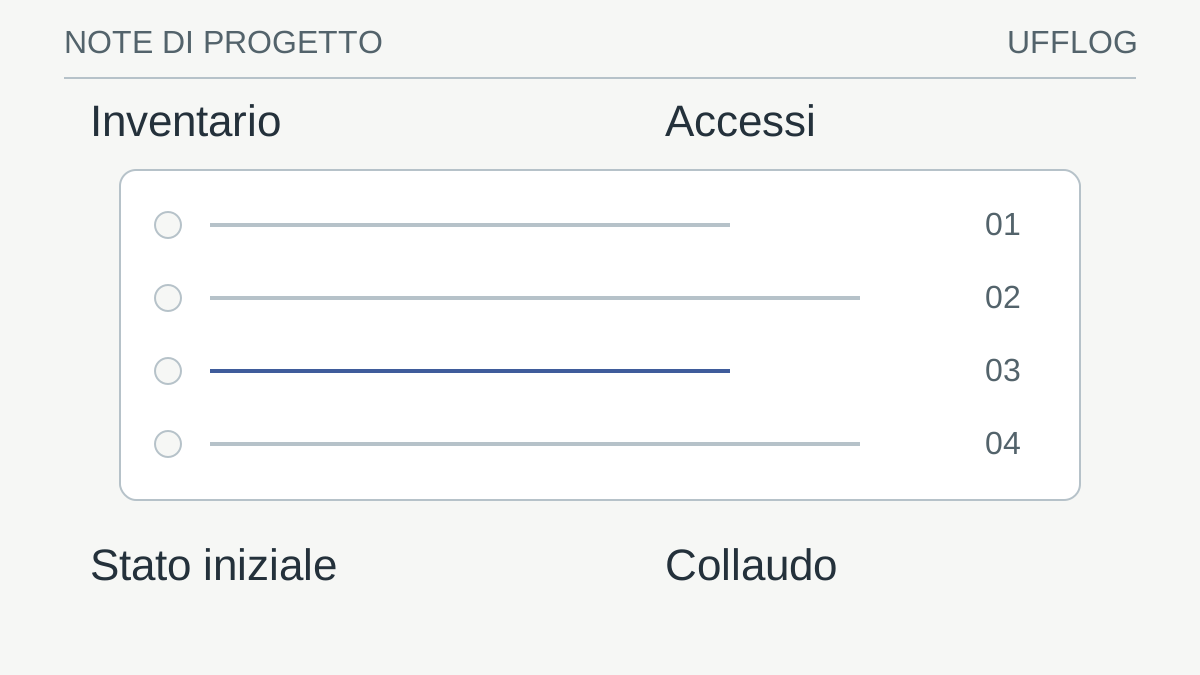
Leggi lo schema
- InventarioSistemi, attività sostenute e proprietari
- AccessiRuoli dedicati, tracciamento e revoca
- Stato inizialeEvidenze, lacune e priorità condivise
- CollaudoEvento, notifica, ticket e chiusura provati
La verifica: Tutti gli elementi critici hanno un responsabile e un percorso di intervento?
Le eccezioni senza proprietario restano fuori dalla copertura verificata.
Stabilire una base iniziale senza confonderla con una bonifica
Un servizio può prendere in carico un ambiente che presenta problemi preesistenti. L’onboarding deve renderli espliciti, non promettere implicitamente che ogni componente sia già aggiornato, supportato o recuperabile. Classifica i rilievi in osservazioni, verifiche da completare e interventi approvati. Separare queste categorie permette di iniziare il servizio senza trasformare le incertezze in false rassicurazioni.
Per esempio, leggere che un job è riuscito non equivale a provare un ripristino. Rilevare un agente antivirus non dimostra che tutte le politiche previste siano applicate. Vedere spazio disponibile non stabilisce quanto durerà. Il rapporto iniziale deve dire quali evidenze supportano ciascuna conclusione e quali accessi o prove mancano. Il check-up di backup può organizzare le domande preliminari, ma la verifica tecnica richiede un perimetro concordato.
Assegna alle lacune una priorità motivata dall’impatto e dalla possibilità di intervento. Un componente fuori supporto può richiedere un progetto separato; una configurazione incoerente può essere correggibile in una finestra breve. Registra la decisione del cliente, anche quando rinvia una proposta. La gestione dell’eccezione deve indicare condizioni e riesame, evitando che un limite iniziale diventi invisibile nei rapporti successivi.
Collaudare il servizio e registrare le eccezioni
Invia una richiesta di prova, verifica una notifica controllata e controlla che il referente corretto riceva il rapporto iniziale. Confronta inventario previsto e dispositivi effettivamente presenti nella console; un agente installato ma non comunicante non è una copertura verificata. Assegna ogni lacuna a un responsabile e una scadenza, senza nasconderla nel numero totale dei dispositivi gestiti. Prepara anche l’uscita futura dal servizio: esportazione della documentazione, rimozione degli accessi e continuità durante il passaggio. L’avvio è accettabile quando il cliente sa cosa viene gestito, quali limiti restano e come ottenere un intervento.
Collaudare la catena completa, non solo la console
L’agente che appare online dimostra una comunicazione, non l’intero funzionamento del servizio. Il collaudo deve seguire una catena controllata: un evento previsto viene rilevato, una notifica raggiunge il destinatario giusto, una richiesta viene presa in carico e la chiusura conserva una traccia. Non serve provocare un guasto reale; scegli con il fornitore un test innocuo e riconoscibile.
Controlla anche il percorso dell’utente. Deve sapere dove aprire una richiesta, quale informazione fornire e quale canale usare quando il portale non è raggiungibile. Un servizio tecnicamente sofisticato può fallire nella pratica se il personale continua a scrivere a un indirizzo non più monitorato. Un messaggio interno breve, con riferimenti chiari, vale più di un manuale che nessuno trova durante il fermo.
Per la gestione degli alert verifica destinatari alternativi, orari e regole di escalation. Non associare ogni allarme a un’urgenza identica. Conserva l’esito dei test, gli elementi non collaudati e le azioni ancora richieste. La messa in servizio è una decisione basata su queste evidenze, non soltanto sulla data in cui sono state installate le ultime postazioni.
Rendere il rapporto operativo e preparare anche l’uscita
Il primo rapporto dovrebbe essere comprensibile a chi dirige l’azienda e utile a chi mantiene i sistemi. Deve mostrare perimetro, copertura, eccezioni e priorità con denominatori chiari. Se alcuni dispositivi non comunicano, non devono sparire dal totale atteso. Se un’attività dipende dal cliente, occorre indicare la decisione richiesta e la conseguenza del rinvio, evitando formulazioni allarmistiche.
Concorda un incontro breve per verificare che le classificazioni corrispondano al lavoro reale. L’utente può segnalare una dipendenza non emersa dall’inventario; il tecnico può spiegare un limite che richiede un intervento separato. La guida al report mensile propone una struttura per seguire queste decisioni nel tempo. Un buon rapporto cambia le priorità quando cambiano le evidenze.
Infine prepara il passaggio futuro a un altro assetto, anche se la collaborazione è appena iniziata. Documentazione esportabile, proprietà degli account e revoca delle deleghe devono essere comprensibili. Definisci come restituire i dati e rimuovere gli agenti autorizzati senza interrompere protezioni necessarie. Un servizio gestito professionale dimostra qualità anche rendendo il cliente capace di capire il proprio ambiente e di governarne la continuità, indipendentemente dalle persone coinvolte.
Una consegna iniziale dovrebbe includere anche il lessico usato nei rapporti. Se cliente e fornitore attribuiscono significati diversi a parole come «protetto», «gestito» o «critico», la comunicazione diventa fragile. Definisci queste etichette attraverso condizioni osservabili: dispositivo incluso nell’inventario, agente comunicante, politica applicata, prova completata. Non ridurre tutto a un’unica casella di conformità.
Quando entra un nuovo dispositivo, stabilisci chi segnala l’acquisto e quali verifiche precedono l’uso operativo. Quando un dispositivo esce, aggiorna inventario, licenze, accessi e responsabilità di conservazione dei dati. Il servizio deve seguire queste variazioni senza dipendere da un controllo occasionale. Un piccolo flusso di ingresso e uscita rende più affidabili anche i numeri dei rapporti mensili. Verifica inoltre come vengono trattati dispositivi temporanei e macchine dei collaboratori: non devono essere inclusi implicitamente nel servizio né ignorati se accedono a risorse importanti. Il perimetro dinamico resta governabile quando ogni cambiamento ha un referente e una traccia.
Dalla guida a una verifica concreta.
Costruisci una lista iniziale di servizi, proprietari, accessi autorizzati e punti di recupero. Segna ciò che non è ancora verificato; l’attivazione del monitoraggio è un passaggio del subentro, non la prova che ogni dipendenza sia nota.
Risorse utili e progetti ufficiali
- NetBox Community
Progetto open source. Inventario e modello delle dipendenze di rete. Il repository Community è distinto dai servizi commerciali.
- Zabbix
Progetto open source. Monitoraggio da gestire e aggiornare. Software aperto non significa un servizio presidiato già incluso.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- CISA: valutare i rischi dei servizi gestiti ↗cisa.gov
- NSA e CISA: rischi MSP negli ambienti cloud ↗media.defense.gov
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.