Un piano di indirizzi IP rende più semplici nuove sedi, VPN, stampanti e segmentazione. Il problema non è soltanto trovare un intervallo libero oggi: reti domestiche, filiali e fornitori possono usare gli stessi indirizzi privati e creare sovrapposizioni quando vengono collegate. RFC 1918 e IANA descrivono gli spazi per uso privato; l’appartenenza a quegli spazi non garantisce unicità fra organizzazioni. [1] [2]
Raccogli le reti già utilizzate
Inventaria subnet, gateway, DHCP, indirizzi statici e collegamenti VPN. Includi reti di gestione, server, MFP, ospiti e ambienti di prova. Chiedi ai referenti delle sedi quali intervalli sono già assegnati, senza eseguire scansioni su reti non autorizzate. Registra anche vincoli dei dispositivi che non possono essere riconfigurati facilmente.
Distingui dati osservati da proposte. Un indirizzo non presente nell’elenco non è automaticamente libero: verifica prenotazioni, documentazione e sistemi di gestione disponibili.
Il registro iniziale deve indicare chi ha fornito ogni informazione e quanto è affidabile. Una configurazione letta da un apparato può differire da un vecchio diagramma. Se trovi discrepanze, non scegliere arbitrariamente la versione più comoda: verifica l’uso effettivo con il responsabile. Mantieni separati intervalli attivi, riservati e proposti.
Per ogni subnet annota funzione, sede, gateway, assegnazione DHCP, dispositivi statici e percorsi verso altre reti. Le reti dei fornitori o del cloud possono non essere amministrate da te, ma i loro intervalli influenzano i collegamenti. Chiedi le informazioni necessarie attraverso canali autorizzati, senza eseguire scansioni esplorative su ambienti di terzi.
Considera anche reti temporanee di laboratorio e ripristino. Se vengono create con intervalli scelti al momento, possono sovrapporsi a una sede o a una VPN. Una riserva documentata per questi usi rende più semplice allestire una sandbox senza improvvisare il piano ogni volta. La separazione logica va comunque accompagnata da regole effettive.
Riconoscere gli spazi privati e i loro limiti
RFC 1918 riserva per uso privato gli intervalli 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16. [1] Non tutto ciò che inizia con 172 appartiene a quello spazio: l’intervallo privato va da 172.16.0.0 a 172.31.255.255. Questi indirizzi possono essere riutilizzati da organizzazioni diverse, quindi non garantiscono unicità quando due reti vengono collegate.
IANA chiarisce che l’uso degli spazi privati non richiede un’assegnazione pubblica individuale. [2] Questo non autorizza a usare arbitrariamente indirizzi pubblici di altri soggetti per la propria rete interna. La scelta deve restare nel piano appropriato, con eventuali spazi speciali trattati secondo il loro scopo.
Privato non significa protetto. Un indirizzo privato può essere raggiungibile attraverso VPN, routing o sistemi di accesso autorizzati e può essere coinvolto in un incidente. La sicurezza dipende dai controlli applicati ai percorsi e alle identità, non dalla sola appartenenza a RFC 1918.
Assegna capacità e margine per funzione
Stima dispositivi attuali, crescita e necessità di separazione. Usa il calcolatore subnet per confrontare intervalli, indirizzo di rete e host utilizzabili, rispettando le eccezioni applicabili ai collegamenti speciali. Non scegliere una rete enorme solo per evitare futuri calcoli: il disegno deve restare comprensibile e governabile.
Separa intervalli dinamici, prenotazioni e indirizzi statici secondo una convenzione documentata. Indica gateway e DNS previsti, ma non trasformare il piano in una modifica automatica: routing e firewall devono essere progettati insieme.
La dimensione della subnet deve coprire dispositivi e crescita prevedibile, ma anche il modo in cui verrà gestita. Una rete molto grande può rendere meno chiaro il confine tra funzioni; troppe reti piccole possono aumentare complessità e dipendenze di routing. Il criterio è una struttura comprensibile, coerente con i servizi e con le competenze disponibili.
Includi infrastruttura e dispositivi meno visibili: access point, telefoni, MFP, apparati di gestione e strumenti temporanei. Il numero di dipendenti non coincide con quello degli indirizzi necessari. In un esempio ipotetico, trenta persone possono usare più dispositivi ciascuna, oltre ai componenti condivisi. Il margine deve derivare da questo inventario, non da una percentuale scelta senza spiegazione.
Documenta anche ciò che non deve essere nello stesso perimetro. Stampanti, ospiti, gestione e backup possono richiedere separazioni differenti in base al progetto. Assegnare subnet diverse non applica da solo il divieto di comunicazione: routing e policy devono rendere effettiva la decisione. Il piano IP è la base su cui esprimere le regole.
Separare DHCP, prenotazioni e configurazioni statiche
Definisci quali dispositivi ricevono indirizzi dinamici e quali richiedono un riferimento stabile. Una prenotazione gestita dal DHCP può semplificare alcuni casi, mentre apparati o servizi particolari possono richiedere configurazioni statiche supportate. La scelta deve essere coerente con disponibilità del servizio DHCP e requisiti del dispositivo.
Evita sovrapposizioni tra intervalli dinamici e indirizzi impostati manualmente senza una prenotazione o esclusione coerente. Un conflitto può essere intermittente e apparire come un problema di rete difficile da riprodurre. Il registro deve rendere visibile chi può assegnare un indirizzo e come viene verificata la disponibilità.
Per le multifunzione considera anche riferimenti nelle code di stampa e destinazioni di scansione. Cambiare l’indirizzo del dispositivo può richiedere aggiornamenti altrove. Il piano deve includere quei collegamenti, evitando che una semplice riorganizzazione degli indirizzi interrompa un flusso documentale usato ogni giorno.
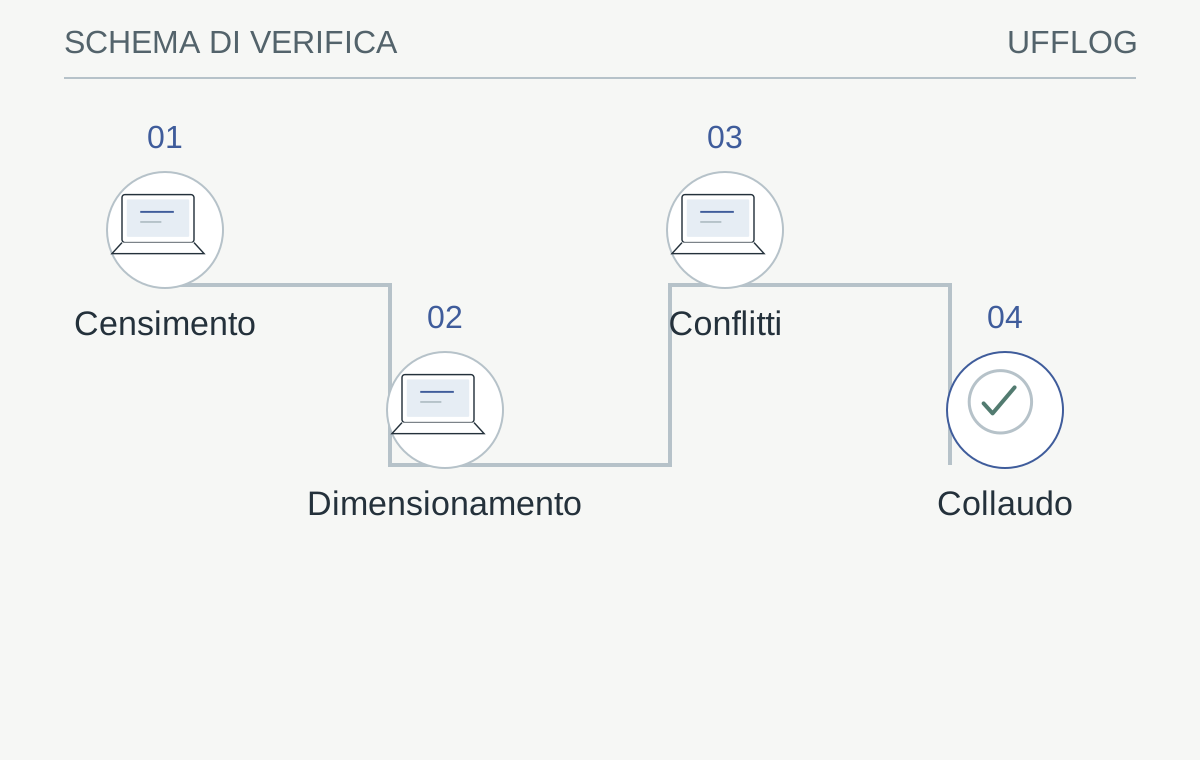
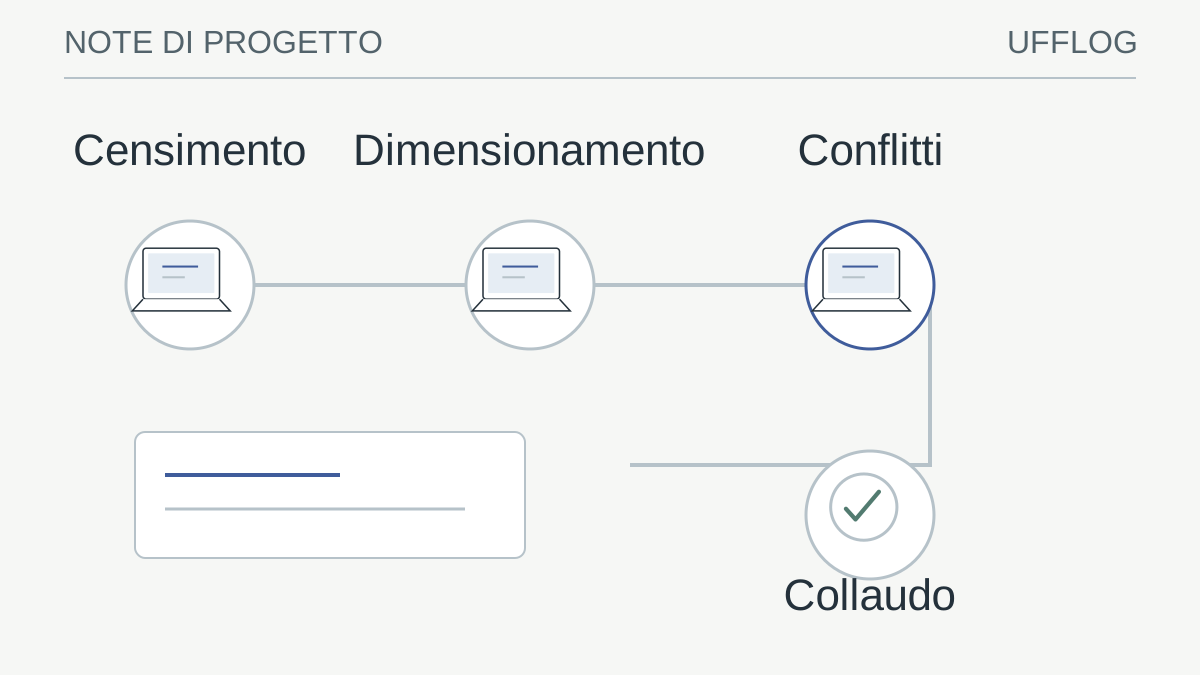
Schema concettuale: una verifica circoscritta collega il requisito al risultato osservato.
Leggi lo schema
- CensimentoReti attive, riservate e proposte
- DimensionamentoDispositivi, prefissi e crescita
- ConflittiSedi, VPN e cloud confrontati
- CollaudoDHCP, DNS e policy verificati
La verifica: Gli intervalli collegati sono privi di sovrapposizioni?
Se no, progettare rinumerazione o una soluzione intermedia esplicita.
Leggere un prefisso con un esempio controllato
Un prefisso IPv4 indica quanti bit identificano la rete. In una subnet ordinaria /24 restano otto bit per gli indirizzi, quindi il blocco contiene 256 indirizzi; nell’uso tradizionale di una LAN due sono riservati a rete e broadcast e ne restano 254 assegnabili agli host. Collegamenti e prefissi speciali hanno regole differenti e non vanno trattati con una sottrazione universale.
In un esempio di laboratorio, 192.168.40.0/24 comprende il blocco da 192.168.40.0 a 192.168.40.255. Il gateway non è obbligatoriamente il primo indirizzo utilizzabile: è una convenzione da documentare. Una prenotazione DHCP non aumenta il numero di indirizzi del blocco, ma organizza il modo in cui un dispositivo riceve il proprio indirizzo.
Verifica sempre il risultato con uno strumento affidabile e con il progetto della rete. Un calcolo corretto non dimostra che quell’intervallo sia libero o che le regole consentano le comunicazioni necessarie.
Cerca sovrapposizioni prima del collegamento
Confronta tutte le reti che dovranno comunicare, comprese quelle raggiunte da remoto. Una VPN può rendere visibile un conflitto che non esisteva quando le reti erano separate. Verifica anche destinazioni cloud e ambienti temporanei. Se esiste un conflitto, valuta rinumerazione o soluzioni intermedie con l’amministratore, dichiarando complessità e limiti.
Prepara una prova su un segmento limitato, con configurazione precedente e accesso di gestione recuperabile. Non cambiare contemporaneamente indirizzi, DNS e regole senza poter distinguere l’origine di un problema.
Un conflitto può emergere quando il portatile remoto usa a casa lo stesso intervallo della sede. Il dispositivo deve decidere quale percorso usare e il comportamento può non corrispondere a quello desiderato. La soluzione non consiste nel cambiare un indirizzo casuale: occorre valutare le reti coinvolte, le rotte e le capacità della piattaforma di accesso.
Prima di collegare una nuova sede prepara una tabella di tutti gli intervalli raggiungibili. Controlla sovrapposizioni complete e parziali, non soltanto l’uguaglianza delle prime tre cifre. Una rete più ampia può contenere interamente una rete che sembra distinta nella documentazione. Il calcolatore subnet IPv4 aiuta a leggere intervallo e prefisso, ma non conosce le reti realmente usate dall’azienda.
Se non è possibile rinumerare subito, eventuali soluzioni di traduzione o percorsi intermedi richiedono un progetto specifico. Possono introdurre complessità per log, applicazioni e assistenza. Registra il limite e il piano futuro, evitando di descrivere l’espediente temporaneo come equivalente a un disegno senza sovrapposizioni.
Pianificare la rinumerazione per dipendenze
Una modifica degli indirizzi può coinvolgere DNS, regole firewall, monitoraggio, backup e applicazioni che usano riferimenti statici. Prepara l’elenco prima della finestra e assegna un responsabile per ogni aggiornamento. La revisione firewall aiuta a evitare che una regola resti associata al vecchio servizio o venga estesa eccessivamente per aggirare un errore.
Procedi per segmenti coerenti, mantenendo un accesso di gestione recuperabile. Il piano di ritorno deve indicare configurazione precedente e condizioni per usarla, non soltanto la possibilità di rimettere il vecchio numero. Se sono state cambiate più dipendenze, il ritorno deve riportarle a uno stato coerente.
Dopo il passaggio verifica i percorsi effettivi degli utenti, comprese VPN e sedi remote. La diagnosi DNS distingue un riferimento non aggiornato da un problema di routing. Cambiare più parametri senza registrare l’ordine rende più difficile capire quale intervento abbia risolto o introdotto il difetto.
Verifica e mantieni il registro
Controlla assegnazione DHCP, risoluzione dei nomi e raggiungibilità dei soli servizi previsti. Verifica che stampanti e server mantengano i riferimenti corretti e che gli accessi vietati restino separati. Dopo l’accettazione aggiorna inventario e diagrammi, indicando responsabile di ogni intervallo. Il piano IP non sostituisce la sicurezza della rete, ma fornisce la base per applicare regole e riconoscere cambiamenti senza ricostruire ogni volta l’intera topologia.
Il collaudo deve includere un dispositivo dinamico, uno con prenotazione e un servizio statico rappresentativo, quando presenti. Verifica indirizzo, gateway, DNS e accesso alle destinazioni previste. Prova anche un diniego importante, come il percorso dalla rete ospiti verso una risorsa aziendale. La raggiungibilità di Internet da sola non dimostra che il piano sia stato applicato correttamente.
Dopo ogni modifica aggiorna la fonte autorevole del registro. Un foglio può essere sufficiente per un ambiente piccolo se ha proprietario, controllo delle modifiche e accessi appropriati. In ambienti più articolati può servire un sistema dedicato. Il requisito è evitare elenchi concorrenti che si contraddicono, non adottare uno strumento complesso soltanto per il nome.
Prevedi la restituzione degli indirizzi quando un dispositivo viene dismesso. Prima di riutilizzarli controlla prenotazioni, record DNS e regole che potrebbero riferirsi al vecchio servizio. Un indirizzo libero dal punto di vista del DHCP può ancora avere autorizzazioni in altri sistemi. La manutenzione del piano deve chiudere queste dipendenze.
Dalla guida a una verifica concreta.
Parti da reti esistenti, collegamenti remoti e crescita prevista. Confronta i prefissi prima di assegnare nuovi indirizzi; due sedi con lo stesso intervallo possono funzionare isolate e diventare problematiche quando vengono collegate.
Risorse utili e progetti ufficiali
- NetBox Community
Progetto open source. Inventario e modello delle dipendenze di rete. Il repository Community è distinto dai servizi commerciali.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- IETF — Indirizzi privati, RFC 1918 ↗rfc-editor.org
- IANA — Indirizzi per uso privato ↗iana.org
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.