Il risultato utile di un test di ripristino è una risposta dimostrabile: quale servizio è stato recuperato, da quale copia, con quali tempi e limitazioni. Un indicatore verde segnala l’esito di un’operazione, ma non descrive da solo l’esperienza di chi dovrà tornare a lavorare. NIST e NCSC includono le prove di recupero fra le misure per prepararsi alla perdita di dati e agli attacchi ransomware. [1] [2]
Prerequisiti: perimetro e autorizzazione
Scegli un servizio limitato e una copia identificabile. Concorda responsabile, finestra, budget di risorse e criterio di successo: per esempio consultare un ordine e il relativo documento con un utente di prova. Raccogli la procedura, le dipendenze e gli accessi necessari attraverso i canali aziendali. Non trascrivere password nel verbale. Se servono chiavi di cifratura, verifica che siano recuperabili da persone autorizzate anche quando il sistema principale è indisponibile.
Definisci inoltre chi può interrompere la prova e come eliminare le copie temporanee. I dati ripristinati mantengono la loro sensibilità: la sandbox deve avere controlli di accesso e una durata concordata, non diventare un archivio secondario dimenticato.
Trasforma il servizio in una matrice di prova
Prima della sessione costruisci una tabella che colleghi ogni domanda a un’azione osservabile. Per un gestionale, la domanda «funziona?» è troppo ampia; «un operatore autorizzato consulta l’ordine campione e il relativo allegato» indica invece persone, oggetti e risultato atteso. Associa a ogni controllo una fonte del valore corretto, un incaricato e un’evidenza da conservare. Se il campione contiene dati personali, predisponi un uso autorizzato e una registrazione che non esponga informazioni superflue.
Una matrice illustrativa potrebbe comprendere quattro righe: autenticazione dell’operatore, lettura dell’ordine, apertura del documento collegato e ricostruzione di una stampa di prova verso una destinazione isolata. Il successo di tre righe non cancella l’errore della quarta. Il verbale deve consentire di vedere quale funzione rimane indisponibile e quanto questo limita il lavoro. Per servizi critici aggiungi dipendenze non immediatamente visibili, come un certificato, un servizio di licenza o una condivisione esterna.
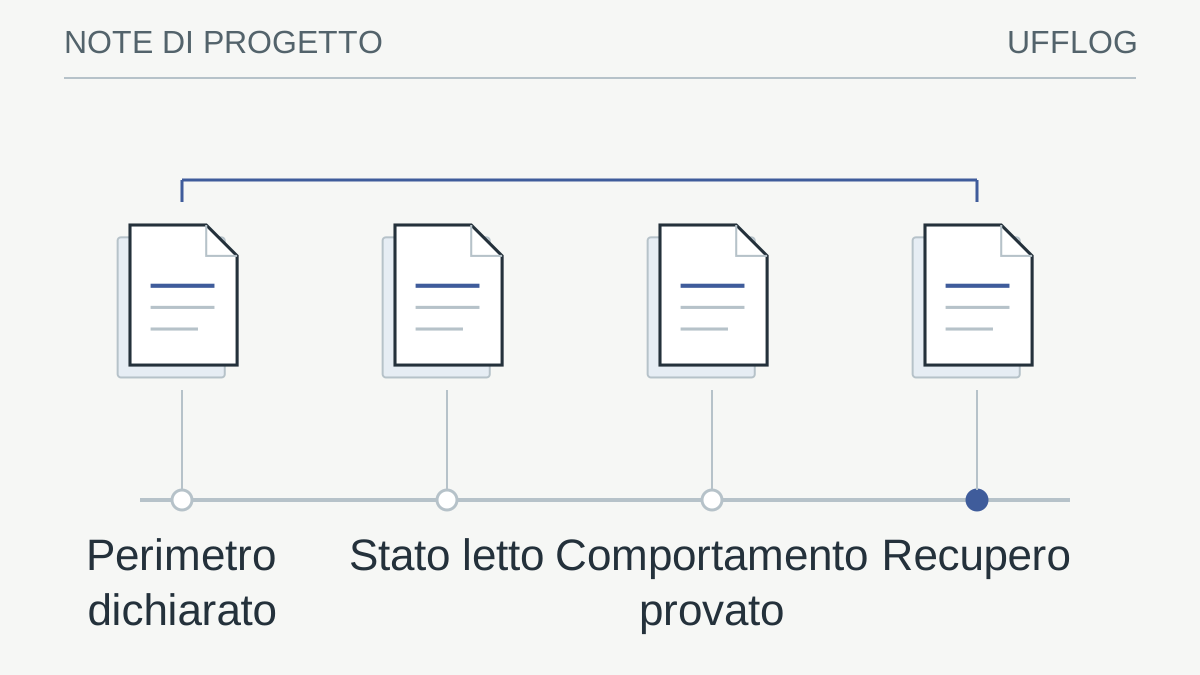
Scegli il campione con chi conosce i processi. Provare soltanto un file piccolo e recente tende a escludere archivi voluminosi, permessi insoliti e collegamenti storici. Un campione ragionato può includere oggetti recenti, precedenti a una modifica importante e appartenenti a ruoli diversi. Non presentarlo come copertura completa: registra quante classi di dati sono state rappresentate e quali restano da verificare in una sessione successiva.
Prepara un ambiente che non tocchi la produzione
Usa rete, destinazione e nomi di macchina separati. Verifica i percorsi in uscita: una macchina di prova potrebbe inviare email, raggiungere un database reale, eseguire processi pianificati o usare le stesse credenziali del servizio attivo. Blocca queste interazioni secondo il piano di prova. Per directory, cluster e applicazioni con repliche, fai predisporre l’isolamento a chi conosce la tecnologia: copiare la macchina non basta a separarne i comportamenti.
Prima di iniziare, verifica spazio, memoria, capacità di elaborazione e disponibilità degli strumenti. Registra che cosa è già pronto. Non sovrascrivere l’originale per rendere il test più realistico e non collegare un supporto sano a una macchina sospetta.
Prepara le evidenze prima di aprire la console
Un identificativo univoco della prova collega piano, schermate e verbale. Stabilisci una convenzione semplice, un archivio autorizzato e i ruoli che possono accedere alle evidenze. Le schermate devono mostrare ciò che serve a sostenere il risultato, non password, token, indirizzi privati non necessari o l’intero elenco dei clienti. Se una schermata viene oscurata, conserva la relazione fra originale protetto e versione condivisibile secondo le regole aziendali.
Per ogni passaggio annota l’ora con il fuso e il sistema da cui è stata letta. Un orologio non allineato può rendere incoerenti log e misure manuali. Non occorre trasformare una prova ordinaria in un’acquisizione forense: occorre evitare che due persone interpretino la stessa sequenza in modo opposto. Quando l’obiettivo è verificare un incidente reale, il piano delle evidenze va invece coordinato con chi conduce la risposta e la conservazione delle prove.
Una traccia in sola lettura può essere descritta senza comandi operativi:
Prova: LAB-APP-01
Oggetto: gestionale dimostrativo, ordine CAMPIONE-17
Copia: punto concordato nel catalogo del backup
Destinazione: sandbox autorizzata, rete separata
Criterio: consultazione ordine e apertura allegato
Esito: da compilare dopo osservazione
Preparativi esclusi dal tempo: da dichiarare
La struttura non compila automaticamente il verbale. Serve a rendere visibili i campi che non devono rimanere impliciti. Evita formule come «tutto ok» quando l’evidenza disponibile sostiene soltanto una funzione delimitata.
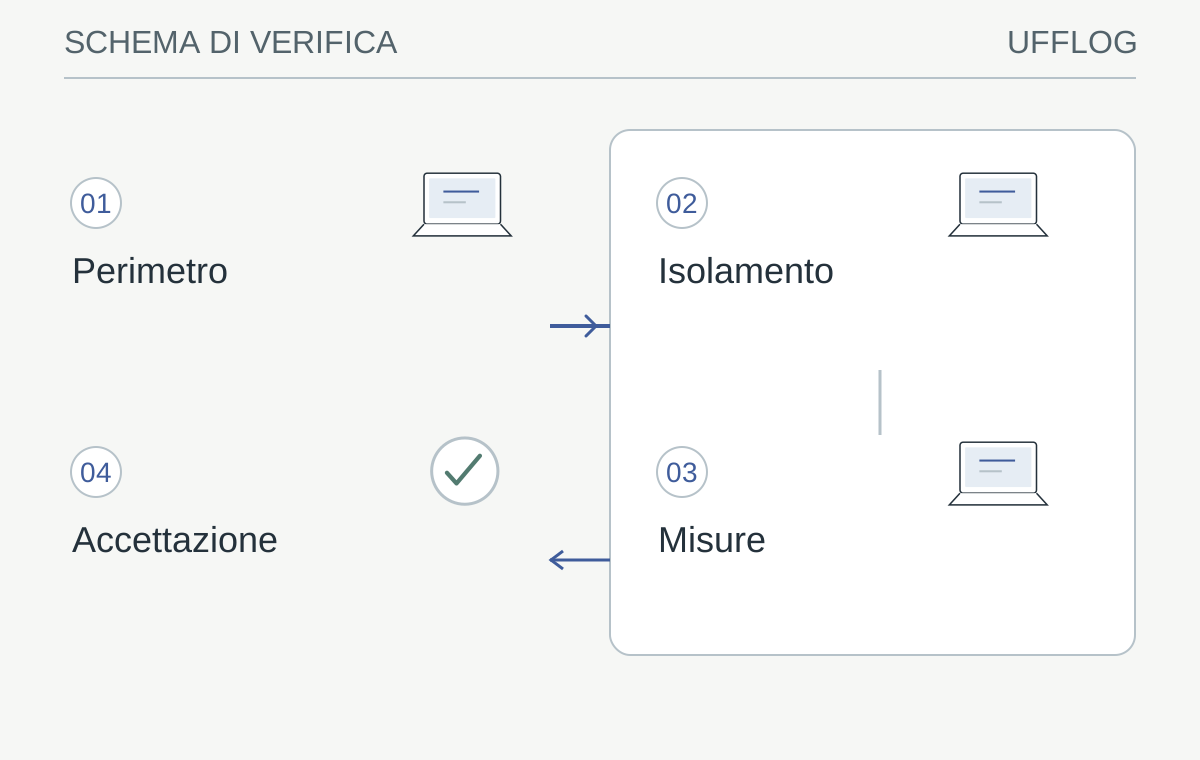
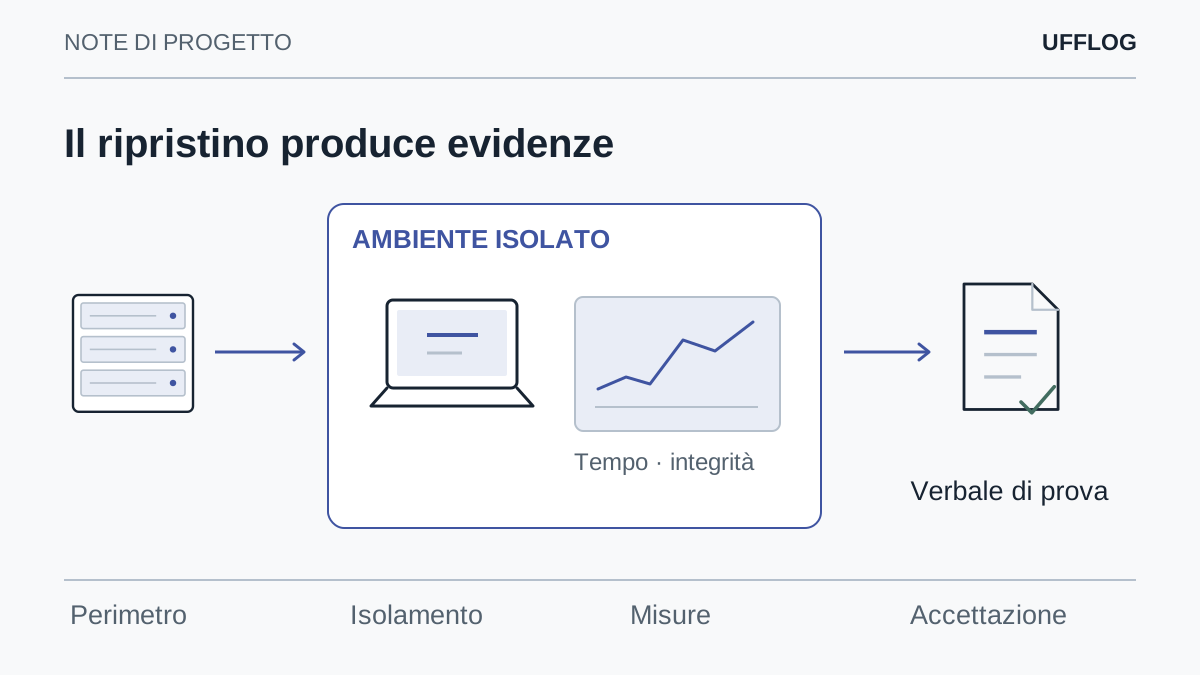
Schema operativo illustrativo: dal campione al verbale. Le frecce rappresentano verifiche, non esiti già osservati.
Leggi lo schema
- PerimetroServizio, copia e operazione attesa
- IsolamentoDestinazione e dipendenze controllate
- MisureTempi ed esiti per ogni fase
- AccettazioneUtente, limiti e prossima azione
La verifica: L’operazione concordata riesce sui dati recuperati?
Se no, conserva l’anomalia e assegna una nuova prova dopo la correzione.
Esegui il recupero e misura ogni fase
Annota il punto di ripristino scelto, la sua data e l’identificativo del job. Avvia il recupero sulla destinazione autorizzata e registra inizio e fine di selezione, trasferimento, avvio e verifica. Conserva i messaggi significativi del software, oscurando segreti e dati personali non necessari. Se compare un errore, documentalo prima di correggerlo: anche una dipendenza mancante è un risultato utile.
Per un file verifica contenuto, versione e permessi. Per un database usa controlli supportati dal produttore e valuta la coerenza applicativa. Per una macchina virtuale controlla anche servizi, autenticazione e operazioni dell’utente. Un checksum può aiutare a confrontare file, ma non prova da solo che un’applicazione sia utilizzabile.
Considera uno scenario puramente illustrativo: venti minuti per rendere disponibile l’ambiente, quaranta per trasferire i dati, quindici per avviare l’applicazione e venticinque per la verifica dell’utilizzatore. Il percorso richiede cento minuti. Dichiarare soltanto i quaranta minuti di trasferimento descriverebbe una parte del lavoro e potrebbe portare a una decisione sbagliata sulla continuità. I valori dell’esempio non costituiscono prestazioni attese di un prodotto.
Misura anche le attese: autorizzazione, disponibilità dell’operatore, recupero delle chiavi, collegamento al repository e accesso alle licenze. Se nella prova una risorsa era già pronta, annotalo accanto alla misura. In emergenza potrebbe essere necessario ricostruirla. La preparazione esclusa dal test non deve sparire dal piano: può essere valutata con un’esercitazione separata o riportata come incertezza non ancora risolta.
Il calcolatore dei tempi di ripristino aiuta a ragionare su quantità e velocità, ma la misura applicativa prevale sulla stima. Una banda nominale non rappresenta automaticamente la velocità del repository, la decompressione, le operazioni casuali o il tempo di avvio. Per leggere correttamente lo scarto, conserva condizioni della rete, risorse assegnate e carico concorrente. Ripetere la prova con condizioni diverse senza registrarle rende i confronti poco affidabili.
Gestisci gli errori come risultati della prova
Se il recupero si interrompe, separa il punto in cui è fallito dal possibile motivo. «Il file della chiave non è disponibile al referente autorizzato» è un’osservazione; «la cifratura non funziona» è una conclusione più ampia, non dimostrata da quell’evento. Lo stesso vale per autenticazione, rete e spazio. Registra il messaggio originale utile, il tentativo compiuto e la condizione osservata prima di introdurre una correzione.
Classifica l’effetto sul servizio: blocco totale, funzione limitata, ritardo rispetto all’obiettivo o problema documentale. Assegna una prossima azione verificabile. «Migliorare la procedura» non permette di capire quando il lavoro è finito; «rendere disponibile la chiave al secondo referente e ripetere l’apertura della copia» sì. Conserva la prima prova fallita e collega il nuovo esito: sostituire il vecchio verbale eliminerebbe una parte importante dell’evoluzione.
Alcuni errori richiedono di fermarsi. Un tentativo di connessione verso produzione, una destinazione dubbia o un comportamento inatteso dell’applicazione non sono dettagli da ignorare per arrivare a un risultato positivo. Applica i criteri di arresto concordati e fai correggere l’isolamento da chi conosce l’ambiente. La guida alla sandbox aiuta a distinguere la copia di una macchina dalla separazione dei suoi comportamenti.
Fai accettare il risultato a chi usa il servizio
Un utilizzatore autorizzato deve eseguire l’operazione concordata e verificare un campione rappresentativo. Confronta il dato recuperato con una fonte attesa, senza modificare la produzione. Riporta il tempo misurato accanto all’obiettivo, mantenendo separati gli eventuali preparativi esclusi dal cronometro. Le prestazioni di una sandbox ridotta possono differire da quelle dell’ambiente finale: dichiara questa condizione anziché estrapolare un tempo garantito.
Chiudi il ciclo con responsabilità e copertura
L’accettazione non dovrebbe limitarsi alla firma del tecnico che ha effettuato il ripristino. Il responsabile del servizio conferma se l’operazione di lavoro è riuscita; il referente IT descrive condizioni e limiti; chi gestisce la continuità valuta lo scarto rispetto agli obiettivi. Nelle imprese piccole questi ruoli possono appartenere a poche persone, ma le domande restano diverse e meritano risposte separate.
Programma la prova successiva in base a ciò che è cambiato o non è stato coperto. Un nuovo applicativo, un aggiornamento del software di backup, una rotazione delle chiavi o un cambio di repository possono rendere insufficiente l’evidenza precedente. Evita di ripetere sempre il campione più semplice solo perché produce facilmente un esito positivo. Una rotazione dei campioni permette di ampliare progressivamente la conoscenza senza trasformare ogni sessione nel recupero dell’intera azienda.
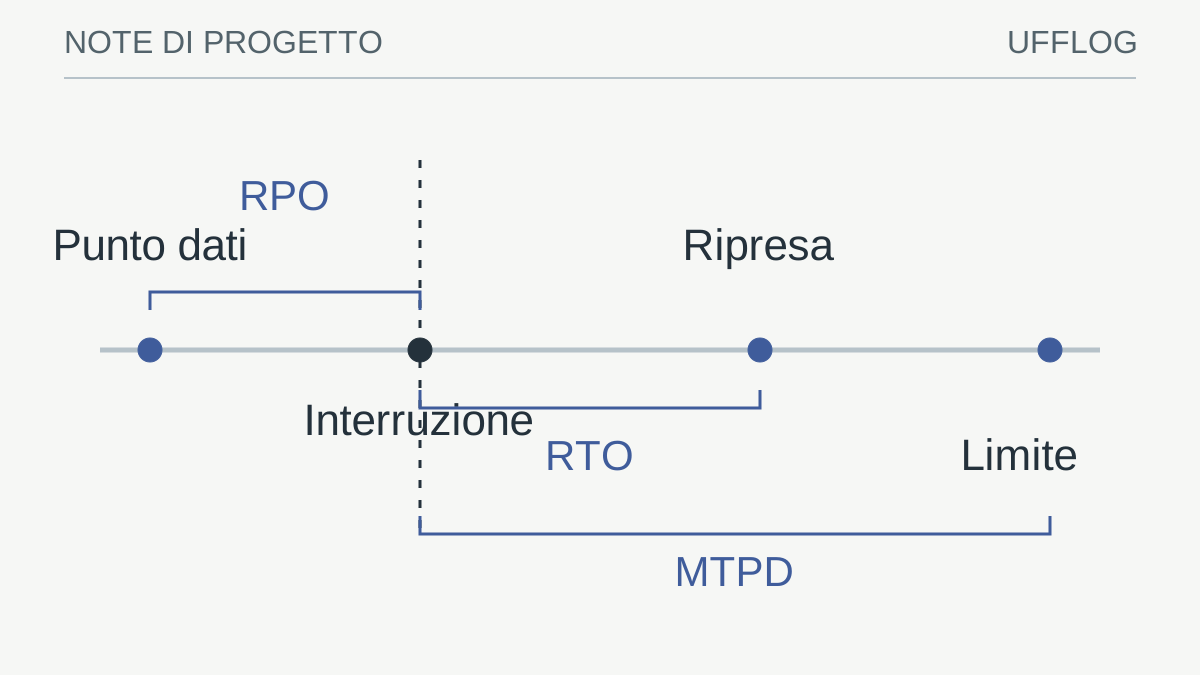
Il riepilogo per la direzione può restare breve: servizio provato, punto recuperato, tempo complessivo, funzione validata e interventi ancora aperti. La relazione tecnica conserva il dettaglio. Per collegare queste informazioni alle scelte aziendali usa la guida a RPO, RTO e MTPD: obiettivi, tempi osservati e rischio residuo devono essere leggibili insieme, senza trasformare una singola prova in una garanzia universale.
La chiusura comprende anche un inventario delle risorse temporanee: macchine, dischi, account, regole e copie dei dati. Ogni elemento deve avere una destinazione concordata, conservazione autorizzata oppure rimozione tramite la procedura prevista. Non usare un’eliminazione generica per somiglianza del nome: il responsabile deve riconoscere l’oggetto della prova e confermare che le evidenze necessarie siano state archiviate altrove.
Controlla infine gli esiti del backup ordinario e i monitoraggi interessati. Un laboratorio chiuso senza anomalie nella console può comunque lasciare una regola o un account temporaneo. La lista di chiusura evita che un test pensato per ridurre l’incertezza introduca una dipendenza dimenticata.
Dalla guida a una verifica concreta.
Prima del test assegna un identificativo, un responsabile e un criterio di chiusura. Raccogli soltanto evidenze necessarie e depurate dai dati personali; il verbale deve permettere a un altro tecnico di capire cosa è stato realmente provato.
Risorse utili e progetti ufficiali
- Proxmox Backup — Maintenance
Documentazione pubblica. Verifica, conservazione e manutenzione dei repository: operazioni diverse dal collaudo applicativo.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- NIST — Protecting Data from Ransomware and Other Data Loss Events ↗csrc.nist.gov
- NCSC — Mitigating malware and ransomware attacks ↗ncsc.gov.uk
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.