Un portatile può mostrare il simbolo del lucchetto e avere comunque un recupero mal preparato. La verifica deve rispondere a due domande: i volumi con dati aziendali sono protetti e una persona autorizzata sa recuperare l’accesso quando il normale avvio non funziona? Sono controlli distinti, entrambi necessari.
Distinguere cifratura, autenticazione e disponibilità
La cifratura del disco rende i dati meno accessibili a chi sottrae il supporto senza disporre dei mezzi autorizzati per sbloccarlo. Non impedisce automaticamente a un programma eseguito nella sessione dell’utente di leggere i documenti accessibili a quell’utente. Un portatile acceso, sbloccato e compromesso presenta quindi un problema diverso da un disco rimosso da un computer spento. La valutazione deve considerare entrambi gli scenari senza attribuire alla cifratura tutte le funzioni della sicurezza dell’endpoint.
Anche il backup ha uno scopo distinto. Una chiave di recupero può rendere nuovamente leggibile un volume, ma non ricrea un disco fisicamente guasto né una cartella cancellata. Il piano deve includere la protezione dei dati e la conservazione delle informazioni necessarie per accedervi. Cifratura e disponibilità si aiutano soltanto se il recupero è stato preparato.
Per una flotta aziendale verifica separatamente sistema operativo, volume dati, supporti rimovibili e eventuali archivi sincronizzati. Il fatto che la cartella sia presente in un servizio cloud non chiarisce da solo come sono protetti i dati locali o quali versioni siano recuperabili. Annota dove si trova la copia autorevole del documento e quale procedura consente di ricostruire il lavoro su un altro computer. Questo evita di scoprire durante un guasto che una parte importante era rimasta soltanto sul desktop.
Costruire un inventario che permetta davvero il recupero
Una riga di inventario dovrebbe collegare dispositivo, assegnatario, identificativo del volume, metodo di gestione e posizione autorizzata delle informazioni di recupero. Non inserire il segreto nella tabella generale. Serve sapere dove richiederlo e chi può farlo; l’accesso effettivo deve restare controllato e registrabile. Il numero seriale del portatile e l’identificativo mostrato dalla richiesta di recupero aiutano a evitare scambi tra macchine simili.
Controlla almeno un campione per ogni modalità di distribuzione: dispositivi nuovi, computer migrati, portatili acquistati fuori dal processo standard e macchine di collaboratori. Le configurazioni possono essere diverse anche quando il sistema operativo sembra identico. Una procedura di onboarding dovrebbe verificare l’avvenuto deposito delle informazioni di recupero, non soltanto l’avvio della cifratura.
Considera anche le persone che possono leggere tali informazioni. Se un solo amministratore dispone dell’accesso e quel suo account non è disponibile, il sistema di recupero ha una dipendenza fragile. Predisponi sostituzione e autorizzazione coerenti con la sensibilità del dato. La gestione degli account di emergenza riguarda proprio la continuità dell’accesso amministrativo; non è un invito a rendere le chiavi disponibili a chiunque ne faccia richiesta.
Leggere lo stato del volume senza confonderlo con la conformità
La verifica tecnica deve usare gli strumenti ufficiali o la console di gestione autorizzata. Distingui almeno tre informazioni: quali volumi esistono, se la cifratura è completata e se la protezione è nella condizione prevista. Un volume cifrato con protezione sospesa non va descritto con la stessa formula di un volume correttamente protetto. Anche una cifratura ancora in corso richiede un esito distinto e un controllo successivo.
Parti da una lettura dello stato, senza modificare impostazioni per rendere positivo il rapporto. Un portatile può contenere un disco del sistema e un volume dati separato; controllare soltanto il primo lascia incompleta la valutazione. Se il report proviene da una console centrale, annota quanto è recente il contatto e se la macchina è stata raggiunta dopo l’ultima manutenzione. La configurazione desiderata non dimostra da sola lo stato applicato sul dispositivo.
Per BitLocker, configurazione, criteri e modalità di associazione del computer influenzano il percorso di gestione e deposito delle informazioni di recupero. La panoramica Microsoft è il riferimento per inquadrare questi elementi. [1] Non dedurre l’avvenuto salvataggio della chiave dalla sola presenza della funzione o dall’appartenenza dell’utente all’organizzazione: cerca il riscontro relativo al dispositivo e al volume corretti.
Registra nel verbale identificativo, origine della lettura, stato osservato e decisione. Se la macchina è offline, usa “non verificato” e assegna il controllo, invece di ricopiare il dato di un altro computer simile. Questa distinzione mantiene affidabile il rapporto e permette al responsabile di separare una lacuna di visibilità da una protezione effettivamente assente o sospesa.
Risolvere le chiavi mancanti prima di interventi sensibili
Se il computer funziona ma il materiale di recupero non è reperibile, il lavoro può essere ancora accessibile mentre il percorso di emergenza è fragile. Non aspettare il prossimo aggiornamento firmware per affrontare la lacuna. Apri un intervento con il responsabile tecnico e chiarisci quali dati sono presenti, quali copie sono disponibili e quale procedura supportata consente di ripristinare una custodia corretta.
La correzione non dovrebbe iniziare con cancellazioni, formattazioni o disattivazioni improvvisate della cifratura. Prima occorrono un piano, un backup verificato dei dati necessari e una finestra coerente con il lavoro. Per interventi che possono richiedere riavvii o manutenzione hardware, prepara alimentazione stabile, assistenza e informazioni di recupero. Le scelte specifiche dipendono dal dispositivo e dai criteri adottati, quindi vanno seguite le procedure del produttore e dell’organizzazione.
Distingui le eccezioni per poterle assegnare correttamente. Una chiave presente in un archivio non più accessibile richiede un intervento sul percorso autorizzato; una chiave associata a un altro volume richiede riconciliazione; un dispositivo fuori gestione richiede una decisione di inserimento o sostituzione. Non classificare tutti questi casi come semplice “password dimenticata”, perché responsabilità e correzioni sono differenti.
Al termine verifica sia il deposito sia lo stato finale della protezione, senza aggiungere il valore segreto alla documentazione ordinaria. Il check-up UFFLOG può aiutare a ragionare sulle dipendenze di backup e recupero, ma non legge la cifratura del portatile e non certifica che la chiave sia disponibile. Il riscontro deve arrivare dagli strumenti e dalle persone autorizzate. Conserva l’eccezione aperta finché questi controlli non sono conclusi, anche se nel frattempo l’utente riesce a lavorare.
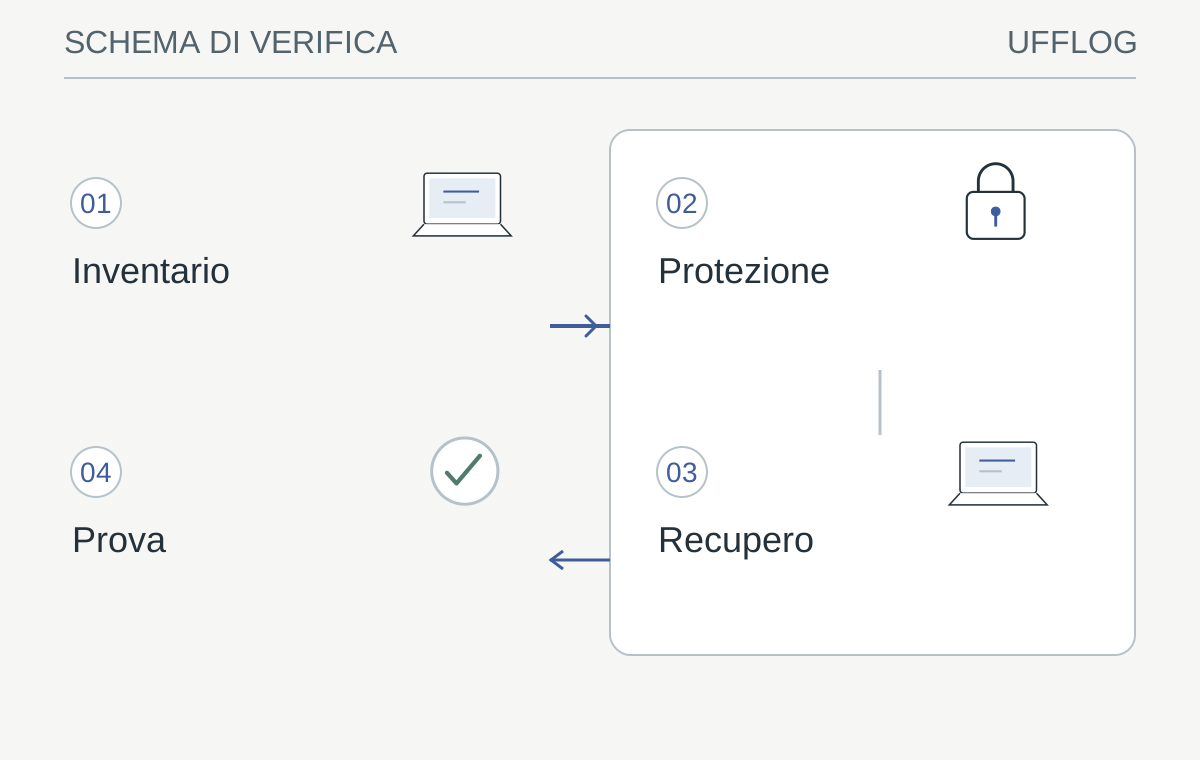
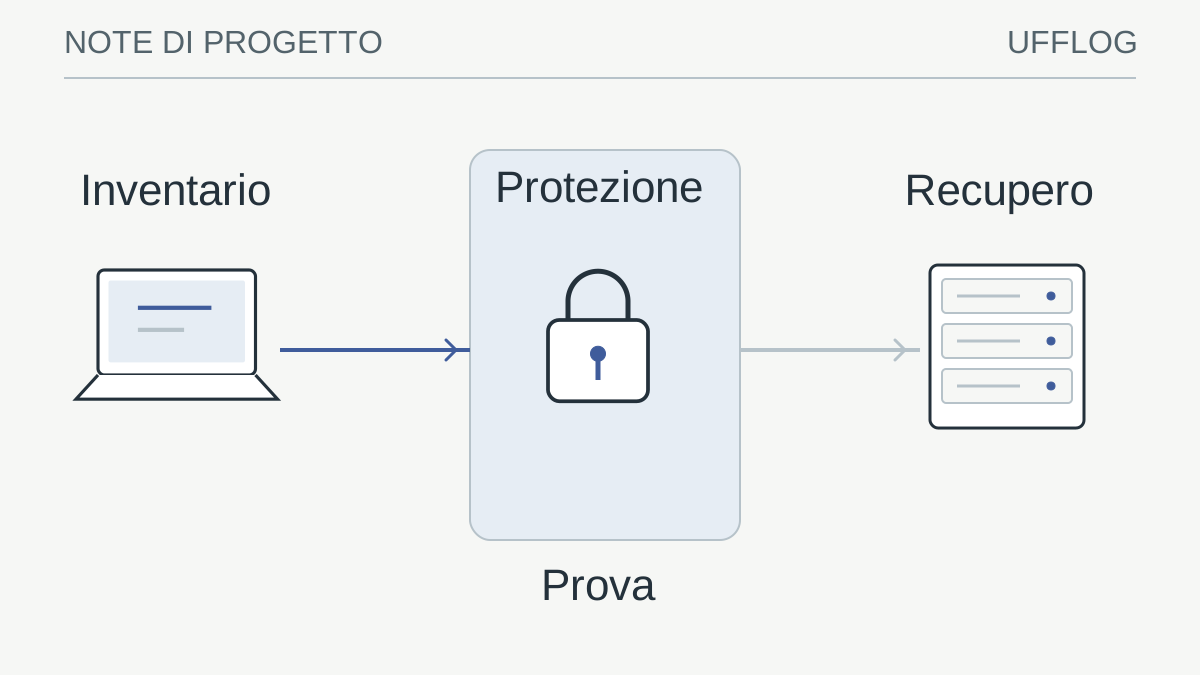
Schema operativo illustrativo: dal requisito alla verifica documentata, con un punto di arresto se manca una condizione essenziale.
Leggi lo schema
- InventarioDispositivo, volumi e assegnatario
- ProtezioneStato effettivo, non soltanto icona
- RecuperoInformazioni reperibili da chi è autorizzato
- ProvaPercorso verificato su macchina adatta
La verifica: Protezione e recupero sono entrambi documentati?
Se manca il recupero, pianificare la correzione prima della manutenzione.
Provare il percorso senza provocare un blocco in produzione
Una verifica iniziale può essere documentale: scegli un dispositivo di prova, leggi il suo stato dalla console autorizzata e verifica che l’informazione di recupero associata sia presente nell’archivio previsto. Controlla che una seconda persona autorizzata sappia individuarla seguendo la procedura. Non modificare firmware o TPM su un computer operativo soltanto per vedere comparire la schermata di recupero.
La prova completa di sblocco va pianificata su un dispositivo di laboratorio o secondo una procedura approvata dal responsabile tecnico. Prima devono essere disponibili copie dei dati, alimentazione, supporto e un percorso di ripristino. Registra l’identificativo della chiave usata, l’esito e le responsabilità; evita screenshot contenenti il valore segreto. Microsoft distingue vari percorsi di recupero e condizioni che possono attivarli. [2]
Un esercizio ipotetico può coinvolgere un portatile non assegnato, configurato come quelli del reparto commerciale. L’operatore dell’assistenza riceve soltanto i dati che un utente potrebbe comunicare correttamente, identifica il dispositivo e applica le verifiche di identità previste. Il test deve valutare anche il processo: una richiesta urgente non dovrebbe consentire a un estraneo di ottenere la chiave soltanto dichiarando un nome e un seriale.
Preparare manutenzione, sostituzione e cambio utente
Aggiornamenti di firmware, interventi sul TPM e modifiche ad alcuni componenti di avvio possono richiedere attenzione al percorso di recupero. Non applicare una regola universale che sospende la protezione per ogni aggiornamento. Verifica la procedura del produttore e le policy aziendali, poi prepara il controllo dopo l’intervento. Lo stato finale deve essere documentato: dispositivo avviabile e protezione nella condizione prevista. [2]
Quando una macchina passa a un altro utente, la consegna deve includere la revisione di dati, account e gestione del dispositivo. Cancellare il profilo visibile non equivale automaticamente a una procedura completa di riassegnazione. Il responsabile deve decidere se ripristinare la macchina, quali dati conservare e come verificare l’associazione con l’organizzazione. La procedura di offboarding aiuta a collegare il rientro fisico ai permessi ancora attivi.
Per i computer inviati in riparazione chiarisci che cosa il centro assistenza deve poter accedere e che cosa deve restare riservato. Non consegnare in automatico password personali o informazioni di recupero insieme al portatile. In alcuni casi si può lavorare senza accedere al dato; in altri serve un accordo e un processo autorizzato. La decisione dipende dall’intervento e dalla policy, non dalla comodità del momento.
Gestire la richiesta di recupero come evento da capire
Quando un utente vede una richiesta inattesa, raccogli il contesto prima di presumere un guasto o un attacco. Chiedi se sono avvenuti aggiornamenti, sostituzioni hardware o cambi di configurazione, evitando istruzioni improvvisate che possano alterare ulteriormente il sistema. Non è necessario diffondere la chiave in un gruppo di chat per accelerare l’assistenza. Usa il canale approvato e verifica chi sta richiedendo l’accesso.
L’informazione di recupero corretta deve corrispondere al dispositivo e al volume interessati. Se non è disponibile, interrompi i tentativi casuali e coinvolgi il referente tecnico. La cifratura è progettata proprio per impedire accessi non autorizzati: non esiste una promessa generale di recupero quando mancano tutti i mezzi validi. Un’eventuale copia dei dati può consentire di ricostruire il lavoro su un altro dispositivo, ma è un percorso diverso dallo sblocco del volume originale.
Dopo l’intervento verifica la causa e lo stato della protezione. Se la chiave è stata esposta, trattata impropriamente o usata in condizioni che richiedono una rotazione, applica la procedura supportata dalla piattaforma. Non limitarti a chiudere il ticket con “riparte”. Il rapporto dovrebbe indicare perché è stato necessario il recupero, chi lo ha autorizzato e quale controllo evita che una configurazione incompleta resti inosservata.
Definire un controllo periodico sostenibile
Una revisione utile combina dati della console e campioni operativi. La console può mostrare dispositivi non conformi, cifratura incompleta o protezione sospesa; il campione verifica che l’inventario corrisponda alla realtà e che il percorso umano funzioni. Scegli i campioni in base ai cambiamenti: nuovi modelli, nuovi gruppi di utenti, migrazioni e riparazioni meritano attenzione specifica.
Riporta separatamente le anomalie che espongono il dato e quelle che mettono a rischio il recupero. Un disco non protetto e una chiave non reperibile sono problemi diversi, con azioni differenti. Per ogni voce servono proprietario e scadenza. Il numero totale di portatili cifrati può essere utile alla direzione, ma non deve nascondere i casi in cui il recupero dipende da una persona o da un archivio non più accessibile.
La verifica conclusiva deve poter rispondere in modo concreto: quali dati protegge la cifratura, chi può recuperare l’accesso e come si continua a lavorare se l’hardware non torna utilizzabile. Se una risposta manca, pianifica prima quella correzione. Aggiungere ulteriori strumenti senza risolvere queste dipendenze aumenta la complessità e può rendere più lento proprio l’intervento che dovrebbe essere semplice.
Per rendere il controllo ripetibile, conserva un modello di verbale con campi non sensibili: macchina, volume, stato della protezione, archivio autorizzato verificato, ruolo dell’operatore ed esito della prova. Il modello deve impedire di incollare per abitudine il segreto di recupero. Una voce “non verificato” è preferibile a un segno di spunta dedotto dalla configurazione di un altro computer. Il responsabile può così distinguere una lacuna di documentazione da una macchina effettivamente non protetta e assegnare la correzione alla persona giusta.
Dalla guida a una verifica concreta.
Leggi lo stato della protezione e verifica che esista un percorso autorizzato di recupero separato dal portatile. Non pubblicare chiavi o identificativi dei protettori; la percentuale cifrata non dimostra che il recupero sia organizzato.
Controllo facoltativo in sola lettura
Windows con BitLocker · sessione amministrativa autorizzata
Get-BitLockerVolume | Select-Object MountPoint, VolumeStatus, ProtectionStatus, EncryptionPercentageSeleziona soltanto stato e percentuale, escludendo i protettori. Non decifra dischi, non cambia policy e non esporta chiavi di recupero.
Opera su sistemi autorizzati e dati dimostrativi. I controlli mostrati non cambiano configurazioni; non sostituiscono una prova di recupero o una valutazione completa.
Risorse utili e progetti ufficiali
- Microsoft — Get-BitLockerVolume
Documentazione pubblica. Stato della cifratura dei volumi: non esportare né condividere i protettori o le chiavi di recupero.
I link ai repository identificano il progetto di origine, non una garanzia di sicurezza. Verifica licenza, manutenzione e compatibilità prima di adottare software. I siti esterni applicano le proprie regole sui dati.
RIFERIMENTI / TRASPARENZA
Le fonti. I limiti. Il contesto.
Questa guida collega indicazioni pratiche alla documentazione dei produttori e degli organismi citati. Versione del prodotto, licenze e configurazione possono cambiare il comportamento descritto.
- Microsoft: panoramica BitLocker ↗learn.microsoft.com
- Microsoft: pianificare il recupero BitLocker ↗learn.microsoft.com
Le indicazioni vanno applicate da persone autorizzate dopo aver verificato l’ambiente. Le immagini sono rappresentazioni concettuali.
Uso consapevole · limiti e responsabilità
Le guide e gli esempi hanno finalità informative. Non offriamo una garanzia di assenza di errori, continuità o idoneità a uno scopo specifico. Verifica il risultato prima di utilizzarlo e conserva copie degli originali.
L’uso avviene a tuo rischio e sotto la tua responsabilità, nei limiti consentiti dalla legge. Restano salvi i diritti e le responsabilità inderogabili. Queste indicazioni non sostituiscono un incarico professionale, un collaudo o una valutazione del tuo ambiente.
Esegui esempi soltanto su dati sintetici o copie autorizzate, dopo averne compreso gli effetti. La cancellazione dalla sessione rimuove i risultati dalla pagina: non revoca copie, download o appunti e non certifica la cancellazione sicura della memoria.
Porta il ragionamento nel tuo contesto.
Prepara i dati del tuo ambiente e le priorità. Il confronto parte già dalle domande utili.